Azure Active Directory를 통한 SSO
개요
이 섹션에서는 SAML 기반 인증을 사용하여 Azure Active Directory(현재 Microsoft Entra ID)로 SDA 테넌트의 Single Sign-On(SSO)을 구성하는 방법을 설명합니다. 안전하고 중앙 집중화된 ID 관리를 사용하기 위해 SDA와 Azure 양쪽에서 필요한 설정 단계를 안내합니다. SDA는 Okta와 같은 다른 ID 공급자는 물론 표준 SAML 또는 OAuth 프로토콜을 구현하는 모든 서비스도 지원합니다. 다른 공급자를 사용하는 경우 통합에 관한 추가 안내를 받으려면 SDA에 문의하십시오.
사전 요구 사항
엔터프라이즈 고객의 경우, 설정을 진행하기 전에 SDA가 Azure AD 통합을 준비할 수 있도록 support@softwaredefinedautomation.io으로 문의하십시오.
필수 SDA 파라미터
Azure AD를 통해 SSO를 설정하려면 다음 SDA 파라미터가 필요합니다:
| 파라미터 | 값 |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
통합 과정에서 SAML용 서명 인증서와 암호화 인증서를 제공해 드릴 수 있습니다!
필수 SAML 속성
SDA에서는 다음 SAML 속성이 구성되어야 합니다:
해당 IDP에 대해 Manage Users in SDA가 활성화되어 있는 경우 User Groups는 필수가 아닙니다.
User Groups 클레임 설정
User Groups를 Active Directory / Entra에서 관리해야 하는 경우, 관련 클레임에 대해 다음 설정을 제공해야 합니다:
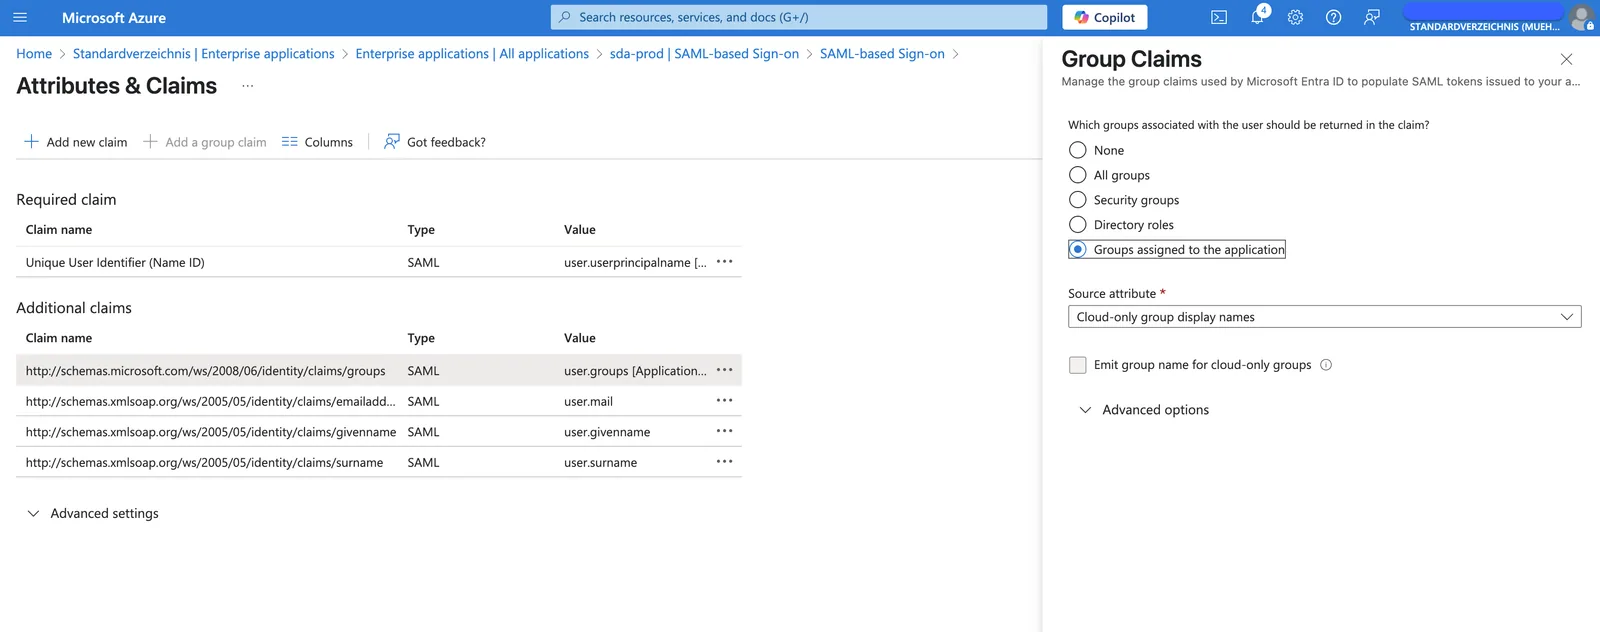
메타데이터 요구 사항
이러한 속성은 UTF-8 문자 집합을 사용하는 XML "메타데이터" 문서 형태로 SDA 담당자에게 전달해야 합니다.
Name identifier format은 Default(즉, Persistent)로 설정해야 합니다.
구성 옵션
SAML 통합은 두 가지 구성 옵션을 지원합니다:
1. 기존(비 SSO) 사용자 마이그레이션
이 옵션은 SSO를 통해 로그인하는 사용자를 SSO 인증으로 자동 마이그레이션할지 여부를 결정합니다.
활성화된 경우:
- 동일한 이메일 주소로 비 SSO 사용자가 존재하면 해당 사용자는 SSO로 마이그레이션됩니다
- SSO 로그인 이후에는 사용자 이름/비밀번호를 통한 로그인이 더 이상 불가능합니다
- 모든 사용자 그룹은 SSO-사용자 그룹 매핑에서 할당됩니다
2. SDA에서 사용자 관리
이 옵션은 해당 ID 공급자에 대해 사용자와 사용자 역할을 SDA 내에서 관리할지 여부를 지정합니다.
사용자 역할에 SSO 매핑 SSO_DEFAULT가 있는 경우, 이 역할은 신규 사용자에게 자동으로 할당됩니다!
활성화된 경우:
- SDA가 사용자와 사용자 역할을 내부적으로 관리합니다
- ID 공급자(IDP)는 사용자 그룹을 전달할 필요가 없습니다
- 사용자는 로그인하기 전에 SDA에서 생성되어 있어야 합니다
- 단,
SSO_DEFAULT사용자 역할이 정의되어 있는 경우는 예외입니다!
- 단,
- 사용자에게 적절한 사용자 역할이 연결되어 있어야 합니다
사용자 그룹 및 역할 매핑
참고: 테넌트 계정에 SSO가 활성화되어 있는 경우, 기존 역할을 편집할 때 사용자 역할에 SSO 매핑을 적용할 수 있습니다.
SSO가 구성되면 ID 공급자의 사용자 그룹 매핑이 SDA 내의 해당 사용자 역할에 자동으로 적용되어 사용자 관리 프로세스를 간소화할 수 있습니다.