okta를 통한 SSO
개요
이 섹션에서는 SAML 기반 인증을 통해 okta를 사용하여 SDA 테넌트에 Single Sign-On(SSO)을 구성하는 방법을 설명합니다. 안전하고 중앙 집중화된 ID 관리를 활성화하기 위해 SDA와 okta 양쪽에서 필요한 설정 단계를 안내합니다.
사전 요구 사항
Enterprise 고객인 경우, 설정을 진행하기 전에 SDA가 okta 통합을 준비할 수 있도록 support@softwaredefinedautomation.io로 문의해 주십시오.
필수 SDA 파라미터
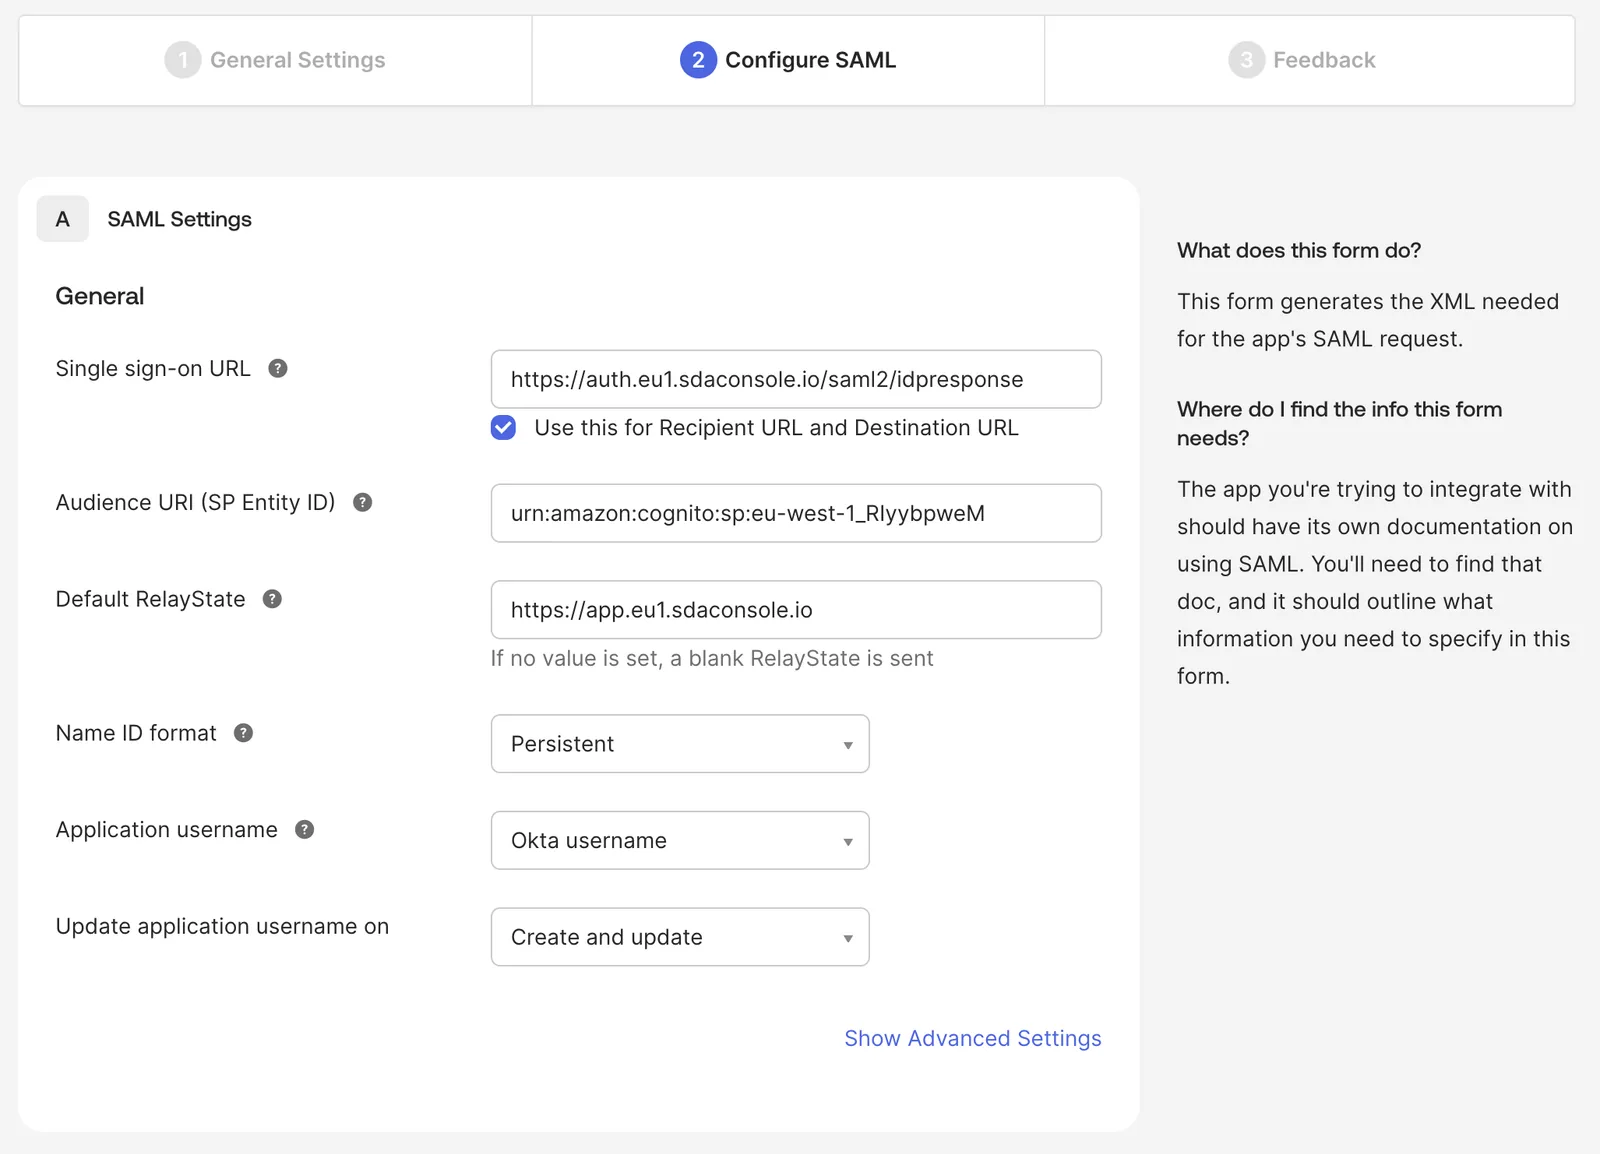
okta를 통한 SSO를 설정하려면 다음 SDA 파라미터가 필요합니다:
| 파라미터 | 값 |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
통합 과정에서 SAML용 서명 및 암호화 인증서를 제공해 드릴 수 있습니다!
필수 SAML 속성
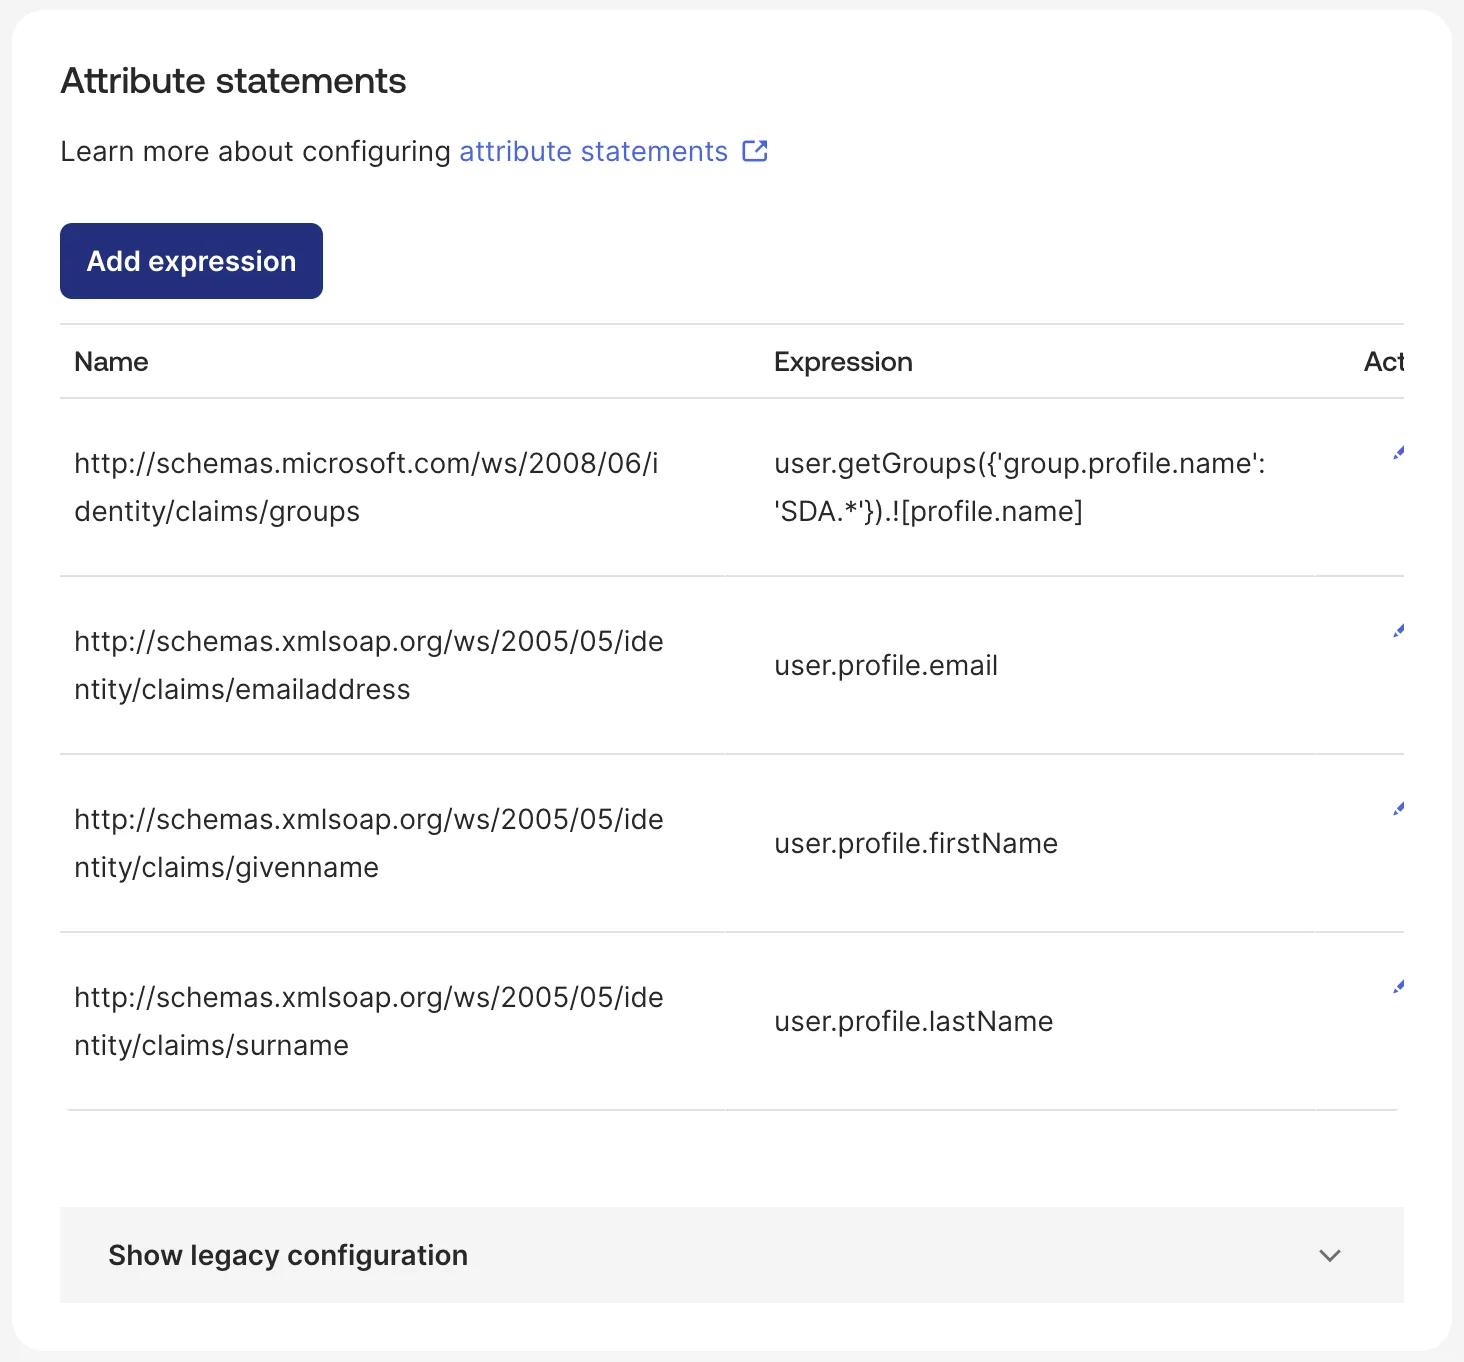
SDA에는 다음 SAML 속성이 구성되어 있어야 합니다:
| 이름 | 표현식 |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
okta 그룹 이름이 SDA로 끝나는 경우의 그룹 표현식:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
해당 IDP에 대해 Manage Users in SDA가 활성화되어 있는 경우 사용자 그룹은 필수가 아닙니다.
Single Logout
사용자가 SDA에서 로그아웃하면 SDA는 okta에도 해당 사용자의 okta 세션을 종료하도록 요청합니다. 아래 구성이 없으면 okta는 이 요청을 무시하고 세션을 유지하므로, 동일한 브라우저를 사용하는 다음 사용자가 자격 증명을 입력하지 않고도 다시 로그인됩니다.
okta에서 SDA 애플리케이션을 열고 General → SAML Settings → Edit → Configure SAML → Show Advanced Settings로 이동하여 Allow application to initiate Single Logout을 선택한 후 다음 값을 입력하십시오:
| 파라미터 | 값 |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | SDA가 제공한 서명 인증서 |
SP Issuer는 로그인에 사용되는 Audience URI와 동일한 값을 갖지만 별개의 필드입니다. 이 필드가 비어 있으면 로그인은 정상적으로 작동하더라도 로그아웃은 실패할 수 있습니다.
확인하려면 SSO로 SDA에 로그인한 후 로그아웃하고 다시 로그인해 보십시오. 이때 okta 인증을 다시 요구해야 합니다. okta의 Reports → System Log에는 해당 시도가 User single sign out from app으로 기록됩니다. Issuer does not match로 기록되면 SP Issuer 값이 위의 값과 일치하지 않는 것이며, 서명 오류가 기록되면 Signature Certificate가 없거나 잘못된 것입니다.
구성 옵션
SAML 통합은 두 가지 구성 옵션을 지원합니다:
1. 기존(비 SSO) 사용자 마이그레이션
이 옵션은 SSO를 통해 로그인하는 사용자가 자동으로 SSO 인증으로 마이그레이션되는지 여부를 결정합니다.
활성화된 경우:
- 동일한 이메일 주소에 대한 비 SSO 사용자가 존재하면 해당 사용자는 SSO로 마이그레이션됩니다
- SSO 로그인 이후에는 사용자 이름/비밀번호를 통한 로그인이 더 이상 불가능합니다
- 모든 사용자 그룹은 SSO-사용자 그룹 매핑으로부터 할당됩니다
2. SDA에서 사용자 관리
이 옵션은 해당 ID 공급자에 대해 SDA 내에서 사용자 및 사용자 역할을 관리할지 여부를 지정합니다.
사용자 역할에 SSO_DEFAULT SSO 매핑이 있는 경우, 이 역할은 신규 사용자에게 자동으로 할당됩니다!
활성화된 경우:
- SDA가 사용자 및 사용자 역할을 내부적으로 관리합니다
- ID 공급자(IDP)는 사용자 그룹을 전달할 필요가 없습니다
- 사용자는 로그인하기 전에 SDA에서 생성되어야 합니다
- 단,
SSO_DEFAULT사용자 역할이 정의된 경우는 예외입니다!
- 단,
- 사용자에게 적절한 사용자 역할이 연결되어 있어야 합니다
사용자 그룹 및 역할 매핑
참고: 테넌트 계정에 대해 SSO가 활성화되어 있으면 기존 역할을 편집할 때 사용자 역할에 SSO 매핑을 적용할 수 있습니다.
SSO가 구성되면 ID 공급자의 사용자 그룹 매핑이 SDA 내의 해당 사용자 역할에 자동으로 적용되어 사용자 관리 프로세스를 간소화할 수 있습니다.