SSO okta segítségével
Áttekintés
Ez a fejezet ismerteti, hogyan konfigurálható az egyszeri bejelentkezés (SSO) az SDA-bérlő számára okta használatával — SAML-alapú hitelesítéssel. Végigvezeti a szükséges beállítási lépéseken mind az SDA, mind az okta oldalán, hogy biztonságos, központosított identitáskezelést tegyen lehetővé.
Előfeltételek
Ha Ön vállalati ügyfél (Enterprise Customer), kérjük, vegye fel a kapcsolatot a support@softwaredefinedautomation.io címen, hogy az SDA előkészíthesse az okta integrációt a beállítás megkezdése előtt.
Szükséges SDA-paraméterek
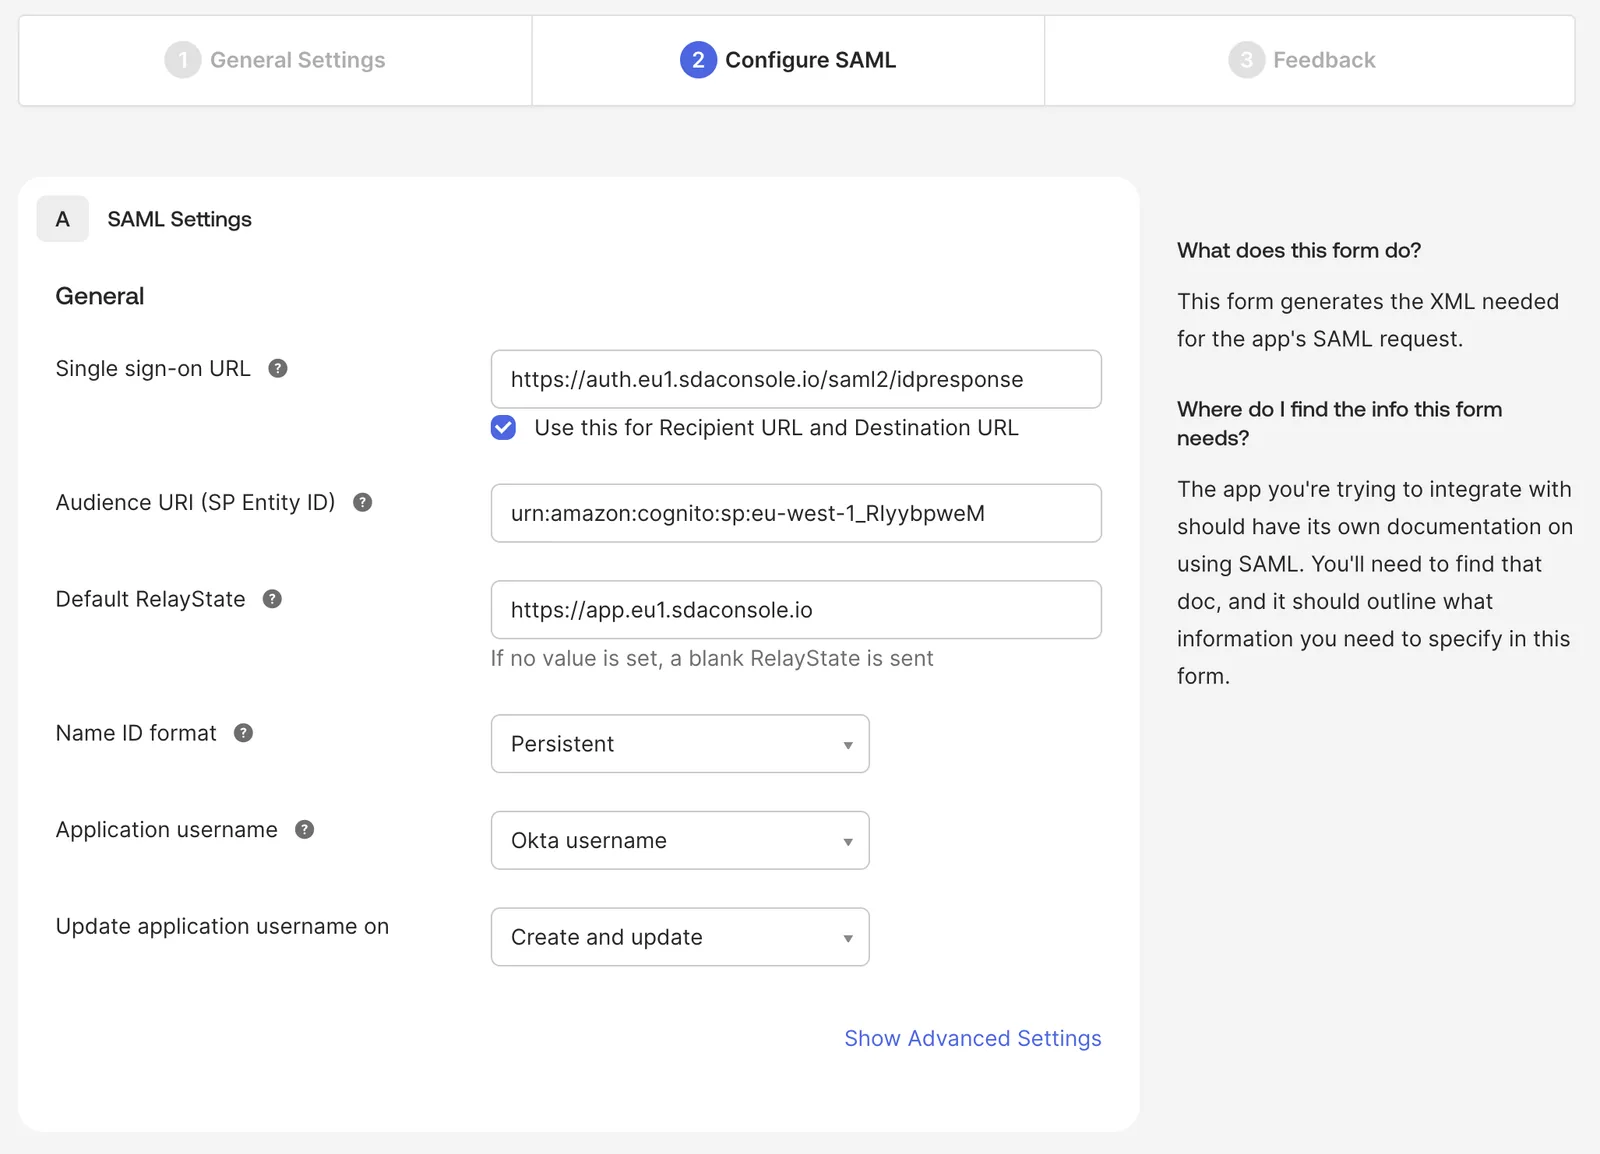
Az SSO okta segítségével történő beállításához az alábbi SDA-paraméterekre lesz szüksége:
| Paraméter | Érték |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Az integráció során rendelkezésére tudjuk bocsátani a SAML aláíró és titkosító tanúsítványokat!
Szükséges SAML-attribútumok
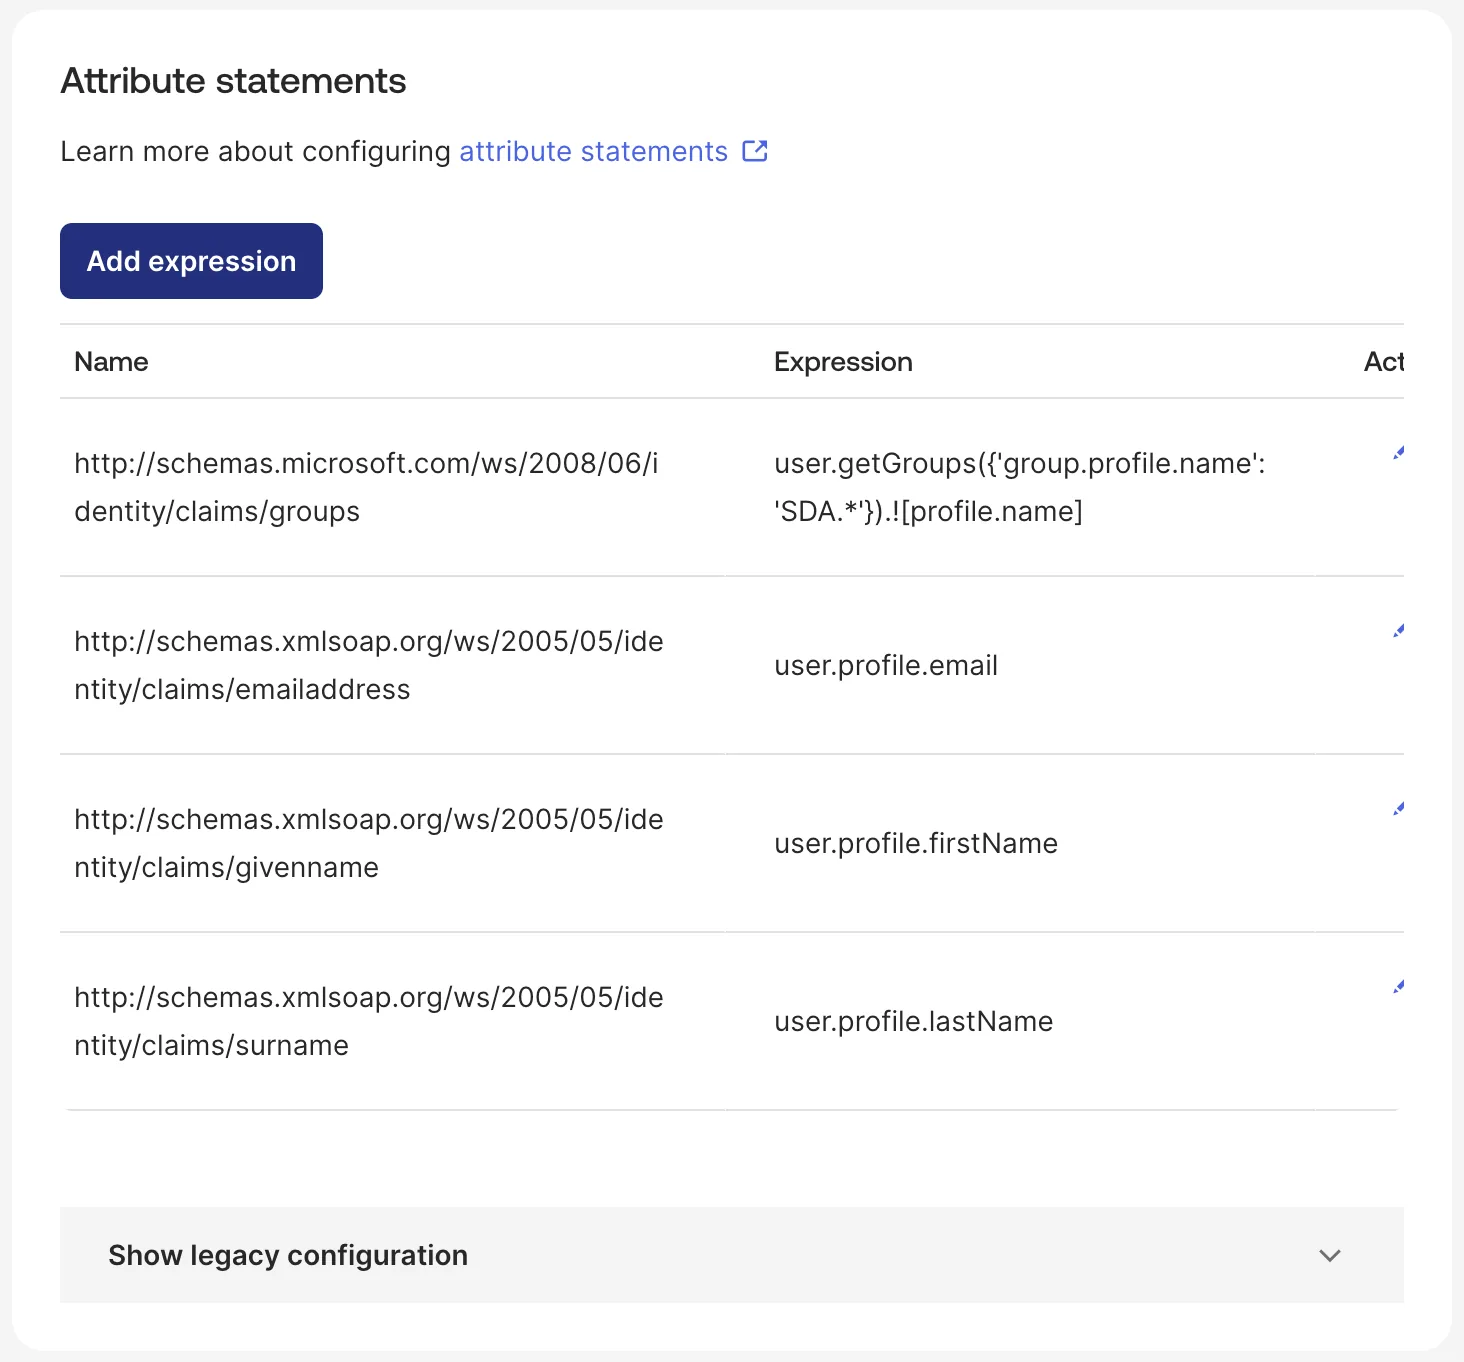
Az SDA az alábbi SAML-attribútumok konfigurálását igényli:
| Név | Kifejezés |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Csoportkifejezés, ha az okta-csoportok SDA-ra végződnek:
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
A felhasználói csoportok megadása nem kötelező, ha a Manage Users in SDA aktív az IDP számára.
Egyszeri kijelentkezés (Single Logout)
Amikor egy felhasználó kijelentkezik az SDA-ból, az SDA felkéri az okta-t, hogy zárja le az adott felhasználó okta-munkamenetét is. Az alábbi konfiguráció nélkül az okta figyelmen kívül hagyja a kérést, és nyitva tartja a munkamenetet, így az ugyanazt a böngészőt használó következő személy hitelesítő adatok megadása nélkül kerül újra bejelentkeztetésre.
Az okta-ban nyissa meg az SDA-alkalmazását, majd General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, jelölje be az Allow application to initiate Single Logout lehetőséget, és töltse ki az alábbiakat:
| Paraméter | Érték |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | az SDA által biztosított aláíró tanúsítvány |
Az SP Issuer külön mező a bejelentkezéshez használt Audience URI mezőtől, még akkor is, ha mindkettő ugyanazt az értéket tartalmazza. Előfordulhat, hogy a bejelentkezés helyesen működik, miközben a kijelentkezés meghiúsul, mert ez a mező üres.
Az ellenőrzéshez jelentkezzen be az SDA-ba SSO-val, jelentkezzen ki, majd jelentkezzen be újra — ekkor másodszor is hitelesítenie kell magát az okta-ban. Az okta-ban a Reports → System Log a kísérletet User single sign out from app néven rögzíti. Ha Issuer does not match hibát jelez, akkor az SP Issuer értéke nem egyezik a fentivel; ha aláírási hibát jelez, akkor a Signature Certificate hiányzik vagy hibás.
Konfigurációs lehetőségek
A SAML-integráció két konfigurációs lehetőséget támogat:
1. Meglévő (nem SSO) felhasználók migrálása
Ez a beállítás határozza meg, hogy az SSO-n keresztül bejelentkező felhasználók automatikusan átkerüljenek-e SSO-hitelesítésre.
Ha aktiválva van:
- Ha ugyanahhoz az e-mail-címhez létezik nem SSO-felhasználó, a felhasználó SSO-ra kerül migrálásra
- A felhasználónévvel/jelszóval történő bejelentkezés az SSO-bejelentkezés után már nem lehetséges
- Minden felhasználói csoport az SSO–felhasználói csoport hozzárendelésből kerül kiosztásra
2. Felhasználók kezelése az SDA-ban
Ez a beállítás határozza meg, hogy a felhasználókat és a felhasználói szerepköröket az SDA-n belül kezeljék-e az adott identitásszolgáltató esetében.
Ha egy felhasználói szerepkörhöz SSO_DEFAULT SSO-hozzárendelés tartozik, ez a szerepkör automatikusan hozzárendelődik az új felhasználókhoz!
Ha aktiválva van:
- Az SDA belsőleg kezeli a felhasználókat és a felhasználói szerepköröket
- Az identitásszolgáltatónak (IDP) nem kell felhasználói csoportokat átadnia
- A felhasználókat létre kell hozni az SDA-ban, mielőtt be tudnának jelentkezni
- Kivéve, ha van definiálva
SSO_DEFAULTfelhasználói szerepkör!
- Kivéve, ha van definiálva
- A felhasználókhoz hozzá kell rendelni a megfelelő felhasználói szerepköröket
Felhasználói csoportok és szerepkör-hozzárendelés
Megjegyzés: Ha az SSO engedélyezve van a bérlői fiókhoz, a meglévő szerepkörök szerkesztésekor SSO-hozzárendelés alkalmazható a felhasználói szerepkörökre.
Az SSO konfigurálása esetén az identitásszolgáltatótól származó felhasználóicsoport-hozzárendelések automatikusan alkalmazhatók az SDA-n belüli megfelelő felhasználói szerepkörökre, ezzel egyszerűsítve a felhasználókezelési folyamatot.