SSO via okta
Vue d'ensemble
Cette section explique comment configurer l'authentification unique (SSO) pour votre tenant SDA à l'aide d'okta — via une authentification basée sur SAML. Elle vous guide à travers les étapes de configuration requises dans SDA et dans okta afin d'activer une gestion des identités sécurisée et centralisée.
Prérequis
Si vous êtes un client Enterprise, veuillez contacter support@softwaredefinedautomation.io afin que SDA prépare l'intégration okta avant de procéder à la configuration.
Paramètres SDA requis
Pour mettre en place le SSO via okta, vous aurez besoin des paramètres SDA suivants :
| Paramètre | Valeur |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
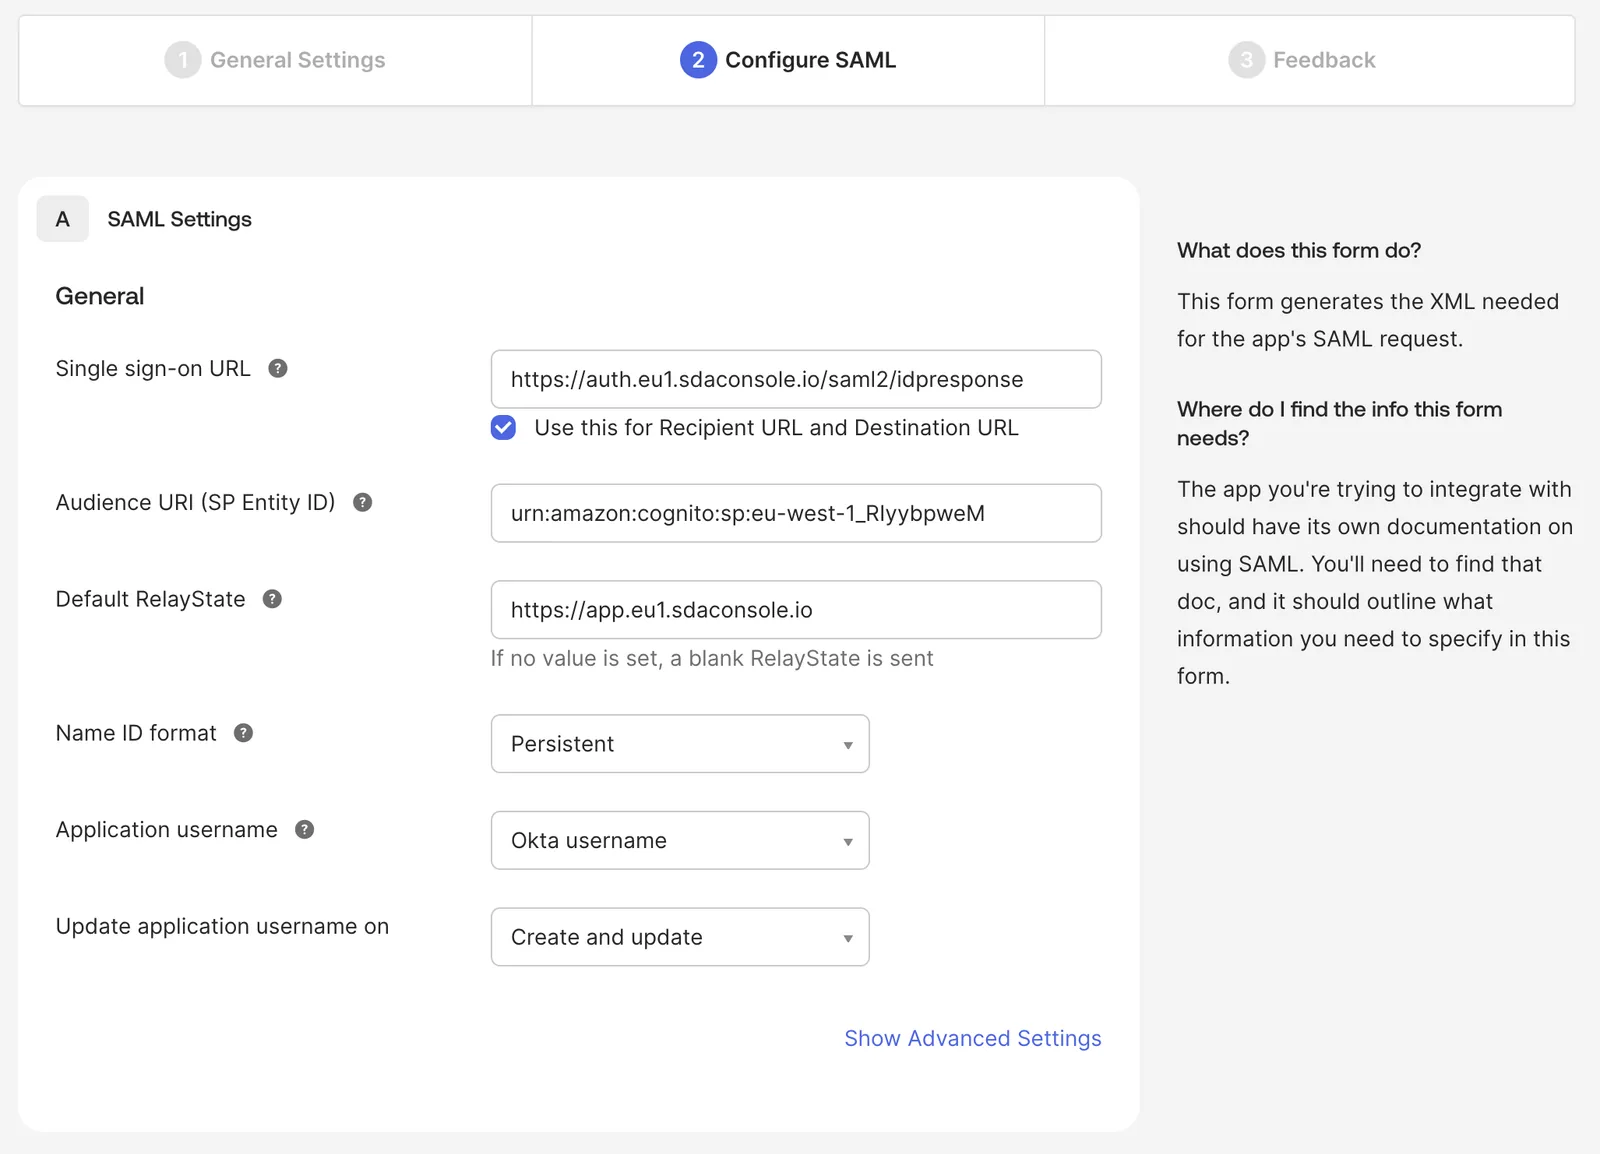
Lors de l'intégration, nous pouvons vous fournir les certificats de signature et de chiffrement pour SAML !
Attributs SAML requis
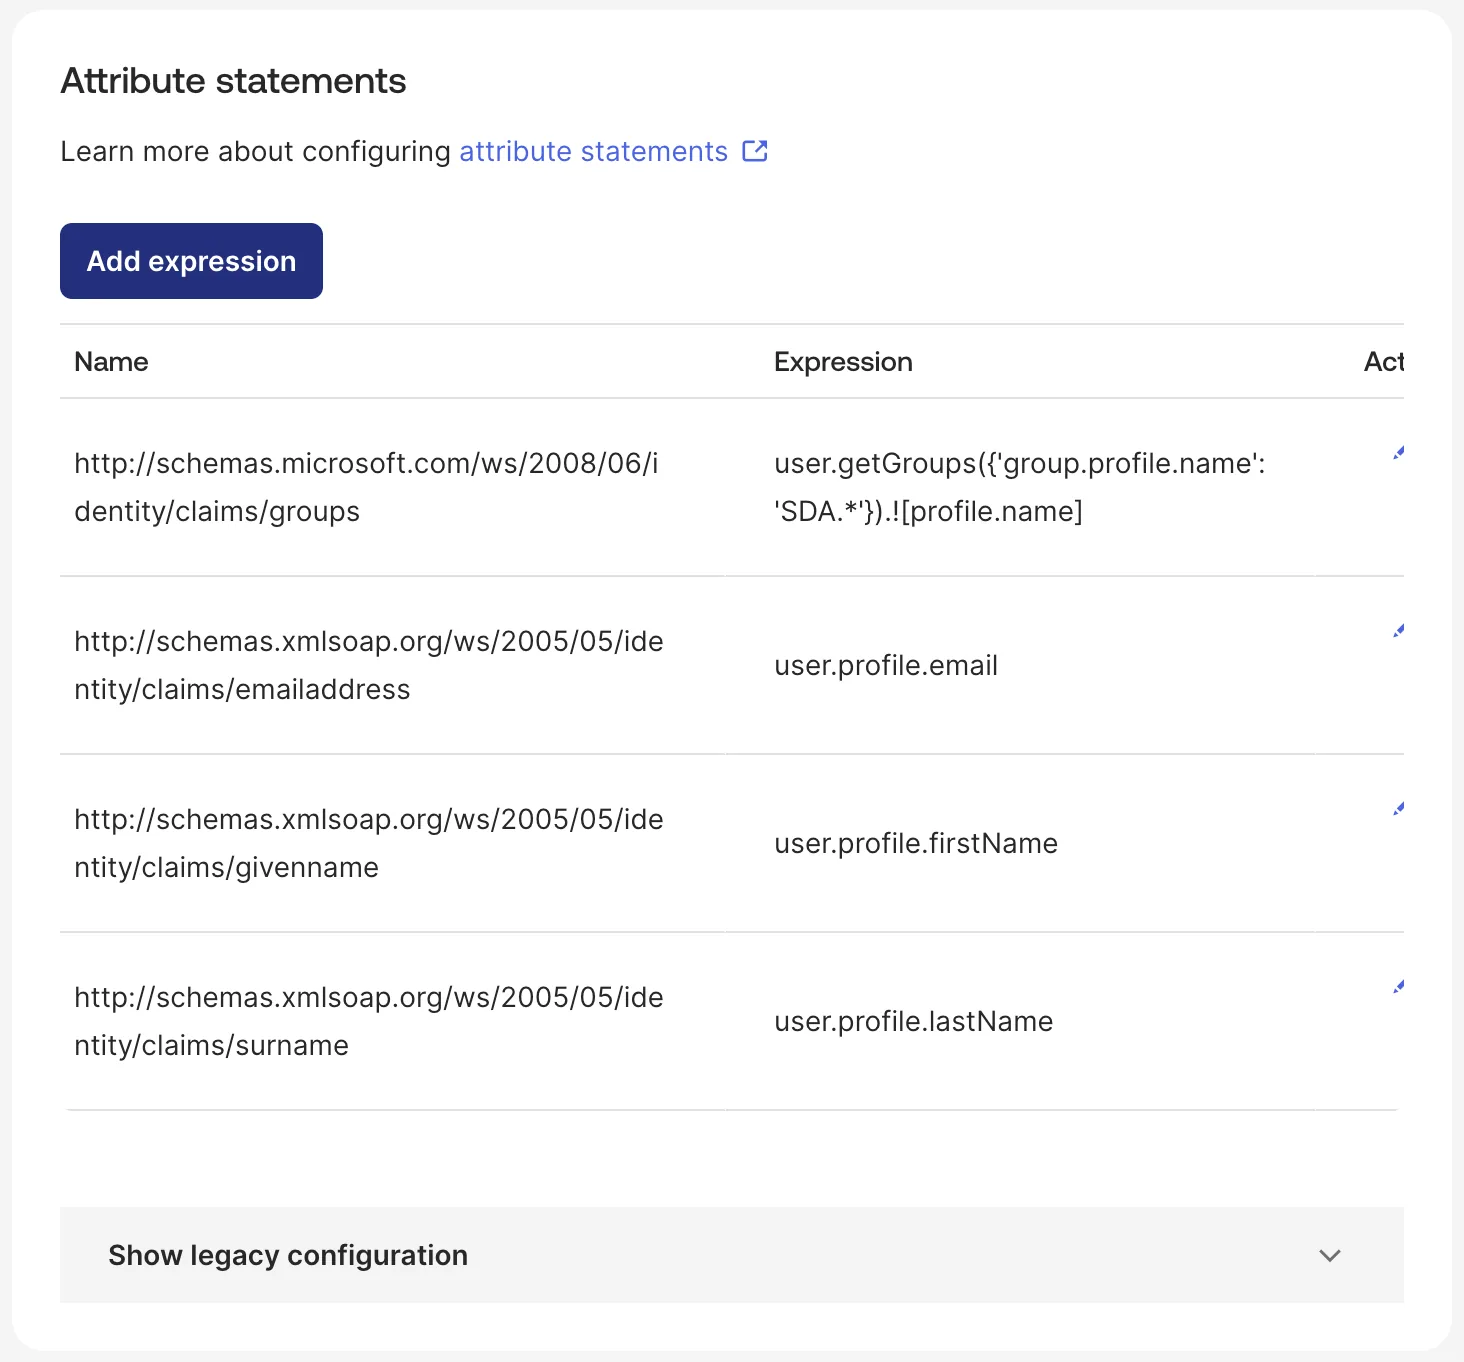
SDA nécessite la configuration des attributs SAML suivants :
| Nom | Expression |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SDA.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Expression de groupe si les groupes okta se terminent par SDA :
user.getGroups({'group.profile.name': '.*SDA'}).![profile.name]
Les groupes d'utilisateurs ne sont pas obligatoires si l'option Manage Users in SDA est active pour l'IDP.
Déconnexion unique (Single Logout)
Lorsqu'un utilisateur se déconnecte de SDA, SDA demande à okta de mettre également fin à la session okta de cet utilisateur. Sans la configuration ci-dessous, okta ignore la demande et maintient la session ouverte : la personne suivante utilisant le même navigateur est alors reconnectée sans qu'aucun identifiant ne lui soit demandé.
Dans okta, ouvrez votre application SDA, puis General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, cochez Allow application to initiate Single Logout et renseignez les éléments suivants :
| Paramètre | Valeur |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | le certificat de signature fourni par SDA |
Le champ SP Issuer est distinct du champ Audience URI utilisé pour la connexion, même si les deux contiennent la même valeur. La connexion peut fonctionner correctement alors que la déconnexion échoue parce que ce champ est vide.
Pour vérifier, connectez-vous à SDA avec le SSO, déconnectez-vous, puis reconnectez-vous — vous devriez être invité à vous authentifier auprès d'okta une seconde fois. Dans okta, Reports → System Log enregistre la tentative sous User single sign out from app. Si le journal indique Issuer does not match, la valeur SP Issuer ne correspond pas à celle indiquée ci-dessus ; s'il signale une erreur de signature, le Signature Certificate est manquant ou incorrect.
Options de configuration
L'intégration SAML prend en charge deux options de configuration :
1. Migrer les utilisateurs existants (non-SSO)
Cette option détermine si les utilisateurs se connectant via SSO sont automatiquement migrés vers l'authentification SSO.
Lorsqu'elle est activée :
- Si un utilisateur non-SSO existe pour la même adresse e-mail, l'utilisateur sera migré vers le SSO
- La connexion par nom d'utilisateur/mot de passe ne sera plus possible après une connexion SSO
- Tous les groupes d'utilisateurs sont attribués à partir du mappage groupe SSO/utilisateur
2. Gérer les utilisateurs dans SDA
Cette option précise s'il faut gérer les utilisateurs et les rôles utilisateur au sein de SDA pour ce fournisseur d'identité.
Si un rôle utilisateur possède un mappage SSO SSO_DEFAULT, ce rôle est automatiquement attribué aux nouveaux utilisateurs !
Lorsqu'elle est activée :
- SDA gérera les utilisateurs et les rôles utilisateur en interne
- Le fournisseur d'identité (IDP) n'a pas besoin de transmettre les groupes d'utilisateurs
- Les utilisateurs doivent être créés dans SDA avant de pouvoir se connecter
- Sauf si un rôle utilisateur
SSO_DEFAULTest défini !
- Sauf si un rôle utilisateur
- Les utilisateurs doivent disposer des rôles utilisateur appropriés
Groupes d'utilisateurs et mappage des rôles
Note : Si le SSO est activé pour le compte du tenant, un mappage SSO peut être appliqué aux rôles utilisateur lors de la modification de rôles existants.
Lorsque le SSO est configuré, les mappages de groupes d'utilisateurs provenant du fournisseur d'identité peuvent être appliqués automatiquement aux rôles utilisateur correspondants dans SDA, ce qui simplifie le processus de gestion des utilisateurs.