SSO via Azure Active Directory
Vue d'ensemble
Cette section explique comment configurer l'authentification unique (SSO) pour votre tenant SDA à l'aide d'Azure Active Directory — désormais Microsoft Entra ID — via une authentification basée sur SAML. Elle vous guide à travers les étapes de configuration requises dans SDA et dans Azure afin de permettre une gestion des identités sécurisée et centralisée. SDA prend également en charge d'autres fournisseurs d'identité tels qu'Okta, ainsi que tout service implémentant les protocoles standard SAML ou OAuth. Si vous utilisez un autre fournisseur, veuillez contacter SDA pour obtenir des conseils supplémentaires sur l'intégration.
Prérequis
Si vous êtes un client Enterprise, veuillez contacter support@softwaredefinedautomation.io afin que SDA prépare l'intégration Azure AD avant de procéder à la configuration.
Paramètres SDA requis
Pour mettre en place le SSO via Azure AD, vous aurez besoin des paramètres SDA suivants :
| Paramètre | Valeur |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Lors de l'intégration, nous pouvons vous fournir les certificats de signature et de chiffrement pour SAML !
Attributs SAML requis
SDA nécessite la configuration des attributs SAML suivants :
| Attribut SDA | Attribut SAML |
| Groupes d'utilisateurs* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Nom de famille | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Prénom | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Les groupes d'utilisateurs ne sont pas obligatoires si l'option Manage Users in SDA est activée pour l'IDP.
Paramétrage du claim « User Groups »
Si les groupes d'utilisateurs doivent être gérés dans Active Directory / Entra, les paramètres suivants doivent être définis pour le claim correspondant :
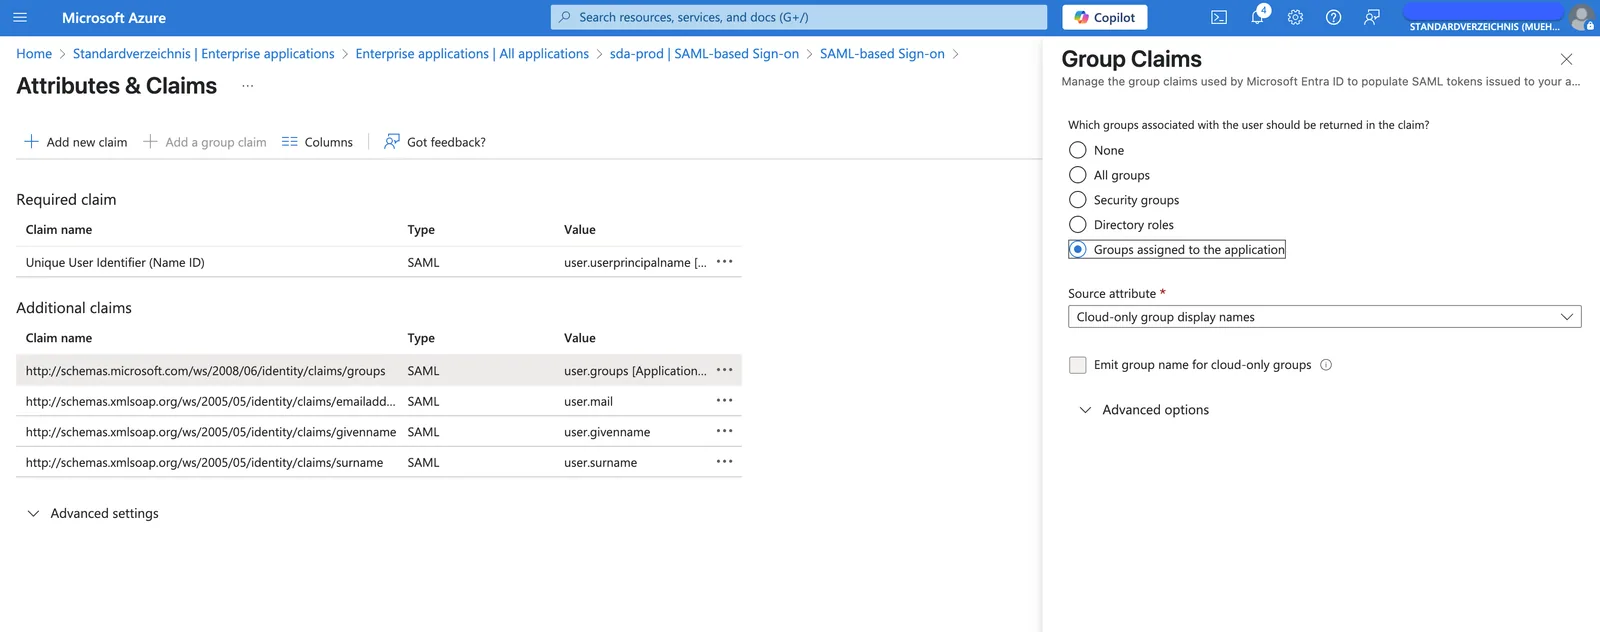
Exigences relatives aux métadonnées
Ces attributs doivent être communiqués à votre interlocuteur SDA via un document XML « Metadata » utilisant le jeu de caractères UTF-8.
Le format de l'identifiant de nom (Name identifier format) doit être défini sur Default (équivalent à Persistent).
Options de configuration
L'intégration SAML prend en charge deux options de configuration :
1. Migrer les utilisateurs existants (non-SSO)
Cette option détermine si les utilisateurs se connectant via SSO sont automatiquement migrés vers l'authentification SSO.
Lorsqu'elle est activée :
- Si un utilisateur non-SSO existe pour la même adresse e-mail, cet utilisateur sera migré vers le SSO
- La connexion par nom d'utilisateur/mot de passe ne sera plus possible après une connexion SSO
- Tous les groupes d'utilisateurs sont attribués à partir du mappage SSO–groupes d'utilisateurs
2. Gérer les utilisateurs dans SDA
Cette option précise s'il faut gérer les utilisateurs et les rôles utilisateur au sein de SDA pour ce fournisseur d'identité.
Si un rôle utilisateur possède un mappage SSO SSO_DEFAULT, ce rôle est automatiquement attribué aux nouveaux utilisateurs !
Lorsqu'elle est activée :
- SDA gère les utilisateurs et les rôles utilisateur en interne
- Le fournisseur d'identité (IDP) n'a pas besoin de transmettre les groupes d'utilisateurs
- Les utilisateurs doivent être créés dans SDA avant de pouvoir se connecter
- Sauf si un rôle utilisateur
SSO_DEFAULTest défini !
- Sauf si un rôle utilisateur
- Les utilisateurs doivent disposer des rôles utilisateur appropriés
Groupes d'utilisateurs et mappage des rôles
Remarque : si le SSO est activé pour le compte du tenant, un mappage SSO peut être appliqué aux rôles utilisateur lors de la modification de rôles existants.
Lorsque le SSO est configuré, les mappages de groupes d'utilisateurs provenant du fournisseur d'identité peuvent être automatiquement appliqués aux rôles utilisateur correspondants dans SDA, ce qui simplifie le processus de gestion des utilisateurs.