SSO tramite Azure Active Directory
Panoramica
Questa sezione illustra come configurare il Single Sign-On (SSO) per il vostro tenant SDA utilizzando Azure Active Directory—ora Microsoft Entra ID—tramite autenticazione basata su SAML. Vengono descritti i passaggi di configurazione necessari sia in SDA sia in Azure per abilitare una gestione delle identità sicura e centralizzata. SDA supporta anche altri identity provider come Okta, così come qualsiasi servizio che implementi i protocolli standard SAML o OAuth. Se utilizzate un provider differente, contattate SDA per ulteriori indicazioni sull'integrazione.
Prerequisiti
Se siete un cliente Enterprise, contattate support@softwaredefinedautomation.io affinché SDA predisponga l'integrazione con Azure AD prima di procedere con la configurazione.
Parametri SDA richiesti
Per configurare l'SSO tramite Azure AD, sono necessari i seguenti parametri SDA:
| Parametro | Valore |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Durante l'integrazione possiamo fornirvi i certificati di firma e crittografia per SAML!
Attributi SAML richiesti
SDA richiede la configurazione dei seguenti attributi SAML:
I gruppi utente non sono obbligatori se l'opzione Manage Users in SDA è attiva per l'IDP.
Impostazione del claim per i gruppi utente
Se i gruppi utente devono essere gestiti in Active Directory / Entra, è necessario applicare le seguenti impostazioni per il relativo claim:
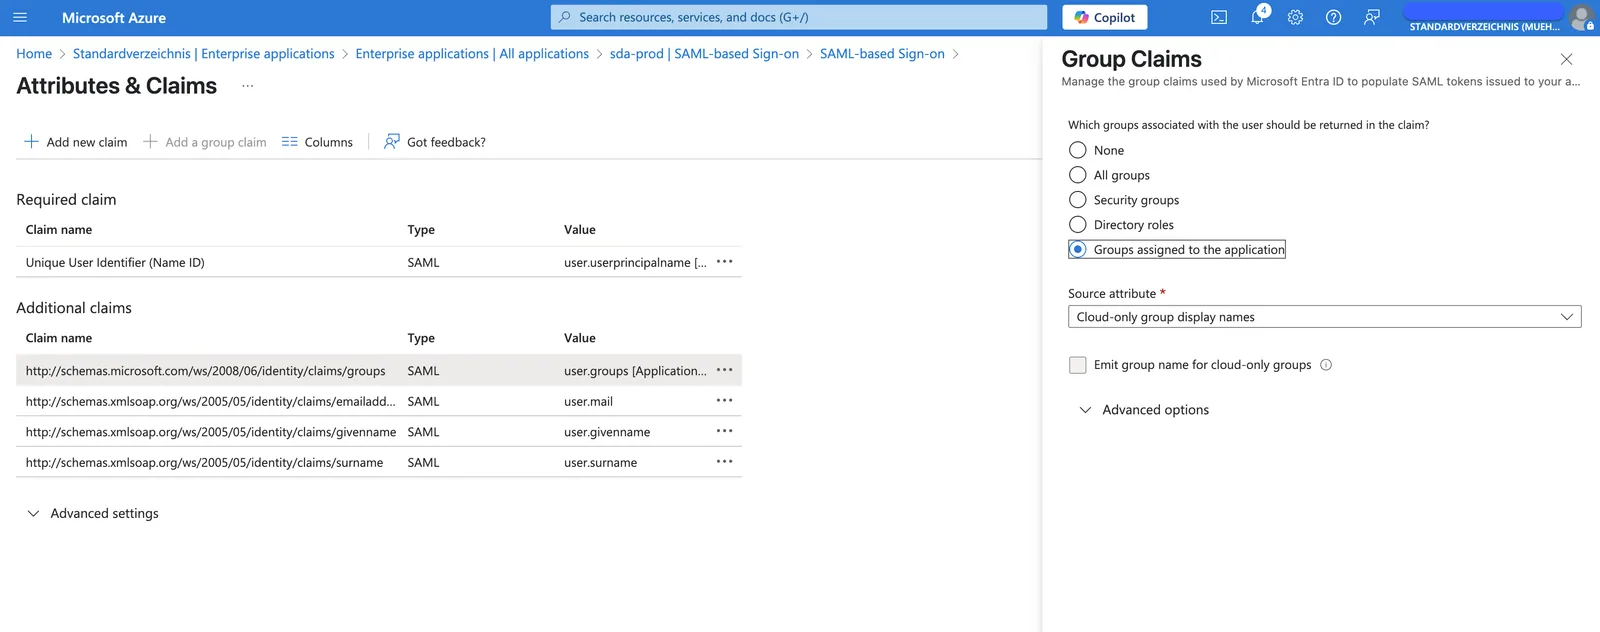
Requisiti dei metadati
Questi attributi devono essere condivisi con il vostro referente SDA tramite un documento XML di "Metadata" con set di caratteri UTF-8.
Il Name identifier format deve essere impostato su Default (equivalente a Persistent).
Opzioni di configurazione
L'integrazione SAML supporta due opzioni di configurazione:
1. Migrare utenti esistenti (non SSO)
Questa opzione determina se gli utenti che effettuano l'accesso tramite SSO vengono migrati automaticamente all'autenticazione SSO.
Se attivata:
- Se esiste un utente non SSO con lo stesso indirizzo email, l'utente verrà migrato all'SSO
- Dopo l'accesso tramite SSO non sarà più possibile effettuare il login con nome utente/password
- Tutti i gruppi utente vengono assegnati tramite il mapping SSO-gruppi utente
2. Gestire gli utenti in SDA
Questa opzione specifica se gestire utenti e ruoli utente all'interno di SDA per questo identity provider.
Se un ruolo utente dispone di un mapping SSO SSO_DEFAULT, tale ruolo viene assegnato automaticamente ai nuovi utenti!
Se attivata:
- SDA gestirà internamente utenti e ruoli utente
- L'Identity Provider (IDP) non deve trasmettere i gruppi utente
- Gli utenti devono essere creati in SDA prima di poter effettuare l'accesso
- A meno che non sia definito un ruolo utente
SSO_DEFAULT!
- A meno che non sia definito un ruolo utente
- Agli utenti devono essere associati i ruoli utente appropriati
Gruppi utente e mapping dei ruoli
Nota: se l'SSO è abilitato per l'account tenant, è possibile applicare un mapping SSO ai ruoli utente durante la modifica dei ruoli esistenti.
Quando l'SSO è configurato, i mapping dei gruppi utente provenienti dall'identity provider possono essere applicati automaticamente ai corrispondenti ruoli utente all'interno di SDA, semplificando il processo di gestione degli utenti.