SSO Azure Active Directoryn kautta
Yleiskatsaus
Tässä osiossa kerrotaan, miten kertakirjautuminen (SSO) määritetään SDA-vuokralaisellesi Azure Active Directoryn – nykyisin Microsoft Entra ID:n – avulla SAML-pohjaista todennusta käyttäen. Ohje käy läpi tarvittavat määritysvaiheet sekä SDA:ssa että Azuressa, jotta turvallinen ja keskitetty identiteetinhallinta voidaan ottaa käyttöön. SDA tukee myös muita identiteetintarjoajia, kuten Oktaa, sekä mitä tahansa palvelua, joka toteuttaa vakiomuotoisia SAML- tai OAuth-protokollia. Jos käytät jotakin muuta tarjoajaa, ota yhteyttä SDA:han saadaksesi lisäohjeita integraatiosta.
Esivaatimukset
Jos olet Enterprise-asiakas, ota yhteyttä osoitteeseen support@softwaredefinedautomation.io, jotta SDA voi valmistella Azure AD -integraation ennen määritysten aloittamista.
Vaaditut SDA-parametrit
SSO:n määrittämiseksi Azure AD:n kautta tarvitset seuraavat SDA-parametrit:
| Parametri | Arvo |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://app.eu1.sdaconsole.io |
| Relay State | https://app.eu1.sdaconsole.io |
| Logout URL | https://app.eu1.sdaconsole.io |
Integraation aikana voimme toimittaa sinulle SAML:n allekirjoitus- ja salausvarmenteet!
Vaaditut SAML-attribuutit
SDA edellyttää, että seuraavat SAML-attribuutit on määritetty:
| SDA-attribuutti | SAML-attribuutti |
| Käyttäjäryhmät* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| Sähköposti | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress |
| Sukunimi | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Etunimi | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Käyttäjäryhmät eivät ole pakollisia, jos Manage Users in SDA on aktiivinen kyseiselle IDP:lle.
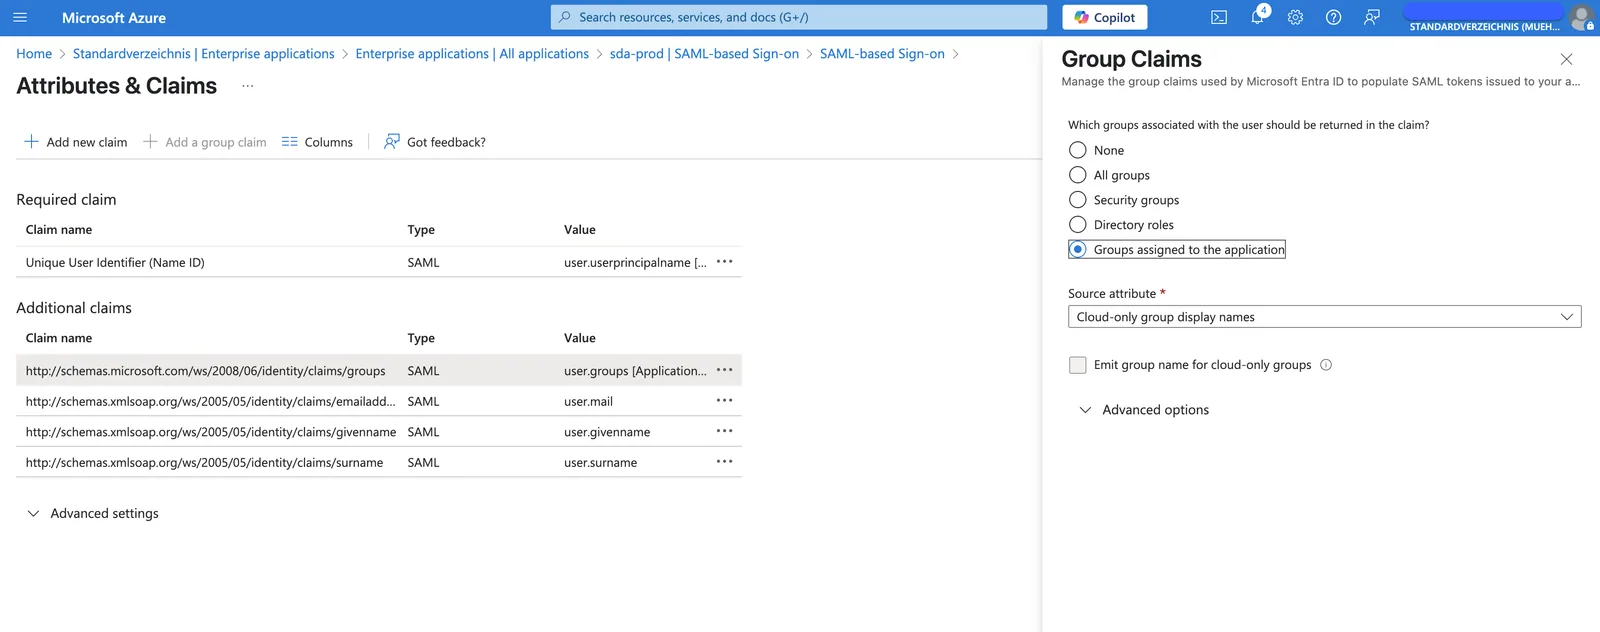
Käyttäjäryhmien claim-asetus
Jos käyttäjäryhmiä halutaan hallita Active Directoryssa / Entrassa, kyseiselle claimille on määritettävä seuraavat asetukset:
Metatietovaatimukset
Nämä attribuutit tulee jakaa SDA-yhteyshenkilöllesi XML-muotoisena "Metadata"-dokumenttina käyttäen UTF-8-merkistöä.
Name identifier format -asetuksen on oltava Default (vastaa arvoa Persistent).
Määritysvaihtoehdot
SAML-integraatio tukee kahta määritysvaihtoehtoa:
1. Migrate Existing (non-SSO) Users
Tämä vaihtoehto määrittää, siirretäänkö SSO:n kautta kirjautuvat käyttäjät automaattisesti SSO-todennukseen.
Kun asetus on aktivoitu:
- Jos samalle sähköpostiosoitteelle on olemassa ei-SSO-käyttäjä, käyttäjä siirretään SSO:hon
- Kirjautuminen käyttäjätunnuksella ja salasanalla ei ole enää mahdollista SSO-kirjautumisen jälkeen
- Kaikki käyttäjäryhmät määräytyvät SSO-käyttäjäryhmien mappauksesta
2. Manage Users in SDA
Tämä vaihtoehto määrittää, hallitaanko käyttäjiä ja käyttäjärooleja SDA:ssa tälle identiteetintarjoajalle.
Jos käyttäjäroolilla on SSO-mappaus SSO_DEFAULT, tämä rooli määritetään automaattisesti uusille käyttäjille!
Kun asetus on aktivoitu:
- SDA hallitsee käyttäjiä ja käyttäjärooleja sisäisesti
- Identiteetintarjoajan (IDP) ei tarvitse välittää käyttäjäryhmiä
- Käyttäjät on luotava SDA:ssa ennen kuin he voivat kirjautua sisään
- Paitsi jos on määritetty
SSO_DEFAULT-käyttäjärooli!
- Paitsi jos on määritetty
- Käyttäjillä on oltava asianmukaiset käyttäjäroolit liitettyinä
Käyttäjäryhmät ja roolien mappaus
Huomautus: Jos SSO on käytössä vuokralaistilillä, käyttäjärooleihin voidaan liittää SSO-mappaus olemassa olevia rooleja muokattaessa.
Kun SSO on määritetty, identiteetintarjoajan käyttäjäryhmien mappaukset voidaan soveltaa automaattisesti vastaaviin käyttäjärooleihin SDA:ssa, mikä sujuvoittaa käyttäjähallintaa.