Architektúra áttekintése
Az SDA Platform natívan Amazon Web Services (AWS) környezetre épül, kihasználva a felhőszolgáltatások skálázhatóságát és megbízhatóságát, miközben biztonságos, kizárólag kimenő irányú kapcsolatot biztosít az ipari rendszerekhez az SDA Gateway révén. Ez a felépítés lehetővé teszi, hogy az SDA távoli engineeringet, automatizált DevOps munkafolyamatokat és központosított menedzsmentet nyújtson a legkülönbözőbb ipari környezetekhez – az OT-hálózat biztonságának veszélyeztetése nélkül.
Az SDA széleskörűen használja az AWS-natív képességeket a magas rendelkezésre állás, a rugalmas skálázhatóság és a biztonság érdekében. Az alapvető platformszolgáltatások – beleértve az identitáskezelést, tárolást, orkesztrálást, számítási kapacitást, üzenetkezelést és pipeline-végrehajtást – AWS által menedzselt infrastruktúrára épülnek. Így az SDA minimalizálni tudja az üzemeltetési terheket, örökli az AWS globális megbízhatóságát, és az OT-fókuszú munkafolyamatok nagy léptékű biztosítására koncentrálhat.
Ez az oldal magas szintű áttekintést ad arról, hogyan épülnek fel az SDA komponensei, és hogyan működnek együtt a felhő és a gyártósori elemek végponttól végpontig.
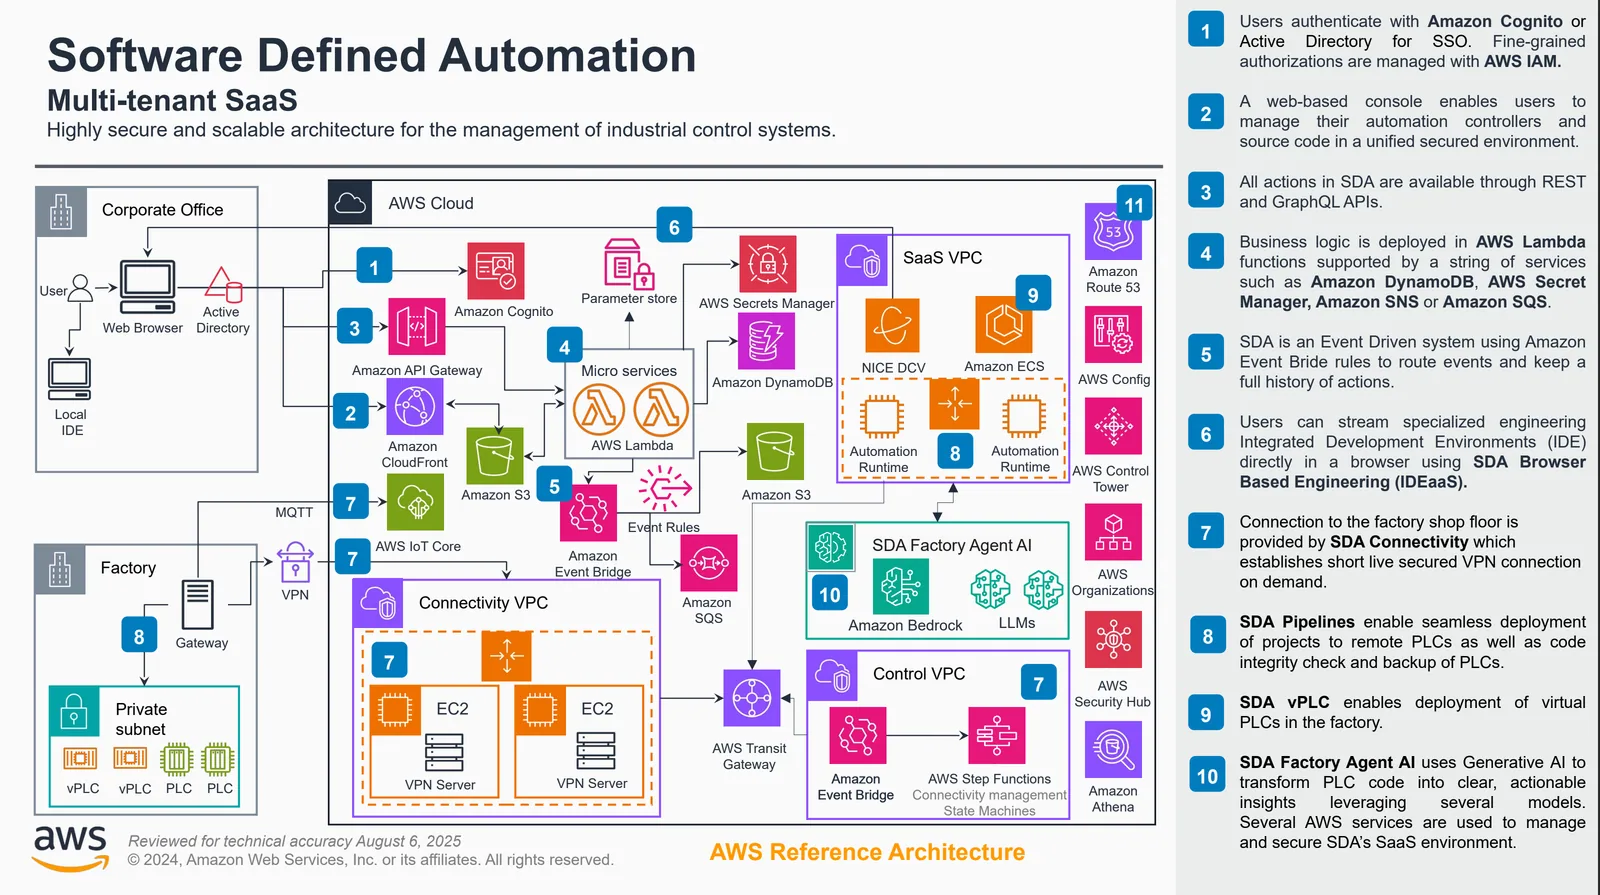
Felhőarchitektúra
A felhőben az SDA teljes körűen menedzselt, több-bérlős (multi-tenant) platformként működik, amely modern mikroszolgáltatásokra és AWS-natív infrastruktúrára épül. Az alapvető funkciók:
- Bérlőkezelés és identitásszolgáltatások
- Projekttárolás, verziókezelés és összehasonlítások
- Pipeline-orkesztrálás telepítésekhez, mentésekhez, jelszórotációhoz és további műveletekhez
- Eseményfeldolgozás, naplózás és audit nyomvonalak
- IDEaaS / böngészőalapú engineering végrehajtási környezet
- Security Hub, vaultok és titkos adatok tárolása
Minden felhőforgalom szigorú hitelesítési és jogosultsági határokon keresztül zajlik, a bérlők elszigetelése minden rétegben érvényesül, és az adatátvitel mindig titkosított.
A platform az AWS-szolgáltatások széles körét használja a megbízhatóság, a teljesítmény és a szigorú biztonsági határok biztosítására. Például:
- Számítás és orkesztrálás menedzselt AWS számítási szolgáltatásokon futó, konténerizált mikroszolgáltatásokkal
- Tárolás és tartósság AWS által menedzselt adatbázisokkal, objektumtárolással és elosztott metaadat-szolgáltatásokkal
- Üzenetkezelés és események nagy átbocsátóképességű, tartós AWS eseményszolgáltatásokkal
- Identitás és hitelesítés szorosan integrált, AWS IAM-alapú infrastruktúrán keresztül
- Globális rendelkezésre állás többszörös AZ (Availability Zone) telepítésekkel és AWS hálózati alapelemekkel
Az AWS-ben üzemeltetett szolgáltatások alkalmazásával az SDA az iparágban vezető rendelkezésre állást, biztonsági tanúsítványokat, globális elérést és üzemeltetési érettséget örököl.
On-premise architektúra (SDA Gateway)
A gyáron vagy létesítményen belül az SDA Gateway biztosítja a biztonságos kommunikációs pontot az OT-eszközök és az SDA Cloud között. A gateway:
- Kizárólag kimenő irányú, titkosított tunneleket létesít az SDA Cloud felé
- Eszközszintű útválasztást és protokollkezelést biztosít
- Lehetővé teszi, hogy az IDEaaS munkamenetek PLC-khez kapcsolódjanak az OT-hálózat kitettsége nélkül
- Pipeline-okat futtat, például eszközmentéseket, telepítéseket és változóolvasásokat/-írásokat
- Helyi kommunikációs központként szolgál a hozzárendelt eszközök számára
- Csak igény szerinti, rövid életű kapcsolatot létesít a felhővel
Mivel a gateway kimenő irányból indított kapcsolatot használ, nem szükséges bejövő portokat megnyitni az üzemi tűzfalon, így megmaradnak az OT-biztonsági alapelvek. A gateway úgy lett kialakítva, hogy tiszteletben tartsa az OT-szegmentációt, és soha ne igényelje a PLC-k vagy vezérlők internetre való kitettségét. Ehelyett a gateway éri el az OT-hálózaton belüli eszközöket, és biztonságosan kommunikál az SDA Cloud rendszerrel.
További részleteket az SDA Connectivity Service tartalmaz, amely részletesen bemutatja az SDA Gateway architektúráját.
Végponttól végpontig tartó folyamat
Az architektúra egyszerűsített áttekintése:
- A felhasználó az SDA Web Console vagy az IDEaaS felületén dolgozik
- Az SDA Cloud hitelesíti a felhasználót, és engedélyezi a kért műveletet
- A felhőszolgáltatások orkesztrálják a munkafolyamatot (pl. egy pipeline-t, egy telepítést, egy IDE-munkamenetet)
- Az SDA Gateway igény szerint végrehajtja az eszközszintű műveleteket az üzemen belül
- Az eredmények visszakerülnek a felhőbe, ahol tárolásra, elemzésre vagy a felhasználó számára megjelenítésre kerülnek
Ez a felhő/on-premise architektúra lehetővé teszi, hogy az SDA biztonságos távoli hozzáférést, automatizált OT-munkafolyamatokat, verziókezelést és több gyártó PLC-jét érintő műveleteket nyújtson a gyári hálózati struktúrák módosítása vagy a szegmentáció veszélyeztetése nélkül.
A részletes, végponttól végpontig tartó folyamatot az SDA Connectivity Service oldal ismerteti, amely felhasználói folyamat- és szekvenciadiagramokat is tartalmaz.