Arkkitehtuurin yleiskatsaus
SDA-alusta on rakennettu natiivisti Amazon Web Services (AWS) -ympäristöön, jolloin se hyödyntää pilvipalveluiden skaalautuvuutta ja luotettavuutta sekä muodostaa turvallisen, vain ulospäin suuntautuvan yhteyden teollisuusjärjestelmiin SDA Gatewayn kautta. Tämä rakenne mahdollistaa SDA:n tarjoaman etäsuunnittelun, automatisoidut DevOps-työnkulut ja keskitetyn hallinnan erilaisissa teollisuusympäristöissä – ilman että OT-verkon tietoturvasta tingitään.
SDA hyödyntää laajasti AWS:n natiiviominaisuuksia varmistaakseen korkean käytettävyyden, joustavuuden ja tietoturvan. Alustan ydinpalvelut – mukaan lukien identiteetti, tallennus, orkestrointi, laskenta, viestinvälitys ja putkien suoritus – on rakennettu AWS:n hallinnoiman infrastruktuurin päälle. Näin SDA minimoi operatiivisen kuormituksen, perii AWS:n globaalin luotettavuuden ja voi keskittyä OT-painotteisten työnkulkujen tuottamiseen laajassa mittakaavassa.
Tämä sivu tarjoaa yleiskatsauksen siitä, miten SDA-komponentit on rakenteellisesti järjestetty ja miten pilvi- ja tuotantotason elementit toimivat yhdessä päästä päähän.
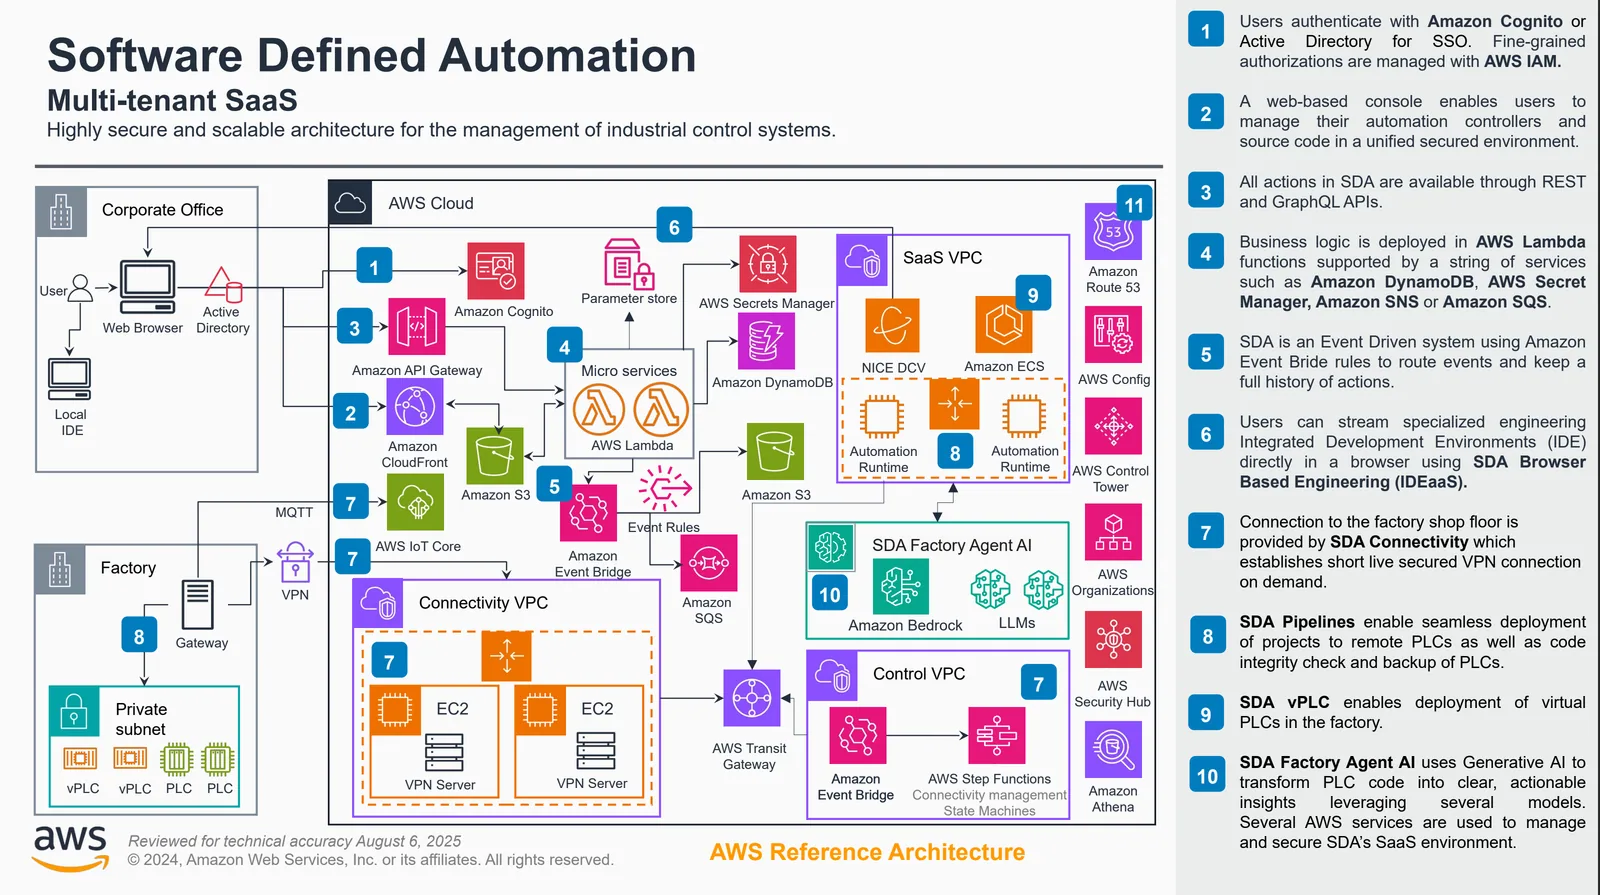
Pilviarkkitehtuuri
Pilvessä SDA toimii täysin hallinnoituna, monen asiakkaan (multi-tenant) alustana, joka perustuu moderneihin mikropalveluihin ja AWS:n natiiviin infrastruktuuriin. Ydintoimintoja ovat:
- Tenant-hallinta ja identiteettipalvelut
- Projektien tallennus, versiointi ja vertailut
- Putkien orkestrointi käyttöönottoja, varmuuskopioita, salasanojen vaihtoja ja muita toimintoja varten
- Tapahtumien käsittely, lokitus ja auditointijäljet
- IDEaaS / selainpohjainen suunnittelun suoritusympäristö
- Security Hub, holvit ja salaisuuksien tallennus
Kaikki pilviliikenne kulkee tiukkojen tunnistautumis- ja valtuutusrajojen läpi, tenant-eristys on toteutettu jokaisella tasolla ja liikenne on aina salattua siirron aikana.
Alusta käyttää laajaa valikoimaa AWS-palveluita luotettavuuden, suorituskyvyn ja vahvojen tietoturvarajojen varmistamiseksi. Esimerkkejä:
- Laskenta ja orkestrointi konttipohjaisilla mikropalveluilla, jotka toimivat hallinnoiduissa AWS-laskentapalveluissa
- Tallennus ja kestävyys AWS:n hallinnoimien tietokantojen, objektitallennuksen ja hajautettujen metatietopalveluiden avulla
- Viestinvälitys ja tapahtumien käsittely suuren läpäisykyvyn omaavilla, kestävillä AWS-tapahtumapalveluilla
- Identiteetti ja tunnistautuminen tiiviisti integroidun AWS IAM -pohjaisen infrastruktuurin kautta
- Globaali käytettävyys usean saatavuusvyöhykkeen (multi-AZ, Availability Zone) käyttöönottojen ja AWS:n verkkoprimitiivien avulla
AWS:ssä isännöityjä palveluita hyödyntämällä SDA perii alan johtavan käytettävyyden, tietoturvasertifioinnit, globaalin kattavuuden ja operatiivisen kypsyyden.
Paikallinen arkkitehtuuri (SDA Gateway)
Tehtaan tai tuotantolaitoksen sisällä SDA Gateway toimii turvallisena viestintäpisteenä OT-laitteiden ja SDA Cloudin välillä. Gateway:
- Muodostaa vain ulospäin suuntautuvia salattuja tunneleita SDA Cloudiin
- Tarjoaa laitetason reitityksen ja protokollien käsittelyn
- Mahdollistaa IDEaaS-istuntojen yhdistämisen PLC-laitteisiin altistamatta OT-verkkoa
- Suorittaa putkia, kuten laitteiden varmuuskopiointeja, käyttöönottoja ja muuttujien luku-/kirjoitusoperaatioita
- Toimii paikallisena viestintäkeskuksena siihen liitetyille laitteille
- Muodostaa pilviyhteyden ainoastaan tarvittaessa ja lyhytkestoisesti
Koska gateway käyttää ulospäin aloitettua yhteydenmuodostusta, tehtaan palomuuriin ei tarvitse avata sisääntulevia portteja, mikä säilyttää OT-tietoturvan periaatteet. Gateway on suunniteltu kunnioittamaan OT-segmentointia siten, ettei PLC-laitteita tai ohjaimia tarvitse koskaan altistaa internetiin. Sen sijaan gateway tavoittaa laitteet OT-verkon sisällä ja viestii turvallisesti SDA Cloudin kanssa.
Lisätietoja on kuvattu osiossa SDA Connectivity Service, joka syventyy SDA Gatewayn arkkitehtuuriin.
Päästä päähän -kulku
Yksinkertaistettu näkymä arkkitehtuurista:
- Käyttäjä toimii SDA Web Consolen tai IDEaaS:n kautta
- SDA Cloud tunnistaa käyttäjän ja valtuuttaa pyydetyn toiminnon
- Pilvipalvelut orkestroivat työnkulun (esim. putken, käyttöönoton tai IDE-istunnon)
- SDA Gateway suorittaa laitetason toiminnot tuotantolaitoksessa tarvittaessa
- Tulokset palautuvat pilveen, jossa ne tallennetaan, analysoidaan tai esitetään käyttäjälle
Tämä pilvi- ja paikallisarkkitehtuuri mahdollistaa SDA:lle turvallisen etäkäytön, automatisoidut OT-työnkulut, versionhallinnan ja monen valmistajan PLC-operaatiot muuttamatta tehdasverkon rakenteita tai vaarantamatta segmentointia.
Perusteellinen päästä päähän -kulku on kuvattu sivulla SDA Connectivity Service, joka sisältää käyttäjäkulku- ja sekvenssikaaviot.