アーキテクチャ概要
SDA Platform は Amazon Web Services (AWS) 上でネイティブに構築されており、クラウドサービスのスケーラビリティと信頼性を活用しながら、SDA Gateway を通じて産業システムへの安全なアウトバウンド専用接続を提供します。この設計により、SDA は OT ネットワークのセキュリティを損なうことなく、多様な産業環境に対してリモートエンジニアリング、自動化された DevOps ワークフロー、および一元的な管理を提供できます。
SDA は AWS ネイティブの機能を広範に活用し、高可用性、伸縮性、セキュリティを確保しています。アイデンティティ、ストレージ、オーケストレーション、コンピュート、メッセージング、パイプライン実行を含むコアプラットフォームサービスは、AWS のマネージドインフラストラクチャ上に構築されています。これにより SDA は運用オーバーヘッドを最小化し、AWS のグローバルな信頼性を継承しつつ、OT に焦点を当てたワークフローを大規模に提供することに専念できます。
本ページでは、SDA コンポーネントの構成と、クラウドおよび現場(ショップフロア)の要素がエンドツーエンドでどのように連携するかについて、概要を説明します。
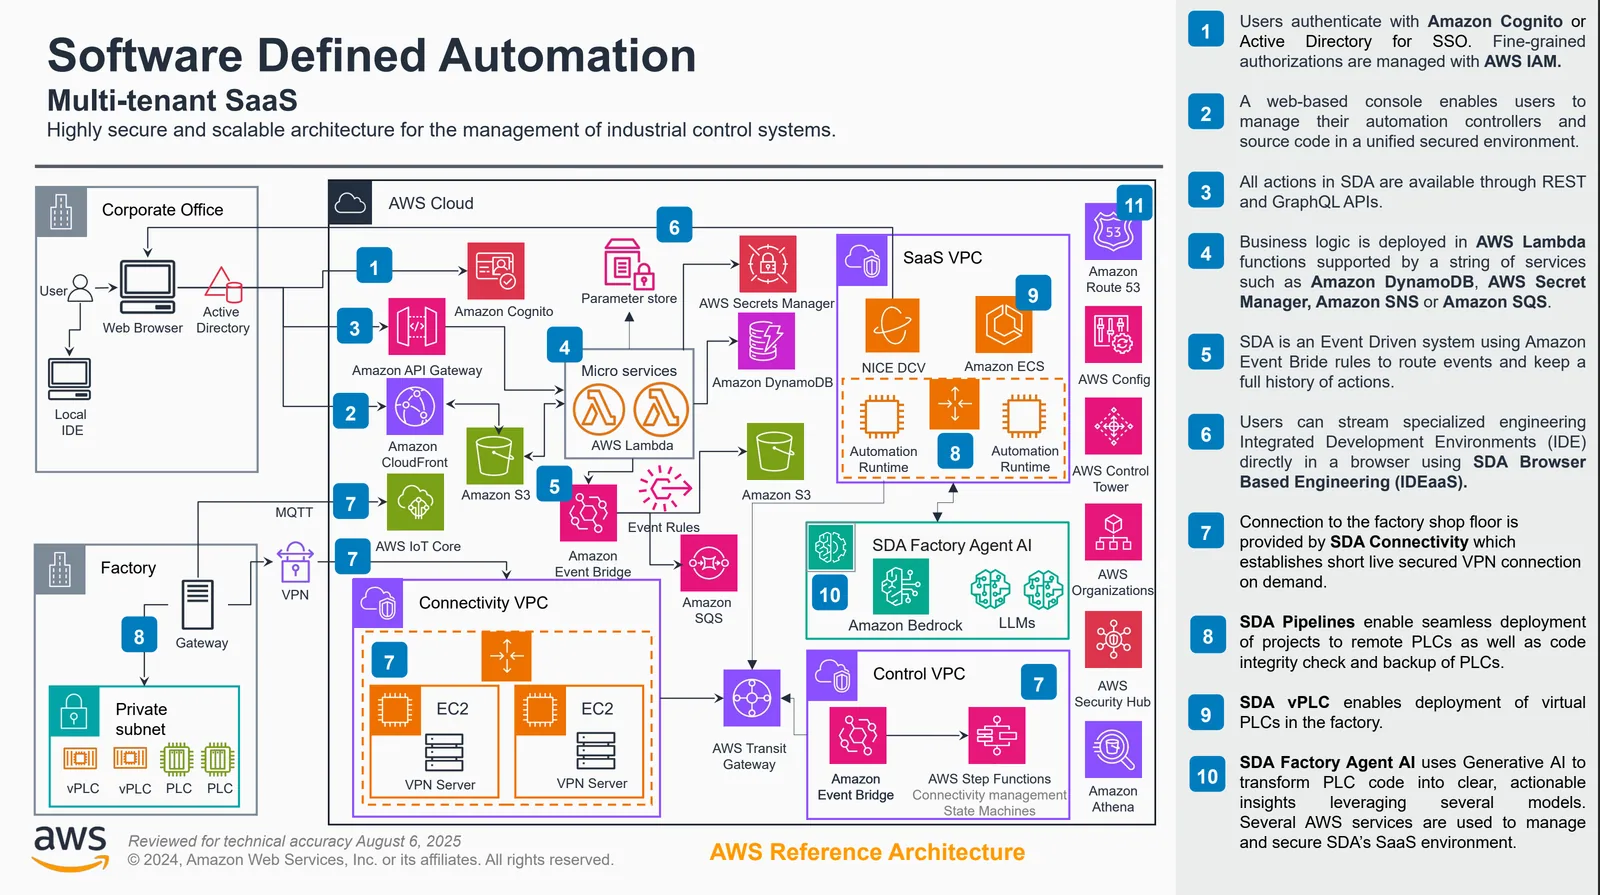
クラウドアーキテクチャ
クラウド上において SDA は、最新のマイクロサービスと AWS ネイティブインフラストラクチャ上に構築された、フルマネージドのマルチテナントプラットフォームとして動作します。主な機能は次のとおりです。
- テナント管理およびアイデンティティサービス
- プロジェクトのストレージ、バージョン管理、比較
- デプロイ、バックアップ、パスワードローテーションなどのパイプラインオーケストレーション
- イベント処理、ロギング、監査ログ
- IDEaaS/ブラウザベースのエンジニアリング実行環境
- セキュリティハブ、ボールト、シークレットストレージ
すべてのクラウドトラフィックは厳格な認証および認可の境界を通過し、各レイヤーでテナント分離が強制され、通信は常に暗号化されます。
本プラットフォームは、信頼性、パフォーマンス、強固なセキュリティ境界を実現するために、幅広い AWS サービスを利用しています。例として次のようなものがあります。
- マネージド AWS コンピュートサービス上で稼働するコンテナ化されたマイクロサービスによる コンピュートおよびオーケストレーション
- AWS マネージドデータベース、オブジェクトストレージ、分散メタデータサービスによる ストレージおよび耐久性
- 高スループットかつ耐久性のある AWS イベントサービスによる メッセージングおよびイベント処理
- 緊密に統合された AWS IAM ベースのインフラストラクチャによる アイデンティティおよび認証
- マルチ AZ(アベイラビリティーゾーン)デプロイと AWS ネットワーキング基盤による グローバルな可用性
AWS ホスト型サービスを活用することで、SDA は業界最高水準の稼働率、セキュリティ認証、グローバルな展開範囲、運用面での成熟度を継承しています。
オンプレミスアーキテクチャ(SDA Gateway)
工場や施設内において、SDA Gateway は OT デバイスと SDA Cloud の間の安全な通信ポイントとして機能します。ゲートウェイは次を行います。
- SDA Cloud へのアウトバウンド専用の暗号化トンネルを確立
- デバイスレベルのルーティングおよびプロトコル処理を提供
- OT ネットワークを公開せずに IDEaaS セッションから PLC への接続を実現
- デバイスバックアップ、デプロイ、変数の読み書きなどのパイプラインを実行
- 関連デバイスのローカル通信ハブとして機能
- クラウドへの接続はオンデマンドかつ短時間のみ確立
ゲートウェイは アウトバウンド起点の接続 を使用するため、工場のファイアウォールでインバウンドポートを開放する必要がなく、OT セキュリティの原則が維持されます。ゲートウェイは、PLC やコントローラーをインターネットに公開する必要が一切ないように設計され、OT のセグメンテーションを尊重します。代わりに、ゲートウェイが OT ネットワーク内のデバイスにアクセスし、SDA Cloud と安全に通信します。
詳細は、SDA Gateway アーキテクチャを掘り下げて解説している SDA Connectivity Service に記載されています。
エンドツーエンドのフロー
アーキテクチャの簡略化されたビュー:
- ユーザーが SDA Web コンソールまたは IDEaaS を操作する
- SDA Cloud がユーザーを認証し、要求されたアクションを認可する
- クラウドサービスがワークフロー(例:パイプライン、デプロイ、IDE セッション)をオーケストレーションする
- SDA Gateway が工場内でデバイスレベルの操作をオンデマンドで実行する
- 結果がクラウドに返され、保存、分析、またはユーザーへの表示が行われる
このクラウド/オンプレミスアーキテクチャにより、SDA は工場のネットワーク構成を変更したりセグメンテーションを損なうことなく、安全なリモートアクセス、自動化された OT ワークフロー、バージョン管理、マルチベンダー PLC 操作を提供できます。
詳細なエンドツーエンドのフローについては、ユーザーフローおよびシーケンス図を掲載した SDA Connectivity Service ページに記載されています。