Vue d'ensemble de l'architecture
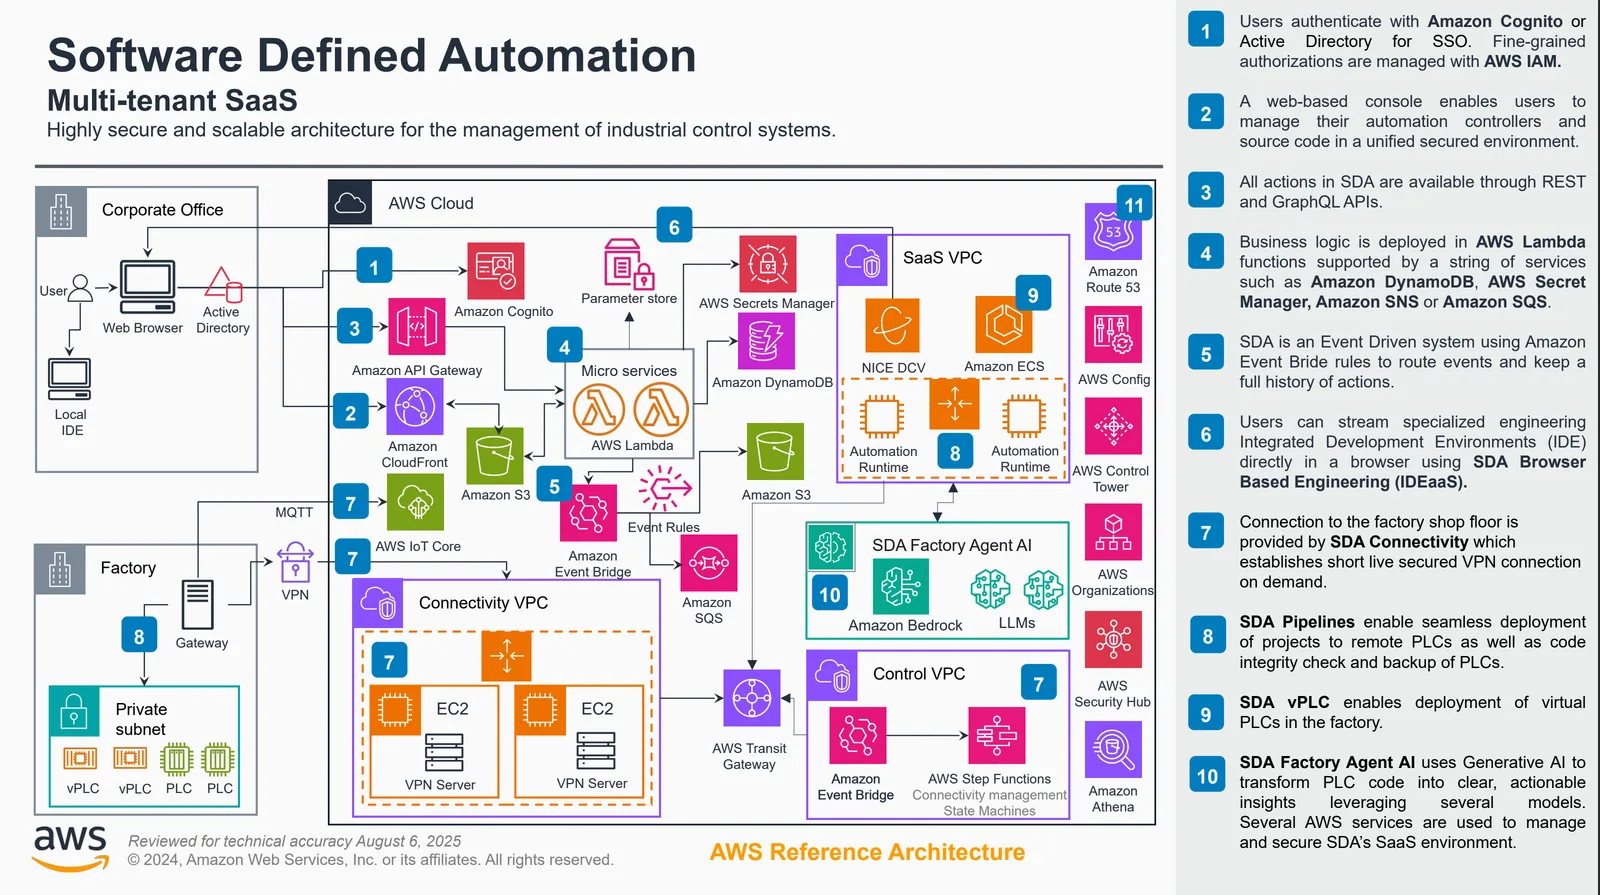
La plateforme SDA est nativement construite sur Amazon Web Services (AWS), tirant parti de l'évolutivité et de la fiabilité des services cloud, avec une connectivité sécurisée et exclusivement sortante vers les systèmes industriels via la SDA Gateway. Cette conception permet à SDA de fournir de l'ingénierie à distance, des flux de travail DevOps automatisés et une gestion centralisée pour des environnements industriels variés — sans compromettre la sécurité du réseau OT.
SDA exploite largement les capacités natives d'AWS afin de garantir une haute disponibilité, une élasticité et une sécurité optimales. Les services fondamentaux de la plateforme — notamment l'identité, le stockage, l'orchestration, le calcul, la messagerie et l'exécution des pipelines — reposent sur une infrastructure gérée par AWS. Cela permet à SDA de minimiser la charge opérationnelle, d'hériter de la fiabilité mondiale d'AWS et de se concentrer sur la fourniture de flux de travail axés sur l'OT à grande échelle.
Cette page offre une vue d'ensemble de la structuration des composants SDA et de la manière dont les éléments du cloud et de l'atelier interagissent de bout en bout.
Architecture cloud
Dans le cloud, SDA fonctionne comme une plateforme multi-tenant entièrement gérée, bâtie sur des microservices modernes et une infrastructure native AWS. Les fonctions principales comprennent :
- Gestion des tenants et services d'identité
- Stockage, versionnement et comparaison des projets
- Orchestration des pipelines pour les déploiements, sauvegardes, rotations de mots de passe et plus encore
- Traitement des événements, journalisation et pistes d'audit
- IDEaaS / environnement d'exécution d'ingénierie basé sur navigateur
- Security Hub, coffres-forts et stockage des secrets
Tout le trafic cloud transite par des frontières strictes d'authentification et d'autorisation, avec une isolation des tenants appliquée à chaque couche et un chiffrement systématique en transit.
La plateforme s'appuie sur un large éventail de services AWS pour garantir fiabilité, performance et frontières de sécurité robustes. Par exemple :
- Calcul et orchestration via des microservices conteneurisés exécutés sur des services de calcul AWS managés
- Stockage et durabilité grâce à des bases de données gérées par AWS, du stockage objet et des services de métadonnées distribués
- Messagerie et événementiel à l'aide de services d'événements AWS durables et à haut débit
- Identité et authentification via une infrastructure étroitement intégrée reposant sur AWS IAM
- Disponibilité mondiale grâce à des déploiements multi-AZ (zones de disponibilité) et aux primitives réseau AWS
En s'appuyant sur des services hébergés par AWS, SDA hérite d'une disponibilité de premier plan, de certifications de sécurité, d'une portée mondiale et d'une maturité opérationnelle.
Architecture sur site (SDA Gateway)
Au sein de l'usine ou du site, la SDA Gateway constitue le point de communication sécurisé entre les équipements OT et le SDA Cloud. La gateway :
- Établit des tunnels chiffrés exclusivement sortants vers le SDA Cloud
- Assure le routage au niveau des équipements et la gestion des protocoles
- Permet aux sessions IDEaaS de se connecter aux PLC sans exposer le réseau OT
- Exécute des pipelines tels que les sauvegardes d'équipements, les déploiements et les lectures/écritures de variables
- Sert de hub de communication local pour les équipements associés
- N'établit qu'une connectivité à la demande et de courte durée vers le cloud
Comme la gateway utilise une connectivité initiée en sortie, aucun port entrant n'a besoin d'être ouvert sur le pare-feu de l'usine, ce qui préserve les principes de sécurité OT. La gateway est conçue pour respecter la segmentation OT en n'exigeant jamais l'exposition des PLC ou des contrôleurs à Internet. Au lieu de cela, la gateway atteint les équipements à l'intérieur du réseau OT et communique de manière sécurisée avec le SDA Cloud.
Davantage de détails sont présentés dans le SDA Connectivity Service, qui approfondit l'architecture de la SDA Gateway.
Flux de bout en bout
Une vue simplifiée de l'architecture :
- L'utilisateur interagit avec la console web SDA ou avec l'IDEaaS
- Le SDA Cloud authentifie l'utilisateur et autorise l'action demandée
- Les services cloud orchestrent le flux de travail (par exemple, un pipeline, un déploiement, une session IDE)
- La SDA Gateway exécute à la demande les opérations au niveau des équipements dans l'usine
- Les résultats remontent vers le cloud, où ils sont stockés, analysés ou présentés à l'utilisateur
Cette architecture cloud/sur site permet à SDA de fournir un accès distant sécurisé, des flux de travail OT automatisés, un contrôle de version et des opérations sur des PLC multi-fournisseurs sans modifier les structures réseau de l'usine ni compromettre la segmentation.
Un flux de bout en bout détaillé est présenté sur la page SDA Connectivity Service, qui fournit des diagrammes de parcours utilisateur et de séquence.