Visão Geral da Arquitetura
A Plataforma SDA é construída nativamente sobre a Amazon Web Services (AWS), aproveitando a escalabilidade e a confiabilidade dos serviços em nuvem com conectividade segura e exclusivamente de saída para sistemas industriais através do SDA Gateway. Esse design permite que a SDA ofereça engenharia remota, fluxos de trabalho DevOps automatizados e gestão centralizada para diversos ambientes industriais — sem comprometer a segurança da rede OT.
A SDA faz uso extensivo dos recursos nativos da AWS para garantir alta disponibilidade, elasticidade e segurança. Os serviços centrais da plataforma — incluindo identidade, armazenamento, orquestração, computação, mensageria e execução de pipelines — são construídos sobre a infraestrutura gerenciada pela AWS. Isso permite que a SDA minimize a sobrecarga operacional, herde a confiabilidade global da AWS e concentre-se em entregar fluxos de trabalho focados em OT em escala.
Esta página fornece uma visão geral de alto nível de como os componentes da SDA estão estruturados e de como os elementos da nuvem e do chão de fábrica interagem de ponta a ponta.
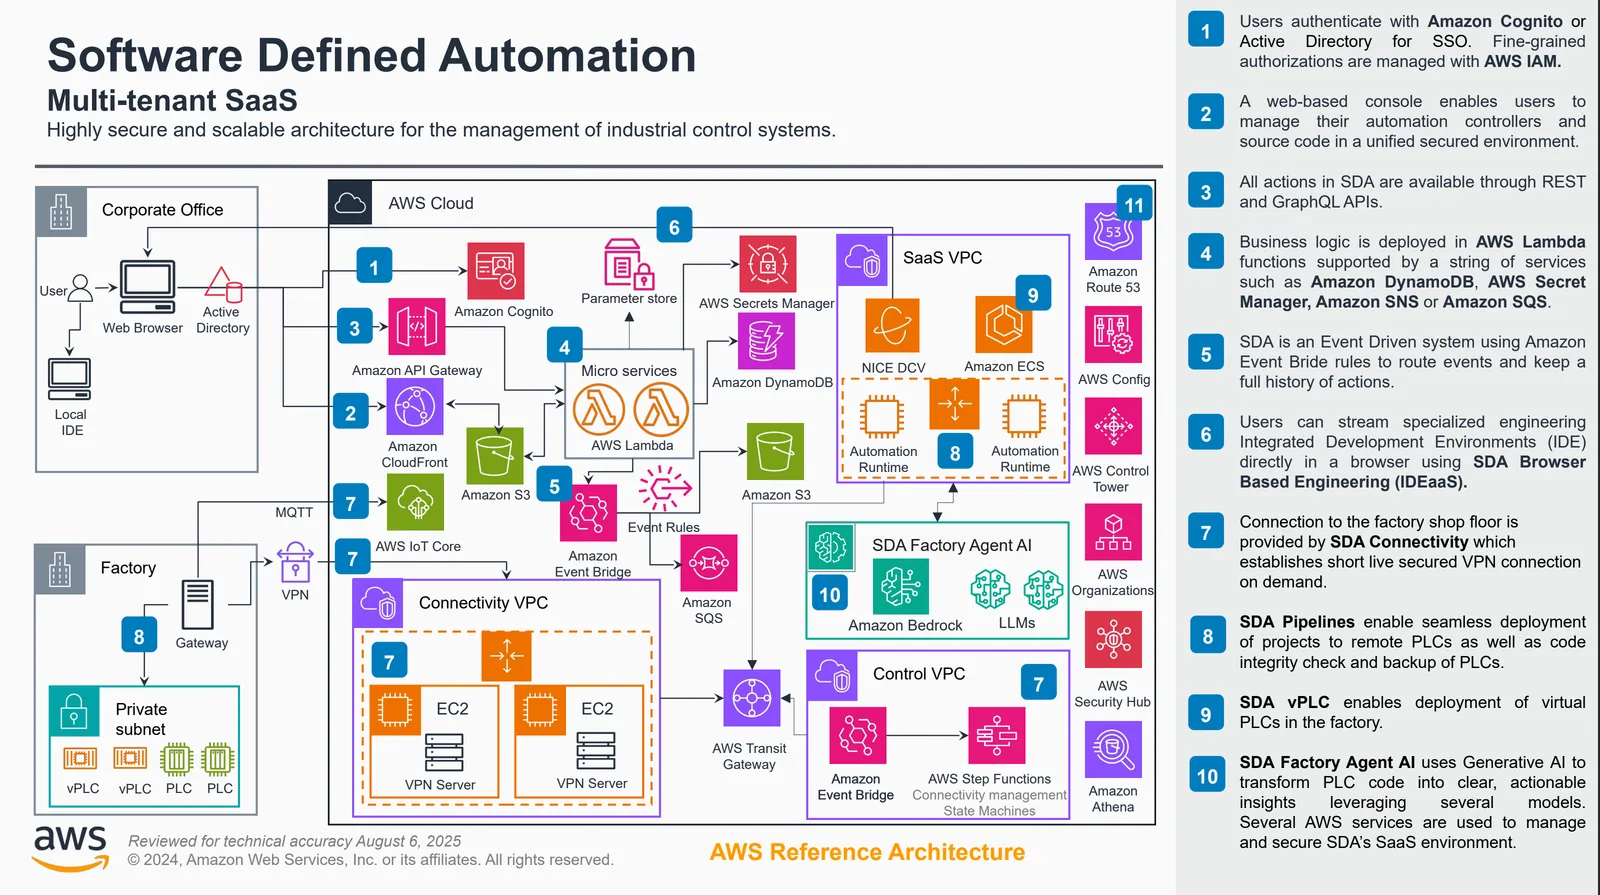
Arquitetura em Nuvem
Na nuvem, a SDA opera como uma plataforma totalmente gerenciada e multi-tenant, construída sobre microsserviços modernos e infraestrutura nativa da AWS. As funções principais incluem:
- Gestão de Tenants e Serviços de Identidade
- Armazenamento, Versionamento e Comparações de Projetos
- Orquestração de Pipelines para Implantações, Backups, Rotações de Senhas e Mais
- Processamento de Eventos, Registro de Logs e Trilhas de Auditoria
- IDEaaS / Ambiente de Execução de Engenharia Baseado em Navegador
- Security Hub, Cofres e Armazenamento de Segredos
Todo o tráfego em nuvem passa por limites rigorosos de autenticação e autorização, com isolamento de tenants aplicado em todas as camadas e sempre criptografado em trânsito.
A plataforma utiliza uma ampla gama de serviços AWS para fornecer confiabilidade, desempenho e fortes limites de segurança. Exemplos incluem:
- Computação e Orquestração usando microsserviços containerizados executados em serviços de computação gerenciados da AWS
- Armazenamento e Durabilidade por meio de bancos de dados gerenciados pela AWS, armazenamento de objetos e serviços distribuídos de metadados
- Mensageria e Eventos usando serviços de eventos da AWS duráveis e de alta taxa de transferência
- Identidade e Autenticação por meio de infraestrutura fortemente integrada e baseada no AWS IAM
- Disponibilidade Global por meio de implantações multi-AZ (Zonas de Disponibilidade) e primitivas de rede da AWS
Ao utilizar serviços hospedados na AWS, a SDA herda disponibilidade líder do setor, certificações de segurança, alcance global e maturidade operacional.
Arquitetura On-Premise (SDA Gateway)
Dentro da fábrica ou instalação, o SDA Gateway atua como o ponto de comunicação seguro entre os dispositivos OT e a SDA Cloud. O gateway:
- Estabelece túneis criptografados exclusivamente de saída para a SDA Cloud
- Fornece roteamento em nível de dispositivo e tratamento de protocolos
- Permite que sessões IDEaaS se conectem a PLCs sem expor a rede OT
- Executa pipelines como backups de dispositivos, implantações e leituras/gravações de variáveis
- Serve como hub de comunicação local para dispositivos associados
- Estabelece conectividade com a nuvem apenas sob demanda e de curta duração
Como o gateway utiliza conectividade iniciada de saída, não é necessário abrir portas de entrada no firewall da planta, preservando os princípios de segurança OT. O gateway foi projetado para respeitar a segmentação OT, nunca exigindo a exposição de PLCs ou controladores à internet. Em vez disso, o gateway alcança os dispositivos dentro da rede OT e se comunica de forma segura com a SDA Cloud.
Mais detalhes são apresentados no SDA Connectivity Service, que aprofunda a Arquitetura do SDA Gateway.
Fluxo de Ponta a Ponta
Uma visão simplificada da arquitetura:
- O usuário interage com o SDA Web Console ou com o IDEaaS
- A SDA Cloud autentica o usuário e autoriza a ação solicitada
- Os serviços em nuvem orquestram o fluxo de trabalho (por exemplo, um pipeline, uma implantação, uma sessão de IDE)
- O SDA Gateway executa as operações em nível de dispositivo dentro da planta, sob demanda
- Os resultados retornam para a nuvem, onde são armazenados, analisados ou apresentados ao usuário
Essa arquitetura em nuvem/on-premise permite que a SDA ofereça acesso remoto seguro, fluxos de trabalho OT automatizados, controle de versão e operações com PLCs de múltiplos fabricantes sem alterar as estruturas de rede da fábrica ou comprometer a segmentação.
Um fluxo de ponta a ponta detalhado é apresentado na página SDA Connectivity Service, que fornece diagramas de fluxo de usuário e de sequência.