Panoramica dell'architettura
La piattaforma SDA è realizzata nativamente su Amazon Web Services (AWS), sfruttando la scalabilità e l'affidabilità dei servizi cloud con una connettività sicura e unicamente in uscita verso i sistemi industriali tramite l'SDA Gateway. Questo design consente a SDA di offrire engineering da remoto, flussi di lavoro DevOps automatizzati e gestione centralizzata per ambienti industriali eterogenei, senza compromettere la sicurezza della rete OT.
SDA fa ampio uso delle funzionalità native di AWS per garantire elevata disponibilità, elasticità e sicurezza. I servizi principali della piattaforma—tra cui identità, storage, orchestrazione, calcolo, messaggistica ed esecuzione delle pipeline—sono costruiti su infrastruttura gestita da AWS. Ciò consente a SDA di ridurre al minimo l'onere operativo, ereditare l'affidabilità globale di AWS e concentrarsi sull'erogazione su larga scala di flussi di lavoro orientati all'OT.
Questa pagina fornisce una panoramica di alto livello su come sono strutturati i componenti SDA e su come gli elementi cloud e quelli di fabbrica interagiscono end-to-end.
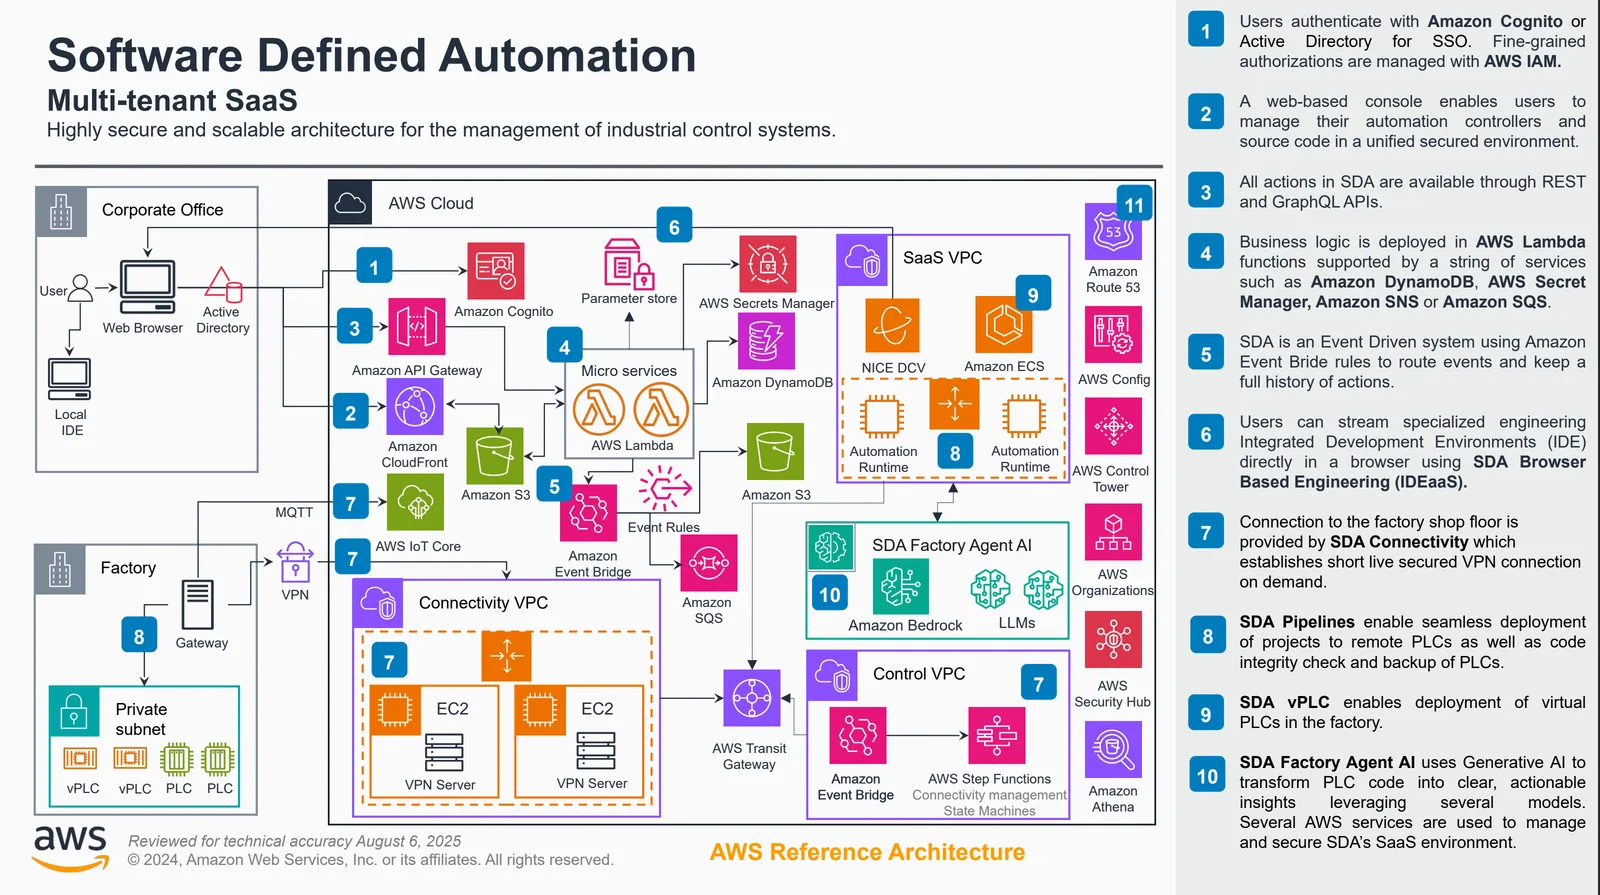
Architettura cloud
Nel cloud, SDA opera come piattaforma multi-tenant completamente gestita, basata su microservizi moderni e su infrastruttura nativa AWS. Le funzioni principali includono:
- Gestione dei tenant e servizi di identità
- Archiviazione, versionamento e confronto dei progetti
- Orchestrazione delle pipeline per deployment, backup, rotazione delle password e altro
- Elaborazione degli eventi, logging e audit trail
- IDEaaS / ambiente di esecuzione per l'engineering basato su browser
- Security Hub, vault e archiviazione dei secret
Tutto il traffico cloud attraversa rigorosi confini di autenticazione e autorizzazione, con isolamento dei tenant applicato a ogni livello e sempre cifrato in transito.
La piattaforma utilizza un'ampia gamma di servizi AWS per garantire affidabilità, prestazioni e solidi confini di sicurezza. Alcuni esempi:
- Calcolo e orchestrazione tramite microservizi containerizzati eseguiti su servizi di calcolo gestiti da AWS
- Storage e durabilità tramite database gestiti da AWS, object storage e servizi di metadati distribuiti
- Messaggistica ed eventing tramite servizi di eventi AWS ad alto throughput e durevoli
- Identità e autenticazione tramite infrastruttura strettamente integrata e basata su AWS IAM
- Disponibilità globale tramite deployment multi-AZ (Availability Zone) e primitive di rete AWS
Grazie all'utilizzo di servizi ospitati su AWS, SDA eredita uptime, certificazioni di sicurezza, copertura globale e maturità operativa ai vertici del settore.
Architettura on-premise (SDA Gateway)
All'interno della fabbrica o dell'impianto, l'SDA Gateway funge da punto di comunicazione sicuro tra i dispositivi OT e SDA Cloud. Il gateway:
- Stabilisce tunnel cifrati unicamente in uscita verso SDA Cloud
- Fornisce routing a livello di dispositivo e gestione dei protocolli
- Consente alle sessioni IDEaaS di connettersi ai PLC senza esporre la rete OT
- Esegue pipeline come backup dei dispositivi, deployment e letture/scritture di variabili
- Funge da hub di comunicazione locale per i dispositivi associati
- Stabilisce connessioni verso il cloud solo su richiesta e di breve durata
Poiché il gateway utilizza una connettività avviata in uscita, non è necessario aprire porte in ingresso sul firewall dello stabilimento, preservando i principi di sicurezza OT. Il gateway è progettato per rispettare la segmentazione OT, non richiedendo mai l'esposizione di PLC o controllori a Internet. Il gateway raggiunge invece i dispositivi all'interno della rete OT e comunica in modo sicuro con SDA Cloud.
Maggiori dettagli sono descritti nella pagina SDA Connectivity Service, che approfondisce l'architettura dell'SDA Gateway.
Flusso end-to-end
Una visione semplificata dell'architettura:
- L'utente interagisce con la SDA Web Console o con IDEaaS
- SDA Cloud autentica l'utente e autorizza l'azione richiesta
- I servizi cloud orchestrano il flusso di lavoro (ad es. una pipeline, un deployment, una sessione IDE)
- L'SDA Gateway esegue su richiesta le operazioni a livello di dispositivo all'interno dello stabilimento
- I risultati tornano al cloud, dove vengono archiviati, analizzati o presentati all'utente
Questa architettura cloud/on-premise consente a SDA di offrire accesso remoto sicuro, flussi di lavoro OT automatizzati, controllo di versione e operazioni su PLC multi-vendor senza modificare le strutture di rete della fabbrica né comprometterne la segmentazione.
Un flusso end-to-end approfondito è descritto nella pagina SDA Connectivity Service, che fornisce diagrammi di flusso utente e di sequenza.