Przegląd architektury
Platforma SDA jest natywnie zbudowana w oparciu o Amazon Web Services (AWS), wykorzystując skalowalność i niezawodność usług chmurowych oraz bezpieczną, wyłącznie wychodzącą łączność z systemami przemysłowymi za pośrednictwem SDA Gateway. Taka konstrukcja umożliwia SDA realizację zdalnego inżynieringu, zautomatyzowanych przepływów pracy DevOps oraz scentralizowanego zarządzania różnorodnymi środowiskami przemysłowymi — bez naruszania bezpieczeństwa sieci OT.
SDA w szerokim zakresie korzysta z możliwości natywnych dla AWS, aby zapewnić wysoką dostępność, elastyczność i bezpieczeństwo. Podstawowe usługi platformy — w tym tożsamość, przechowywanie danych, orkiestracja, moc obliczeniowa, przesyłanie komunikatów i wykonywanie potoków — są zbudowane na infrastrukturze zarządzanej przez AWS. Pozwala to SDA zminimalizować nakłady operacyjne, korzystać z globalnej niezawodności AWS i skupić się na dostarczaniu przepływów pracy ukierunkowanych na OT w dużej skali.
Ta strona przedstawia ogólny przegląd struktury komponentów SDA oraz sposobu, w jaki elementy chmurowe i te znajdujące się na hali produkcyjnej współdziałają od początku do końca.
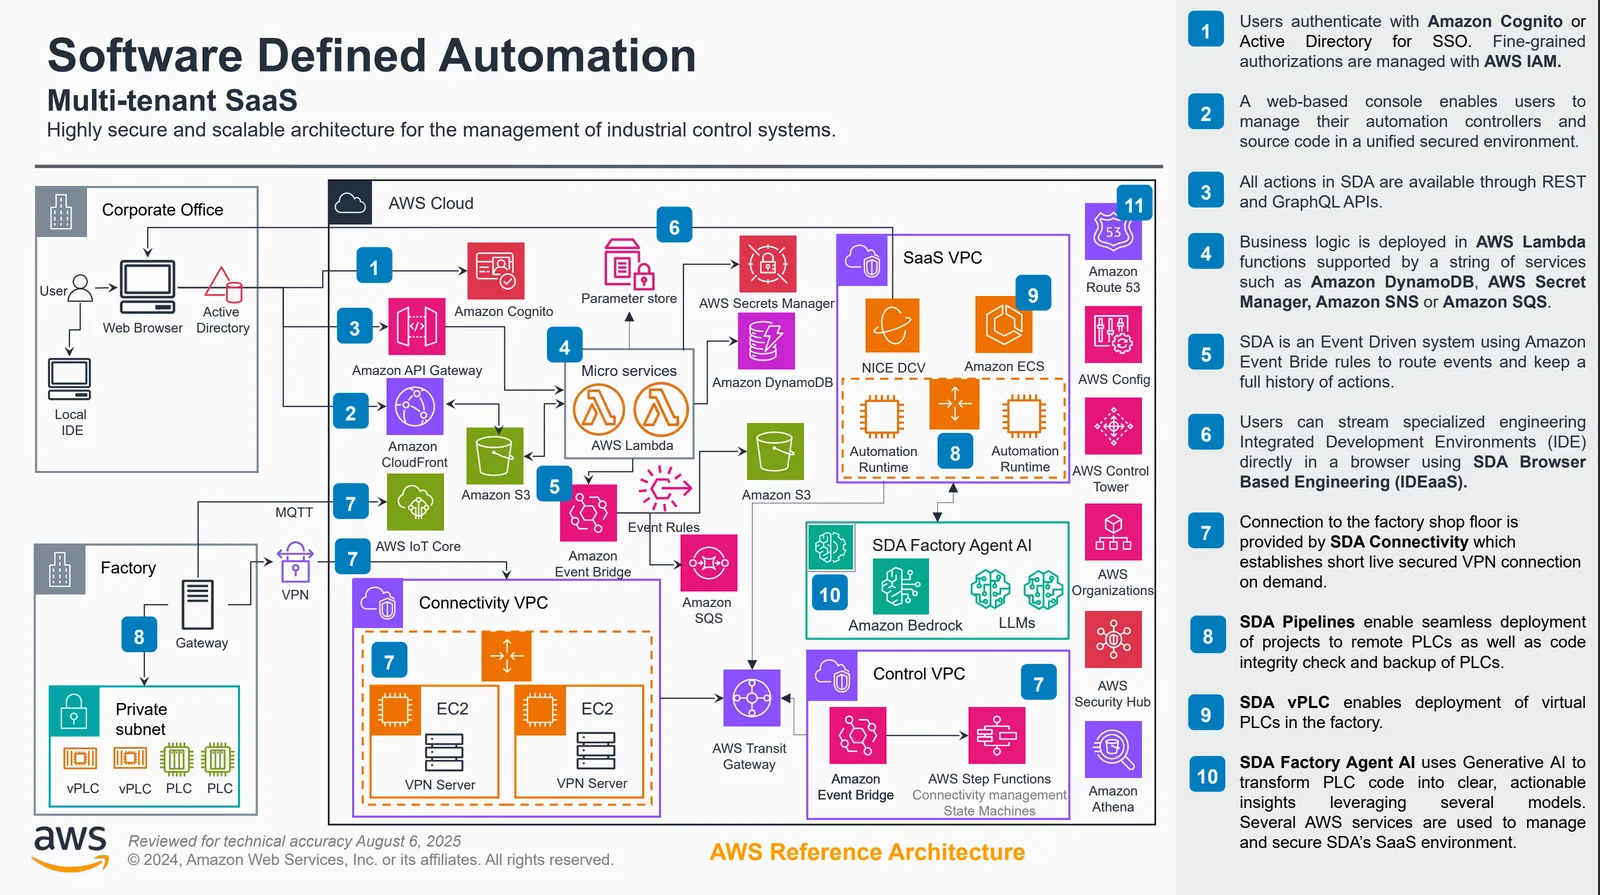
Architektura chmurowa
W chmurze SDA działa jako w pełni zarządzana, wielodostępna platforma zbudowana na nowoczesnych mikrousługach i infrastrukturze natywnej dla AWS. Podstawowe funkcje obejmują:
- Zarządzanie najemcami (tenant) i usługi tożsamości
- Przechowywanie projektów, wersjonowanie i porównania
- Orkiestrację potoków dla wdrożeń, kopii zapasowych, rotacji haseł i innych operacji
- Przetwarzanie zdarzeń, logowanie i ścieżki audytu
- IDEaaS / środowisko wykonawcze inżynieringu w przeglądarce
- Security Hub, sejfy i przechowywanie sekretów
Cały ruch chmurowy przechodzi przez rygorystyczne granice uwierzytelniania i autoryzacji, przy izolacji najemców wymuszanej na każdej warstwie i zawsze szyfrowanej transmisji.
Platforma wykorzystuje szeroki zakres usług AWS, aby zapewnić niezawodność, wydajność i silne granice bezpieczeństwa. Przykłady obejmują:
- Moc obliczeniową i orkiestrację z użyciem skonteneryzowanych mikrousług działających w zarządzanych usługach obliczeniowych AWS
- Przechowywanie i trwałość danych dzięki zarządzanym przez AWS bazom danych, magazynom obiektowym i rozproszonym usługom metadanych
- Przesyłanie komunikatów i obsługę zdarzeń przy użyciu wysokoprzepustowych, trwałych usług zdarzeniowych AWS
- Tożsamość i uwierzytelnianie poprzez ściśle zintegrowaną infrastrukturę opartą na AWS IAM
- Globalną dostępność dzięki wdrożeniom w wielu strefach dostępności (multi-AZ) i mechanizmom sieciowym AWS
Korzystając z usług hostowanych w AWS, SDA dziedziczy wiodącą w branży dostępność, certyfikaty bezpieczeństwa, globalny zasięg oraz dojrzałość operacyjną.
Architektura lokalna (SDA Gateway)
Wewnątrz fabryki lub zakładu SDA Gateway stanowi bezpieczny punkt komunikacji między urządzeniami OT a SDA Cloud. Gateway:
- Ustanawia wyłącznie wychodzące, szyfrowane tunele do SDA Cloud
- Zapewnia routing na poziomie urządzeń i obsługę protokołów
- Umożliwia sesjom IDEaaS łączenie się z PLC bez ujawniania sieci OT
- Wykonuje potoki, takie jak kopie zapasowe urządzeń, wdrożenia oraz odczyt/zapis zmiennych
- Służy jako lokalny węzeł komunikacyjny dla powiązanych urządzeń
- Ustanawia połączenia z chmurą wyłącznie na żądanie i na krótki czas
Ponieważ gateway wykorzystuje łączność inicjowaną wychodząco, nie ma potrzeby otwierania portów wejściowych na zaporze zakładu, co pozwala zachować zasady bezpieczeństwa OT. Gateway został zaprojektowany tak, aby respektować segmentację OT, nigdy nie wymagając udostępniania PLC ani sterowników do internetu. Zamiast tego gateway komunikuje się z urządzeniami wewnątrz sieci OT i bezpiecznie wymienia dane z SDA Cloud.
Więcej szczegółów opisano w SDA Connectivity Service, gdzie szerzej omówiono architekturę SDA Gateway.
Przepływ end-to-end
Uproszczony widok architektury:
- Użytkownik korzysta z konsoli internetowej SDA lub IDEaaS
- SDA Cloud uwierzytelnia użytkownika i autoryzuje żądaną akcję
- Usługi chmurowe orkiestrują przepływ pracy (np. potok, wdrożenie, sesję IDE)
- SDA Gateway wykonuje na żądanie operacje na poziomie urządzeń w zakładzie
- Wyniki wracają do chmury, gdzie są przechowywane, analizowane lub prezentowane użytkownikowi
Ta architektura chmurowo-lokalna umożliwia SDA zapewnienie bezpiecznego zdalnego dostępu, zautomatyzowanych przepływów pracy OT, kontroli wersji oraz operacji na PLC wielu producentów bez zmiany struktury sieci fabrycznej i bez naruszania segmentacji.
Szczegółowy przepływ end-to-end opisano na stronie SDA Connectivity Service, która zawiera diagramy przepływu użytkownika i diagramy sekwencji.