Descripción general de la arquitectura
La plataforma SDA está construida de forma nativa sobre Amazon Web Services (AWS), aprovechando la escalabilidad y la fiabilidad de los servicios en la nube con una conectividad segura y exclusivamente de salida hacia los sistemas industriales a través del SDA Gateway. Este diseño permite que SDA ofrezca ingeniería remota, flujos de trabajo DevOps automatizados y gestión centralizada para diversos entornos industriales, sin comprometer la seguridad de la red OT.
SDA hace un uso extensivo de las capacidades nativas de AWS para garantizar alta disponibilidad, elasticidad y seguridad. Los servicios principales de la plataforma —incluidos identidad, almacenamiento, orquestación, cómputo, mensajería y ejecución de pipelines— se construyen sobre infraestructura gestionada por AWS. Esto permite que SDA minimice la carga operativa, herede la fiabilidad global de AWS y se centre en ofrecer flujos de trabajo orientados a OT a gran escala.
Esta página ofrece una descripción general de alto nivel de cómo se estructuran los componentes de SDA y de cómo interactúan de extremo a extremo los elementos de la nube y de la planta de producción.
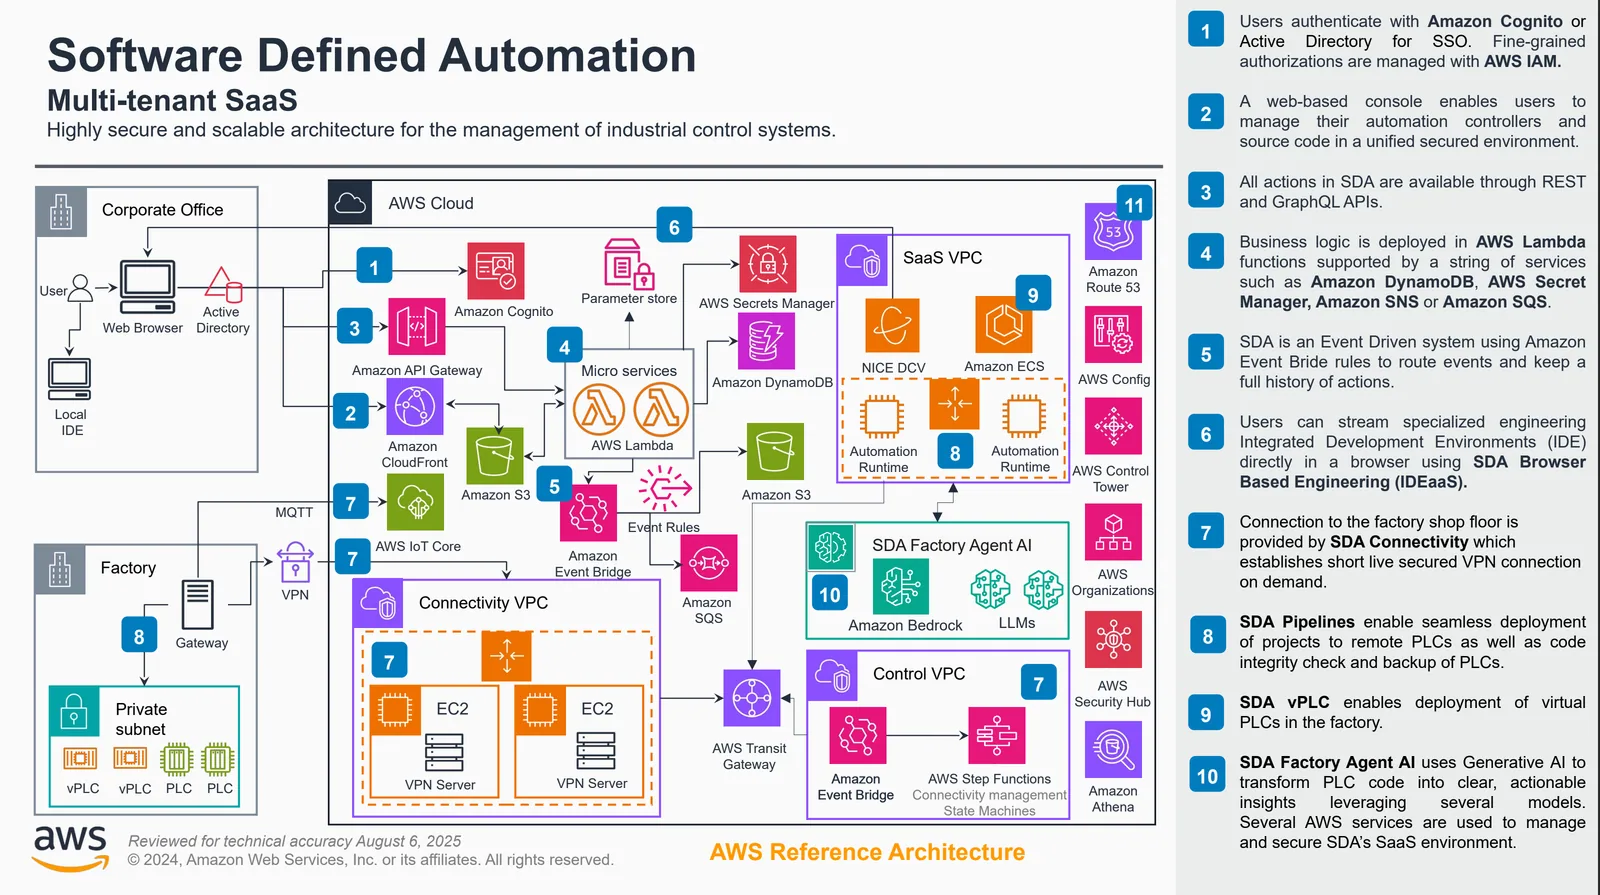
Arquitectura en la nube
En la nube, SDA funciona como una plataforma multiinquilino totalmente gestionada, construida sobre microservicios modernos e infraestructura nativa de AWS. Sus funciones principales incluyen:
- Gestión de inquilinos y servicios de identidad
- Almacenamiento, versionado y comparación de proyectos
- Orquestación de pipelines para despliegues, copias de seguridad, rotaciones de contraseñas y más
- Procesamiento de eventos, registro y pistas de auditoría
- IDEaaS / entorno de ejecución de ingeniería basado en navegador
- Security Hub, bóvedas y almacenamiento de secretos
Todo el tráfico de la nube fluye a través de límites estrictos de autenticación y autorización, con aislamiento de inquilinos aplicado en cada capa y siempre cifrado en tránsito.
La plataforma utiliza una amplia gama de servicios de AWS para proporcionar fiabilidad, rendimiento y sólidos límites de seguridad. Algunos ejemplos:
- Cómputo y orquestación mediante microservicios en contenedores que se ejecutan en servicios de cómputo gestionados de AWS
- Almacenamiento y durabilidad mediante bases de datos gestionadas por AWS, almacenamiento de objetos y servicios de metadatos distribuidos
- Mensajería y eventos mediante servicios de eventos de AWS duraderos y de alto rendimiento
- Identidad y autenticación a través de una infraestructura estrechamente integrada y respaldada por AWS IAM
- Disponibilidad global mediante despliegues multi-AZ (zonas de disponibilidad) y primitivas de red de AWS
Al apoyarse en servicios alojados en AWS, SDA hereda un tiempo de actividad líder del sector, certificaciones de seguridad, alcance global y madurez operativa.
Arquitectura on-premise (SDA Gateway)
Dentro de la fábrica o instalación, el SDA Gateway actúa como punto de comunicación segura entre los dispositivos OT y SDA Cloud. El gateway:
- Establece túneles cifrados exclusivamente de salida hacia SDA Cloud
- Proporciona enrutamiento a nivel de dispositivo y gestión de protocolos
- Permite que las sesiones de IDEaaS se conecten a PLCs sin exponer la red OT
- Ejecuta pipelines como copias de seguridad de dispositivos, despliegues y lecturas/escrituras de variables
- Sirve como centro de comunicación local para los dispositivos asociados
- Establece conectividad con la nube solo bajo demanda y de corta duración
Dado que el gateway utiliza conectividad iniciada desde el interior (de salida), no es necesario abrir puertos de entrada en el firewall de la planta, preservando los principios de seguridad OT. El gateway está diseñado para respetar la segmentación OT, sin requerir nunca la exposición de PLCs o controladores a Internet. En su lugar, el gateway accede a los dispositivos dentro de la red OT y se comunica de forma segura con SDA Cloud.
Se ofrecen más detalles en el SDA Connectivity Service, que profundiza en la arquitectura del SDA Gateway.
Flujo de extremo a extremo
Una visión simplificada de la arquitectura:
- El usuario interactúa con la SDA Web Console o con IDEaaS
- SDA Cloud autentica al usuario y autoriza la acción solicitada
- Los servicios en la nube orquestan el flujo de trabajo (por ejemplo, un pipeline, un despliegue, una sesión de IDE)
- El SDA Gateway ejecuta las operaciones a nivel de dispositivo dentro de la planta bajo demanda
- Los resultados regresan a la nube, donde se almacenan, analizan o presentan al usuario
Esta arquitectura de nube/on-premise permite que SDA ofrezca acceso remoto seguro, flujos de trabajo OT automatizados, control de versiones y operaciones con PLCs de múltiples fabricantes sin modificar las estructuras de red de la fábrica ni comprometer la segmentación.
Un flujo de extremo a extremo detallado se describe en la página SDA Connectivity Service, que incluye diagramas de flujo de usuario y de secuencia.