Architectuuroverzicht
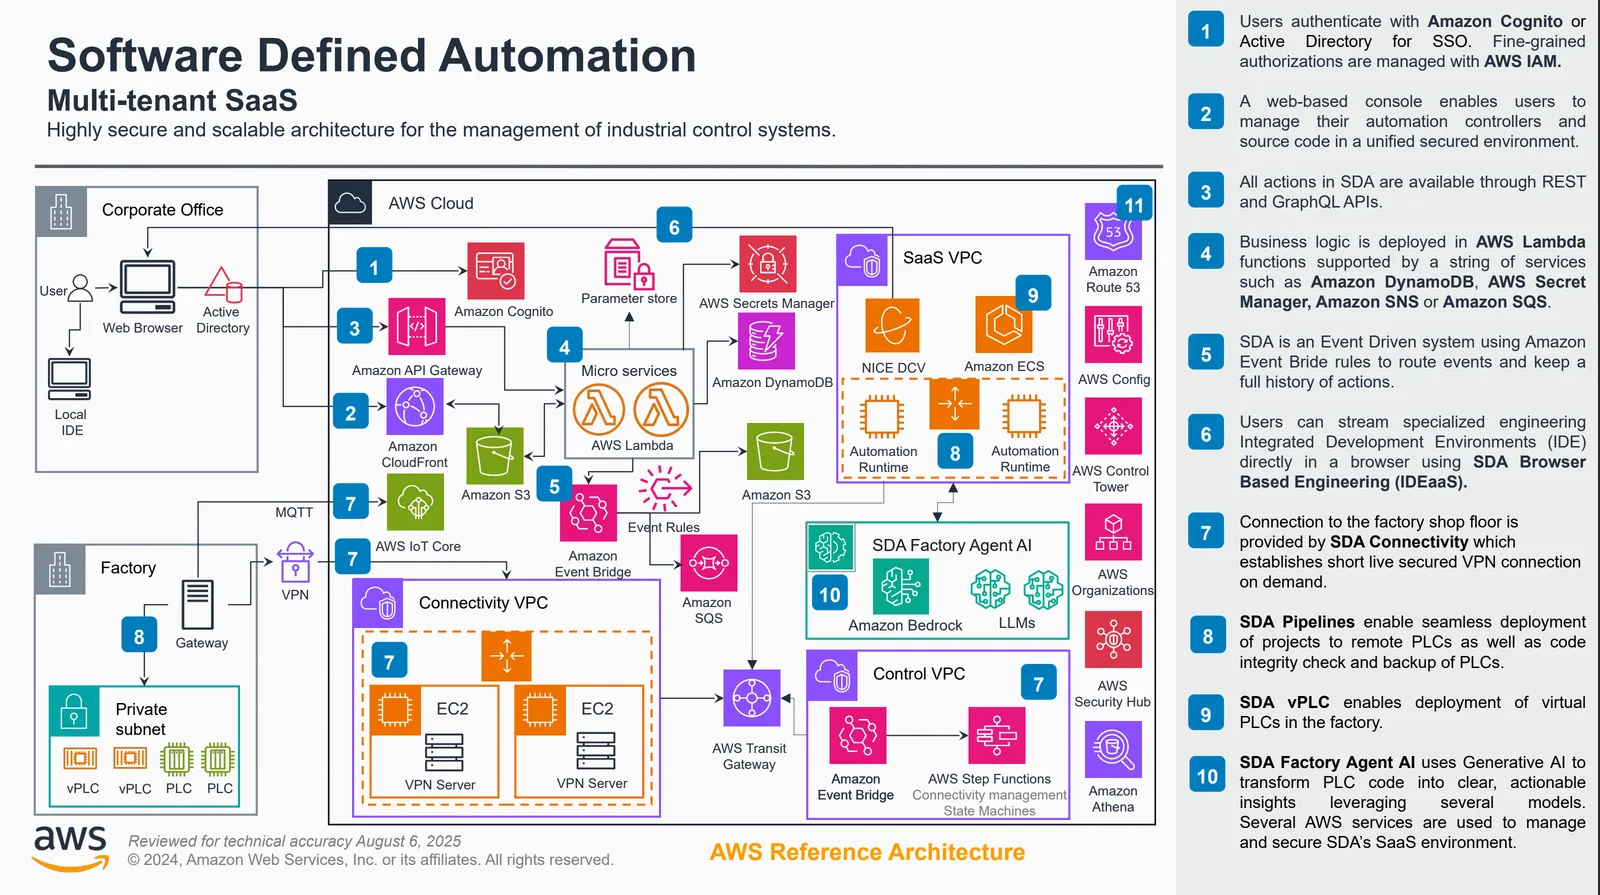
Het SDA-platform is native gebouwd op Amazon Web Services (AWS) en maakt gebruik van de schaalbaarheid en betrouwbaarheid van clouddiensten, met veilige, uitsluitend uitgaande connectiviteit naar industriële systemen via de SDA Gateway. Dit ontwerp stelt SDA in staat om remote engineering, geautomatiseerde DevOps-workflows en centraal beheer te leveren voor uiteenlopende industriële omgevingen — zonder concessies te doen aan de beveiliging van het OT-netwerk.
SDA maakt uitgebreid gebruik van AWS-native mogelijkheden om hoge beschikbaarheid, elasticiteit en beveiliging te waarborgen. Kernplatformdiensten — waaronder identiteit, opslag, orkestratie, compute, messaging en pipeline-uitvoering — zijn gebouwd op door AWS beheerde infrastructuur. Hierdoor kan SDA de operationele overhead minimaliseren, profiteren van de wereldwijde betrouwbaarheid van AWS en zich richten op het op schaal leveren van OT-gerichte workflows.
Deze pagina biedt een overzicht op hoofdlijnen van hoe de SDA-componenten zijn gestructureerd en hoe cloud- en shopfloor-elementen end-to-end met elkaar samenwerken.
Cloudarchitectuur
In de cloud werkt SDA als een volledig beheerd, multi-tenant platform dat is gebouwd op moderne microservices en AWS-native infrastructuur. Kernfuncties zijn onder meer:
- Tenantbeheer & identiteitsdiensten
- Projectopslag, versiebeheer en vergelijkingen
- Pipeline-orkestratie voor deployments, back-ups, wachtwoordrotaties en meer
- Eventverwerking, logging en audit trails
- IDEaaS / browsergebaseerde engineering-uitvoeringsomgeving
- Security Hub, vaults en opslag van secrets
Al het cloudverkeer verloopt via strikte authenticatie- en autorisatiegrenzen, waarbij tenantisolatie op elke laag wordt afgedwongen en het verkeer altijd versleuteld is tijdens transport.
Het platform gebruikt een breed scala aan AWS-diensten om betrouwbaarheid, prestaties en sterke beveiligingsgrenzen te bieden. Voorbeelden zijn:
- Compute & orkestratie met gecontaineriseerde microservices die draaien op beheerde AWS-computediensten
- Opslag & duurzaamheid via door AWS beheerde databases, objectopslag en gedistribueerde metadatadiensten
- Messaging & eventing met AWS-eventdiensten met hoge doorvoer en duurzaamheid
- Identiteit & authenticatie via nauw geïntegreerde, op AWS IAM gebaseerde infrastructuur
- Wereldwijde beschikbaarheid via multi-AZ-deployments (Availability Zone) en AWS-netwerkprimitieven
Door gebruik te maken van door AWS gehoste diensten profiteert SDA van toonaangevende uptime, beveiligingscertificeringen, wereldwijd bereik en operationele volwassenheid.
On-premise architectuur (SDA Gateway)
Binnen de fabriek of faciliteit fungeert de SDA Gateway als het beveiligde communicatiepunt tussen OT-apparaten en de SDA Cloud. De gateway:
- Brengt uitsluitend uitgaande, versleutelde tunnels tot stand naar de SDA Cloud
- Biedt routering op apparaatniveau en protocolafhandeling
- Stelt IDEaaS-sessies in staat verbinding te maken met PLCs zonder het OT-netwerk bloot te stellen
- Voert pipelines uit zoals apparaatback-ups, deployments en het lezen/schrijven van variabelen
- Fungeert als lokale communicatiehub voor gekoppelde apparaten
- Brengt uitsluitend on-demand, kortdurende connectiviteit met de cloud tot stand
Doordat de gateway gebruikmaakt van uitgaand geïnitieerde connectiviteit, hoeven er geen inkomende poorten te worden geopend op de fabrieksfirewall, waardoor de OT-beveiligingsprincipes behouden blijven. De gateway is zo ontworpen dat de OT-segmentatie wordt gerespecteerd doordat PLCs of controllers nooit aan het internet hoeven te worden blootgesteld. In plaats daarvan benadert de gateway de apparaten binnen het OT-netwerk en communiceert veilig met de SDA Cloud.
Meer details worden beschreven in de SDA Connectivity Service, waarin dieper wordt ingegaan op de architectuur van de SDA Gateway.
End-to-end-flow
Een vereenvoudigde weergave van de architectuur:
- De gebruiker werkt met de SDA Web Console of IDEaaS
- SDA Cloud authenticeert de gebruiker en autoriseert de gevraagde actie
- Clouddiensten orkestreren de workflow (bijv. een pipeline, een deployment, een IDE-sessie)
- De SDA Gateway voert de bewerkingen op apparaatniveau binnen de fabriek on demand uit
- De resultaten stromen terug naar de cloud, waar ze worden opgeslagen, geanalyseerd of aan de gebruiker gepresenteerd
Deze cloud/on-premise-architectuur stelt SDA in staat veilige externe toegang, geautomatiseerde OT-workflows, versiebeheer en multi-vendor PLC-bewerkingen te leveren zonder de netwerkstructuren van de fabriek te wijzigen of de segmentatie aan te tasten.
Een uitgebreide end-to-end-flow wordt beschreven op de pagina SDA Connectivity Service, die gebruikersflows en sequentiediagrammen bevat.