Arkitekturöversikt
SDA-plattformen är byggd nativt på Amazon Web Services (AWS) och utnyttjar molntjänsternas skalbarhet och tillförlitlighet med säker, utgående-endast anslutning till industriella system via SDA Gateway. Denna design gör det möjligt för SDA att leverera fjärrengineering, automatiserade DevOps-arbetsflöden och centraliserad hantering för olika industriella miljöer – utan att kompromissa med säkerheten i OT-nätverket.
SDA använder AWS-nativa funktioner i stor utsträckning för att säkerställa hög tillgänglighet, elasticitet och säkerhet. Centrala plattformstjänster – inklusive identitet, lagring, orkestrering, beräkning, meddelandehantering och pipelinekörning – är byggda ovanpå AWS-hanterad infrastruktur. Detta gör att SDA kan minimera driftsomkostnader, ärva AWS globala tillförlitlighet och fokusera på att leverera OT-inriktade arbetsflöden i stor skala.
Den här sidan ger en översikt på hög nivå över hur SDA-komponenterna är strukturerade och hur molnet och elementen på verkstadsgolvet samverkar från början till slut.
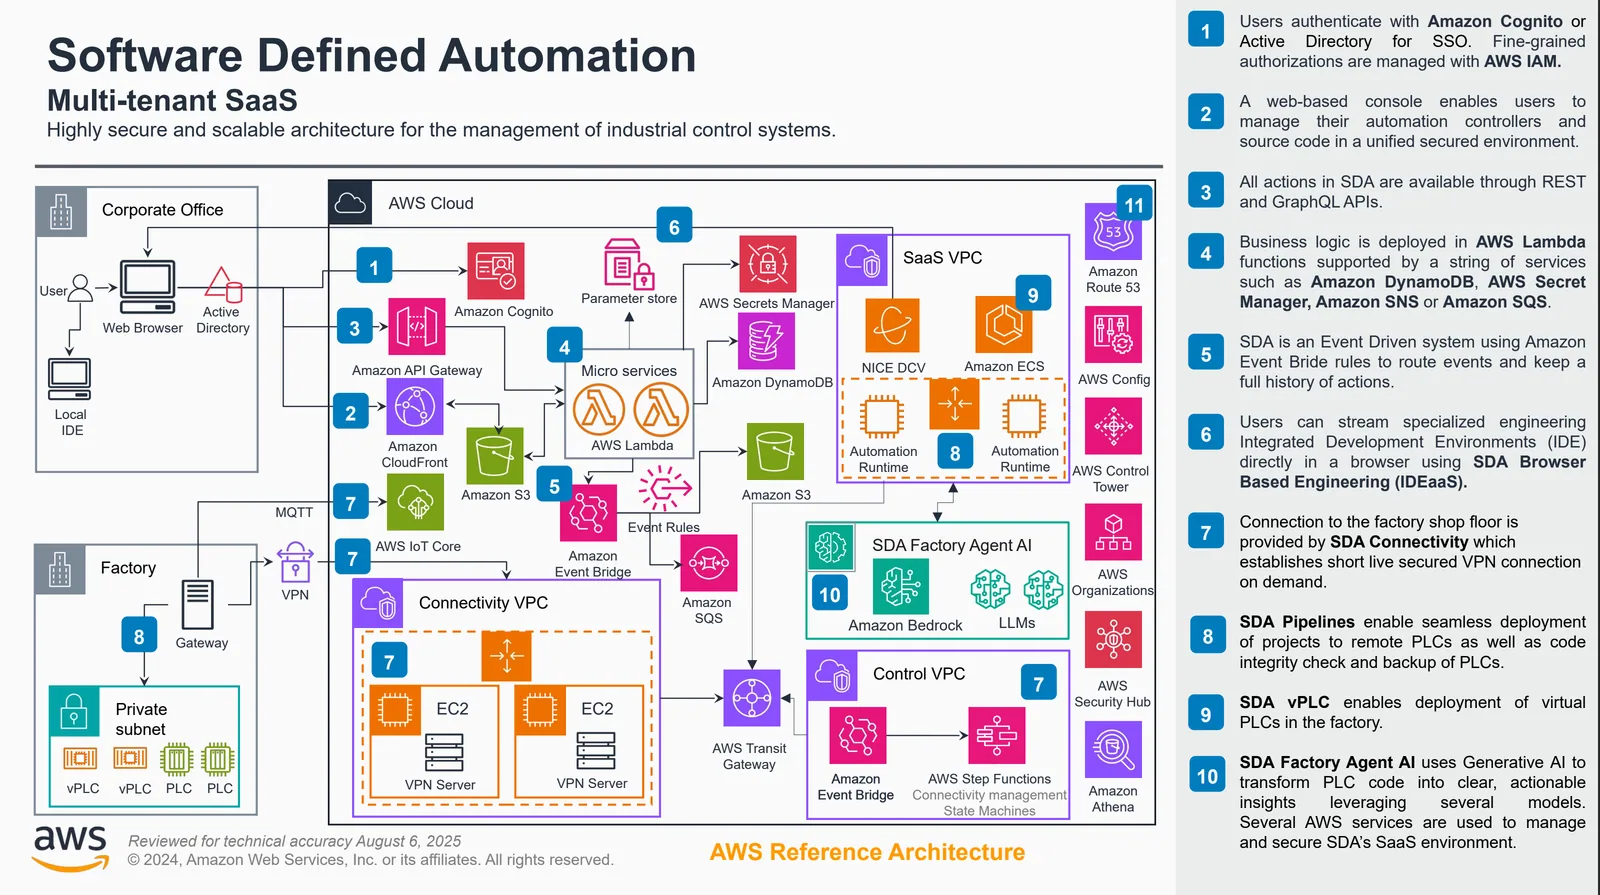
Molnarkitektur
I molnet fungerar SDA som en fullt hanterad plattform med stöd för flera tenants, byggd på moderna mikrotjänster och AWS-nativ infrastruktur. Kärnfunktionerna omfattar:
- Tenant-hantering och identitetstjänster
- Projektlagring, versionshantering och jämförelser
- Pipeline-orkestrering för driftsättningar, säkerhetskopior, lösenordsrotationer och mer
- Händelsebearbetning, loggning och granskningsspår
- IDEaaS / webbläsarbaserad exekveringsmiljö för engineering
- Security Hub, vaults och lagring av hemligheter
All molntrafik passerar strikta gränser för autentisering och auktorisering, med tenant-isolering upprätthållen i varje lager och alltid krypterad under överföring.
Plattformen använder ett brett urval av AWS-tjänster för att ge tillförlitlighet, prestanda och starka säkerhetsgränser. Exempel omfattar:
- Beräkning och orkestrering med containeriserade mikrotjänster som körs på hanterade AWS-beräkningstjänster
- Lagring och hållbarhet genom AWS-hanterade databaser, objektlagring och distribuerade metadatatjänster
- Meddelandehantering och händelser med AWS händelsetjänster med hög genomströmning och hög hållbarhet
- Identitet och autentisering via tätt integrerad, AWS IAM-baserad infrastruktur
- Global tillgänglighet genom driftsättningar över flera AZ (Availability Zones) och AWS nätverksprimitiver
Genom att utnyttja AWS-hostade tjänster ärver SDA branschledande upptid, säkerhetscertifieringar, global räckvidd och operativ mognad.
On-premise-arkitektur (SDA Gateway)
Inne i fabriken eller anläggningen fungerar SDA Gateway som den säkra kommunikationspunkten mellan OT-enheter och SDA Cloud. Gatewayen:
- Etablerar krypterade tunnlar med endast utgående trafik till SDA Cloud
- Tillhandahåller routning på enhetsnivå och protokollhantering
- Möjliggör att IDEaaS-sessioner ansluter till PLC:er utan att exponera OT-nätverket
- Kör pipelines såsom säkerhetskopiering av enheter, driftsättningar och läsning/skrivning av variabler
- Fungerar som en lokal kommunikationsnav för associerade enheter
- Etablerar endast kortlivad anslutning till molnet vid behov
Eftersom gatewayen använder utgående-initierad anslutning behöver inga inkommande portar öppnas i anläggningens brandvägg, vilket bevarar OT-säkerhetsprinciperna. Gatewayen är utformad för att respektera OT-segmenteringen genom att aldrig kräva att PLC:er eller styrsystem exponeras mot internet. I stället når gatewayen enheter inne i OT-nätverket och kommunicerar säkert med SDA Cloud.
Mer detaljer beskrivs i SDA Connectivity Service, som går djupare in på arkitekturen för SDA Gateway.
Flöde från början till slut
En förenklad bild av arkitekturen:
- Användaren interagerar med SDA Web Console eller IDEaaS
- SDA Cloud autentiserar användaren och auktoriserar den begärda åtgärden
- Molntjänsterna orkestrerar arbetsflödet (t.ex. en pipeline, en driftsättning, en IDE-session)
- SDA Gateway utför operationerna på enhetsnivå inne i anläggningen vid behov
- Resultaten flödar tillbaka till molnet, där de lagras, analyseras eller presenteras för användaren
Denna moln-/on-premise-arkitektur gör det möjligt för SDA att leverera säker fjärråtkomst, automatiserade OT-arbetsflöden, versionshantering och PLC-operationer från flera leverantörer utan att ändra fabrikens nätverksstrukturer eller kompromissa med segmenteringen.
Ett djupgående flöde från början till slut beskrivs på sidan SDA Connectivity Service, som innehåller användarflöden och sekvensdiagram.