Prehľad architektúry
Platforma SDA je natívne postavená na Amazon Web Services (AWS), čím využíva škálovateľnosť a spoľahlivosť cloudových služieb spolu s bezpečným, výhradne odchádzajúcim pripojením k priemyselným systémom prostredníctvom SDA Gateway. Tento návrh umožňuje SDA poskytovať vzdialený engineering, automatizované DevOps pracovné postupy a centralizovanú správu pre rôznorodé priemyselné prostredia — bez ohrozenia bezpečnosti OT siete.
SDA vo veľkej miere využíva natívne možnosti AWS na zaistenie vysokej dostupnosti, elasticity a bezpečnosti. Základné služby platformy — vrátane identity, úložiska, orchestrácie, výpočtových kapacít, správ a vykonávania pipeline — sú postavené na infraštruktúre spravovanej AWS. To umožňuje SDA minimalizovať prevádzkovú réžiu, prevziať globálnu spoľahlivosť AWS a sústrediť sa na poskytovanie OT-orientovaných pracovných postupov vo veľkom rozsahu.
Táto stránka poskytuje prehľad na vysokej úrovni o tom, ako sú komponenty SDA štruktúrované a ako cloud a prvky výrobnej haly navzájom komunikujú od začiatku do konca.
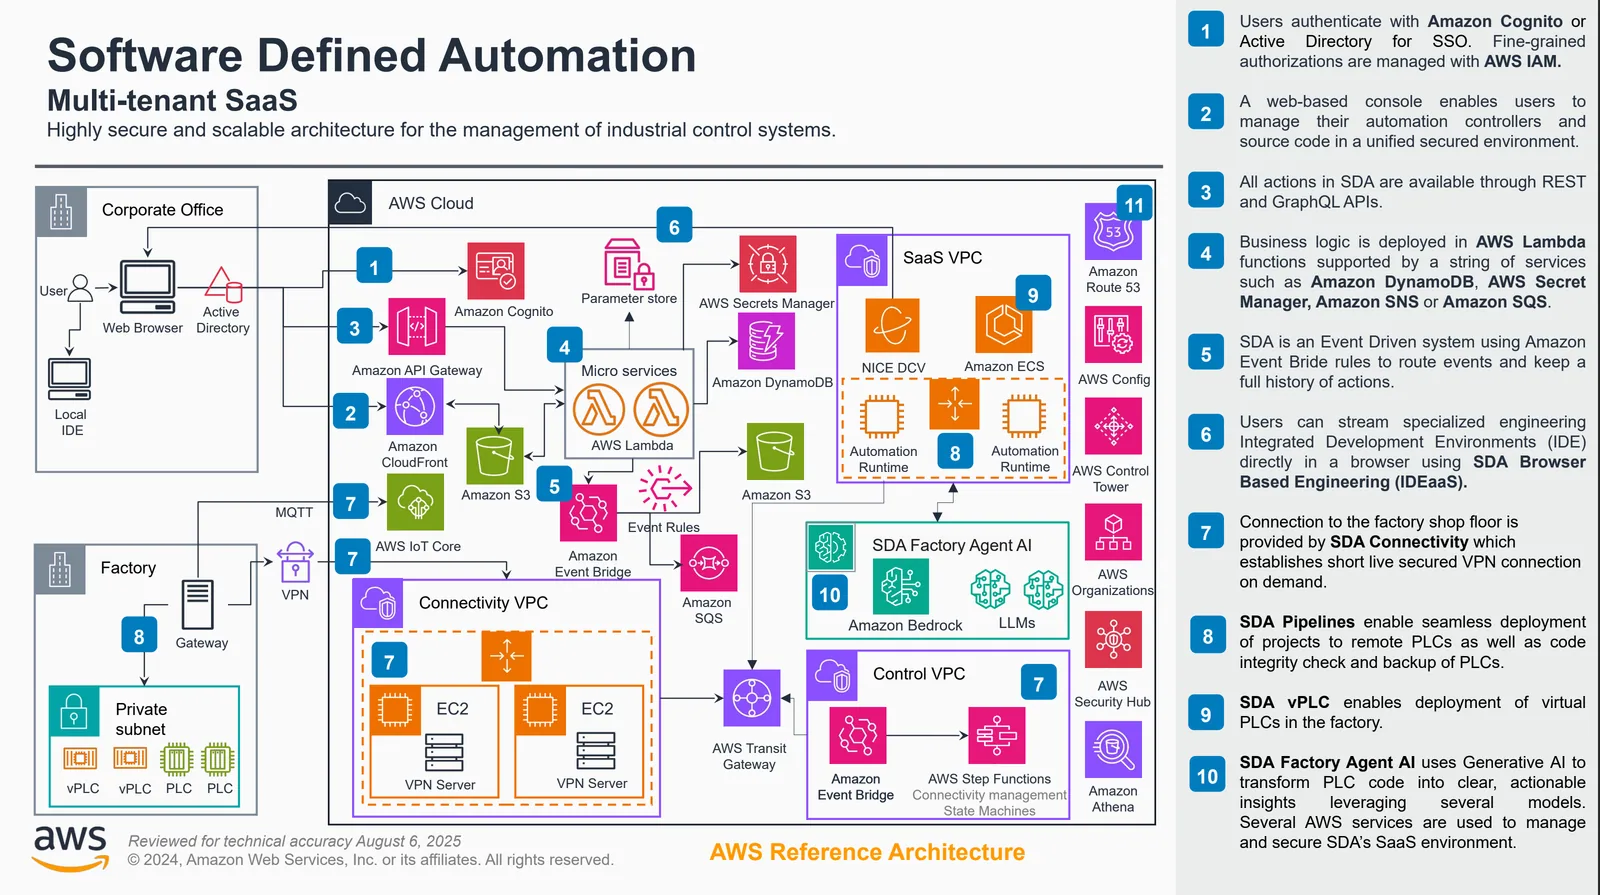
Cloudová architektúra
V cloude funguje SDA ako plne spravovaná, viacnájomná (multi-tenant) platforma postavená na moderných mikroslužbách a natívnej infraštruktúre AWS. Základné funkcie zahŕňajú:
- Správu nájomníkov (tenantov) a služby identity
- Úložisko projektov, verzionovanie a porovnávanie
- Orchestráciu pipeline pre nasadenia, zálohy, rotácie hesiel a ďalšie
- Spracovanie udalostí, logovanie a auditné záznamy
- IDEaaS / prostredie na vykonávanie engineeringu v prehliadači
- Security Hub, trezory (vaults) a ukladanie tajomstiev (secrets)
Všetka cloudová prevádzka prechádza prísnymi hranicami autentifikácie a autorizácie, pričom izolácia nájomníkov je vynucovaná na každej vrstve a prenos je vždy šifrovaný.
Platforma využíva široké spektrum služieb AWS na zabezpečenie spoľahlivosti, výkonu a silných bezpečnostných hraníc. Príklady zahŕňajú:
- Výpočtové kapacity a orchestráciu pomocou kontajnerizovaných mikroslužieb bežiacich na spravovaných výpočtových službách AWS
- Úložisko a trvácnosť dát prostredníctvom databáz spravovaných AWS, objektového úložiska a distribuovaných služieb metadát
- Správy a udalosti pomocou vysoko priepustných, trvácnych udalostných služieb AWS
- Identitu a autentifikáciu prostredníctvom pevne integrovanej infraštruktúry postavenej na AWS IAM
- Globálnu dostupnosť prostredníctvom nasadení vo viacerých zónach dostupnosti (multi-AZ) a sieťových prvkov AWS
Vďaka využívaniu služieb hostovaných v AWS preberá SDA špičkovú dostupnosť, bezpečnostné certifikácie, globálny dosah a prevádzkovú vyspelosť.
On-premise architektúra (SDA Gateway)
Vo vnútri závodu alebo prevádzky slúži SDA Gateway ako bezpečný komunikačný bod medzi OT zariadeniami a SDA Cloud. Gateway:
- Vytvára výhradne odchádzajúce šifrované tunely do SDA Cloud
- Poskytuje smerovanie na úrovni zariadení a spracovanie protokolov
- Umožňuje IDEaaS reláciám pripojiť sa k PLC bez vystavenia OT siete
- Vykonáva pipeline, ako sú zálohy zariadení, nasadenia a čítanie/zápis premenných
- Slúži ako lokálny komunikačný uzol pre priradené zariadenia
- Vytvára pripojenie do cloudu len na požiadanie a na krátky čas
Keďže gateway využíva pripojenie iniciované smerom von, na firewalle závodu nie je potrebné otvárať žiadne prichádzajúce porty, čím sa zachovávajú princípy bezpečnosti OT. Gateway je navrhnutý tak, aby rešpektoval segmentáciu OT a nikdy nevyžadoval vystavenie PLC alebo riadiacich jednotiek do internetu. Namiesto toho gateway pristupuje k zariadeniam vnútri OT siete a bezpečne komunikuje s SDA Cloud.
Ďalšie podrobnosti sú uvedené v časti SDA Connectivity Service, ktorá sa podrobne venuje architektúre SDA Gateway.
Tok od začiatku do konca
Zjednodušený pohľad na architektúru:
- Používateľ pracuje s webovou konzolou SDA alebo s IDEaaS
- SDA Cloud overí používateľa a autorizuje požadovanú akciu
- Cloudové služby orchestrujú pracovný postup (napr. pipeline, nasadenie, IDE reláciu)
- SDA Gateway na požiadanie vykoná operácie na úrovni zariadení v rámci závodu
- Výsledky sa vracajú späť do cloudu, kde sú uložené, analyzované alebo prezentované používateľovi
Táto cloudová/on-premise architektúra umožňuje SDA poskytovať bezpečný vzdialený prístup, automatizované OT pracovné postupy, správu verzií a operácie s PLC od viacerých výrobcov bez zmeny sieťových štruktúr závodu alebo narušenia segmentácie.
Podrobný tok od začiatku do konca je opísaný na stránke SDA Connectivity Service, ktorá obsahuje diagramy používateľských tokov a sekvenčné diagramy.