SDA Connectivity Service
Prehľad
Služba SDA Connectivity Service je založená na SDA Glue, aplikácii pre brány (Gateways), dostupnej pre hostiteľov s operačným systémom Linux a Windows. Službu poháňa SoftEther VPN, ktorý na klientoch Windows podporuje OpenVPN a vytvára zabezpečený TCP tunel medzi sieťovým rozhraním v bráne a cloudovými službami SDA, ako sú IDEaaS, Backup a Deployment VMs. Zároveň kombinuje natívne firewally operačných systémov, Linux iptables a Windows Filtering Platform (WFP), s tabuľkou NAT, aby priamo prepojila softvér špecifický pre výrobcov, ako Siemens TIA Portal a Rockwell Studio 500, so zariadením vo vrstve riadenia výroby.
Kľúčové body
Správu priemyselných zariadení pomocou SDA poháňa komplexné a bezpečné riešenie priemyselnej konektivity, ktoré premosťuje priepasť medzi výrobným prostredím a cloudovými službami. Vďaka využitiu overených technológií a implementácii robustných bezpečnostných opatrení poskytuje služba konektivitu na podnikovej úrovni, prispôsobenú špecificky pre priemyselnú automatizáciu a riadiace systémy.
Bezpečnosť na priemyselnej úrovni: Integrácia s AWS IoT Core poskytuje bezpečné TLS spojenia s jemne granulovanými politikami riadenia prístupu. Zodpovedá to osvedčeným postupom zabezpečenia priemyselného IoT a umožňuje správcom obmedziť prístup na základe vlastností a kontextu zariadenia.
Overený základ VPN: Služba využíva SoftEther VPN, ktorý poskytuje šifrovanie AES 256-bit a RSA 4096-bit s vysokou priepustnosťou a nízkym využitím pamäte a CPU, čím zaisťuje, že prenášané dáta zostanú chránené pred odpočúvaním a neoprávneným prístupom – ideálne pre priemyselné aplikácie, kde sú bezpečnosť a výkon kritické.
Zero-Trust Network Access: Služba odstraňuje potrebu tradičných statických VPN tým, že spojenia vytvára na požiadanie. Táto architektúra Point-to-Point zaisťuje, že používatelia majú prístup iba ku konkrétne autorizovaným zariadeniam, nie k celým sieťovým segmentom, čím sa výrazne znižuje útočná plocha.
Návrh vhodný pre výrobu: Všetky spojenia iniciuje smerom von samotný uzol — brána alebo pracovná stanica — nikdy sa neprijímajú prichádzajúce spojenia, takže nikdy nie sú potrebné žiadne pravidlá firewallu pre prichádzajúcu prevádzku. Tento návrh rešpektuje existujúce priemyselné bezpečnostné architektúry a zároveň poskytuje možnosti bezpečného vzdialeného prístupu.
Architektúra
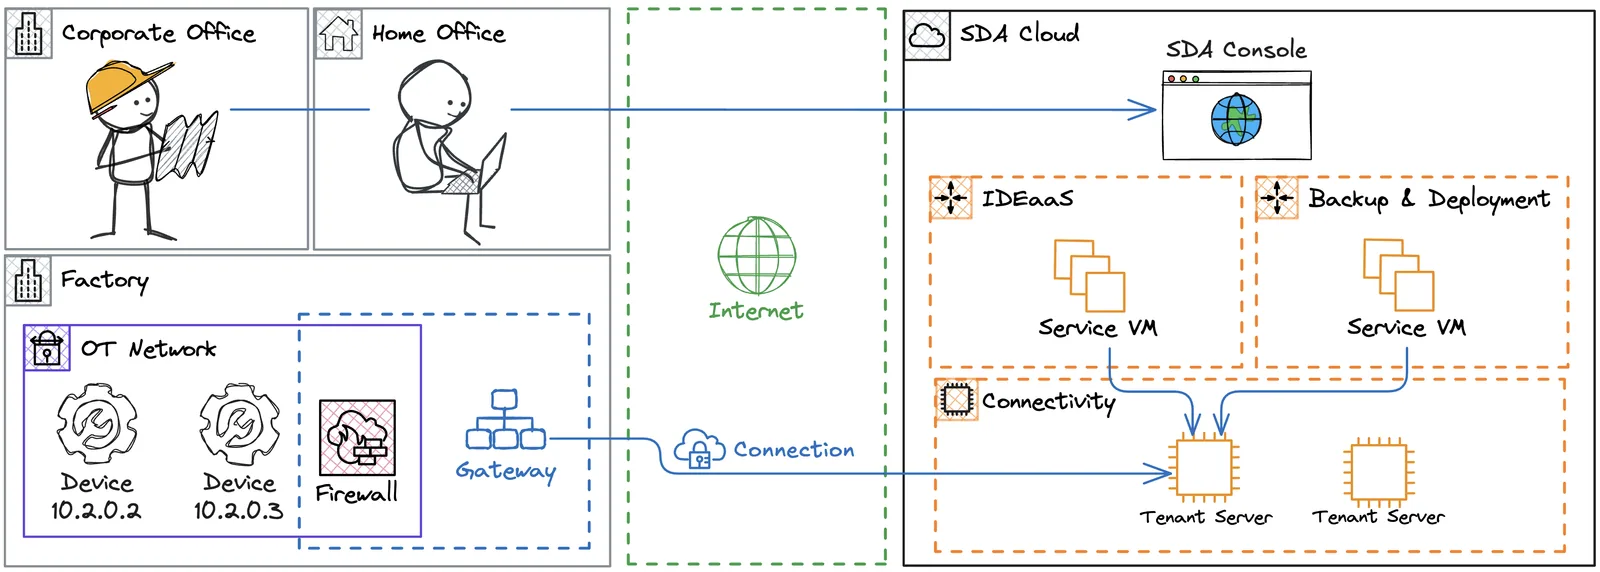
Účastníci vo virtuálnej sieti sa nazývajú uzly (Nodes) a sú hlavnými komponentmi služby Connectivity Service. Každé spojenie je vytvorené z interakcie reťazca uzlov, pričom každý má špecifickú úlohu.
Devices: priemyselné zariadenia zvyčajne umiestnené v zabezpečenej výrobnej sieti, ku ktorým je možné pristupovať pomocou ich IP adresy, napr. PLC, HMI a roboty. Zariadenia sa deklarujú v SDA Console pre každého tenanta a používateľský prístup sa spravuje pomocou Role-Based Access Control. Konektivita vyžaduje, aby bolo každé zariadenie prepojené aspoň s jednou sieťovou bránou.
Gateways: sieťoví hostitelia so zabezpečeným prístupom na internet a k zariadeniam spravovaným v SDA Console. Zvyčajne ide o IPC, VM, kontajnery a dokonca aj Raspberry Pi, umiestnené vo firewallovej zóne, ktorá vyžaduje špecifické pravidlá na prístup k cloudovým zdrojom SDA, ako sú Tenant Servers. Na každej bráne beží SDA Glue, čo je služba operačného systému načúvajúca požiadavkám na pripojenie a poskytujúca telemetrické dáta.
Workstations: Vlastné PC zákazníka, používané na prístup k zariadeniam prostredníctvom brány v cieľovej lokalite. Na pracovnej stanici beží ten istý softvér SDA Glue ako na bráne a je nastavená na sieťovej úrovni identicky; jediný rozdiel je v úlohe — pracovná stanica vždy iniciuje spojenie smerom von k bráne a nikdy nepremosťuje prevádzku ďalej k iným zariadeniam.
Tenant Servers: bastion hosty bežiace v zabezpečenom cloudovom prostredí SDA, vyhradené pre každého tenanta, ktoré premosťujú sieťové rozhranie brány so Service VM v rámci SDA alebo s inou bránou. Tieto servery garantujú požadované filtrovacie politiky na zaistenie výhradne Point-to-Point spojenia, napríklad z IDEaaS na konkrétne PLC a nie na iné nežiaduce zariadenia v tej istej sieti ako brána. Zároveň autentifikujú prístup z brán na základe politiky rotácie prihlasovacích údajov pre každé spojenie.
Service VMs: prevádzkujú aplikácie potrebné pre služby SDA, ako IDEaaS, Backup a Deployment Pipelines. Tieto VM využívajú Connectivity Service na prístup k zariadeniam na sieťovej vrstve, prostredníctvom ich IP adresy, čo je pre priemyselné aplikácie nevyhnutné.
Cloud
Namiesto tradičných statických VPN vytvára SDA Connectivity Service spojenia k priemyselným zariadeniam na požiadanie, pričom požiadavky sa preposielajú reťazcu uzlov, ktoré spoločne zabezpečujú sieťový prístup Point-to-Point medzi službami SDA a zariadeniami.
Pre výrobnú sieť sú všetky spojenia iniciované z brány, takže v továrni nie sú potrebné žiadne pravidlá pre prichádzajúce spojenia. Aby to bolo možné, uzly neustále načúvajú na IoT message brokeri prichádzajúcim požiadavkám, ktorý poháňa AWS IoT Core.
Táto architektúra umožňuje používateľom pracovať so zariadeniami v továrni z akéhokoľvek miesta s internetom, z akéhokoľvek počítača, iba v závislosti od prehliadača.
Sieť
Brána je edge zariadenie umiestnené medzi vrstvou riadenia výroby a internetom, ktoré poskytuje službám SDA kontrolovaný prístup k zariadeniam definovaným v Console. Preto je veľmi dôležité skonsolidovať architektúru, ktorá bezpečne premostí SDA Cloud s lokálnou infraštruktúrou. Odporúčame jedno z dvoch navrhovaných nastavení brány, ako je uvedené nižšie.
Brána v LAN
Ide o najbežnejší prístup, pri ktorom umiestnime bránu vedľa PLC, ktoré sú zaregistrované na platforme SDA. Tu firewall prísne kontroluje odchádzajúcu prevádzku z brány na internet.
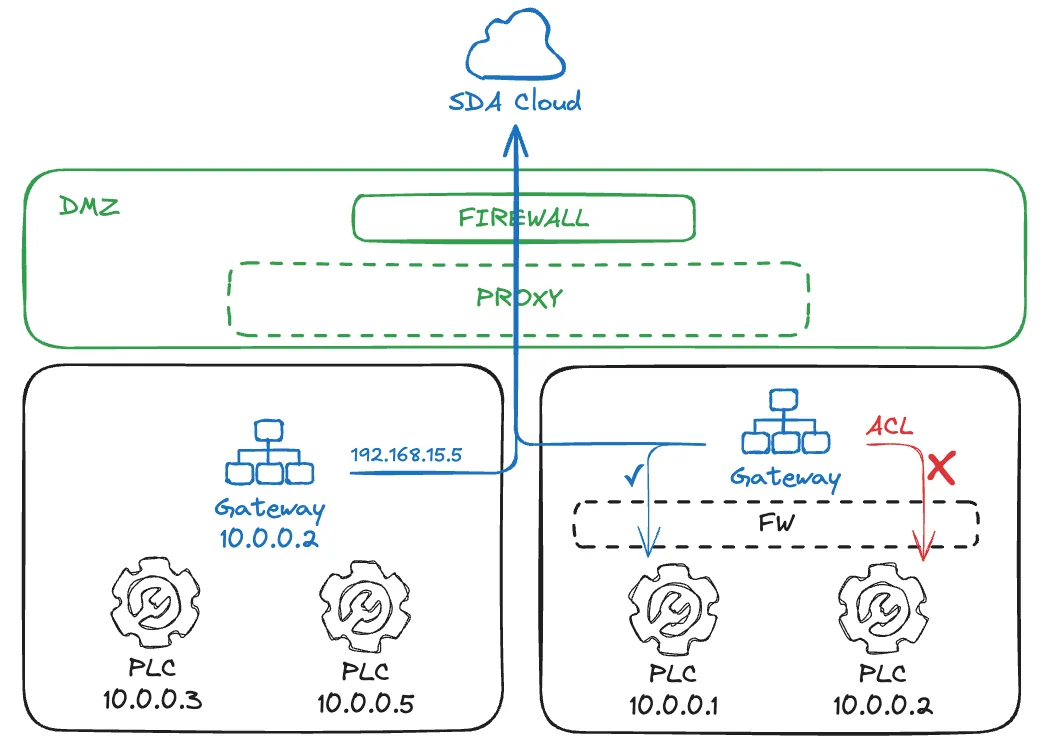
Brána má prístup do podsiete, v ktorej sa nachádza, ale v smerovači siete môže byť zriadený firewall ako Access Control Layer (ACL). Bežné je aj použitie brány s dvomi sieťovými rozhraniami: jedným smerujúcim do DMZ a druhým, privátnym, v riadiacej vrstve. Táto architektúra umožňuje opakujúce sa IP zóny, napr. obe s podsieťou 10.0.0.0/24.
Brána v DMZ
Tento prístup sa veľa používa vtedy, keď brána beží vo vyhradenom virtuálnom stroji niekde v serverovej infraštruktúre. IT tím poskytne špeciálne cesty medzi VM a cieľovými PLC v riadiacej vrstve a firewally budú pravdepodobne existovať na oboch prístupoch – na internet aj do OT.
Pri smerovaní nadol k PLC môže existovať aj Network Address Translation (NAT). To si však vyžaduje pozornosť: niektorý softvér špecifický pre výrobcu PLC nemusí byť kompatibilný s adresovaním PLC pomocou IP aliasu, môže vyžadovať prístup na IP adresu, ktorá je explicitne nakonfigurovaná v projekte.
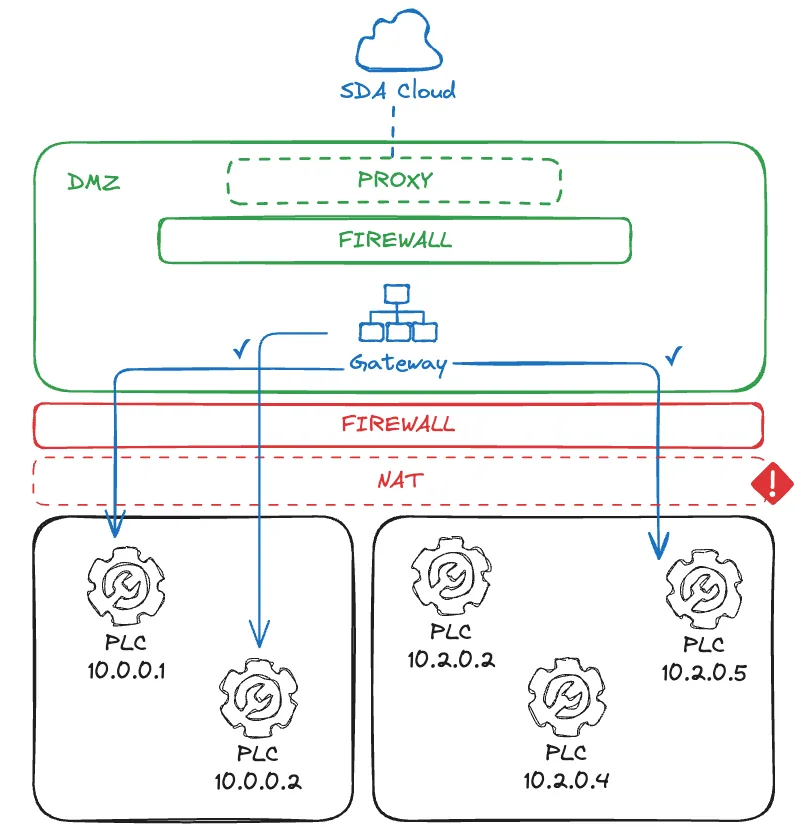
V tomto prípade musí mať každé PLC vo výrobnej jednotke jedinečnú IP adresu, inak môže dôjsť ku kolíziám. V závislosti od sieťovej infraštruktúry tiež nemusí fungovať prístup na Layer 2 z brán k PLC, čo je pripravovaná funkcia pre integráciu priemyselných sietí reálneho času do služieb SDA.
Softvér
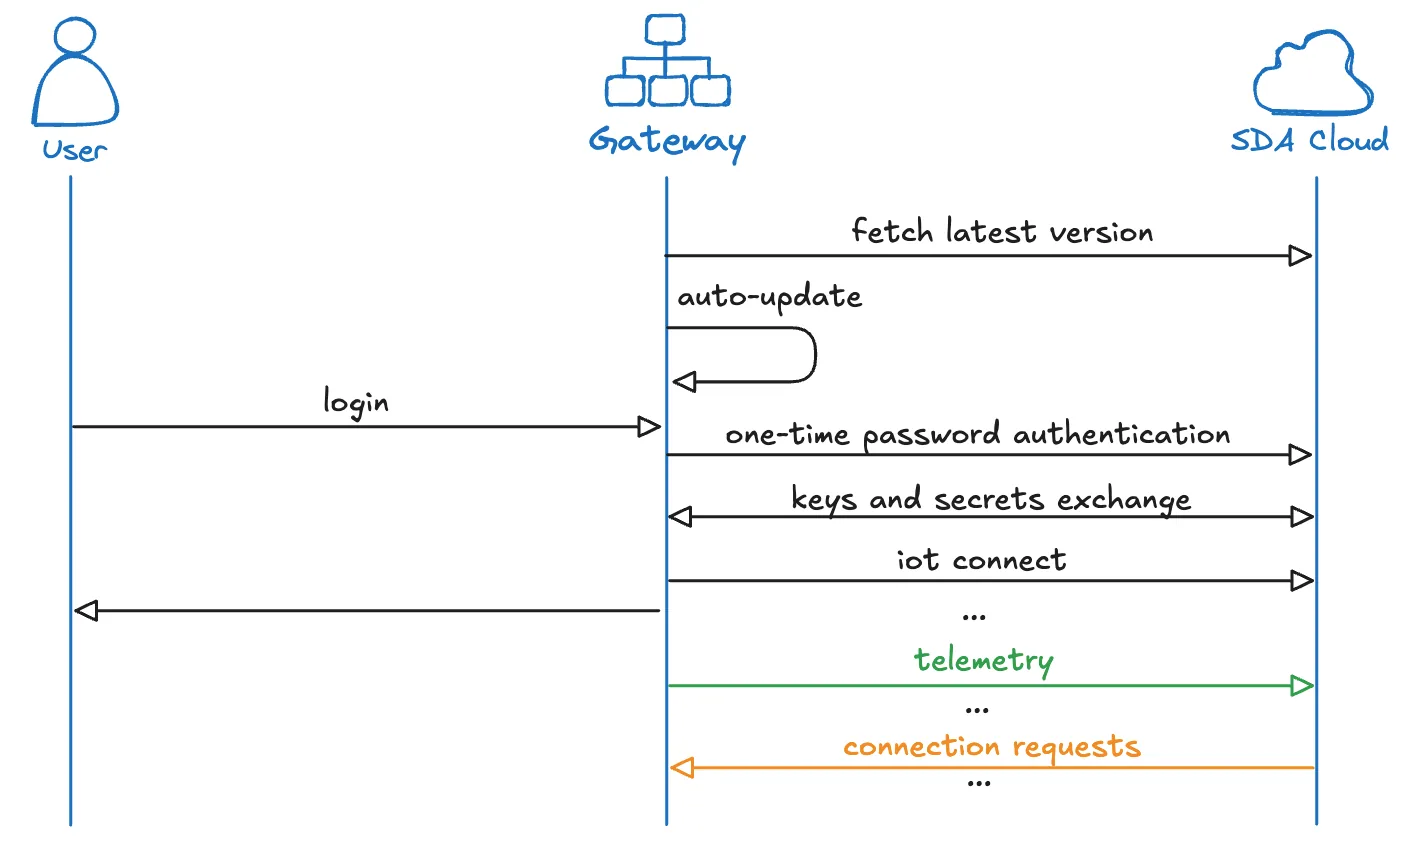
SDA Glue je aplikácia, ktorá beží ako služba operačného systému a zaisťuje vysokú dostupnosť brány vďaka automatickému spusteniu a reštartu v prípade chýb. Aby mohla vytvárať sieťové tunely správou sieťových prostriedkov, ako sú rozhrania, cesty a pravidlá firewallu, vyžaduje zvýšené oprávnenia systémového používateľa.
Automatické aktualizácie sú predvolene zapnuté. Služba Glue načíta najnovšiu stabilnú verziu z repository.eu1.sdacosole.io a aplikuje aktualizáciu, keď neexistujú žiadne aktívne spojenia. Mechanizmus aktualizácie stiahne novú binárku aplikácie, nahradí ňou starú a reštartuje službu.
AWS IoT Core sa pripojí počas prihlásenia, pričom sa použije endpoint iot.eu1.sdaconsole.io. Po pripojení bude služba Glue neustále načúvať požiadavkám z SDA Cloud a publikovať telemetrické dáta, ako je stav zariadení priradených k bráne. Autentifikácia IoT je chránená krátkym ID a jednorazovým heslom, ktoré možno získať z SDA Console. Pripojenie k IoT je zabezpečené aj tajným kľúčom v binárke aplikácie. Pripojenie k IoT je možné nakonfigurovať tak, aby sa vytváralo cez MQTT SSL alebo WebSocket Secure, oboje na porte 443.
Sieťové mechanizmy sa pre Linux a Windows líšia. Preto sú opísané samostatne.
Linux
SDA Glue na Linuxe využíva SoftEther VPN Client, ktorý je open-source (Apache License 2.0), inštalovaný počas inštalácie Glue zo zrkadla SDA na repository.eu1.sdaconsole.io.
Pre každé spojenie použije Glue SoftEther Client na vytvorenie sieťového rozhrania NIC a jeho pripojenie k Tenant Serveru. Pomocou nástrojov Linux IP tiež priradí tomuto rozhraniu IP adresu a vytvorí potrebné cesty medzi Service VM a cieľovým zariadením.
Interné pravidlá firewallu a preklad NAT sa vytvárajú v iptables, ktoré neumožňujú prichádzajúce sieťové pakety do brány, ale iba preposielanie paketov k cieľovému zariadeniu.
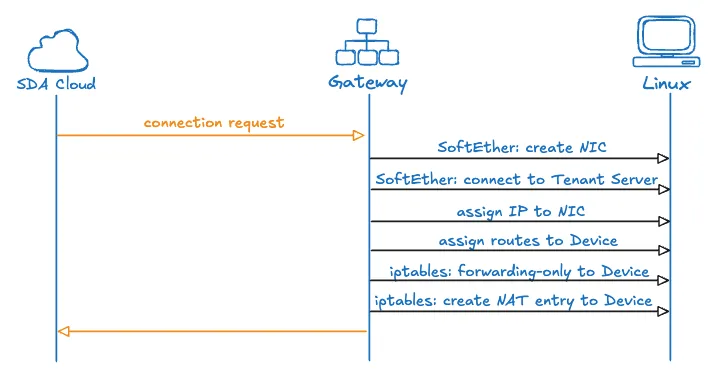
📚 Správa prostriedkov v Linuxe pri spojeniach
Aby sme pochopili, ako Linuxová brána premosťuje cloudové služby s továrenskými zariadeniami, prejdime si konkrétny príklad s konkrétnymi IP adresami, ktorý ilustruje celý tok.
Uvažujme továrenskú sieť, kde cieľové zariadenie (napríklad PLC) má lokálnu IP adresu 10.0.0.5 a brána sa nachádza v tej istej sieti s IP 10.0.0.2. V SDA Cloud sa potrebuje k tomuto zariadeniu pripojiť Service VM, ktorej bude pridelená VPN IP 100.112.20.3, zatiaľ čo VPN rozhranie brány dostane 100.112.10.6.
Vytvorenie tunela
Keď príde požiadavka na pripojenie, do akcie sa dajú brána aj Service VM. Brána vytvorí nové virtuálne sieťové rozhranie s názvom vpn_iface a priradí mu adresu 100.112.10.6. Súčasne Service VM v cloude vytvorí vlastné VPN rozhranie s IP 100.112.20.3. Oba koncové body sa potom pripoja k Tenant Serveru, čím sa medzi nimi vytvorí zabezpečený šifrovaný tunel.
Factory Side:              Cloud Side:
Gateway                    Service VM
├─ Local: 10.0.0.2        ├─ VPN: 100.112.20.3
└─ VPN: 100.112.10.6      └─ Target: 10.0.0.5 (via Gateway)
Device
└─ Local: 10.0.0.5
V tomto bode tunel existuje, ale pakety stále nevedia, kam majú ísť. Brána musí systém naučiť, ako smerovať prevádzku medzi týmito dvomi svetmi.
Vytvorenie ciest
Brána pridá smerovacie pravidlo, ktoré vytvorí spojenie medzi VPN sieťou a výrobnou halou:
ip route add 100.112.20.3 via 100.112.10.6 dev vpn_iface
Táto cesta oznamuje systému kľúčovú informáciu: keď zariadenie na 10.0.0.5 odošle odpoveďové pakety, majú byť preposlané cez vpn_iface, aby sa dostali k Service VM na 100.112.20.3. Bez tejto cesty by brána nevedela, ako poslať odpovede zariadenia späť do cloudu.
Samotné smerovanie však nestačí. Firewall brány by túto prevádzku predvolene stále blokoval. Aby sa spojenie umožnilo, musí brána explicitne povoliť obojsmerné preposielanie paketov medzi VM a zariadením:
iptables -A GLUE_FORWARD -s 100.112.20.3 -d 10.0.0.5 -j ACCEPT
iptables -A GLUE_FORWARD -s 10.0.0.5 -d 100.112.20.3 -j ACCEPT
Tieto pravidlá otvárajú kontrolovanú cestu, ktorá umožňuje tok paketov od Service VM k zariadeniu a späť, pričom sa naďalej zachováva bezpečnostná pozícia brány pre všetku ostatnú prevádzku. Všimnite si tiež, že Glue používa v iptables vlastné reťazce, aby nespôsoboval konflikty s ostatnými pravidlami.
Preklad NAT
Zariadenie v továrni očakáva komunikáciu s lokálnymi IP adresami — nemá vedomosť o cloudovej sieti na 100.112.20.3 a nevedelo by, ako odpovedať na pakety z tejto adresy. Brána to rieši maskovaním paketov Service VM:
iptables -t nat -A GLUE_POSTROUTING -s 100.112.20.3 -d 10.0.0.5 -j MASQUERADE
S týmto NAT pravidlom brána pri príchode paketu od Service VM určeného pre zariadenie prepíše jeho zdrojovú adresu z 100.112.20.3 na 10.0.0.2. Z pohľadu zariadenia to vyzerá, akoby komunikovalo priamo so samotnou bránou — známou, dôveryhodnou adresou v jeho lokálnej sieti. Keď zariadenie pošle odpoveď na 10.0.0.2, brána vykoná spätný preklad a zmení cieľovú adresu späť na 100.112.20.3, aby paket dorazil k Service VM cez VPN tunel.
Vďaka tejto orchestrácii VPN tunelovania, smerovania, pravidiel firewallu a prekladu NAT vytvára brána transparentné point-to-point spojenie. Zariadenie nikdy nevidí cloudovú infraštruktúru — jednoducho komunikuje s tým, čo sa javí ako brána v jeho lokálnej sieti na 10.0.0.2. Medzitým Service VM získava priamy prístup k zariadeniu na sieťovej vrstve podľa jeho IP adresy 10.0.0.5, čo umožňuje priemyselným aplikáciám ako TIA Portal alebo Studio 5000 fungovať tak, akoby bežali priamo v lokálnej továrenskej sieti.
Windows
SDA Glue na Windows nepodporuje vstavané použitie SoftEther VPN Client, preto používa OpenVPN Community Open-Source Client (licencia GPL verzia 2), inštalovaný počas inštalácie Glue zo zrkadla SDA na repository.eu1.sdaconsole.io.
Pre každé spojenie použije Glue ovládač OpenVPN TAP na vytvorenie sieťového rozhrania a jeho pripojenie k Tenant Serveru pomocou autentifikácie založenej na certifikátoch. Na priradenie IP rozhraniu a vytvorenie potrebných ciest medzi Service VM a cieľovým zariadením používa natívne Windows API.
Glue tiež používa Windows Filtering Platform (WFP) na vytvorenie vyhradených vrstiev a pravidiel firewallu. Na deklarovanie prekladu adries medzi Service VM a zariadením však závisí od WinNAT alebo NetNat, ktoré nemusia byť predvolene povolené.
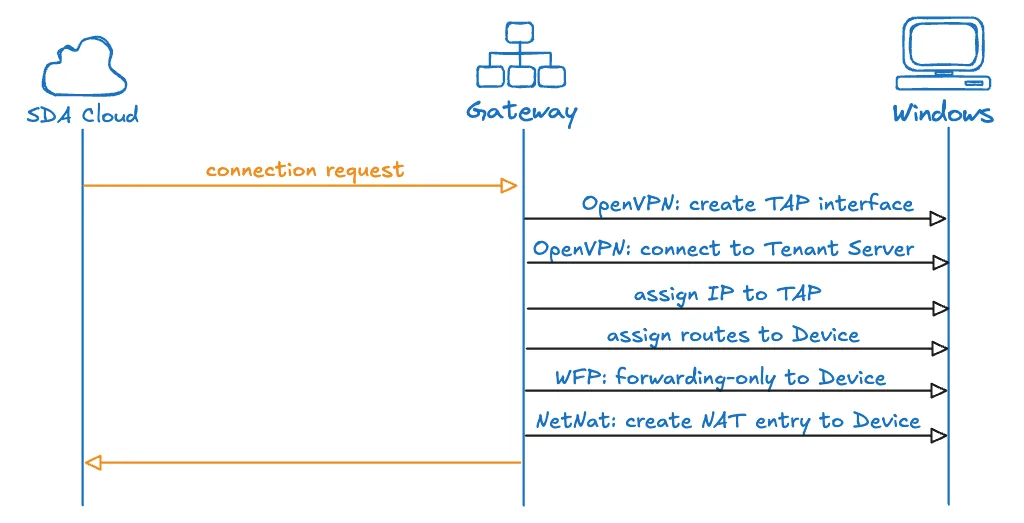
Pracovná stanica vs. brána: Pracovné stanice a brány používajú identického klienta pre Windows a identické nastavenie spojenia opísané vyššie — rovnaký ovládač OpenVPN TAP, rovnaké adresovanie rozhrania založené na WinNAT. Jediným rozdielom je pravidlo firewallu WFP priradené jednotlivým spojeniam podľa politiky backendu: spojenie pracovnej stanice vždy dostane pravidlo iba pre odchádzajúcu prevádzku obmedzené na IP konkrétneho cieľového zariadenia cez rozhranie tunela SDA, zatiaľ čo brána môže navyše dostať pravidlo pre preposielanie, aby premostila prevádzku ďalej k zariadeniam za ňou. Pracovná stanica teda nikdy neotvára prichádzajúce ani preposielacie cesty na hostiteľovi a žiadne iné sieťové rozhranie, cesta ani existujúce VPN spojenie na tomto PC nie sú ovplyvnené — všetky zmeny sú obmedzené na virtuálne rozhranie, ktoré SDA Glue vytvára pre svoj vlastný tunel.
Zhrnutie
SDA Connectivity Service prináša vyzreté, bezpečné a škálovateľné riešenie výziev priemyselnej konektivity. Kombináciou overených open-source technológií, ako je SoftEther VPN, s cloudovou infraštruktúrou podnikovej úrovne od AWS IoT Core poskytuje služba spoľahlivosť a bezpečnosť, ktorú priemyselné prevádzky vyžadujú, a zároveň ponúka flexibilitu a jednoduchosť použitia, ktorú moderné inžinierske tímy očakávajú.
Architektúra služby rešpektuje princípy priemyselnej bezpečnosti a zároveň umožňuje iniciatívy digitálnej transformácie, ktoré podporujú prevádzkovú efektivitu, vzdialenú spoluprácu a rozhodovanie založené na dátach. Pre organizácie, ktoré chcú bezpečne pripojiť svoje priemyselné zariadenia ku cloudovým službám bez kompromisov v oblasti sieťovej bezpečnosti či prevádzkovej spoľahlivosti, poskytuje SDA Connectivity Service komplexné riešenie pripravené na produkčné nasadenie.