Architekturübersicht
Die SDA-Plattform ist nativ auf Amazon Web Services (AWS) aufgebaut und nutzt die Skalierbarkeit und Zuverlässigkeit von Cloud-Diensten in Verbindung mit sicherer, ausschließlich ausgehender Konnektivität zu industriellen Systemen über das SDA Gateway. Dieses Design ermöglicht es SDA, Remote-Engineering, automatisierte DevOps-Workflows und zentrale Verwaltung für unterschiedlichste industrielle Umgebungen bereitzustellen – ohne Abstriche bei der Sicherheit des OT-Netzwerks.
SDA nutzt AWS-native Funktionen umfassend, um Hochverfügbarkeit, Elastizität und Sicherheit zu gewährleisten. Die zentralen Plattformdienste – darunter Identität, Speicher, Orchestrierung, Compute, Messaging und Pipeline-Ausführung – setzen auf von AWS verwalteter Infrastruktur auf. Dadurch kann SDA den Betriebsaufwand minimieren, die globale Zuverlässigkeit von AWS nutzen und sich darauf konzentrieren, OT-orientierte Workflows in großem Maßstab bereitzustellen.
Diese Seite gibt einen Überblick darüber, wie die SDA-Komponenten aufgebaut sind und wie Cloud- und Shopfloor-Elemente durchgängig zusammenwirken.
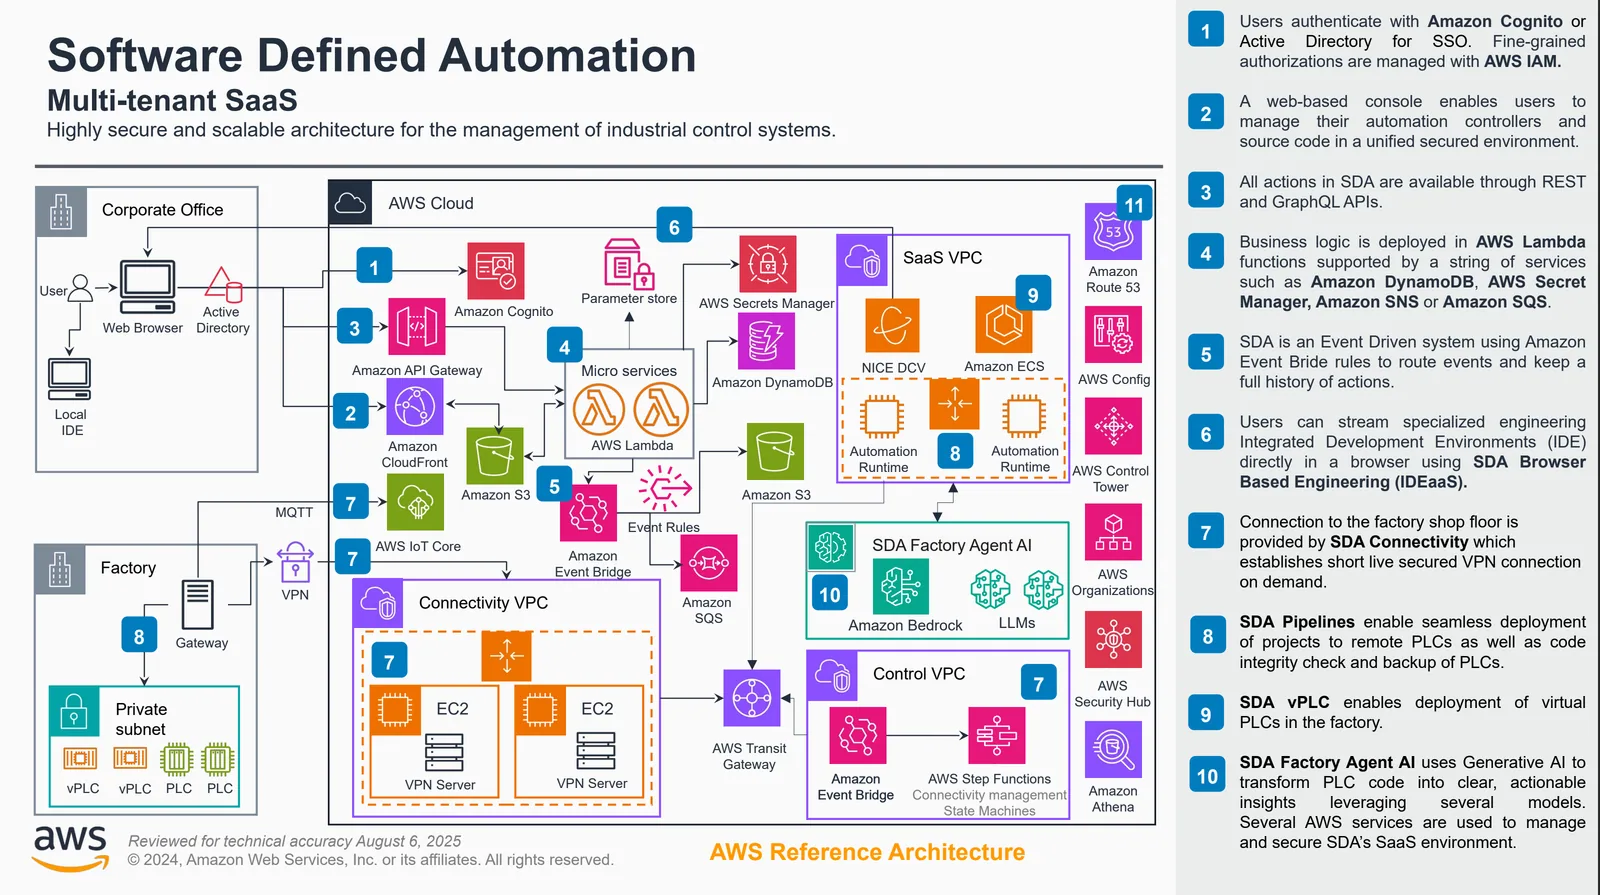
Cloud-Architektur
In der Cloud arbeitet SDA als vollständig verwaltete, mandantenfähige Plattform auf Basis moderner Microservices und AWS-nativer Infrastruktur. Zu den Kernfunktionen zählen:
- Mandantenverwaltung & Identitätsdienste
- Projektspeicherung, Versionierung und Vergleiche
- Pipeline-Orchestrierung für Deployments, Backups, Passwortrotationen und mehr
- Ereignisverarbeitung, Protokollierung und Audit-Trails
- IDEaaS-/browserbasierte Engineering-Ausführungsumgebung
- Security Hub, Vaults und Speicherung von Secrets
Der gesamte Cloud-Datenverkehr durchläuft strikte Authentifizierungs- und Autorisierungsgrenzen; die Mandantentrennung wird auf jeder Ebene durchgesetzt und die Übertragung ist stets verschlüsselt.
Die Plattform nutzt ein breites Spektrum an AWS-Diensten, um Zuverlässigkeit, Performance und belastbare Sicherheitsgrenzen zu gewährleisten. Beispiele hierfür sind:
- Compute & Orchestrierung über containerisierte Microservices auf verwalteten AWS-Compute-Diensten
- Speicherung & Beständigkeit über von AWS verwaltete Datenbanken, Objektspeicher und verteilte Metadatendienste
- Messaging & Eventing über durchsatzstarke, dauerhafte AWS-Event-Dienste
- Identität & Authentifizierung über eng integrierte, AWS-IAM-gestützte Infrastruktur
- Globale Verfügbarkeit über Multi-AZ-Bereitstellungen (Availability Zones) und AWS-Netzwerkbausteine
Durch die Nutzung von AWS-gehosteten Diensten profitiert SDA von branchenführender Verfügbarkeit, Sicherheitszertifizierungen, globaler Reichweite und ausgereiften Betriebsprozessen.
Architektur vor Ort (SDA Gateway)
Innerhalb der Fabrik oder Anlage dient das SDA Gateway als sicherer Kommunikationspunkt zwischen OT-Geräten und der SDA Cloud. Das Gateway:
- Baut ausschließlich ausgehende, verschlüsselte Tunnel zur SDA Cloud auf
- Übernimmt Routing auf Geräteebene und die Protokollverarbeitung
- Ermöglicht IDEaaS-Sitzungen die Verbindung zu SPSen, ohne das OT-Netzwerk offenzulegen
- Führt Pipelines aus, etwa Geräte-Backups, Deployments sowie das Lesen und Schreiben von Variablen
- Fungiert als lokaler Kommunikationsknoten für die zugeordneten Geräte
- Stellt Verbindungen zur Cloud nur bedarfsgesteuert und kurzzeitig her
Da das Gateway ausgehend initiierte Konnektivität nutzt, müssen an der Werks-Firewall keine eingehenden Ports geöffnet werden – die OT-Sicherheitsprinzipien bleiben gewahrt. Das Gateway ist so konzipiert, dass es die OT-Segmentierung respektiert und SPSen oder Steuerungen niemals dem Internet ausgesetzt werden müssen. Stattdessen erreicht das Gateway die Geräte innerhalb des OT-Netzwerks und kommuniziert sicher mit der SDA Cloud.
Weitere Details finden Sie unter SDA Connectivity Service, wo die Architektur des SDA Gateway ausführlich behandelt wird.
Durchgängiger Ablauf
Eine vereinfachte Darstellung der Architektur:
- Der Benutzer arbeitet mit der SDA Web Console oder mit IDEaaS
- Die SDA Cloud authentifiziert den Benutzer und autorisiert die angeforderte Aktion
- Cloud-Dienste orchestrieren den Workflow (z. B. eine Pipeline, ein Deployment, eine IDE-Sitzung)
- Das SDA Gateway führt die Operationen auf Geräteebene bedarfsgesteuert im Werk aus
- Die Ergebnisse fließen zurück in die Cloud, wo sie gespeichert, ausgewertet oder dem Benutzer angezeigt werden
Diese Architektur aus Cloud und lokalen Komponenten ermöglicht sicheren Fernzugriff, automatisierte OT-Workflows, Versionsverwaltung und herstellerübergreifende SPS-Operationen, ohne die Netzwerkstrukturen der Fabrik zu verändern oder die Segmentierung zu beeinträchtigen.
Ein ausführlicher durchgängiger Ablauf ist auf der Seite SDA Connectivity Service beschrieben, die Benutzerabläufe und Sequenzdiagramme enthält.