Coffres-forts et secrets
Présentation des coffres-forts et secrets
Les coffres-forts et secrets offrent un emplacement centralisé et sécurisé pour gérer les informations sensibles nécessaires à l’exploitation et à l’automatisation des systèmes industriels. Au sein de SDA, les coffres-forts stockent des valeurs chiffrées — telles que des mots de passe PLC, des identifiants de service et des jetons API — référencées par les appareils, les projets et les flux de travail opérationnels. Tous les secrets sont chiffrés au repos et en transit, cantonnés à un locataire et régis par les contrôles d’accès basés sur les rôles de SDA.
En séparant les identifiants sensibles des appareils et des projets, les coffres-forts et secrets garantissent que les opérations restent sécurisées, auditables et conformes aux normes de sécurité industrielle. La sous-page Secrets fournit une visibilité sur l’utilisation des secrets et la gestion de leur cycle de vie, tandis que le Security Hub, plus largement, rassemble ces informations avec les journaux d’audit pour une traçabilité complète.
Les coffres-forts servent de conteneurs principaux pour organiser les informations sensibles. Un coffre-fort doit être créé avant d’y ajouter des secrets et chaque coffre-fort peut contenir un ou plusieurs secrets. Comme les coffres-forts permettent une séparation logique des identifiants, ils sont généralement alignés sur des zones de production, des lignes ou des groupes de ressources. Cette structure isole les identifiants et garantit que l’accès peut être accordé avec un contrôle très fin.
Les secrets sont les valeurs sensibles individuelles stockées dans un coffre-fort. Il peut s’agir de mots de passe de commande PLC, d’identifiants FTP ou SMB, de certificats ou d’autres valeurs utilisées lors des sauvegardes, des déploiements, des instantanés et des opérations à distance. Les secrets peuvent également être utilisés conjointement avec les Pipelines pour effectuer la rotation des mots de passe sur les appareils, garantissant ainsi l’hygiène des identifiants et une sécurité cohérente dans l’ensemble de votre environnement. Une fois créés, les secrets peuvent être appliqués aux appareils, projets et pipelines, ce qui les rend gérés de manière centralisée, réutilisables et traçables.
Création d’un coffre-fort
Pour créer des coffres-forts, rendez-vous sur https://app.eu1.sdaconsole.io/ et connectez-vous.
-
Accédez à « Security Hub » et cliquez sur « Vaults »
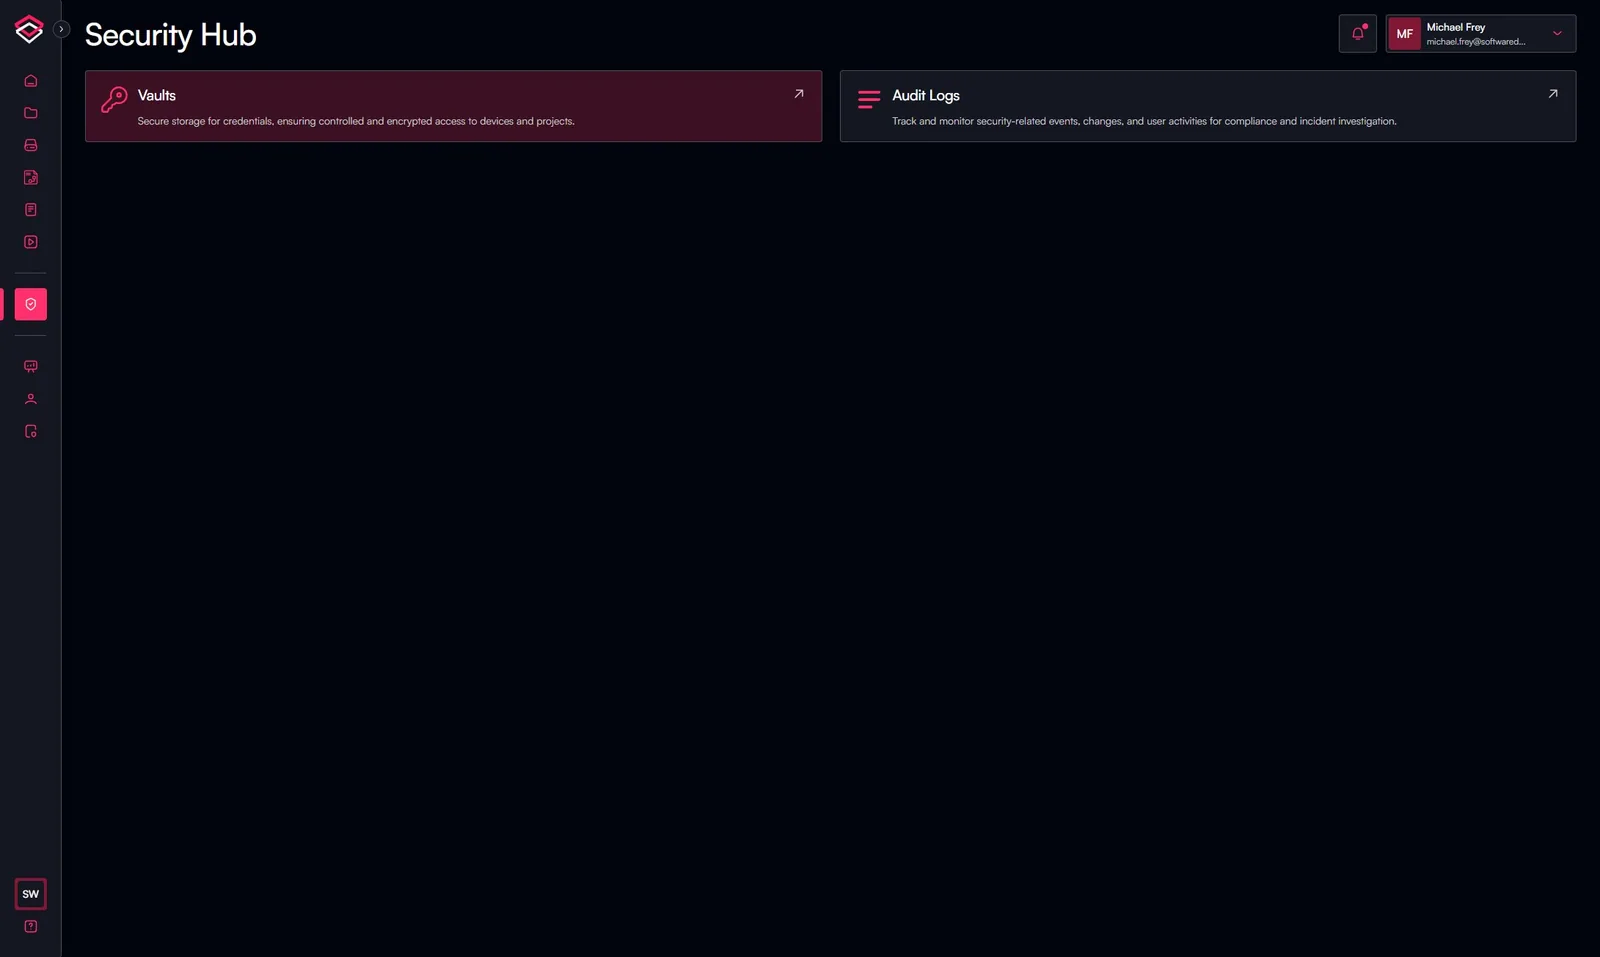
-
Cliquez sur « Add Vault »
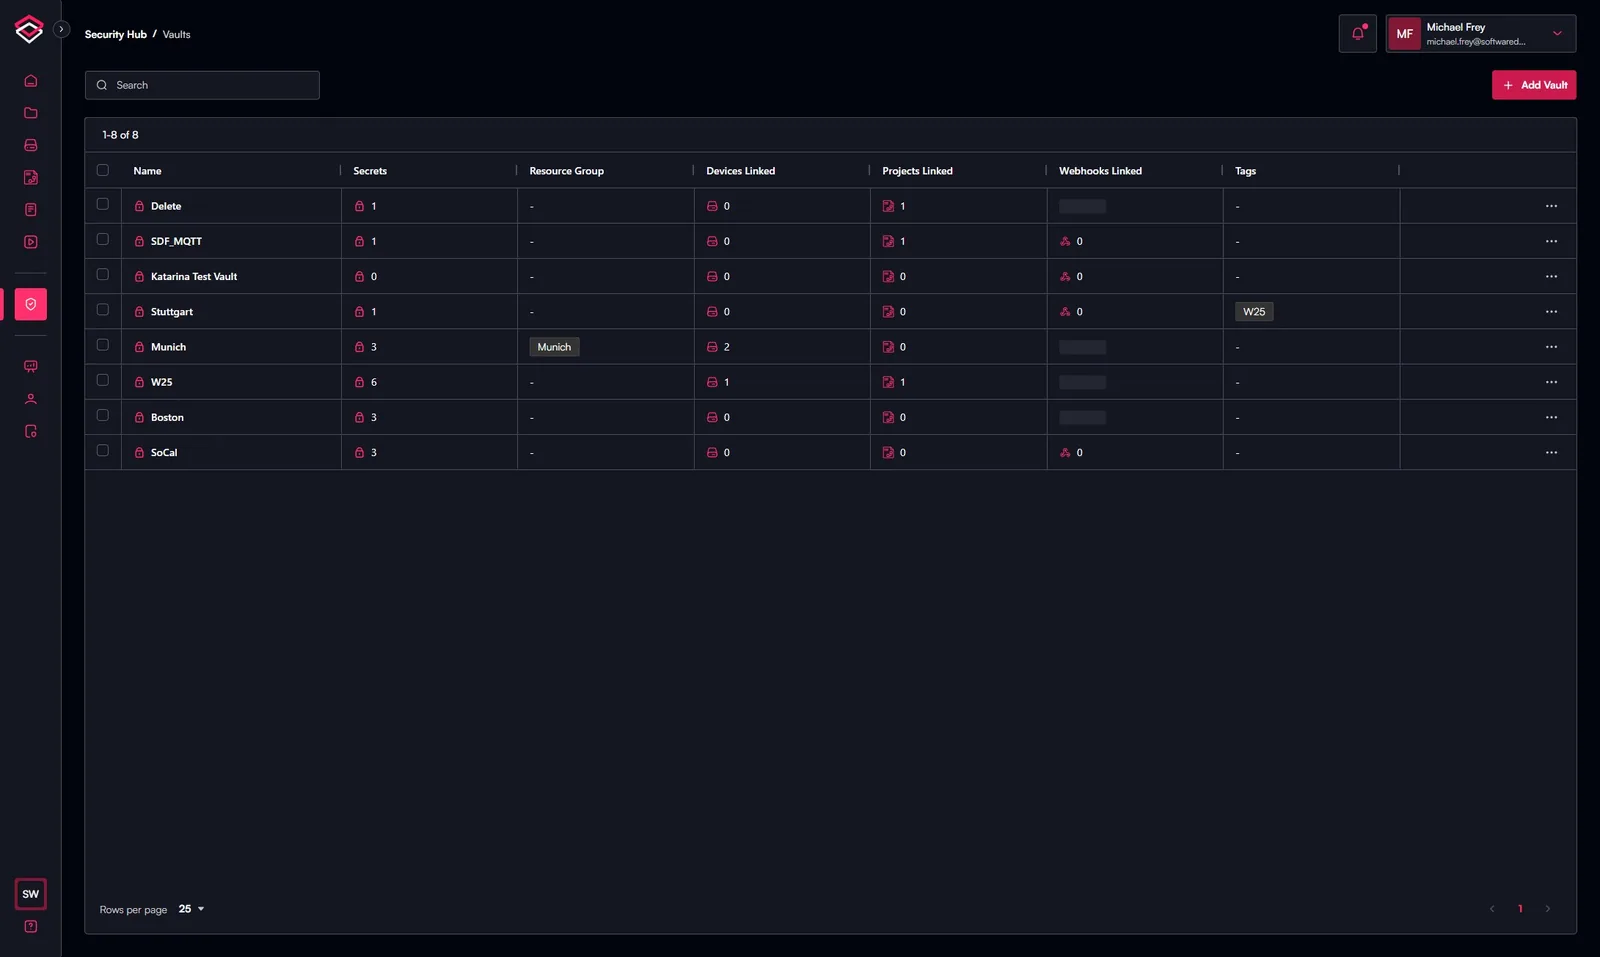
-
Saisissez « Vault Name », « Description », « Resourc Group », « Tags » puis cliquez sur « Create »
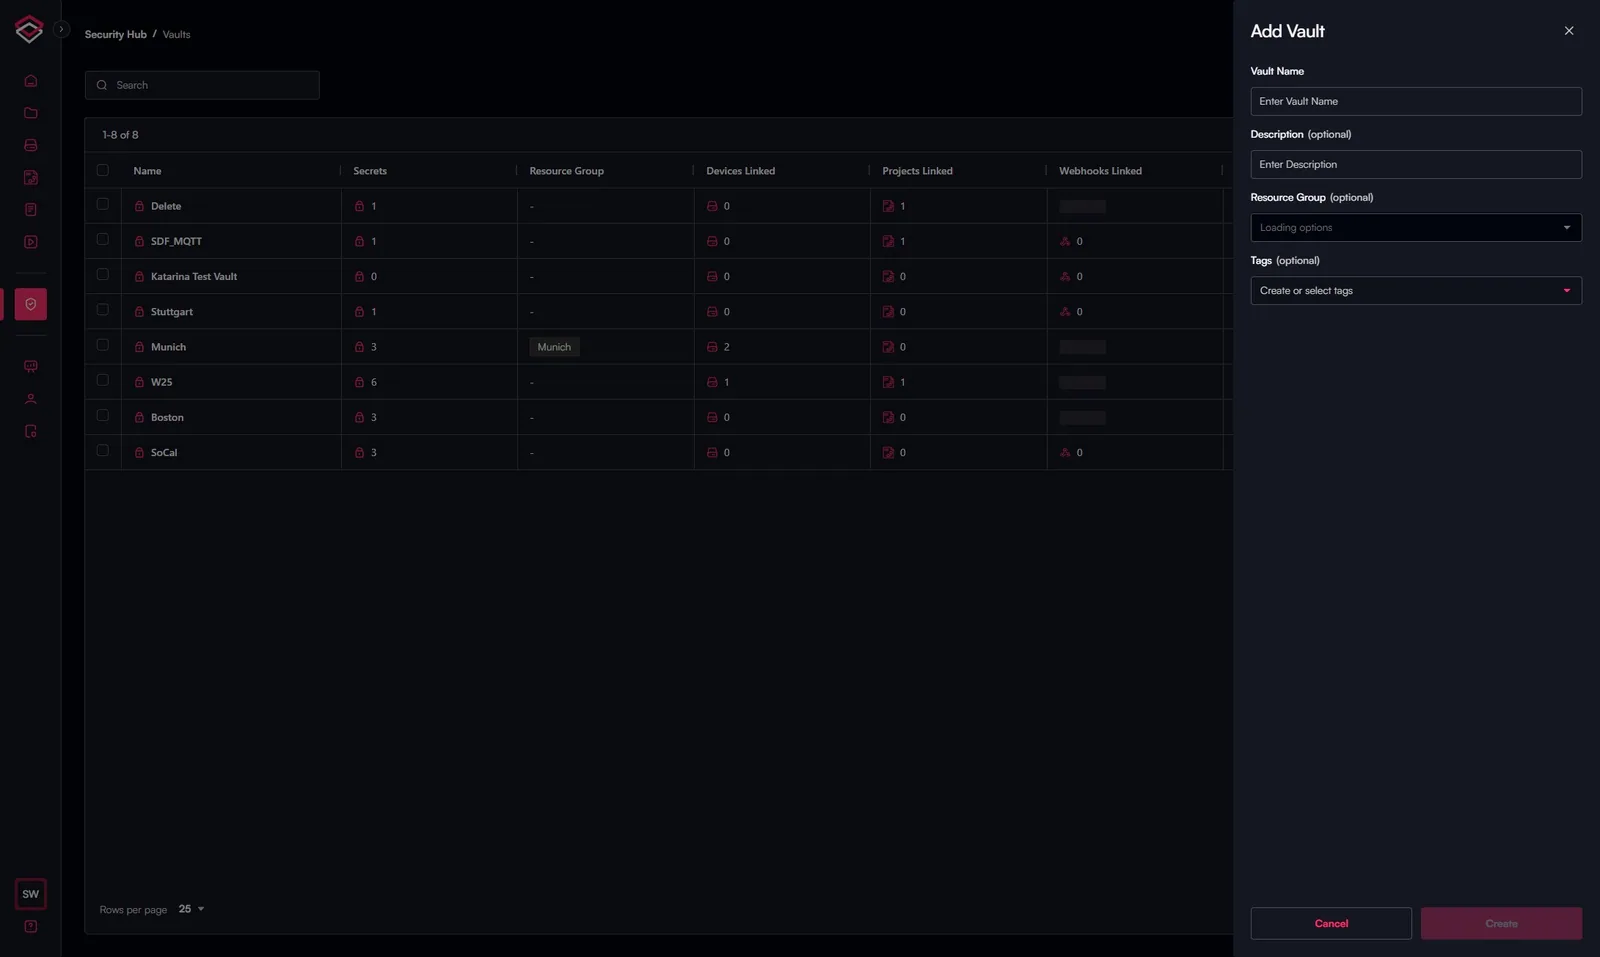
-
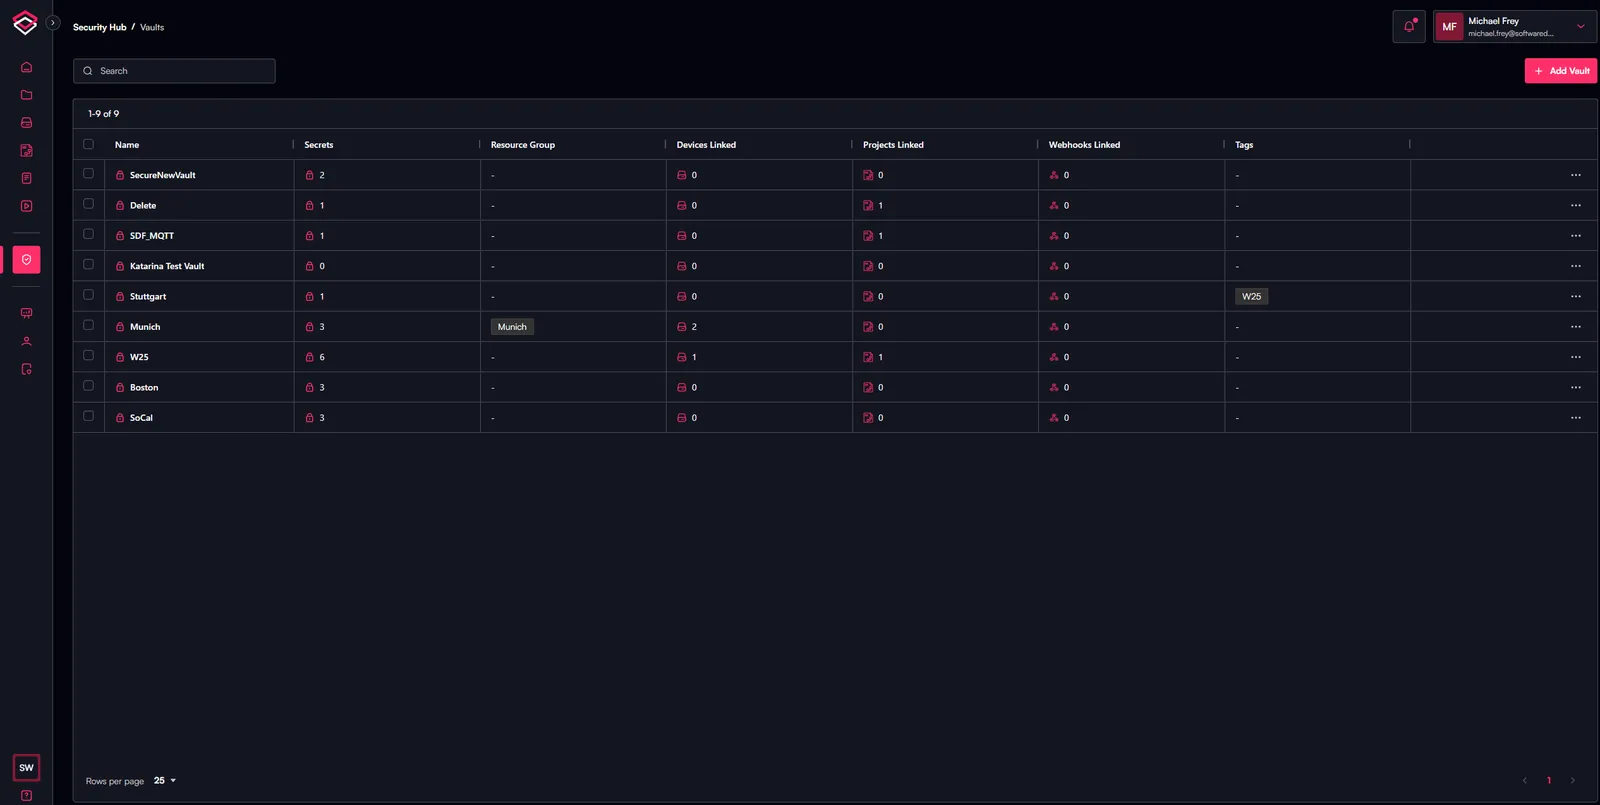
Votre nouveau coffre-fort est désormais créé et apparaîtra dans le tableau des coffres-forts
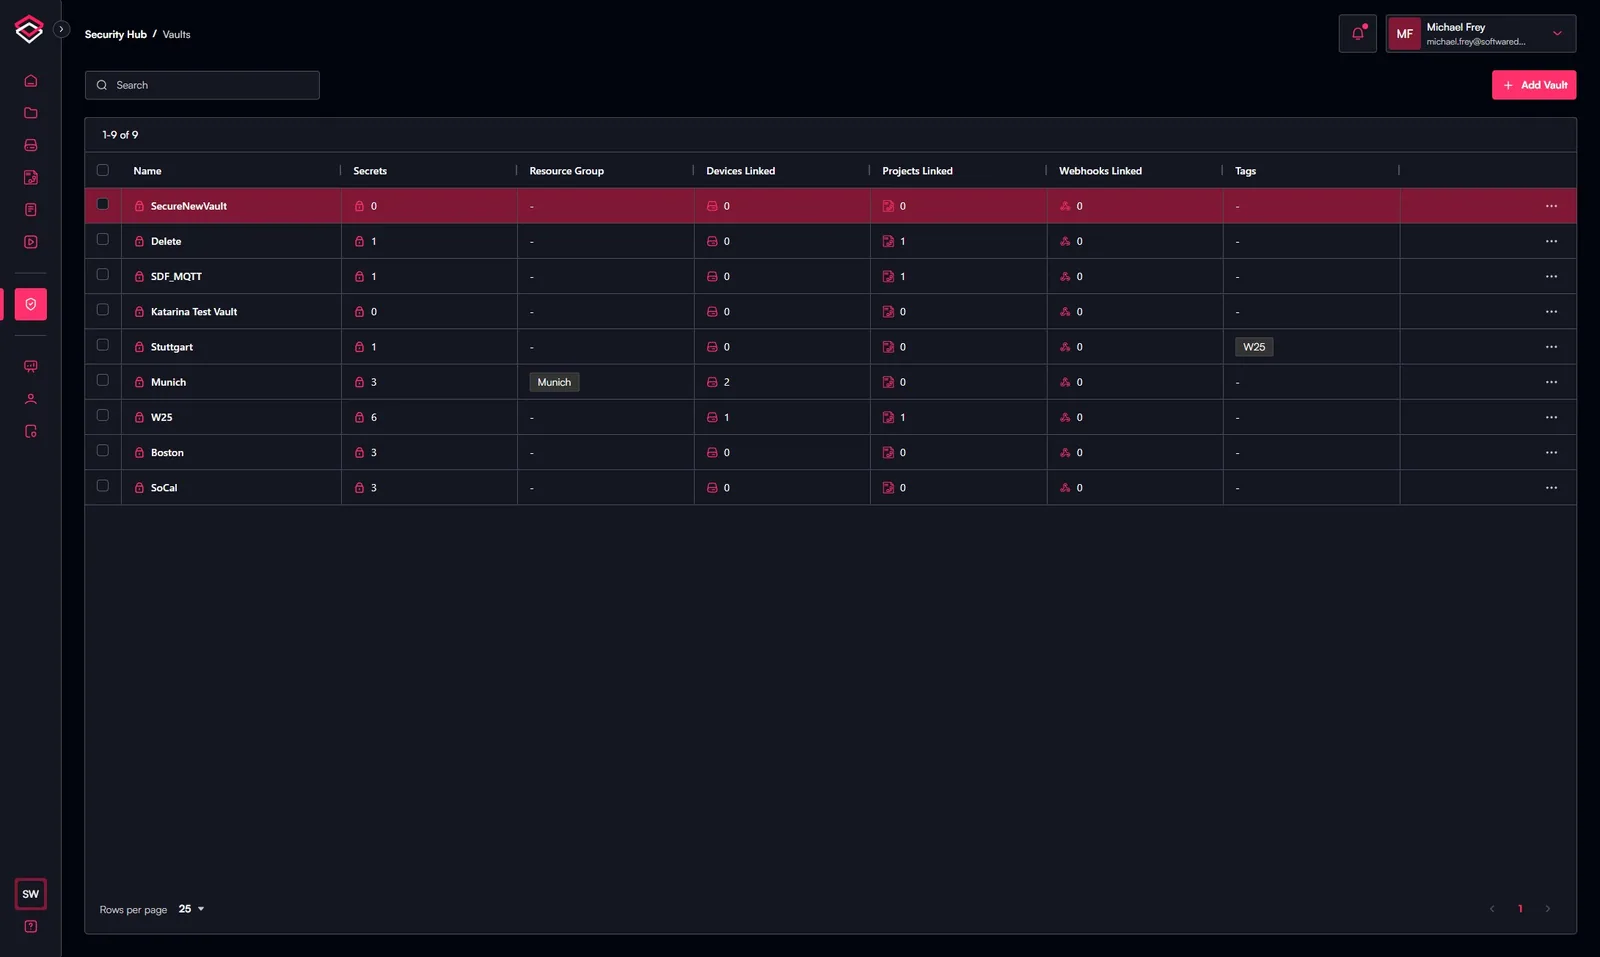
Création de secrets dans un coffre-fort
Après avoir créé un coffre-fort avec succès, vous pouvez y ajouter plusieurs secrets afin de pouvoir les associer aux objets requis, tels que des projets ou des appareils
-
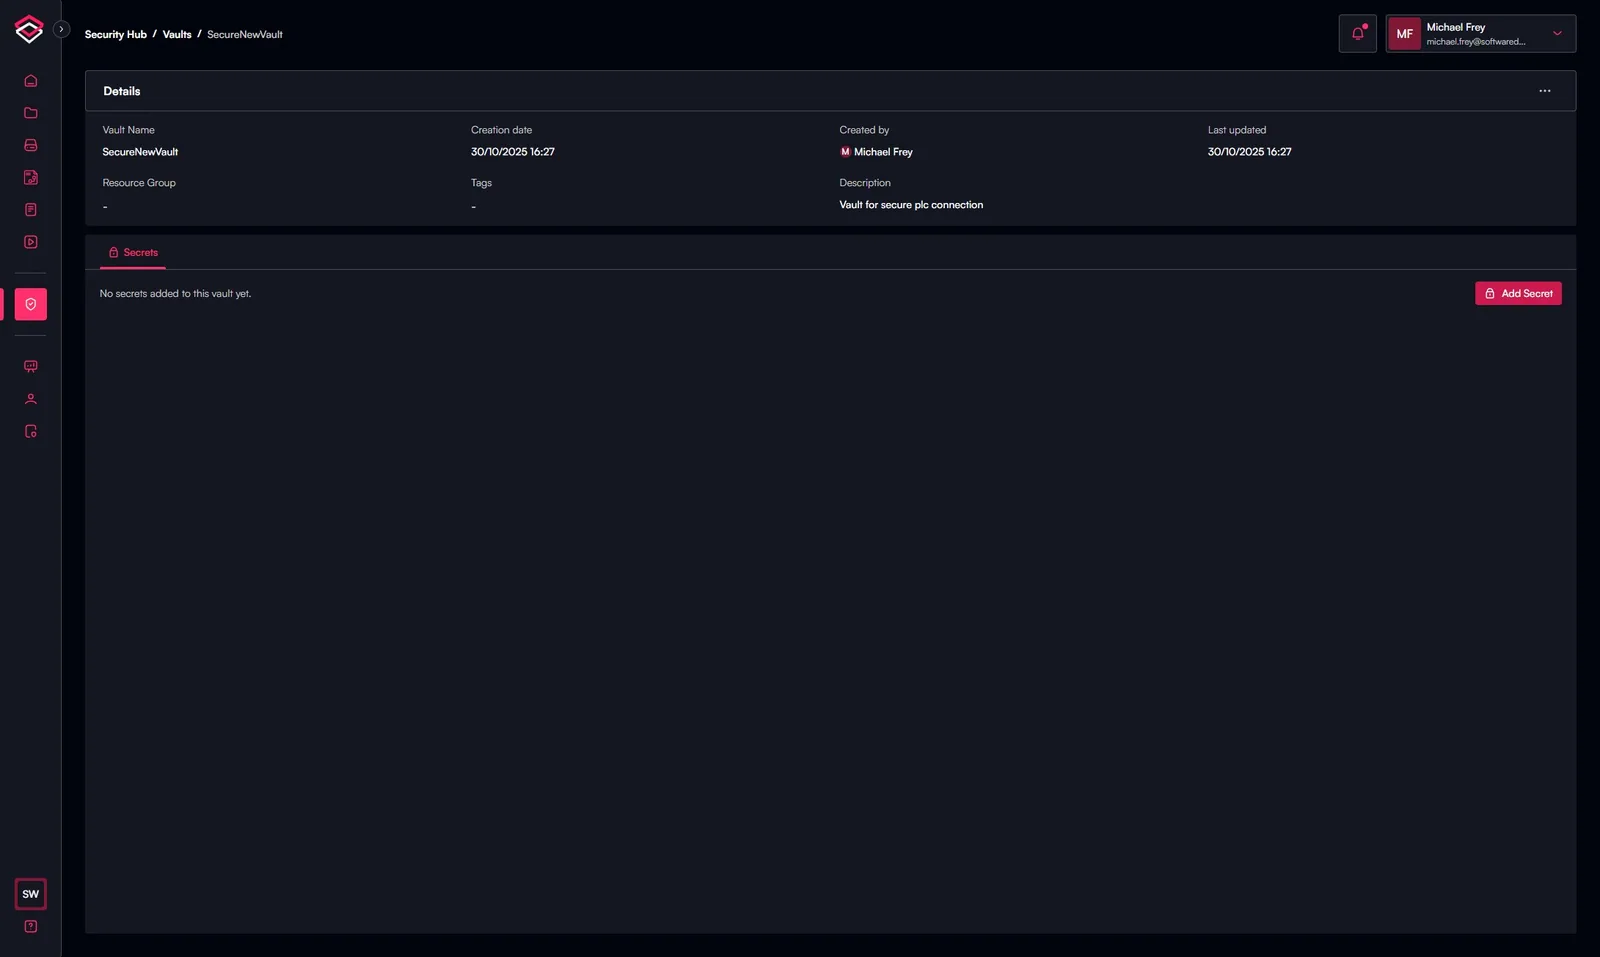
Ouvrez le coffre-fort en cliquant sur celui auquel vous souhaitez affecter votre secret
-
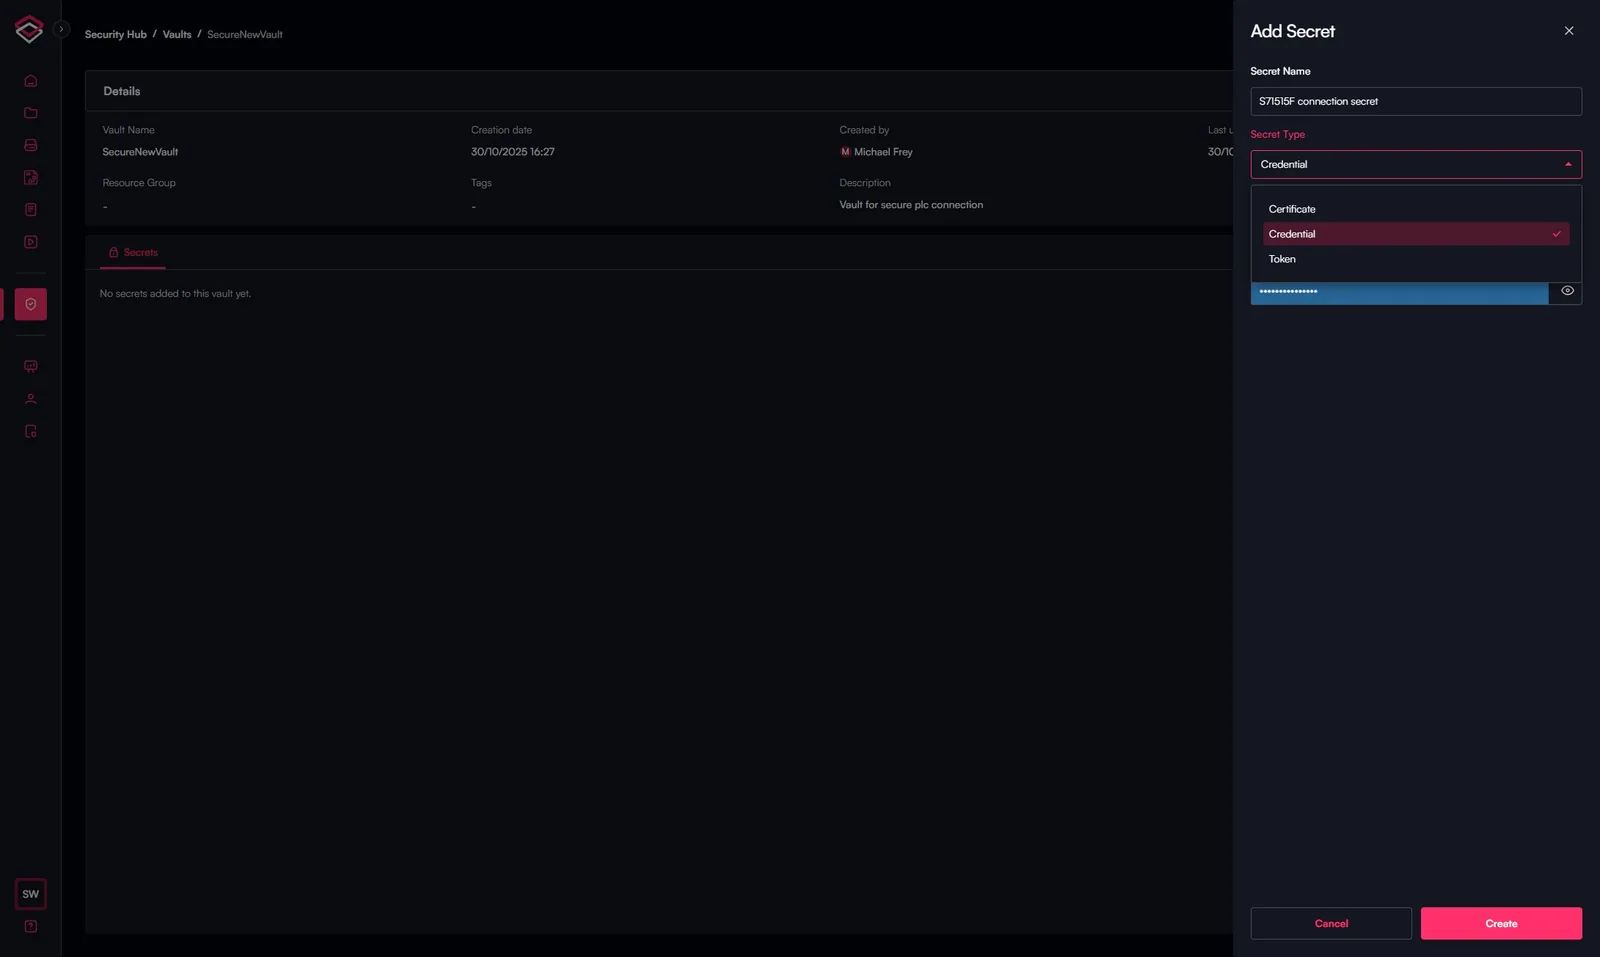
Cliquez sur « Add Secret » et ajoutez les informations requises telles que « Secret Name », « Secret Type » ainsi que les informations nécessaires selon le type d’utilisateur, comme le nom d’utilisateur et le mot de passe\
-
Le secret nouvellement créé s’affiche dans le tableau des secrets
-
Après avoir créé le secret avec succès, vous pouvez l’ajouter à l’objet souhaité, comme illustré ici où il a été affecté comme identifiants pour un projet Simatic Manager