Vaults & Secrets
Overzicht van Vaults & Secrets
Vaults & Secrets bieden een centrale, veilige locatie voor het beheren van de gevoelige informatie die nodig is om industriële systemen te bedienen en te automatiseren. Binnen SDA slaan vaults versleutelde waarden op—zoals PLC-wachtwoorden, servicegegevens en API-tokens—waarnaar wordt verwezen door apparaten, projecten en operationele workflows. Alle secrets worden versleuteld opgeslagen en verzonden, zijn gekoppeld aan een tenant en worden beheerd via de rolgebaseerde toegangscontroles van SDA.
Door gevoelige inloggegevens te scheiden van apparaten en projecten, zorgen Vaults & Secrets ervoor dat werkzaamheden veilig, controleerbaar en conform industriële beveiligingsnormen blijven. De subpagina Secrets geeft inzicht in het gebruik en het levenscyclusbeheer van secrets, terwijl de bredere Security Hub deze informatie samenbrengt met auditlogboeken voor volledige traceerbaarheid.
Vaults fungeren als de primaire containers voor het organiseren van gevoelige informatie. Er moet eerst een vault worden aangemaakt voordat secrets kunnen worden toegevoegd en elke vault kan één of meerdere secrets bevatten. Omdat vaults een logische scheiding van inloggegevens mogelijk maken, worden ze doorgaans afgestemd op productiegebieden, lijnen of resourcegroepen. Deze structuur houdt inloggegevens geïsoleerd en zorgt ervoor dat toegang met fijnmazige controle kan worden verleend.
Secrets zijn de afzonderlijke gevoelige waarden die binnen een vault worden opgeslagen. Hieronder kunnen PLC-besturingswachtwoorden, FTP- of SMB-inloggegevens, certificaten of andere waarden vallen die worden gebruikt tijdens back-ups, deployments, snapshots en externe bewerkingen. Secrets kunnen ook worden gebruikt in combinatie met Pipelines om wachtwoorden op apparaten te roteren, waarmee een goede omgang met inloggegevens en consistente beveiliging in uw omgeving worden gewaarborgd. Eenmaal aangemaakt kunnen secrets worden toegepast op apparaten, projecten en pipelines, waardoor ze centraal beheerd, herbruikbaar en traceerbaar zijn.
Een vault aanmaken
Om vaults aan te maken gaat u naar https://app.eu1.sdaconsole.io/ en logt u in.
-
Ga naar "Security Hub" en klik op "Vaults"
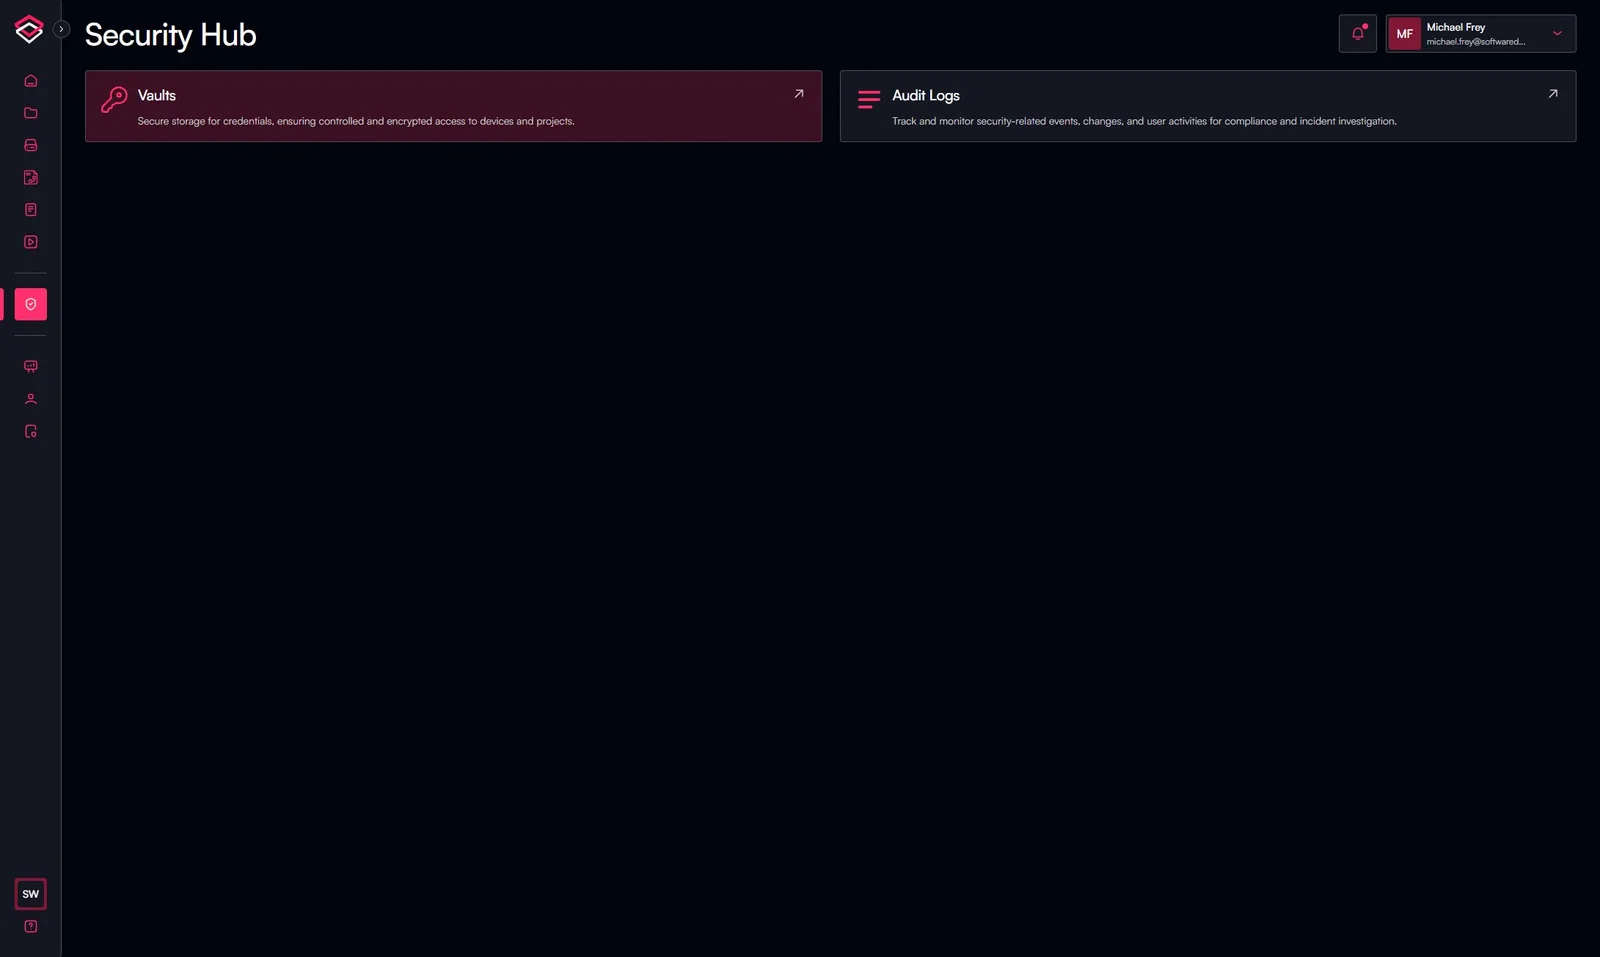
-
Klik op "Add Vault"
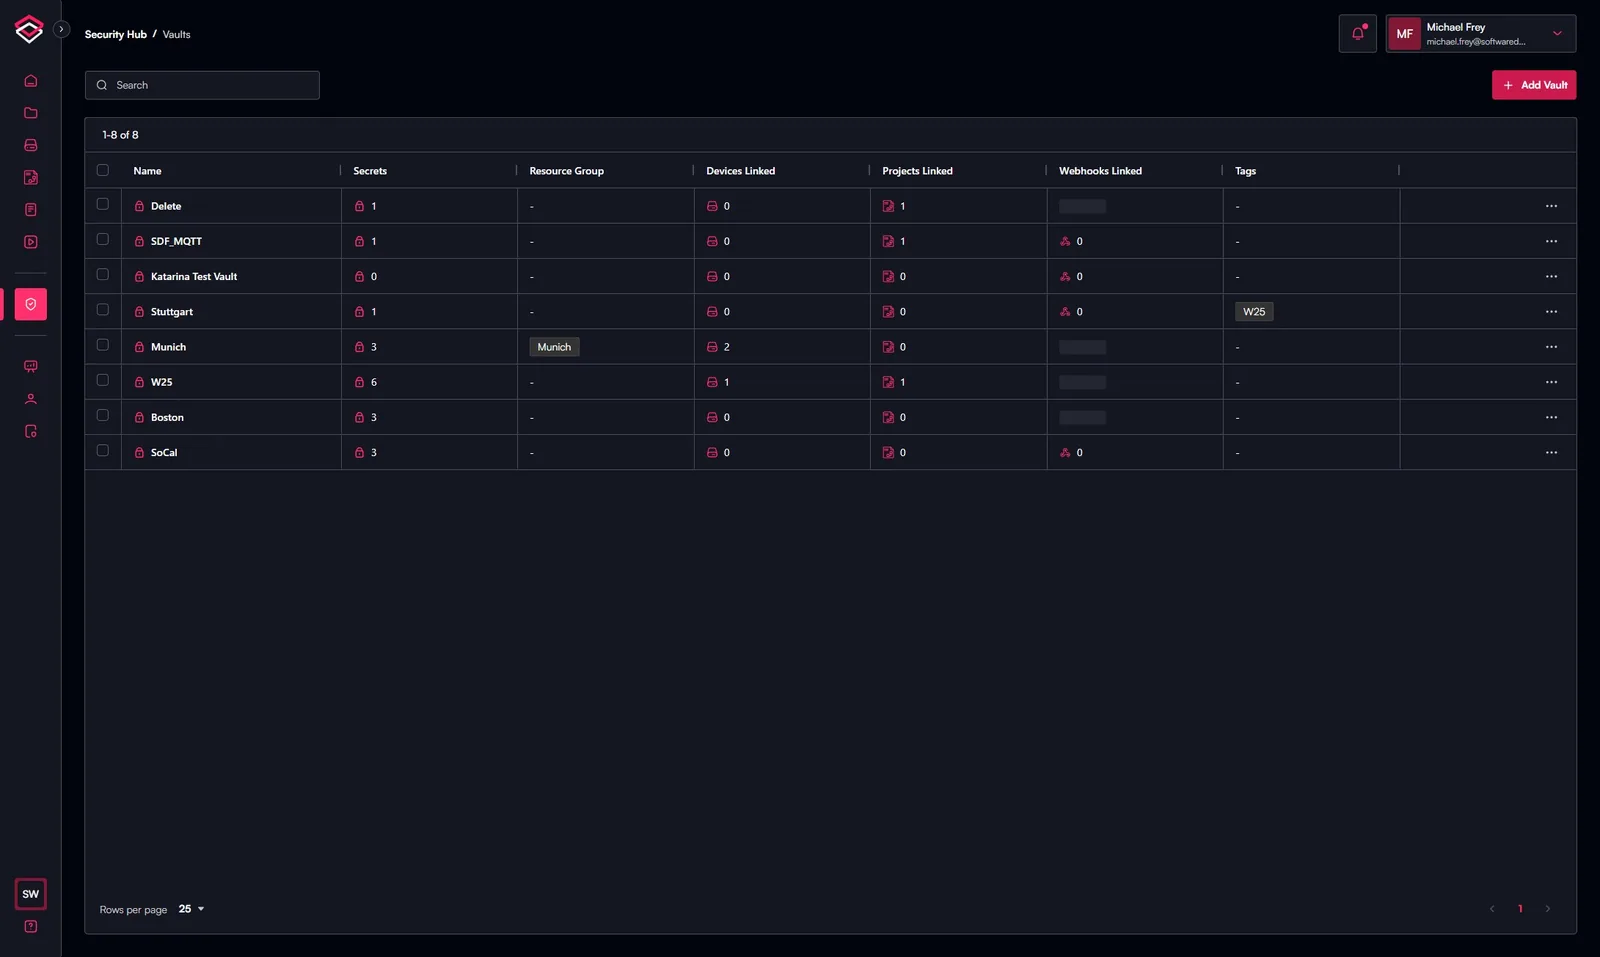
-
Voer "Vault Name", "Description", "Resourc Group" en "Tags" in en klik op "Create"
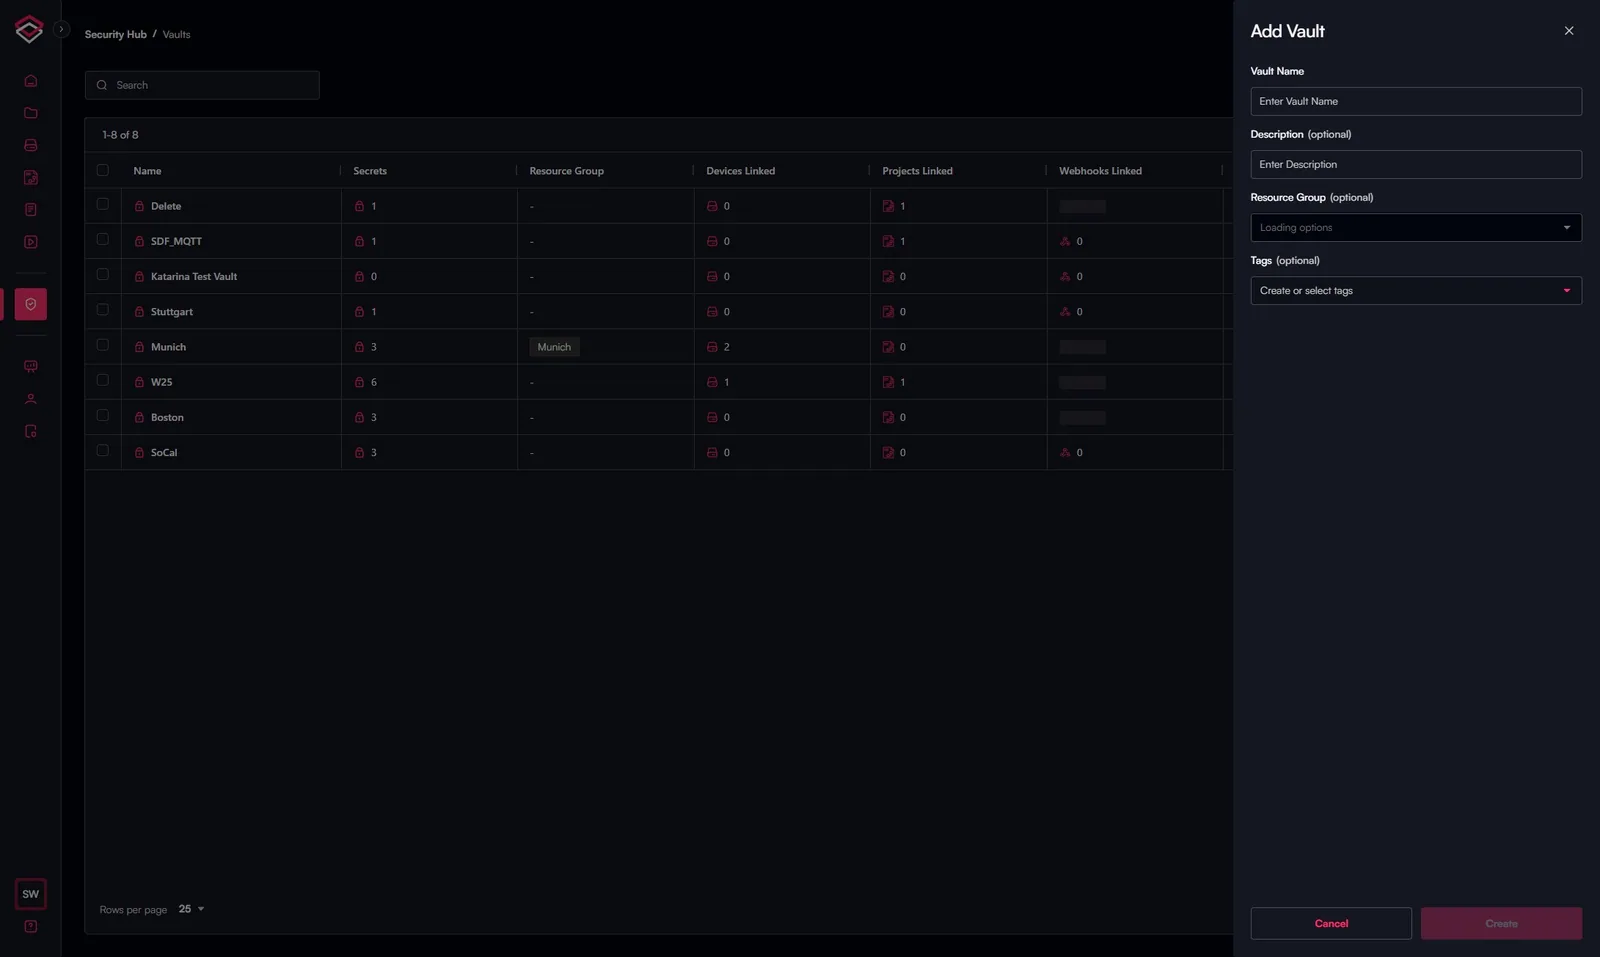
-
Uw nieuwe vault is nu aangemaakt en verschijnt in de vault-tabel
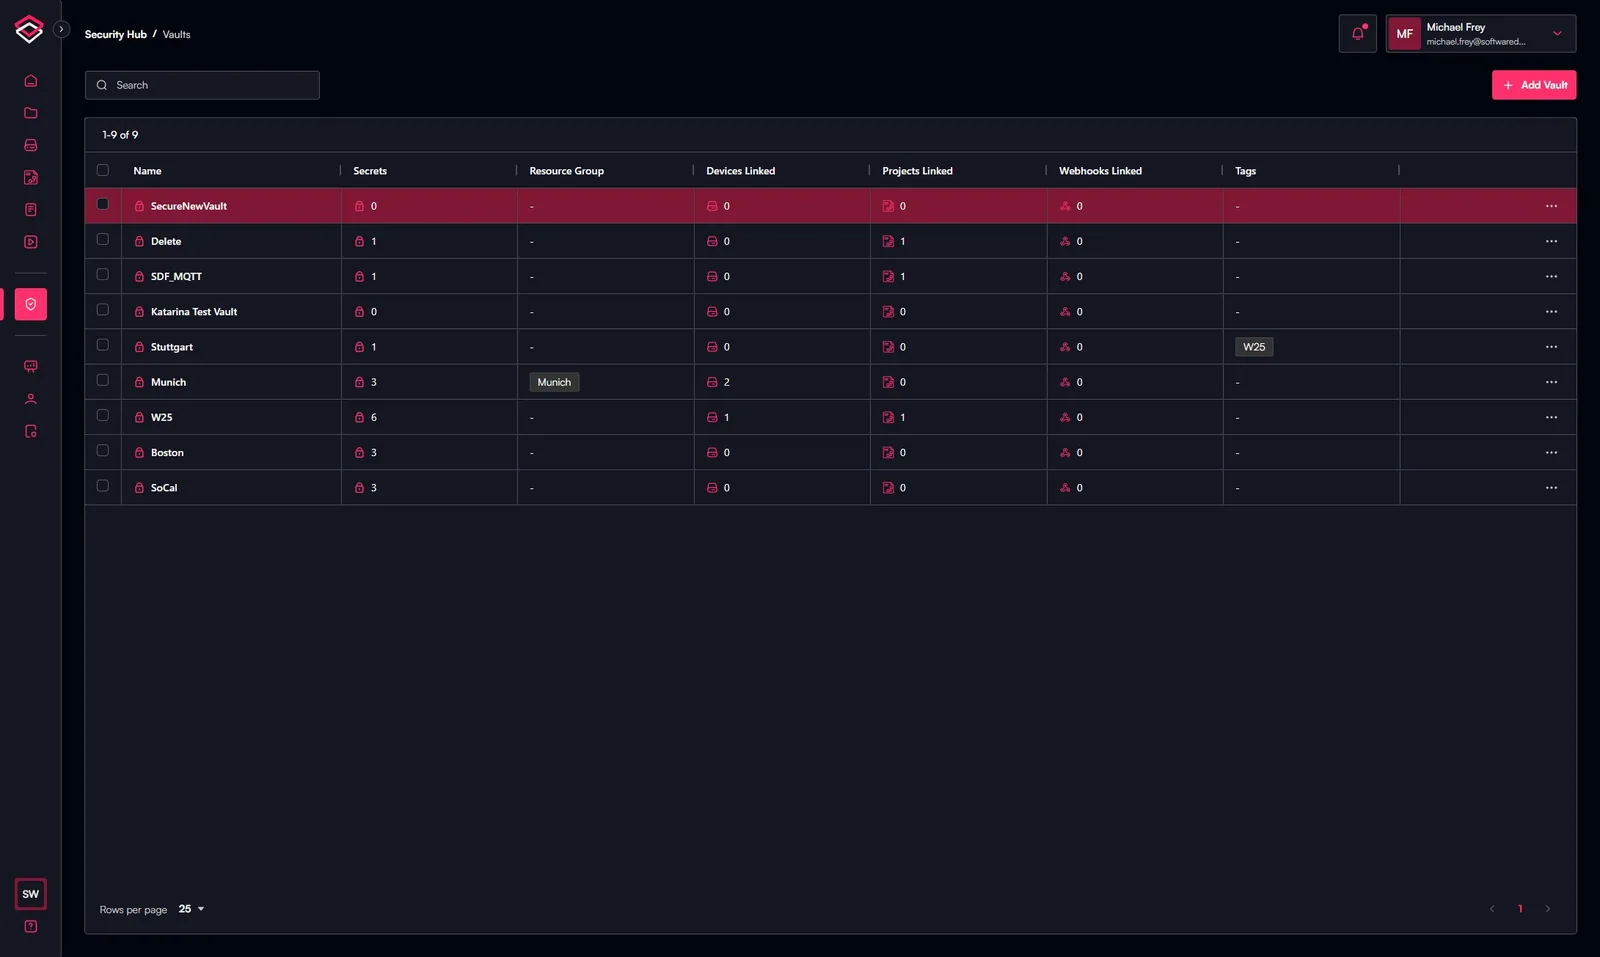
Secrets aanmaken in een vault
Nadat u met succes een vault hebt aangemaakt, kunt u meerdere secrets aan die vault toevoegen om ze te kunnen koppelen aan de benodigde objecten zoals projecten of apparaten
-
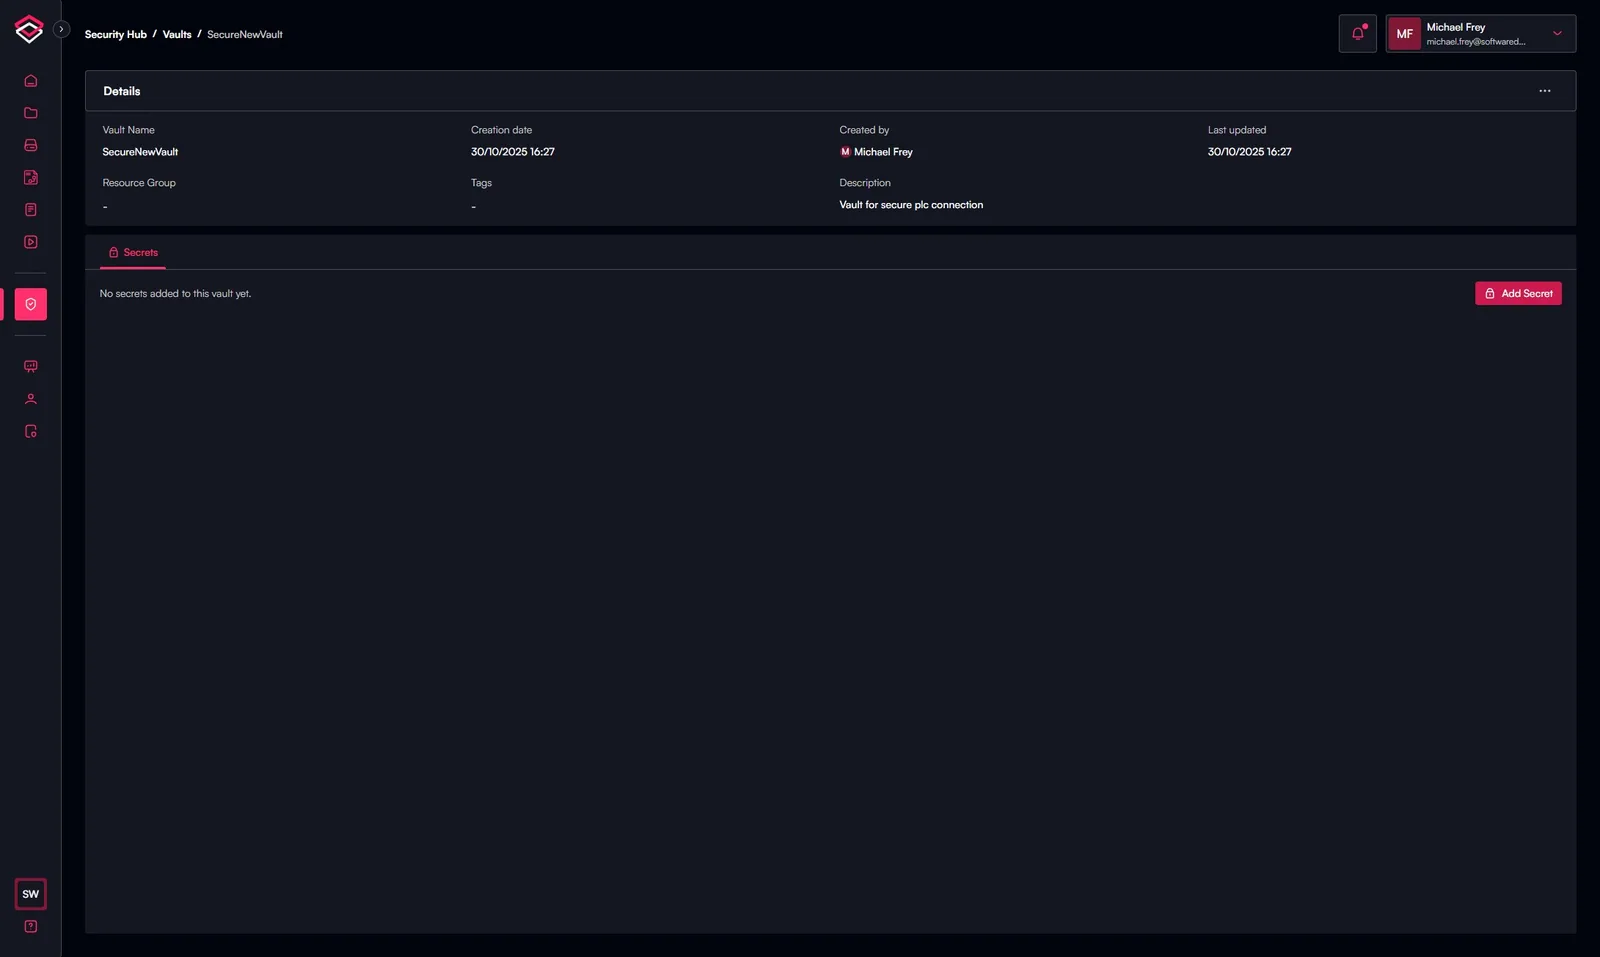
Open de vault door te klikken op de vault waaraan u uw secret wilt toewijzen
-
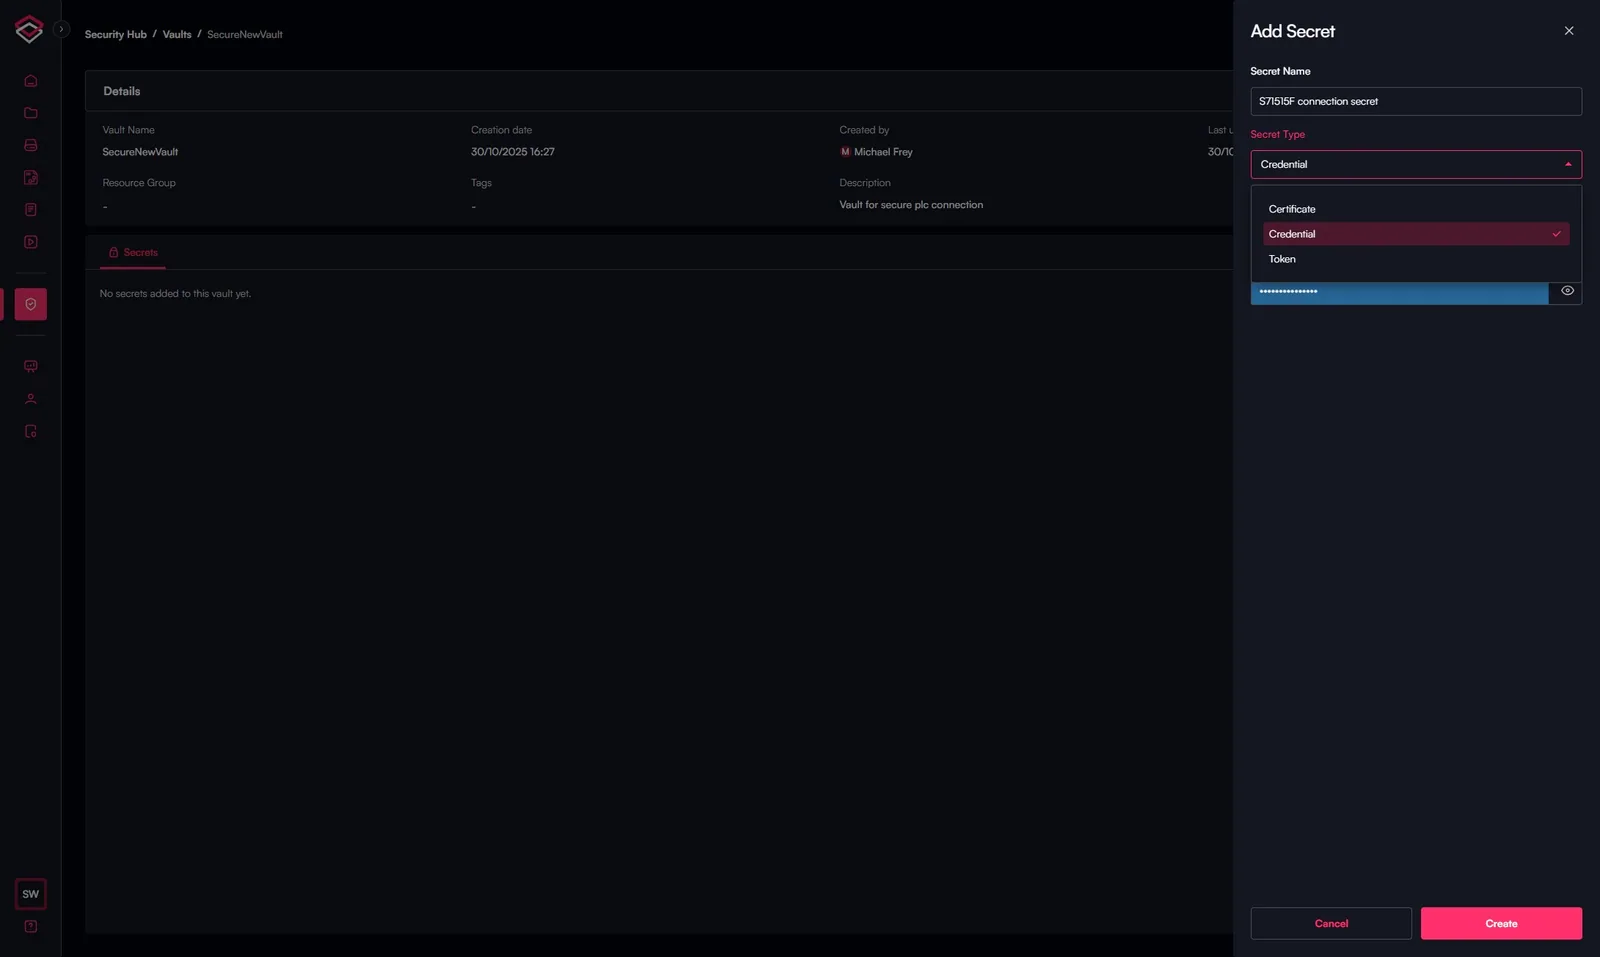
Klik op "Add Secret" en voeg de benodigde informatie toe, zoals "Secret Name", "Secret Type" en de vereiste gegevens afhankelijk van het gebruikerstype, zoals gebruikersnaam en wachtwoord\
-
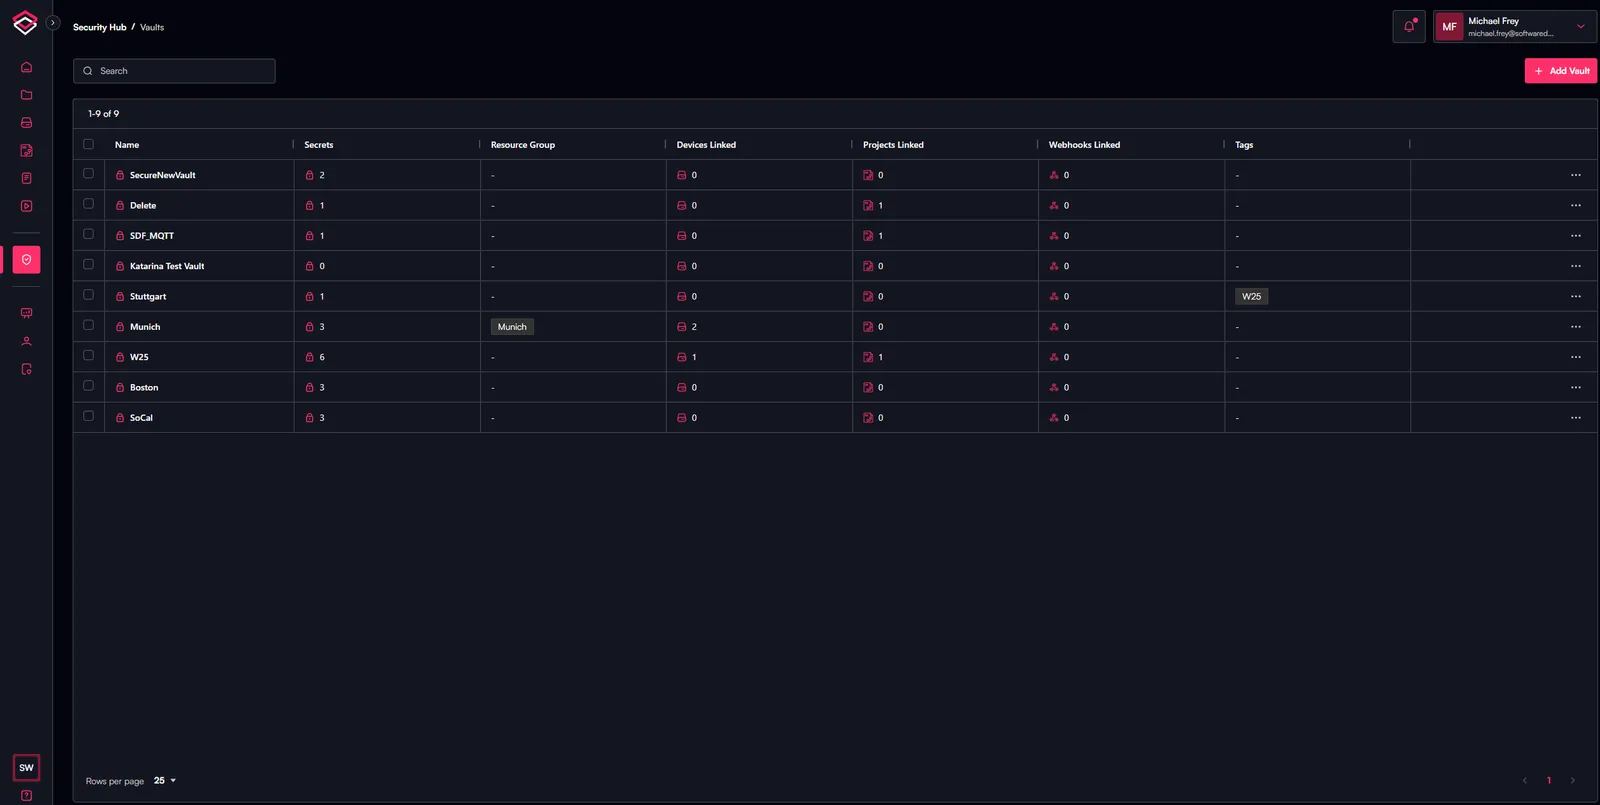
Het nieuw aangemaakte secret wordt weergegeven in de secret-tabel
-
Nadat het secret met succes is aangemaakt, kunt u het toevoegen aan het gewenste object, zoals hier wordt getoond waar het is toegewezen als inloggegevens voor een Simatic Manager-project