Vault e secret
Panoramica di Vault e secret
Vault e secret offrono una posizione centralizzata e sicura per la gestione delle informazioni sensibili necessarie a far funzionare e automatizzare i sistemi industriali. All'interno di SDA, i vault archiviano valori cifrati—come password di PLC, credenziali di servizio e token API—che vengono referenziati da dispositivi, progetti e flussi di lavoro operativi. Tutti i secret sono cifrati sia a riposo sia in transito, delimitati a un tenant e governati tramite i controlli di accesso basati sui ruoli di SDA.
Separando le credenziali sensibili da dispositivi e progetti, Vault e secret garantiscono che le operazioni rimangano sicure, verificabili e conformi agli standard di sicurezza industriale. La sotto-pagina Secret fornisce visibilità sull'utilizzo dei secret e sulla gestione del loro ciclo di vita, mentre il Security Hub nel suo complesso riunisce queste informazioni con i log di audit per una tracciabilità completa.
I Vault funzionano come contenitori principali per organizzare le informazioni sensibili. È necessario creare un vault prima di aggiungere secret e ciascun vault può contenere uno o più secret. Poiché i vault consentono una separazione logica delle credenziali, vengono tipicamente allineati ad aree di produzione, linee o gruppi di risorse. Questa struttura mantiene le credenziali isolate e garantisce che l'accesso possa essere concesso con un controllo granulare.
I Secret sono i singoli valori sensibili archiviati all'interno di un vault. Possono includere password di controllo dei PLC, credenziali FTP o SMB, certificati o altri valori utilizzati durante backup, deployment, snapshot e operazioni remote. I secret possono inoltre essere utilizzati in combinazione con le Pipeline per la rotazione delle password sui dispositivi, garantendo un'igiene delle credenziali e una sicurezza coerente in tutto l'ambiente. Una volta creati, i secret possono essere applicati a dispositivi, progetti e pipeline, risultando gestiti centralmente, riutilizzabili e tracciabili.
Creazione di un vault
Per creare i vault è necessario accedere a https://app.eu1.sdaconsole.io/ ed effettuare il login.
-
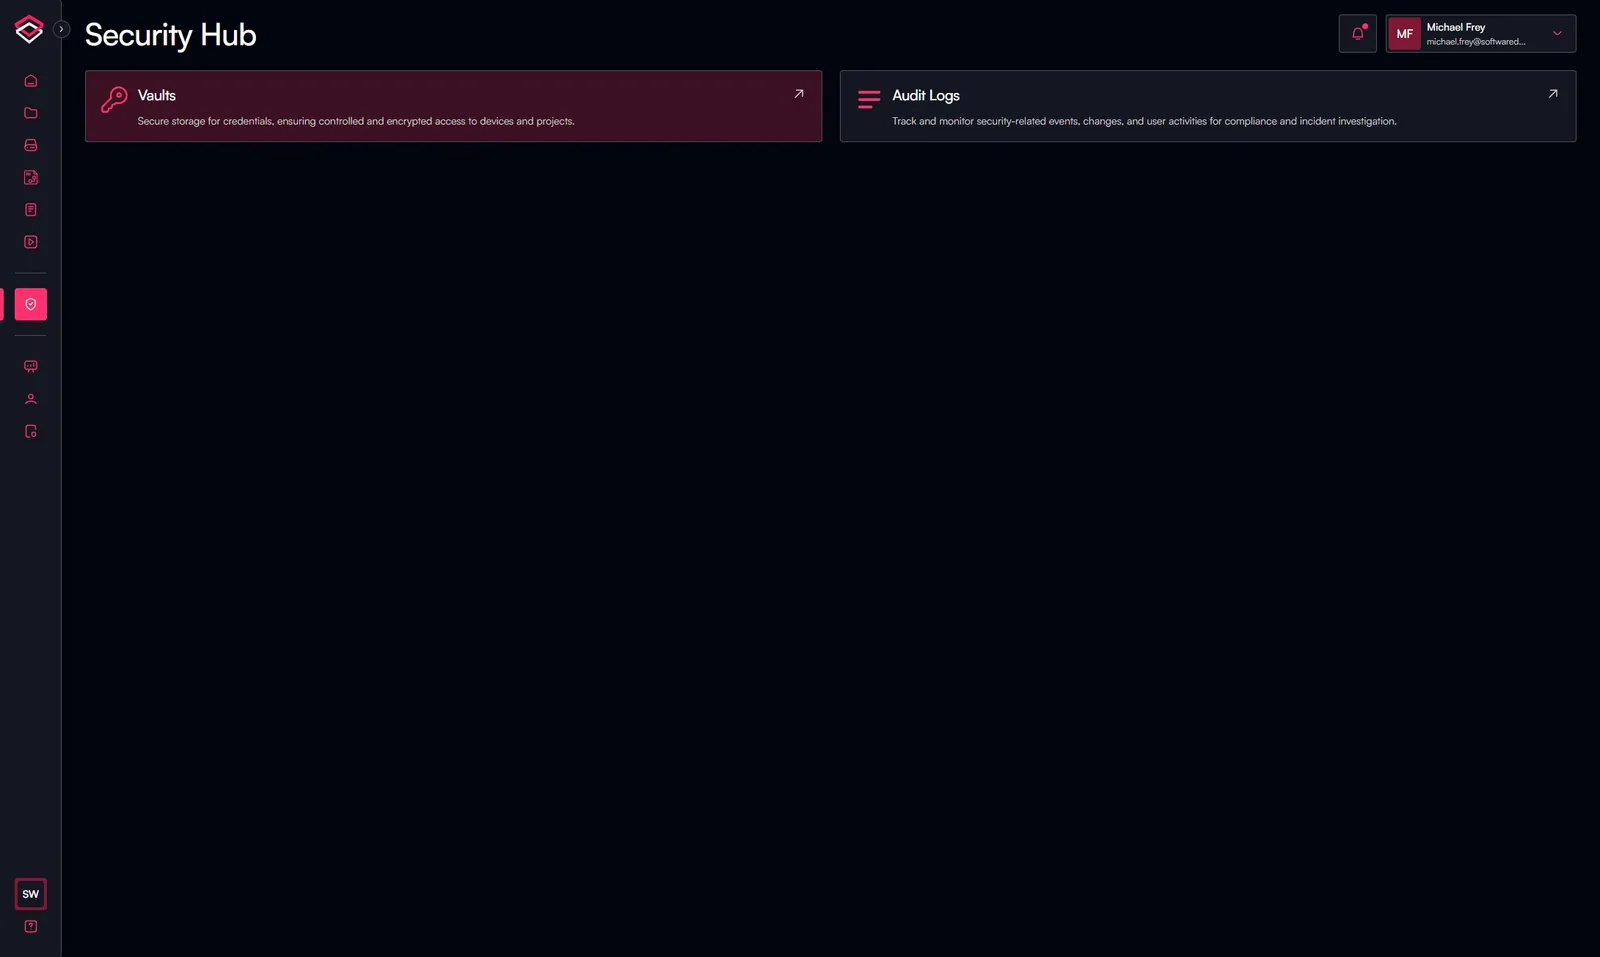
Andare su "Security Hub" e fare clic su "Vaults"
-
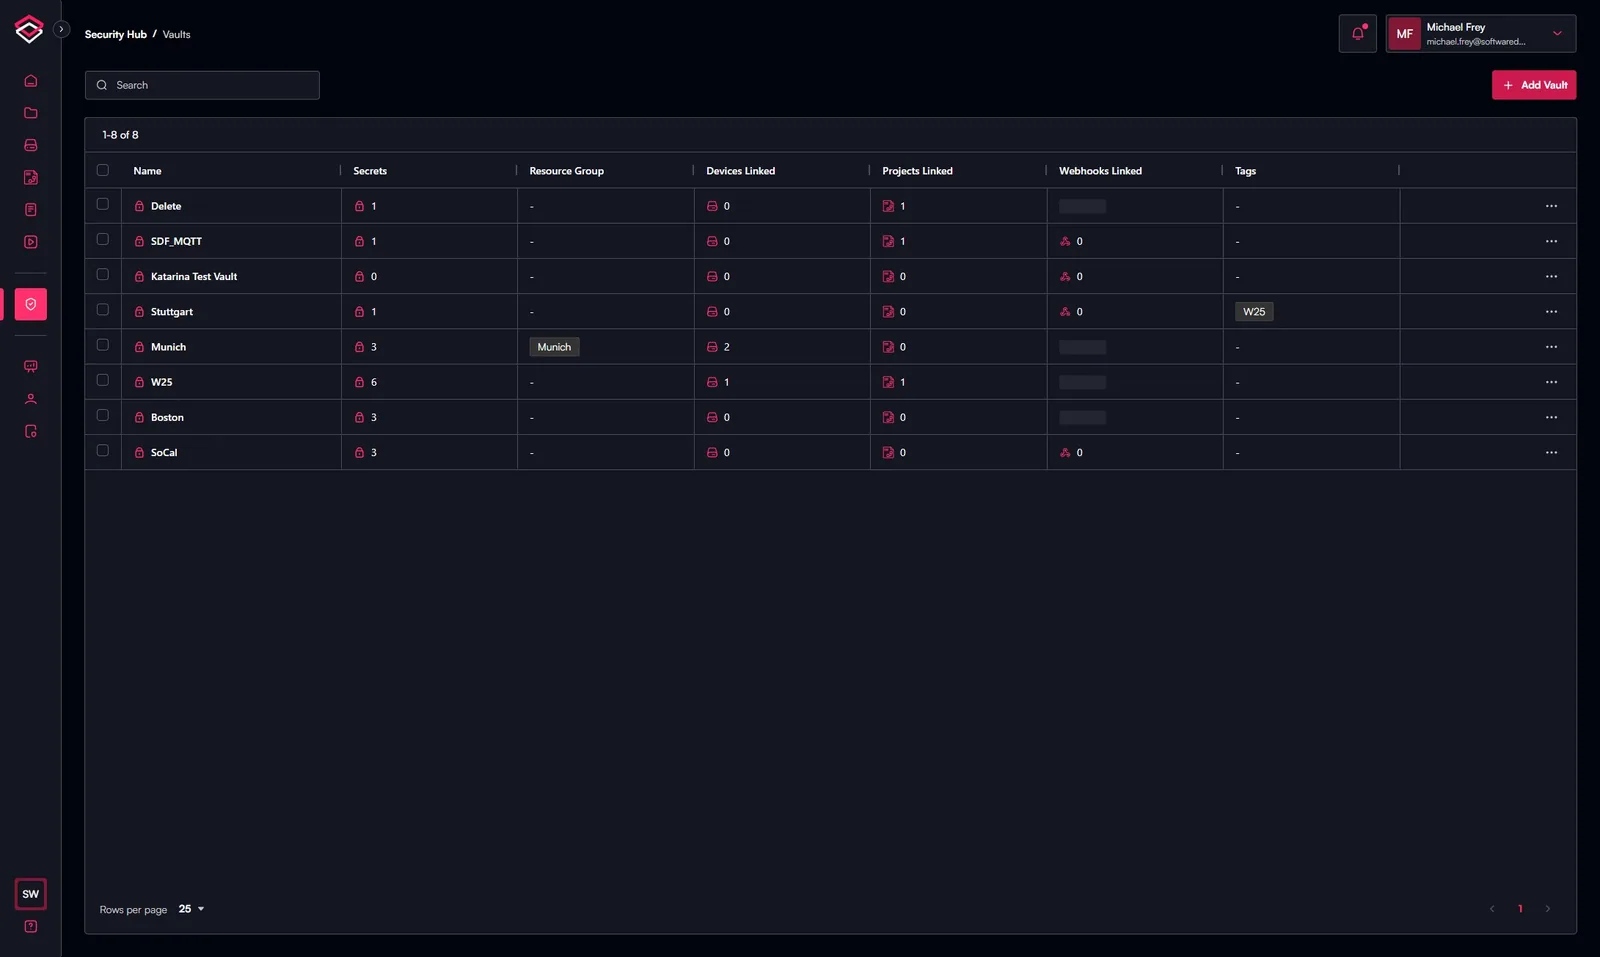
Fare clic su "Add Vault"
-
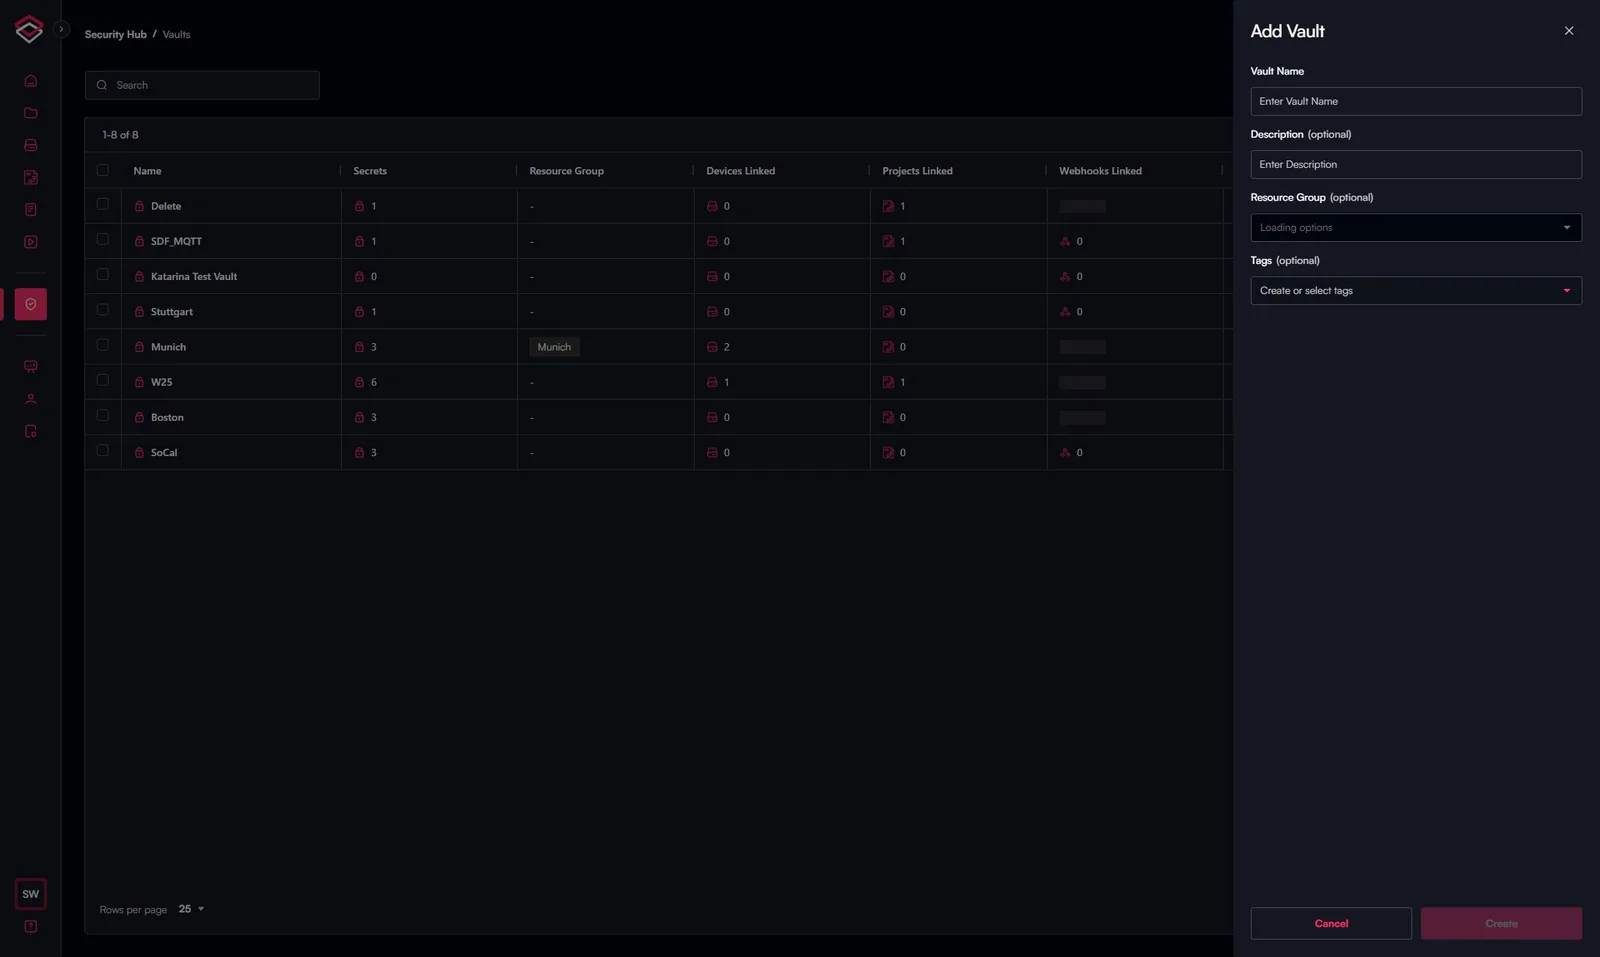
Inserire "Vault Name", "Description", "Resourc Group", "Tags" e fare clic su "Create"
-
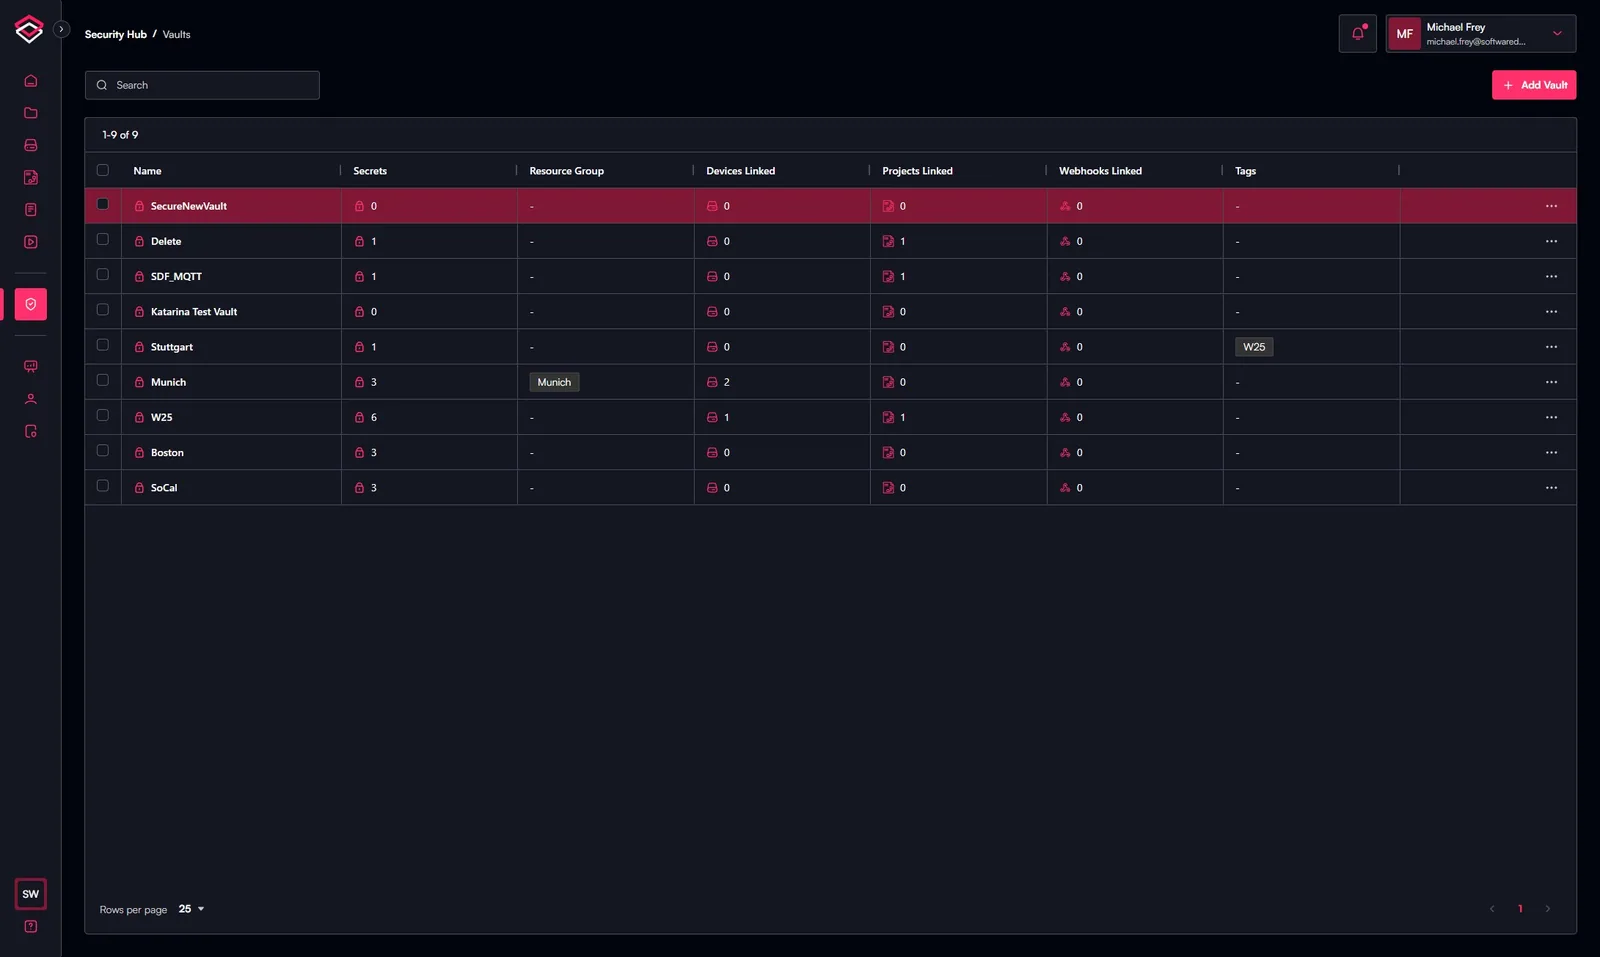
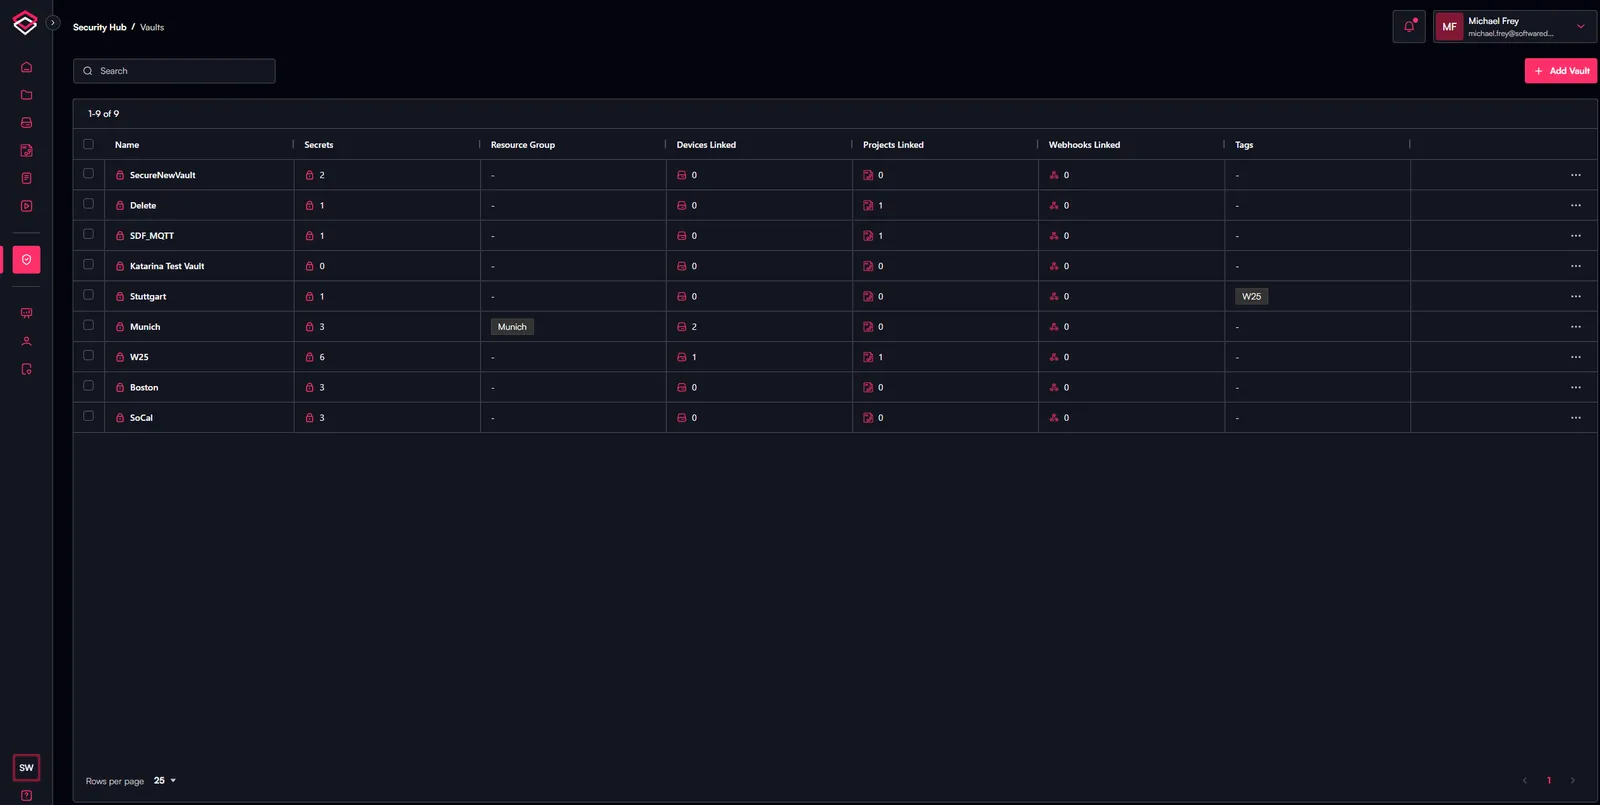
Il nuovo vault è ora creato e comparirà nella tabella dei vault
Creazione di secret in un vault
Dopo aver creato correttamente un vault è possibile aggiungervi più secret, per poterli collegare agli oggetti necessari come progetti o dispositivi
-
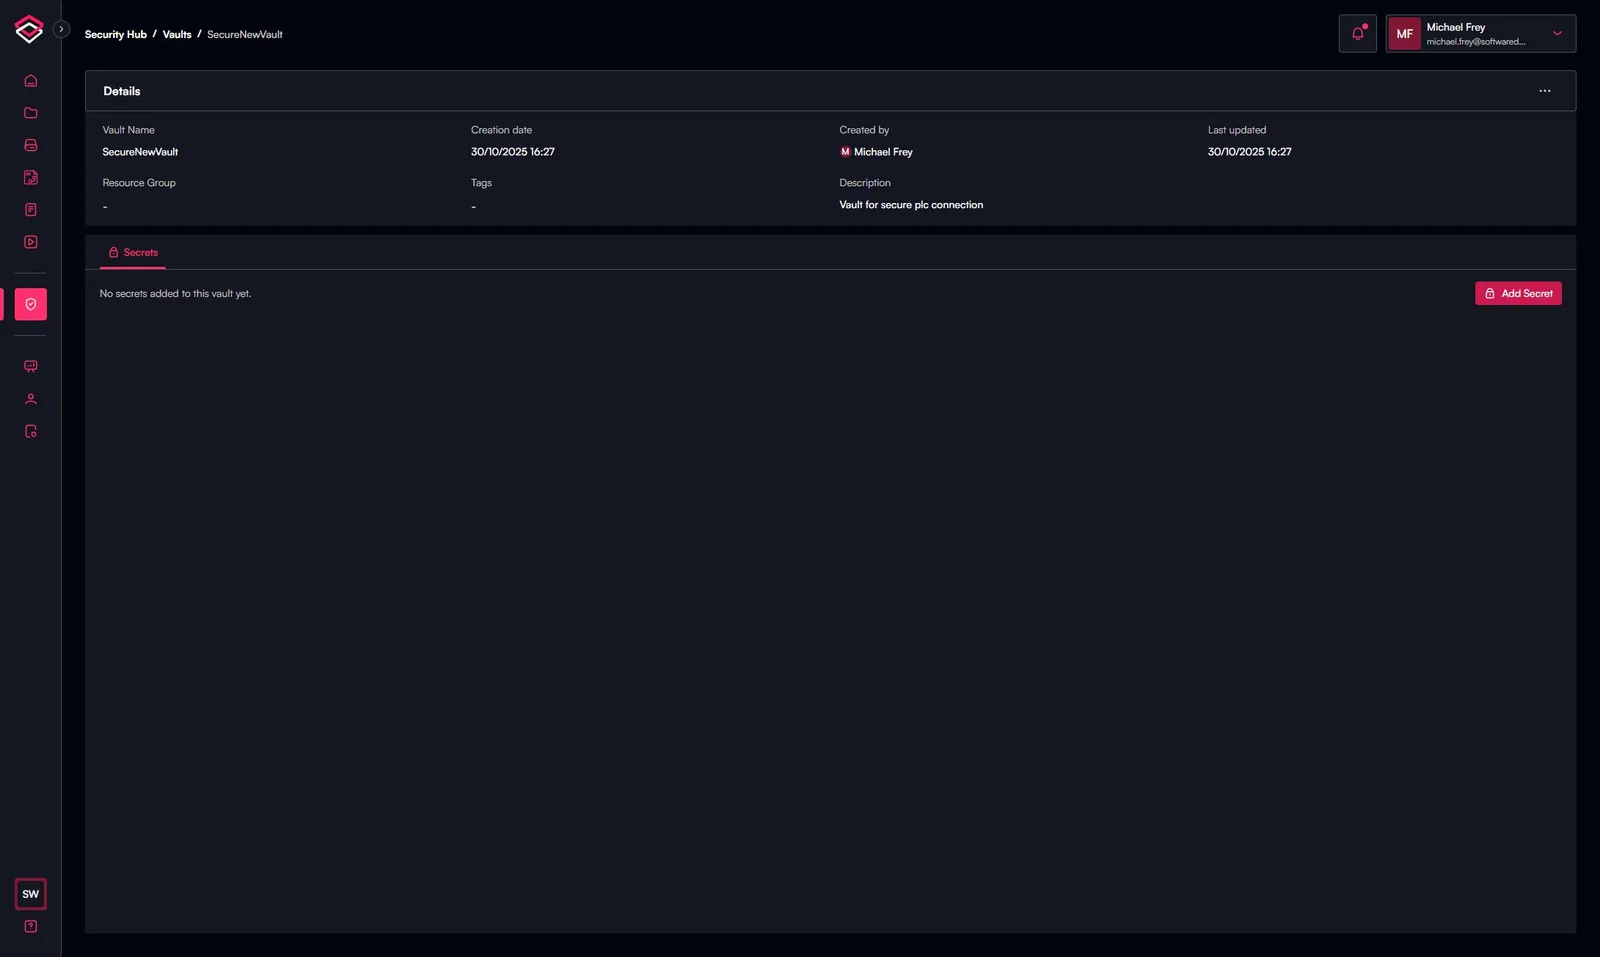
Accedere al vault facendo clic sul vault in cui si desidera assegnare il secret
-
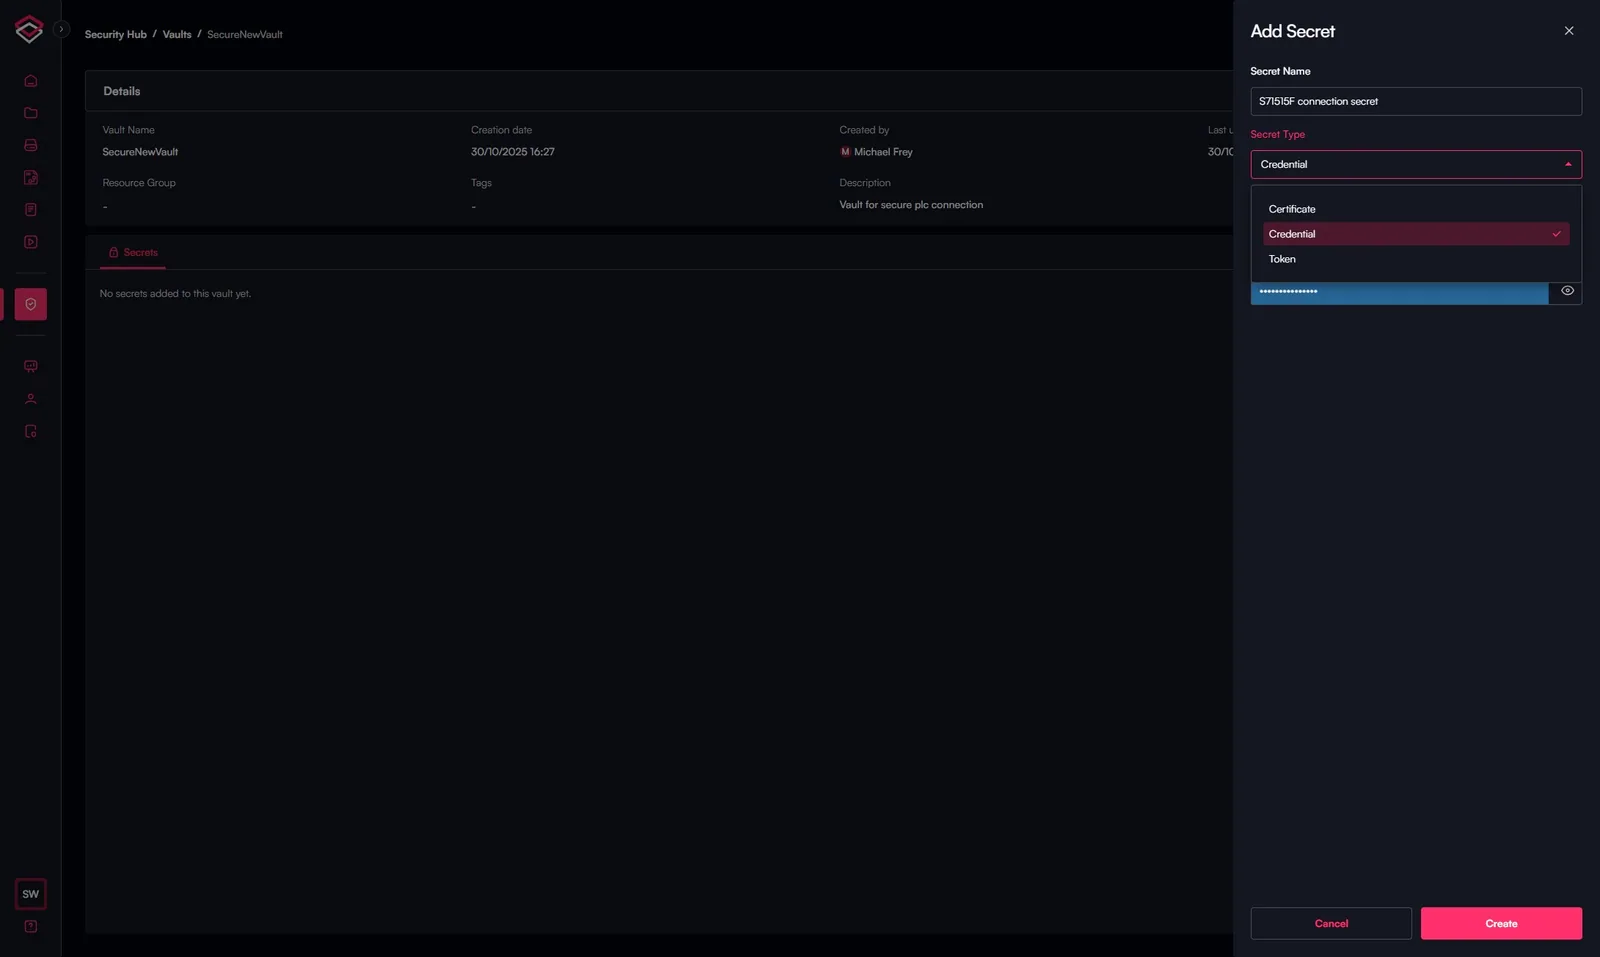
Fare clic su "Add Secret" e aggiungere le informazioni necessarie come "Secret Name", "Secret Type" e le informazioni richieste in base al tipo di utente, ad esempio nome utente e password\
-
Il secret appena creato viene visualizzato nella tabella dei secret
-
Dopo aver creato correttamente il secret è possibile aggiungerlo all'oggetto desiderato, come mostrato qui dove è stato assegnato come credenziale per un progetto Simatic Manager