Vaults & Secrets
Überblick über Vaults & Secrets
Vaults & Secrets bieten einen zentralen, sicheren Ort für die Verwaltung sensibler Informationen, die für Betrieb und Automatisierung industrieller Systeme erforderlich sind. Innerhalb von SDA speichern Vaults verschlüsselte Werte – etwa SPS-Passwörter, Dienstzugangsdaten und API-Token –, auf die Geräte, Projekte und betriebliche Workflows verweisen. Alle Secrets sind bei der Speicherung und bei der Übertragung verschlüsselt, auf einen Mandanten begrenzt und unterliegen den rollenbasierten Zugriffskontrollen von SDA.
Indem sensible Zugangsdaten von Geräten und Projekten getrennt werden, sorgen Vaults & Secrets dafür, dass der Betrieb sicher, nachvollziehbar und konform mit industriellen Sicherheitsstandards bleibt. Die Unterseite Secrets gibt Einblick in die Nutzung und das Lifecycle-Management von Secrets, während der Security Hub diese Informationen mit den Audit-Logs zu vollständiger Nachvollziehbarkeit zusammenführt.
Vaults dienen als primäre Container zur Organisation sensibler Informationen. Bevor Secrets hinzugefügt werden können, muss ein Vault angelegt werden; jeder Vault kann eines oder viele Secrets enthalten. Da Vaults eine logische Trennung von Zugangsdaten ermöglichen, werden sie üblicherweise an Produktionsbereichen, Linien oder Ressourcengruppen ausgerichtet. Diese Struktur hält Zugangsdaten isoliert und erlaubt eine feingranulare Vergabe von Zugriffsrechten.
Secrets sind die einzelnen sensiblen Werte innerhalb eines Vault. Dazu zählen etwa SPS-Steuerungspasswörter, FTP- oder SMB-Zugangsdaten, Zertifikate oder andere Werte, die bei Backups, Deployments, Snapshots und Fernzugriffen verwendet werden. Secrets lassen sich zudem in Verbindung mit Pipelines nutzen, um Passwörter auf Geräten zu rotieren und so eine saubere Handhabung von Zugangsdaten sowie ein einheitliches Sicherheitsniveau in Ihrer Umgebung sicherzustellen. Einmal angelegt, können Secrets geräte-, projekt- und pipelineübergreifend eingesetzt werden – zentral verwaltet, wiederverwendbar und nachvollziehbar.
Einen Vault erstellen
Zum Erstellen von Vaults rufen Sie https://app.eu1.sdaconsole.io/ auf und melden sich an.
-
Gehen Sie zu "Security Hub" und klicken Sie auf "Vaults"
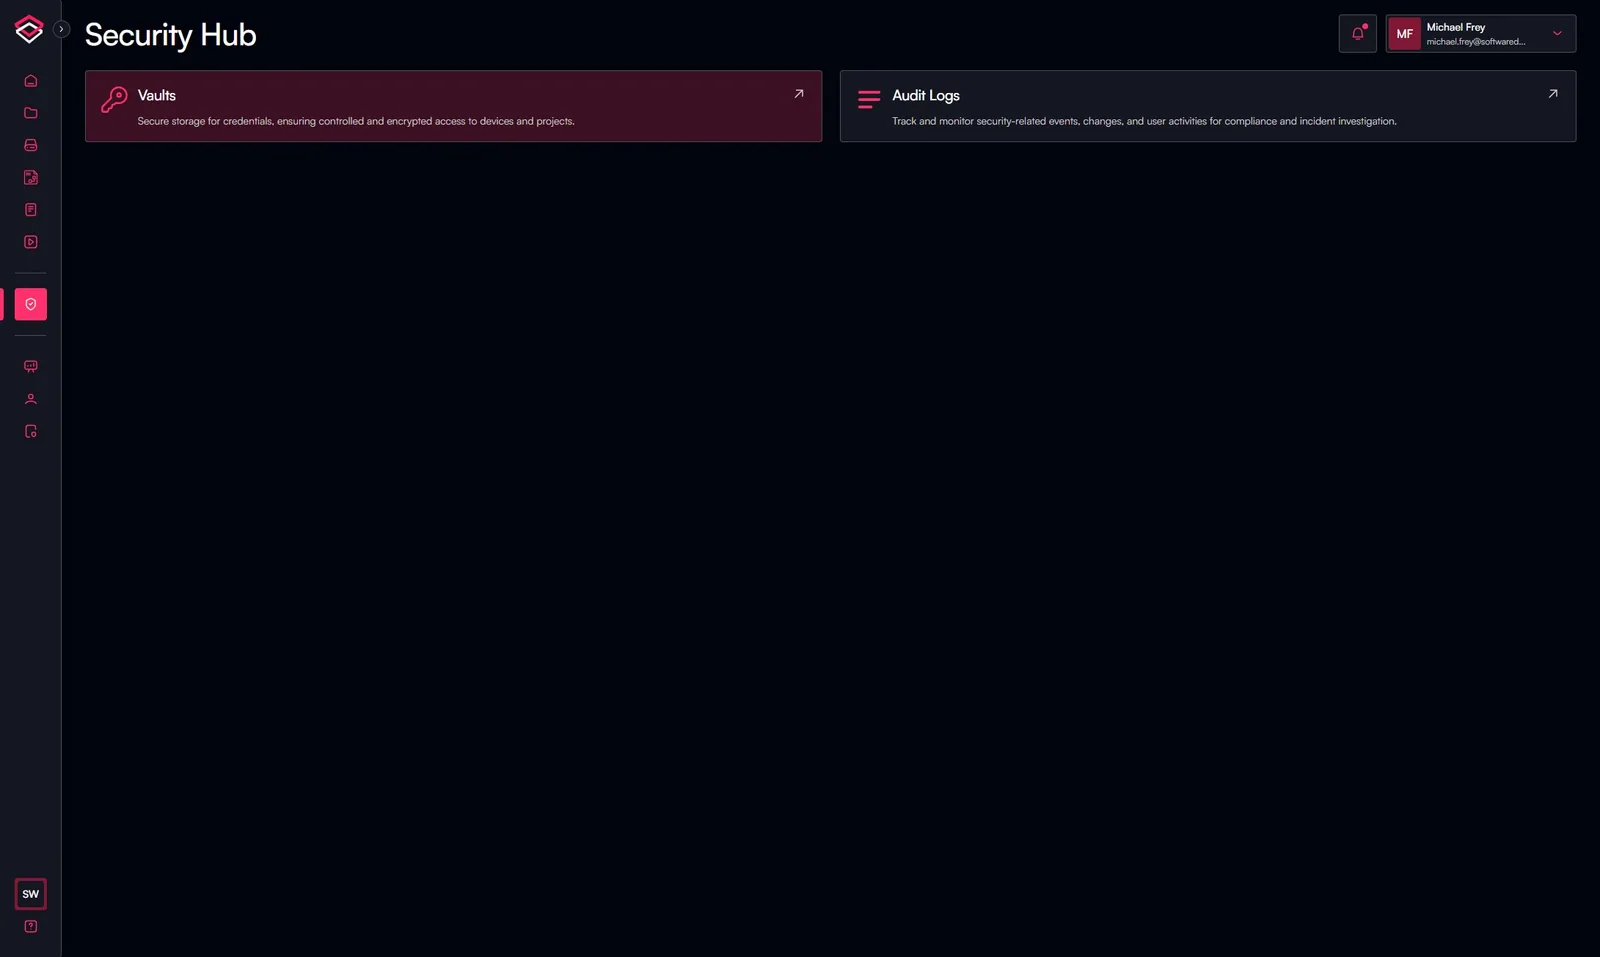
-
Klicken Sie auf "Add Vault"
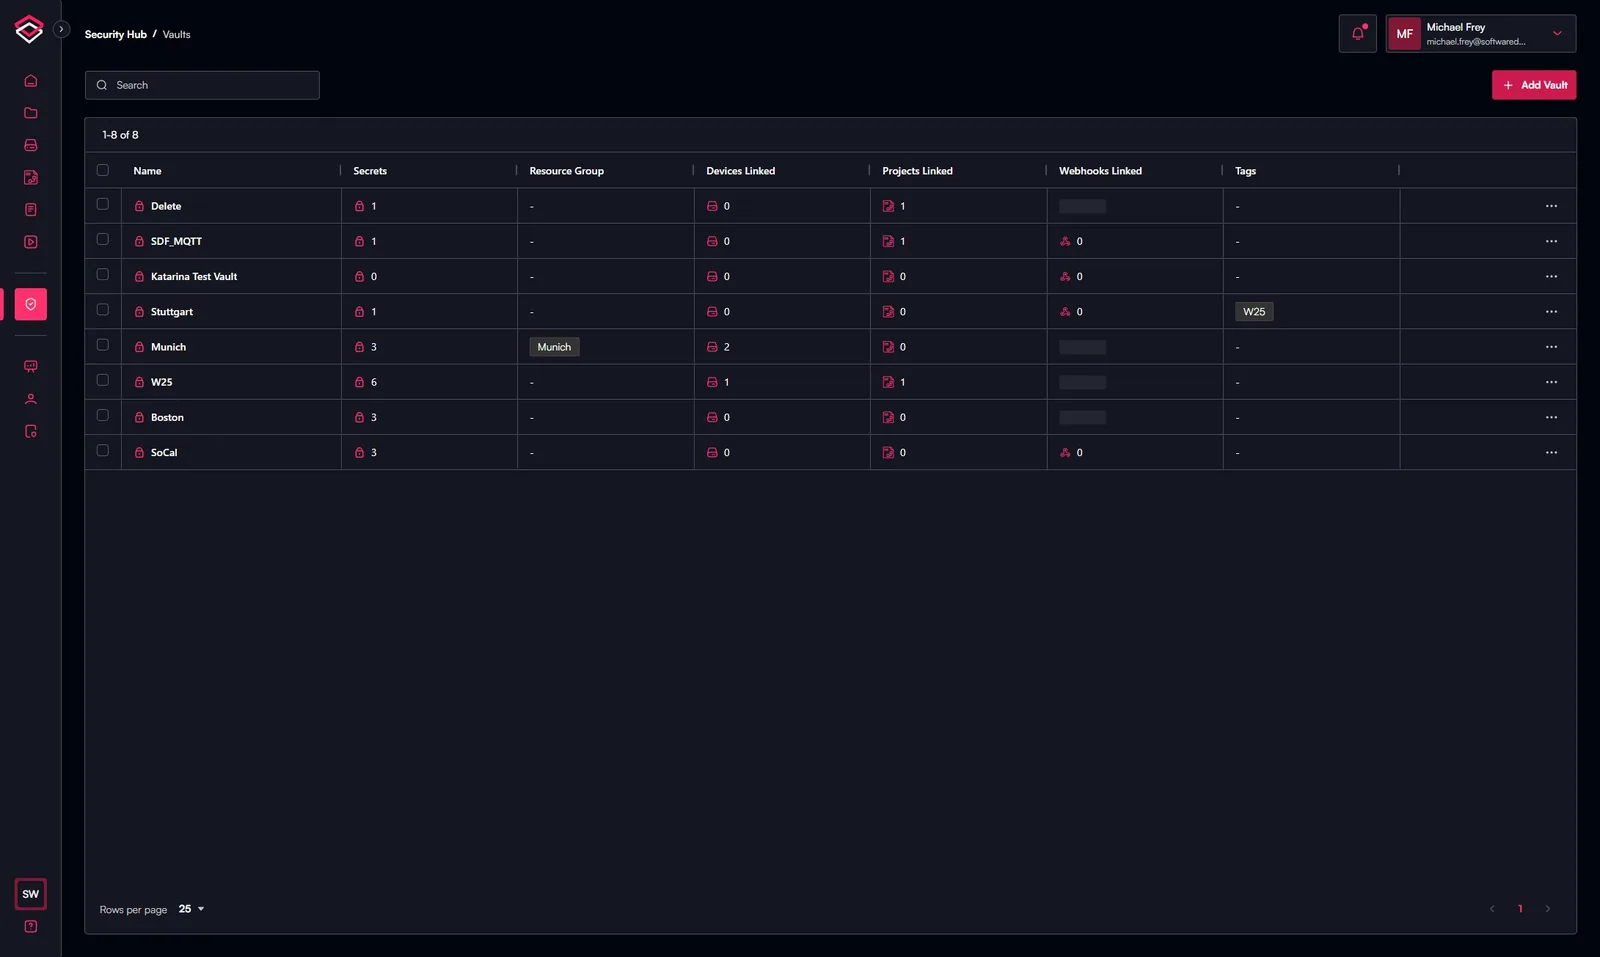
-
Geben Sie "Vault Name", "Description", "Resourc Group" und "Tags" ein und klicken Sie auf "Create"
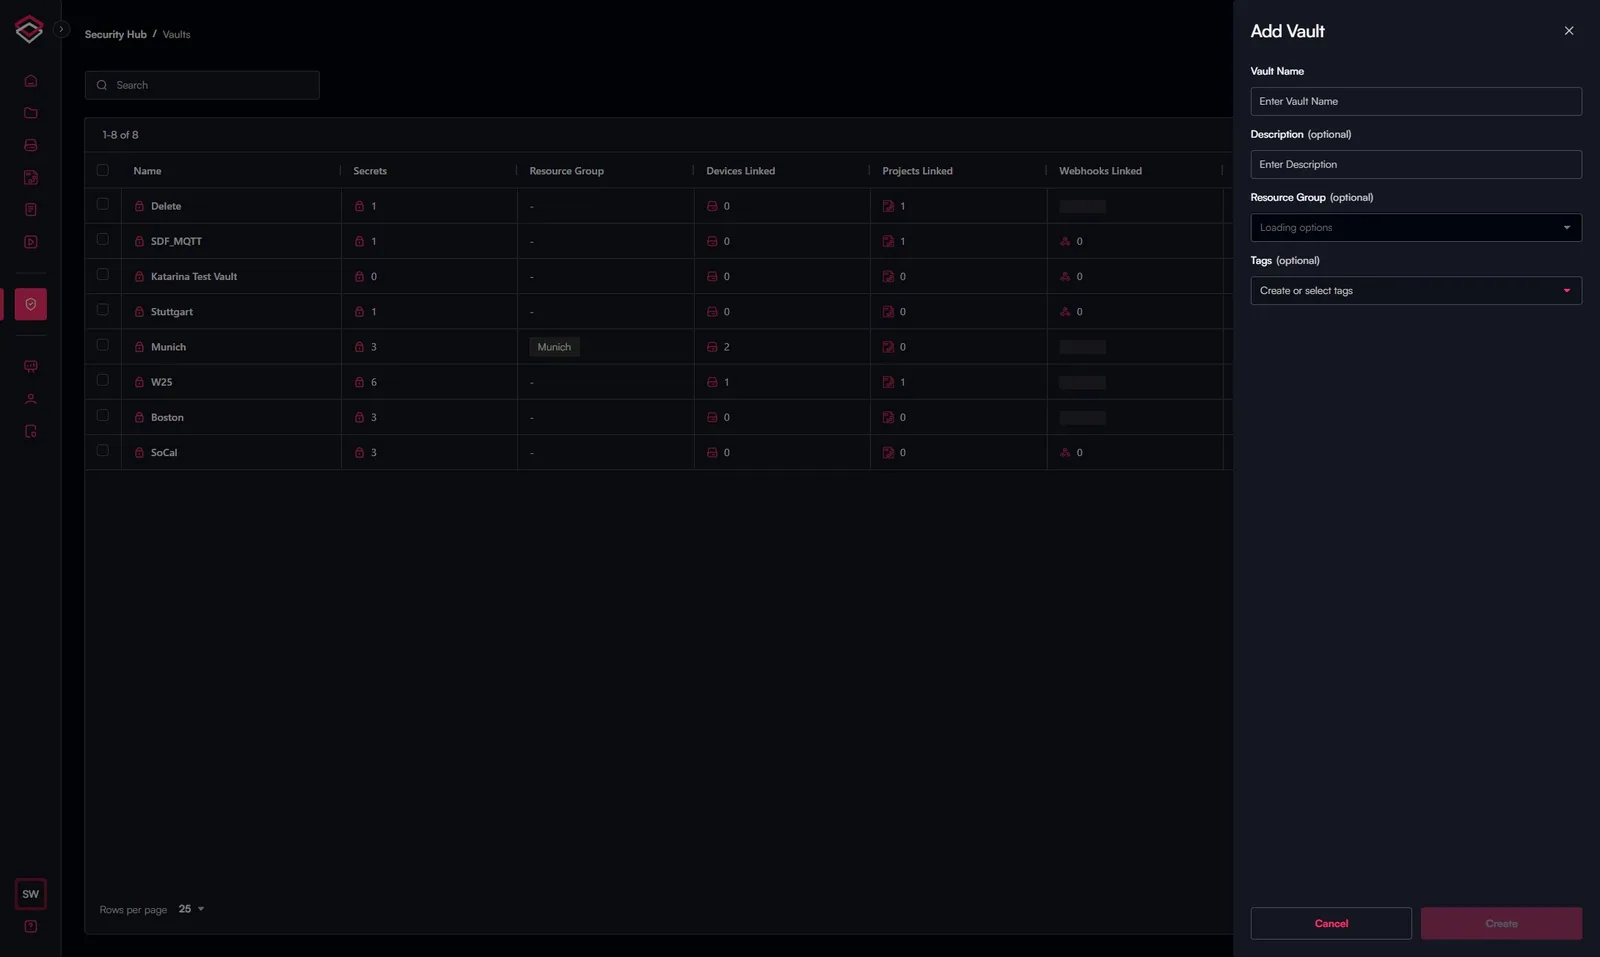
-
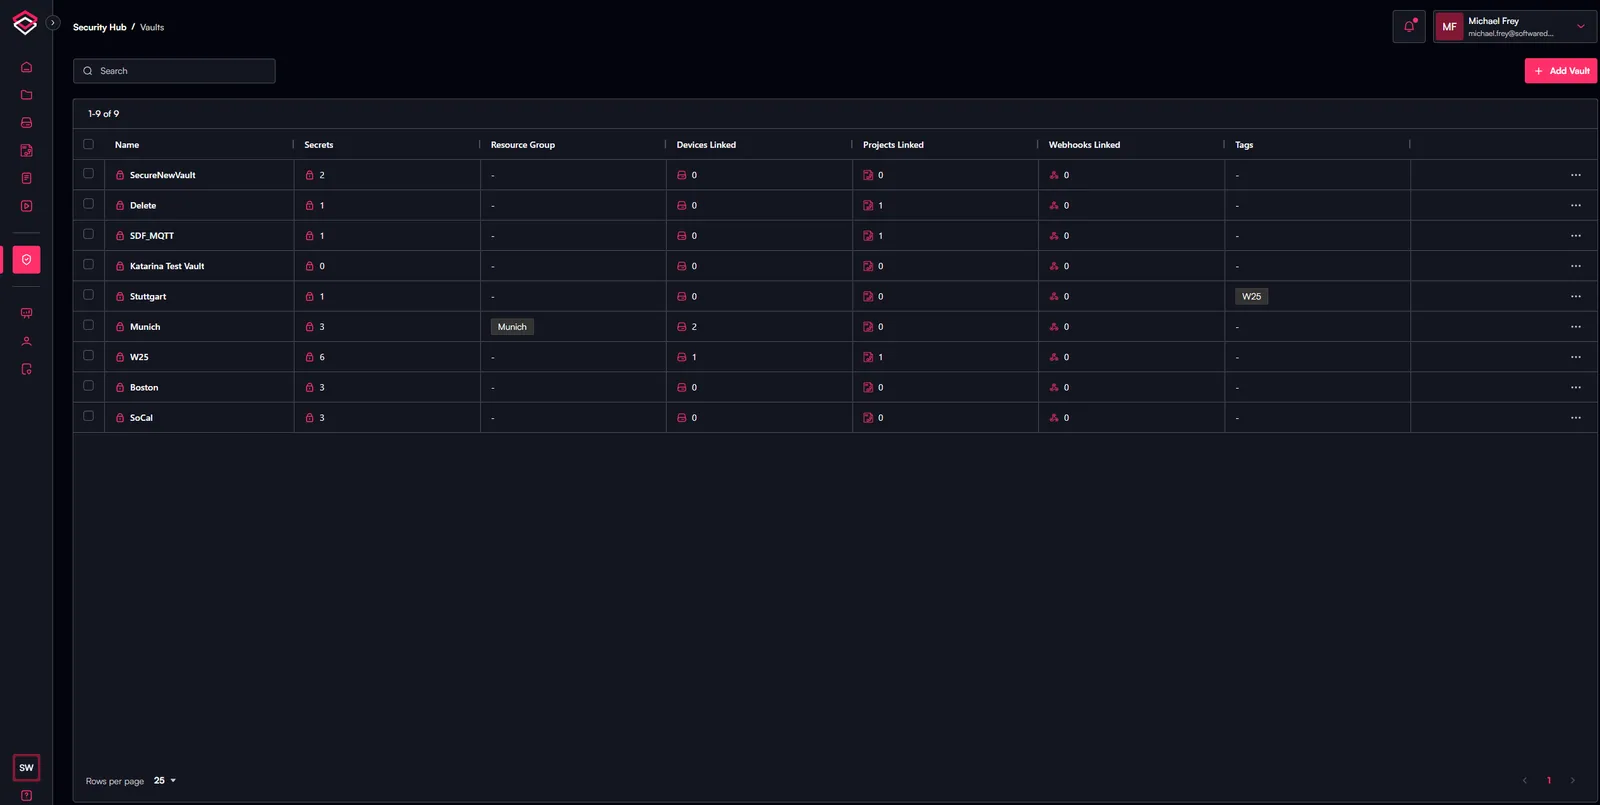
Ihr neuer Vault ist nun angelegt und erscheint in der Vault-Tabelle
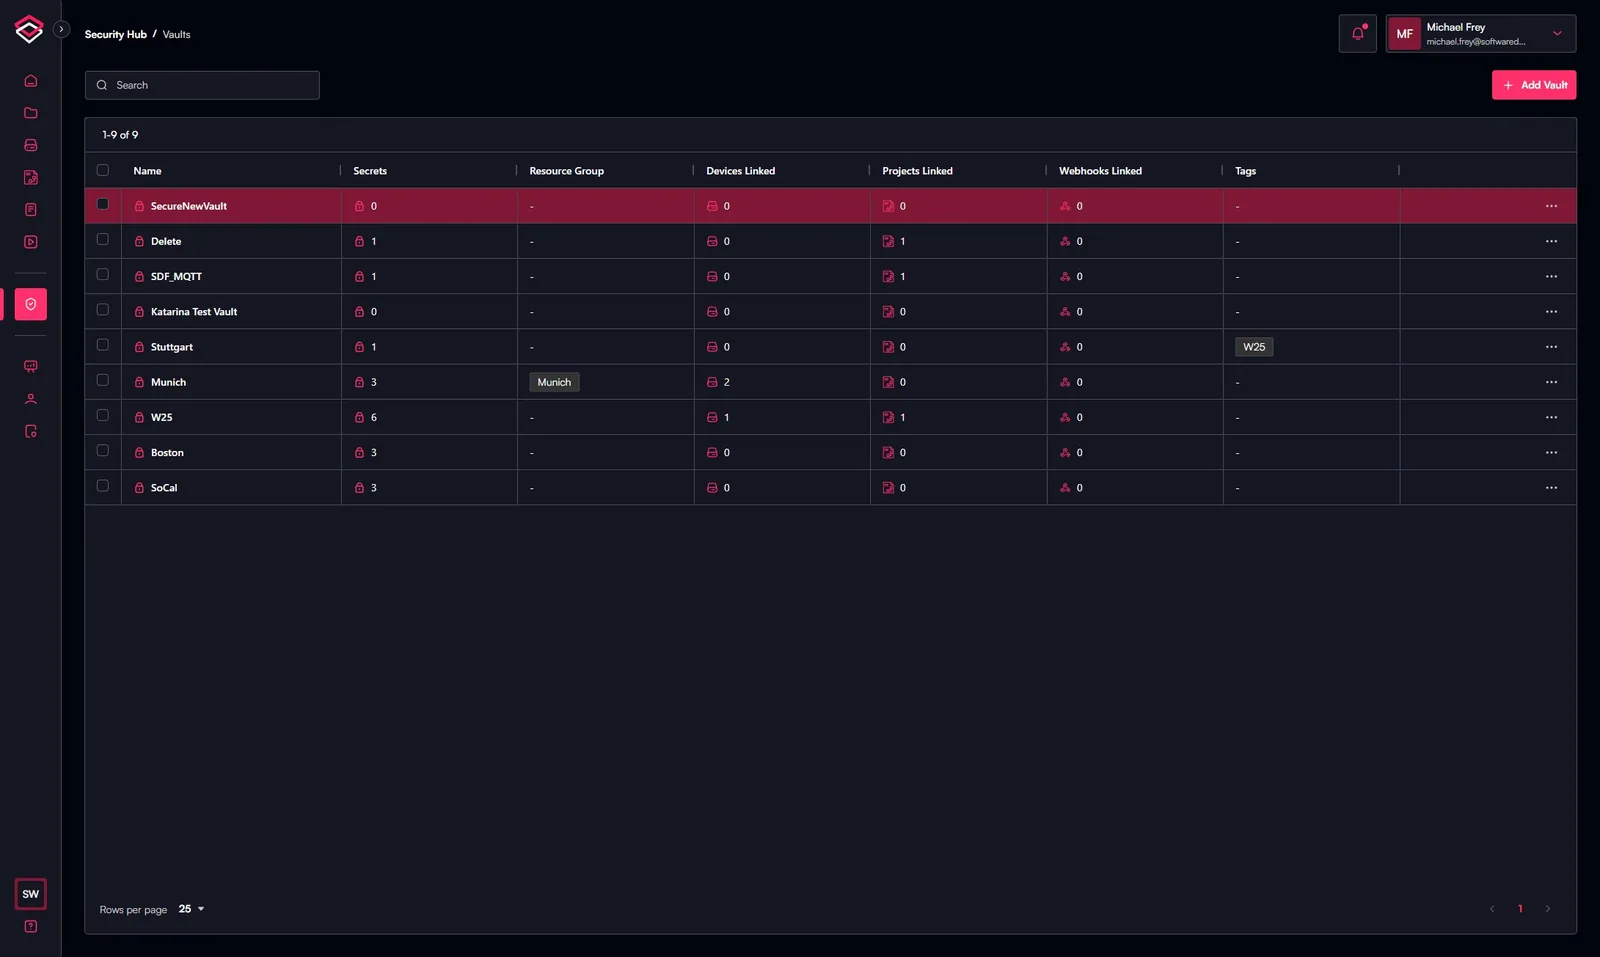
Secrets in einem Vault anlegen
Nachdem Sie einen Vault erfolgreich erstellt haben, können Sie ihm mehrere Secrets hinzufügen, um diese mit den benötigten Objekten wie Projekten oder Geräten zu verknüpfen
-
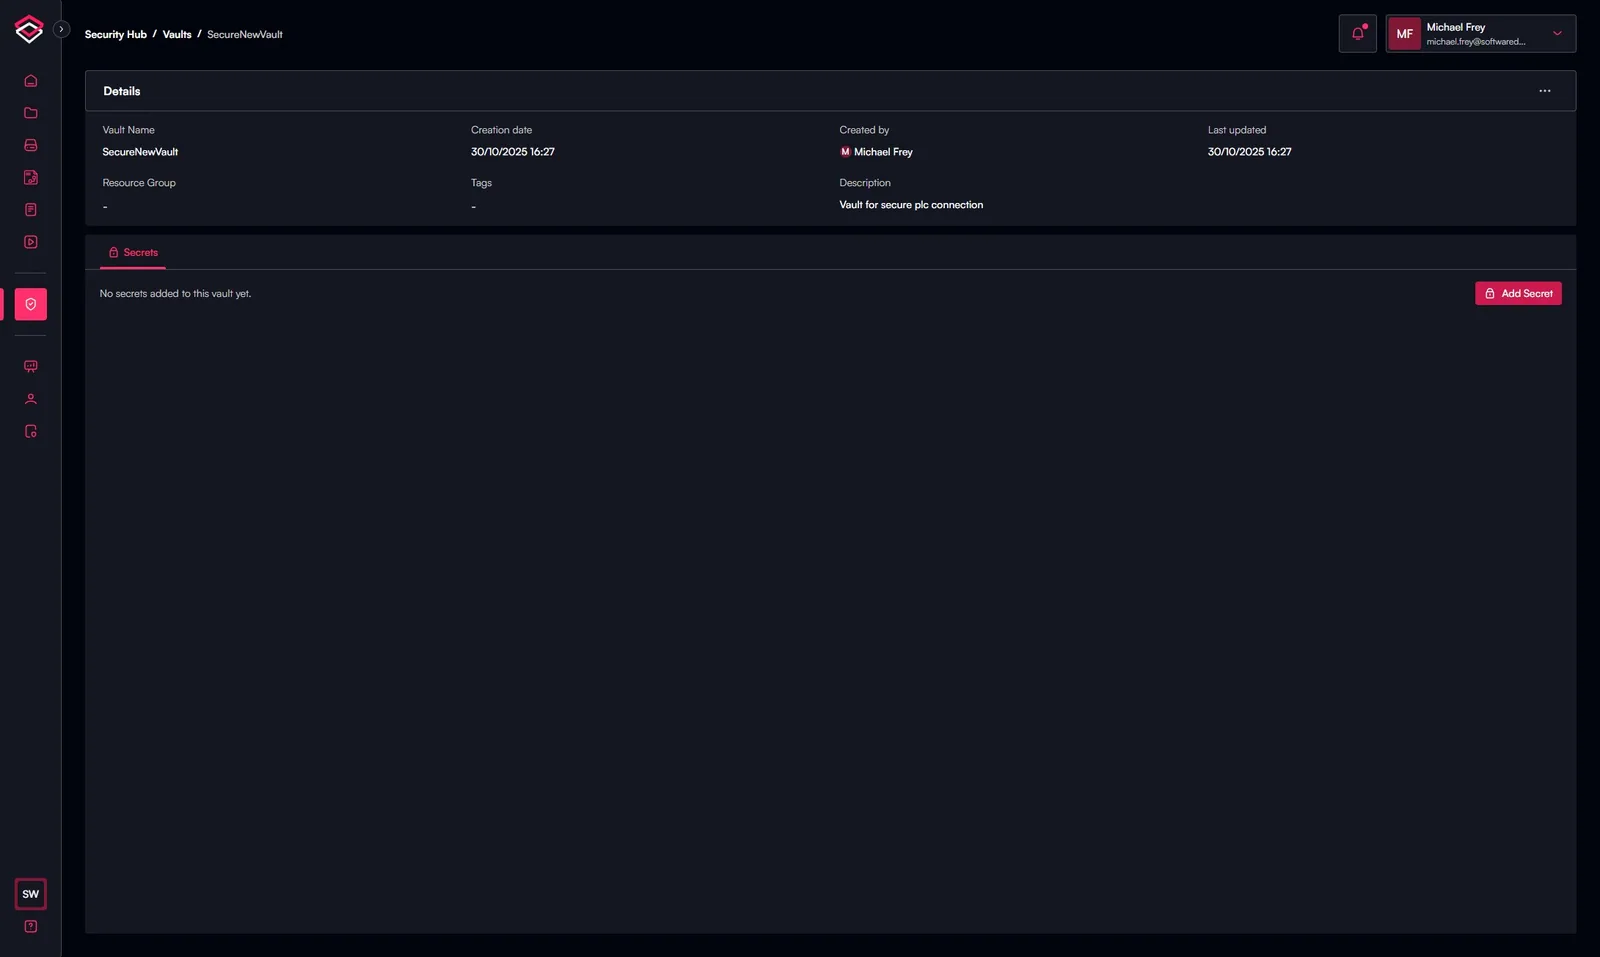
Öffnen Sie den Vault, indem Sie auf denjenigen klicken, dem Sie Ihr Secret zuordnen möchten
-
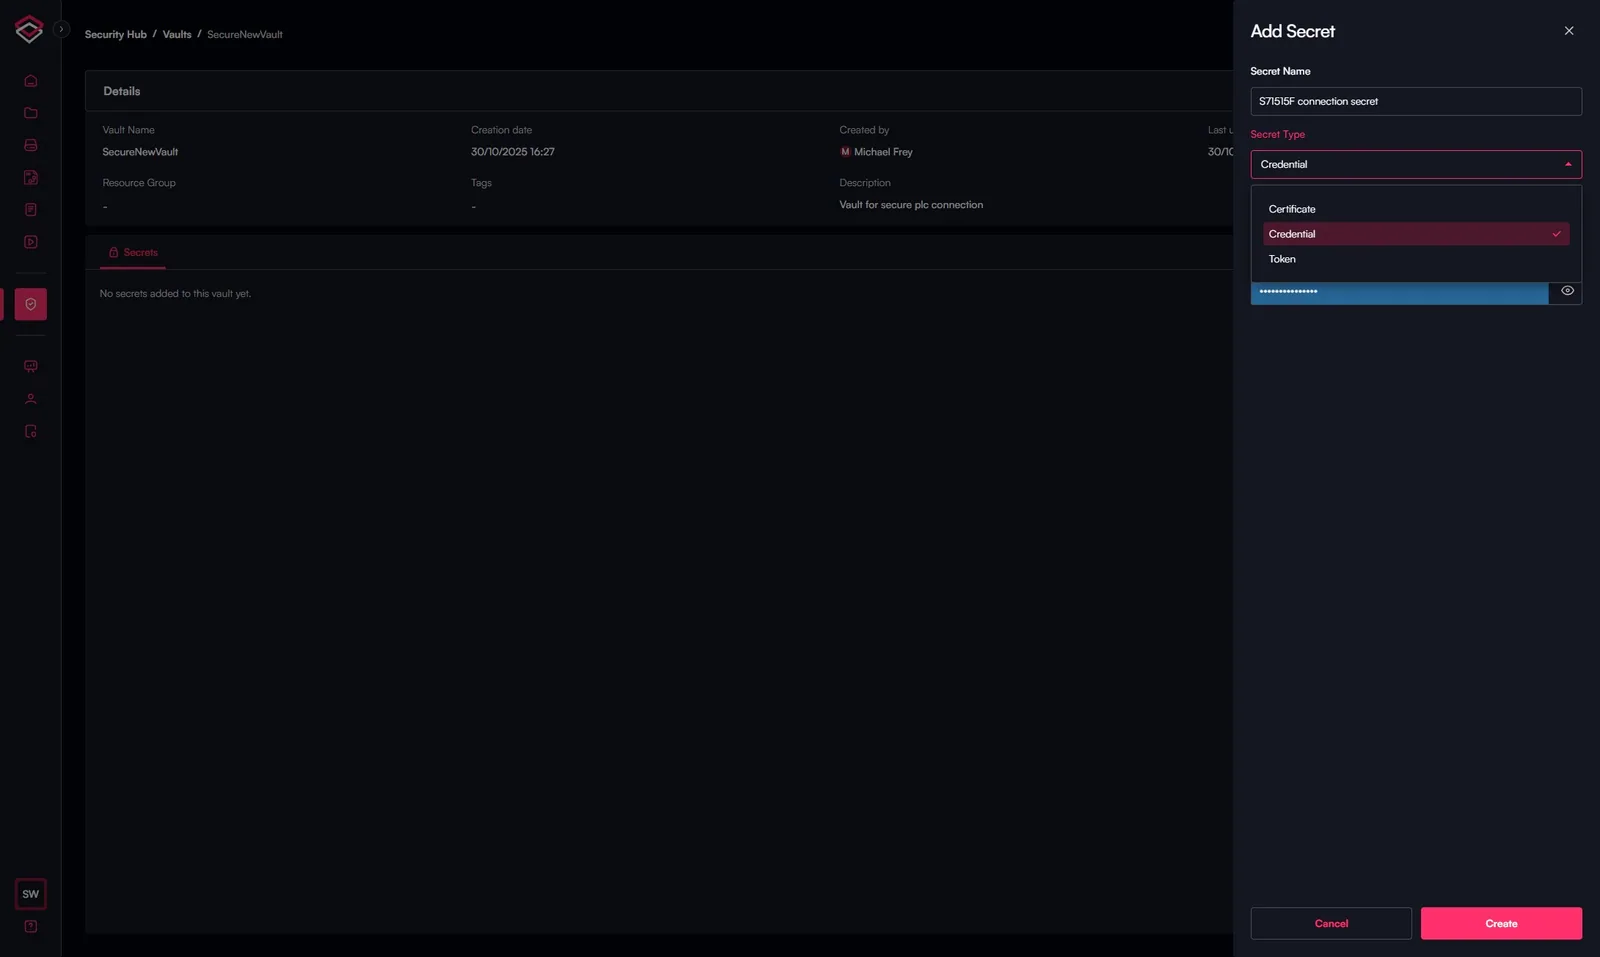
Klicken Sie auf "Add Secret" und ergänzen Sie die erforderlichen Angaben wie "Secret Name", "Secret Type" sowie die je nach Benutzertyp benötigten Informationen, etwa Benutzername und Passwort\
-
Das neu erstellte Secret wird in der Secret-Tabelle angezeigt
-
Nach dem erfolgreichen Anlegen des Secret können Sie es dem gewünschten Objekt zuweisen – wie hier gezeigt, wo es als Zugangsdaten für ein Simatic-Manager-Projekt hinterlegt wurde