Vaults & Secrets
Descripción general de Vaults & Secrets
Vaults & Secrets proporcionan una ubicación centralizada y segura para gestionar la información sensible necesaria para operar y automatizar sistemas industriales. Dentro de SDA, los vaults almacenan valores cifrados —como contraseñas de PLC, credenciales de servicio y tokens de API— que son referenciados por dispositivos, proyectos y flujos de trabajo operativos. Todos los secretos se cifran en reposo y en tránsito, se limitan al ámbito de un tenant y se rigen mediante los controles de acceso basados en roles de SDA.
Al separar las credenciales sensibles de los dispositivos y proyectos, Vaults & Secrets garantizan que las operaciones sigan siendo seguras, auditables y conformes con los estándares de seguridad industrial. La subpágina Secrets ofrece información sobre el uso de los secretos y la gestión de su ciclo de vida, mientras que el Security Hub en su conjunto reúne esta información junto con los registros de auditoría para lograr una trazabilidad completa.
Los Vaults actúan como contenedores principales para organizar la información sensible. Debe crearse un vault antes de añadir secretos y cada vault puede contener uno o varios secretos. Dado que los vaults permiten la separación lógica de las credenciales, normalmente se alinean con áreas de producción, líneas o grupos de recursos. Esta estructura mantiene las credenciales aisladas y garantiza que el acceso pueda concederse con un control detallado.
Los Secrets son los valores sensibles individuales almacenados dentro de un vault. Pueden incluir contraseñas de control de PLC, credenciales FTP o SMB, certificados u otros valores utilizados durante copias de seguridad, despliegues, snapshots y operaciones remotas. Los secretos también pueden utilizarse junto con Pipelines para rotar contraseñas en los dispositivos, garantizando la higiene de las credenciales y una seguridad coherente en todo su entorno. Una vez creados, los secretos pueden aplicarse a dispositivos, proyectos y pipelines, lo que los hace gestionables de forma centralizada, reutilizables y trazables.
Creación de un Vault
Para crear vaults, hay que acceder a https://app.eu1.sdaconsole.io/ e iniciar sesión.
-
Vaya a "Security Hub" y haga clic en "Vaults"
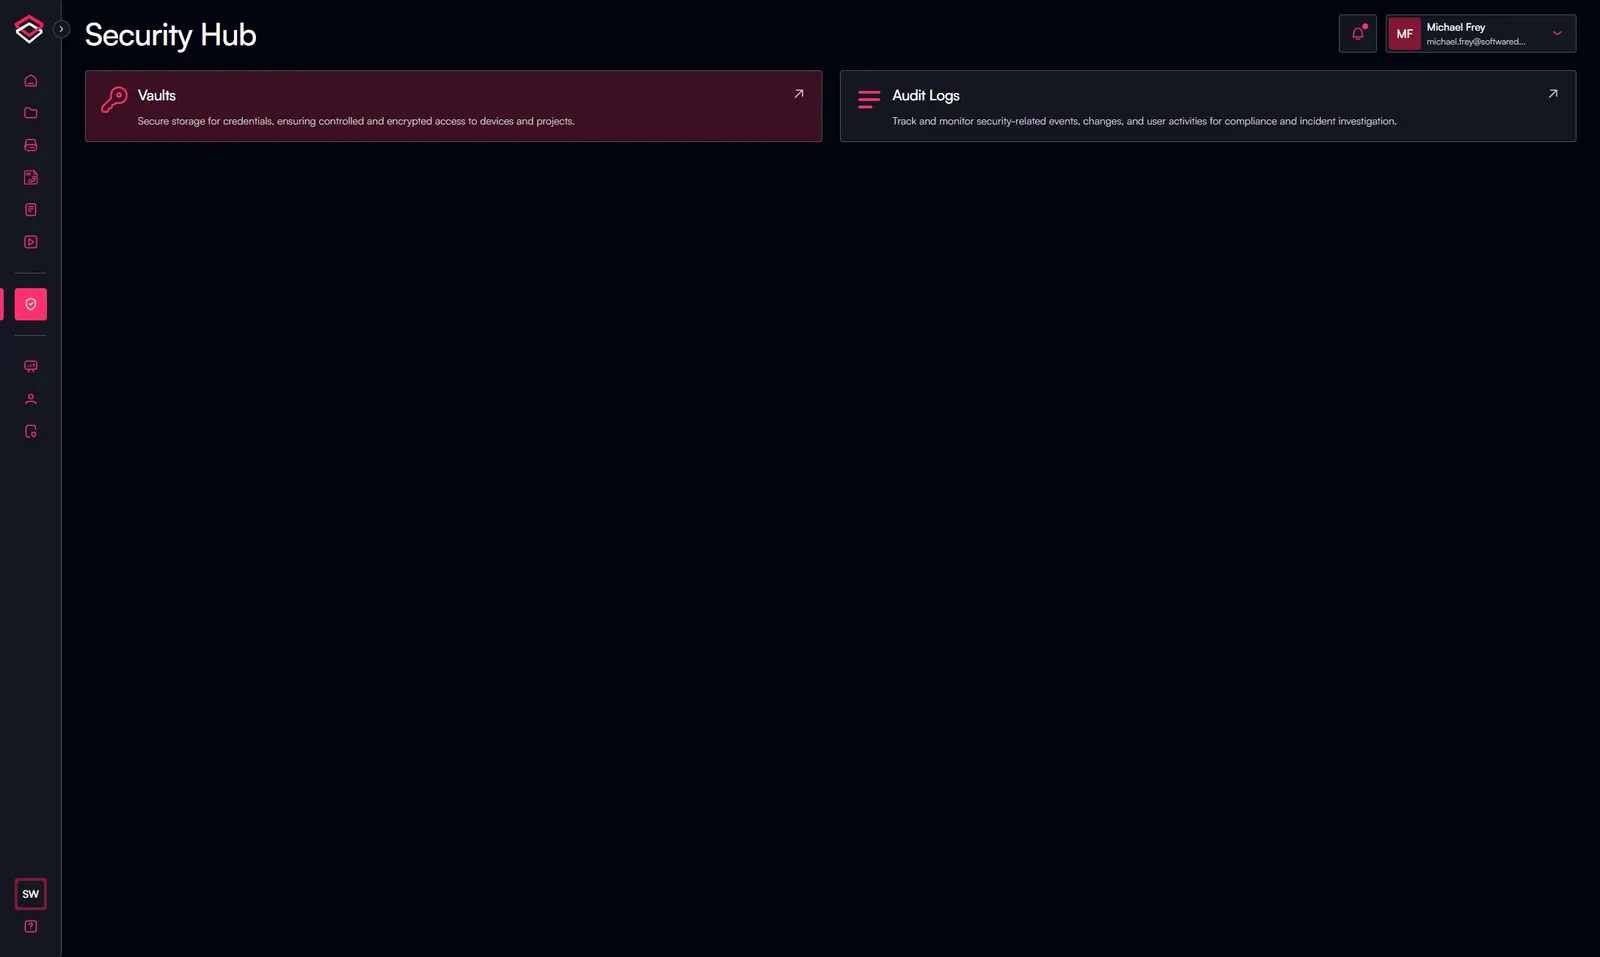
-
Haga clic en "Add Vault"
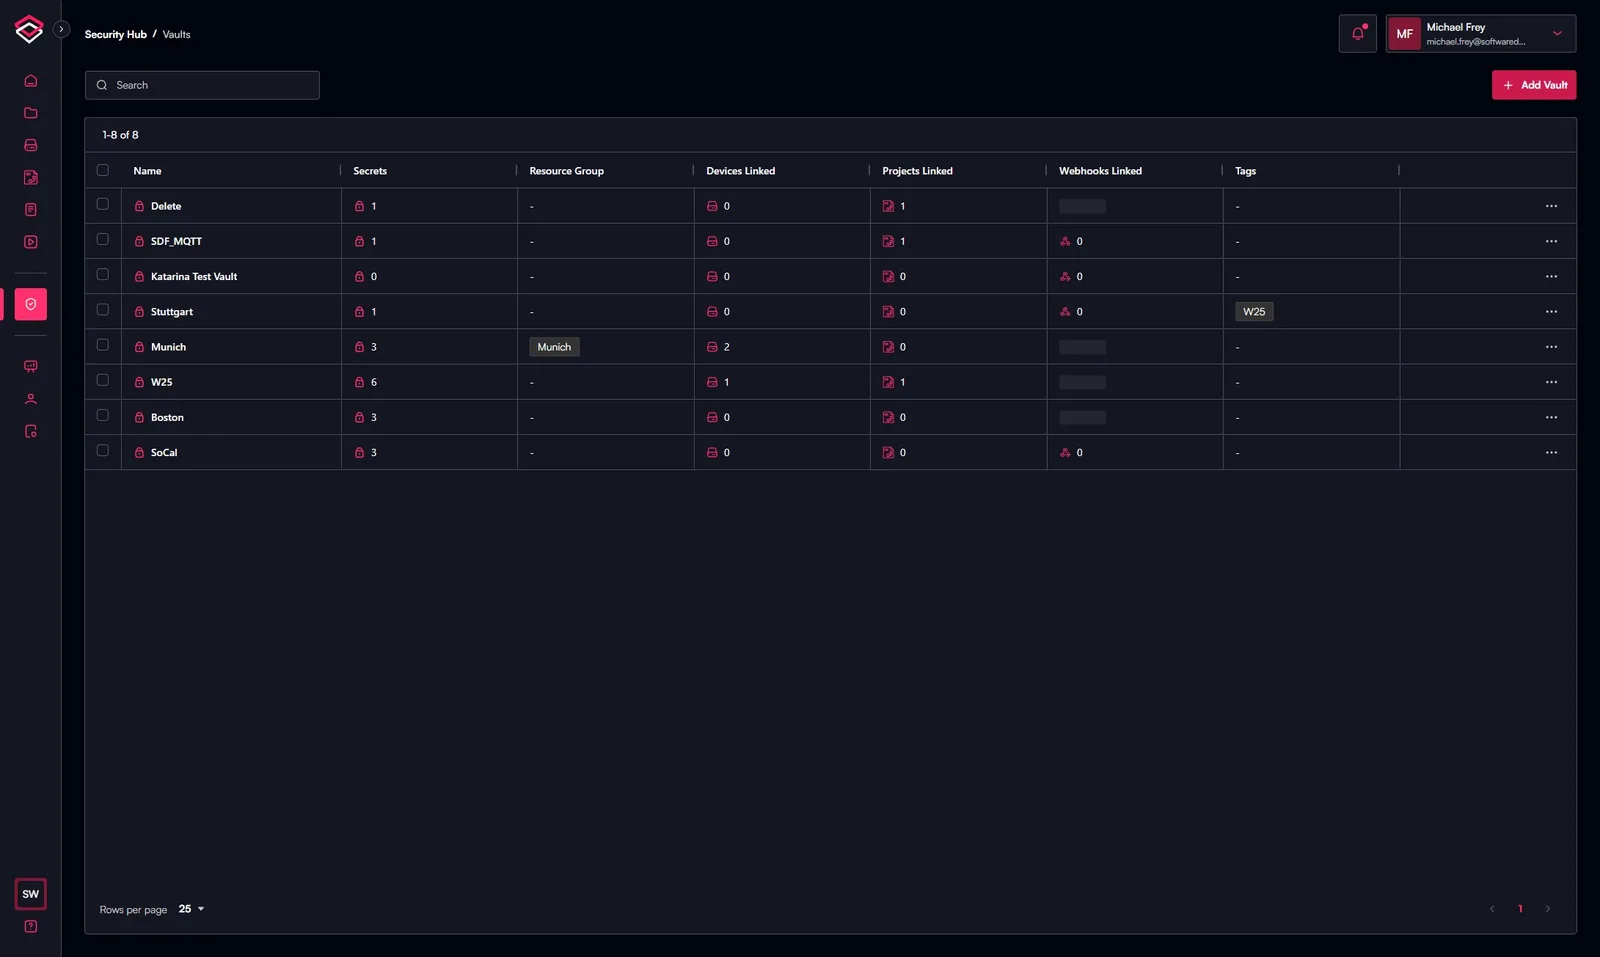
-
Introduzca "Vault Name", "Description", "Resourc Group", "Tags" y haga clic en "Create"
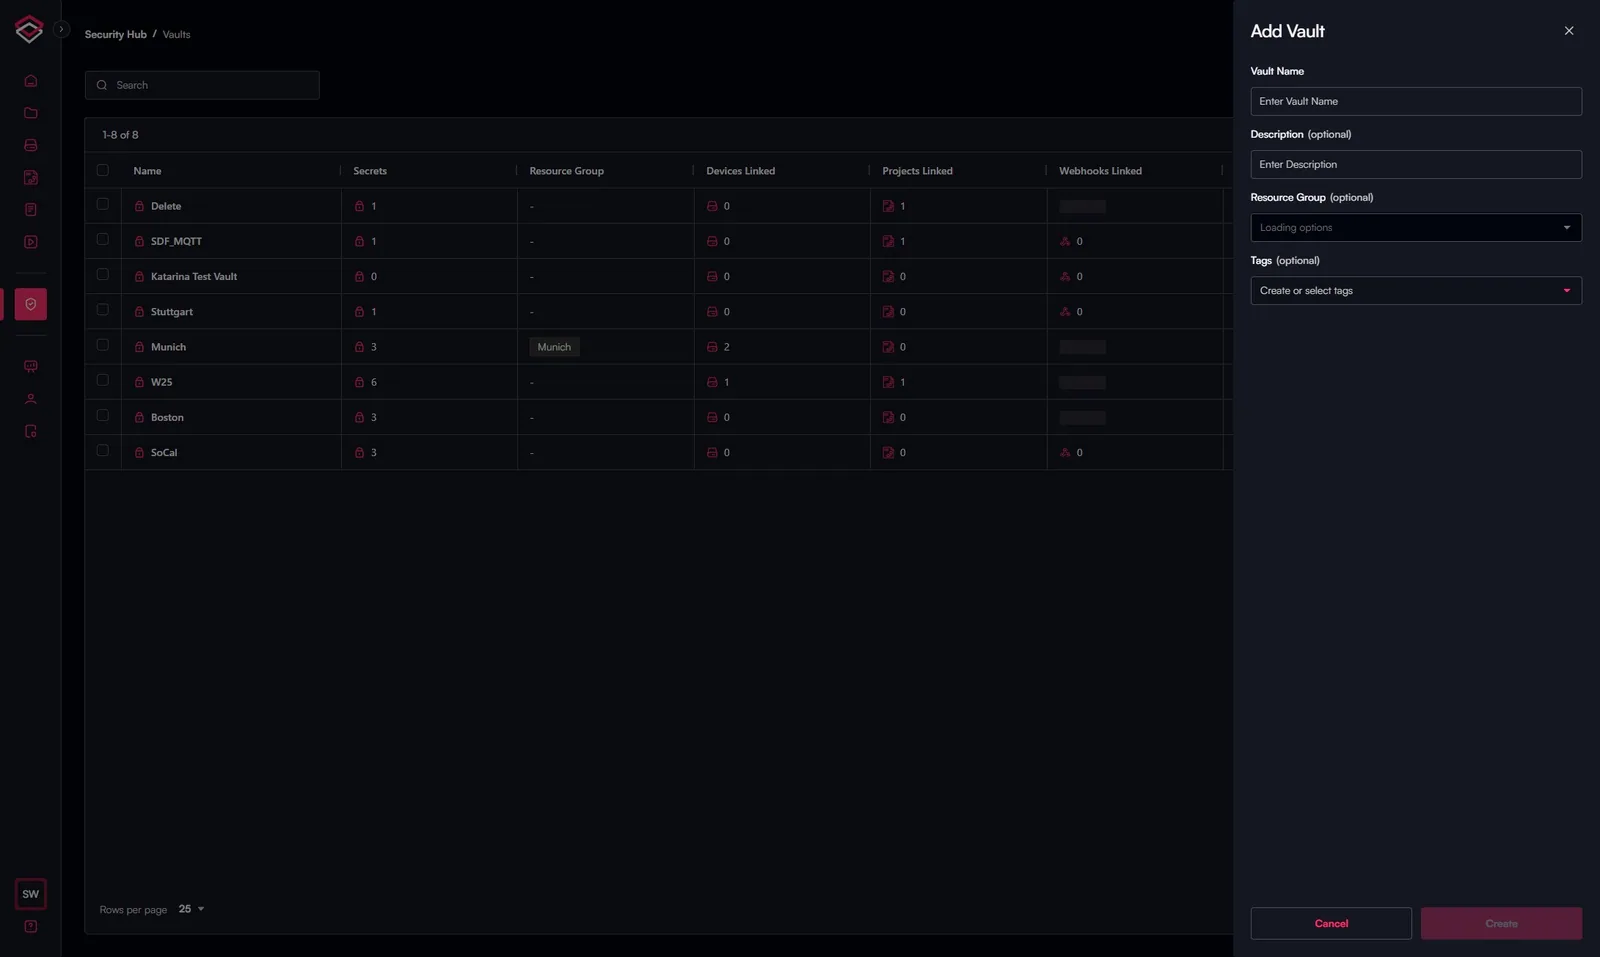
-
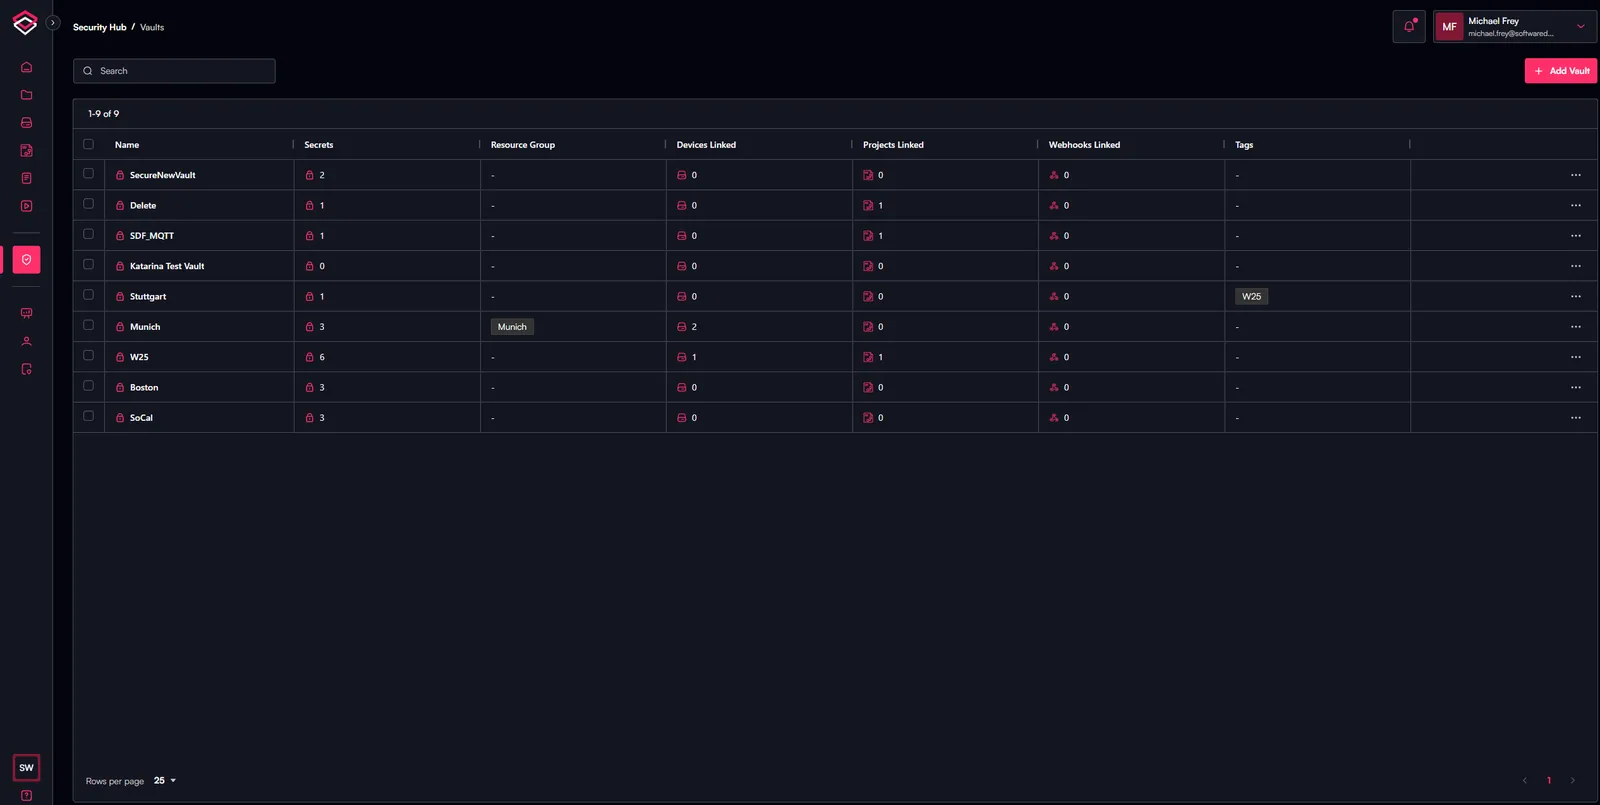
Su nuevo vault ya está creado y aparecerá en la tabla de vaults
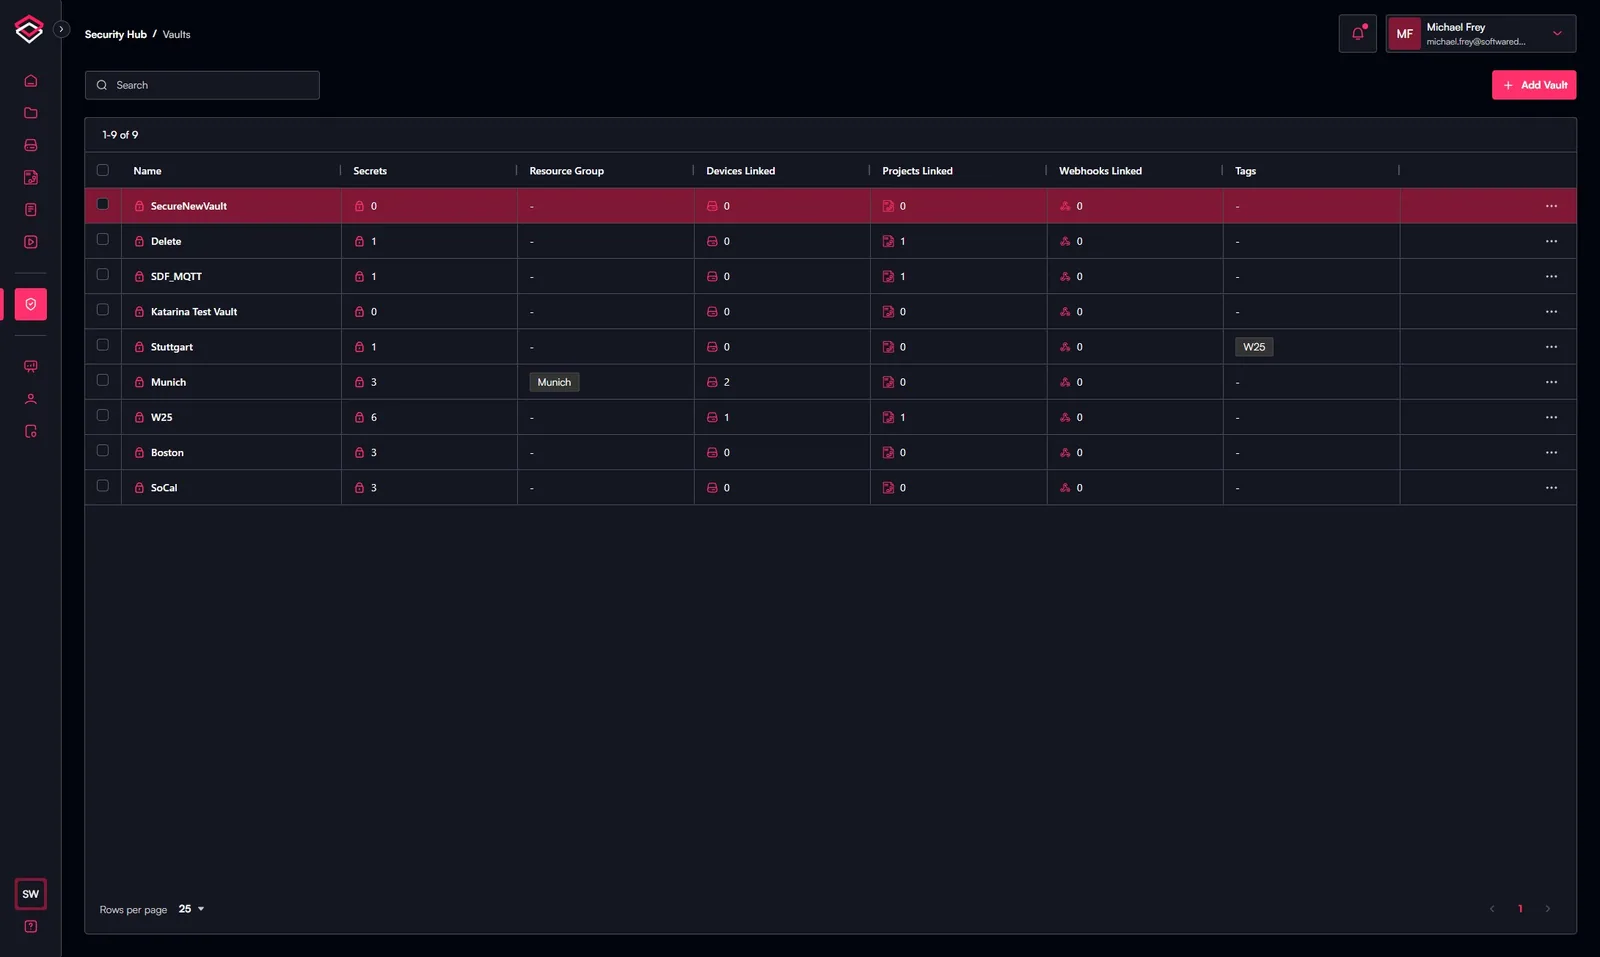
Creación de Secrets en un Vault
Tras crear correctamente un Vault, se pueden añadir varios secretos a dicho vault para poder vincularlos con los objetos necesarios, como proyectos o dispositivos
-
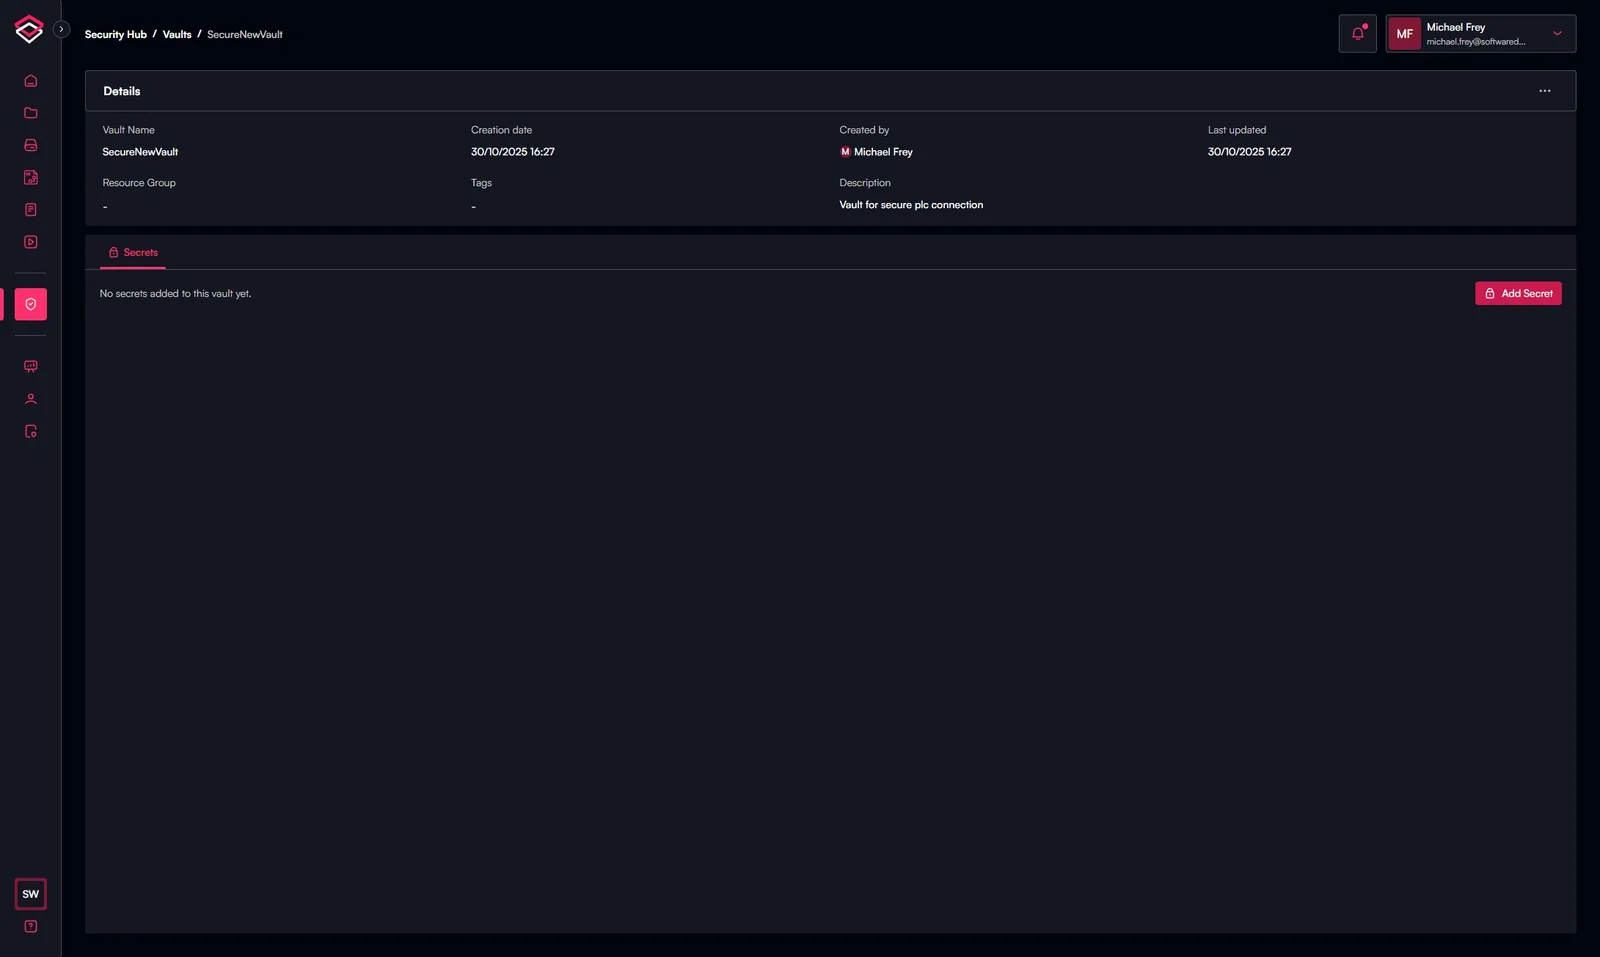
Acceda al vault haciendo clic en aquel en el que desee asignar su secreto
-
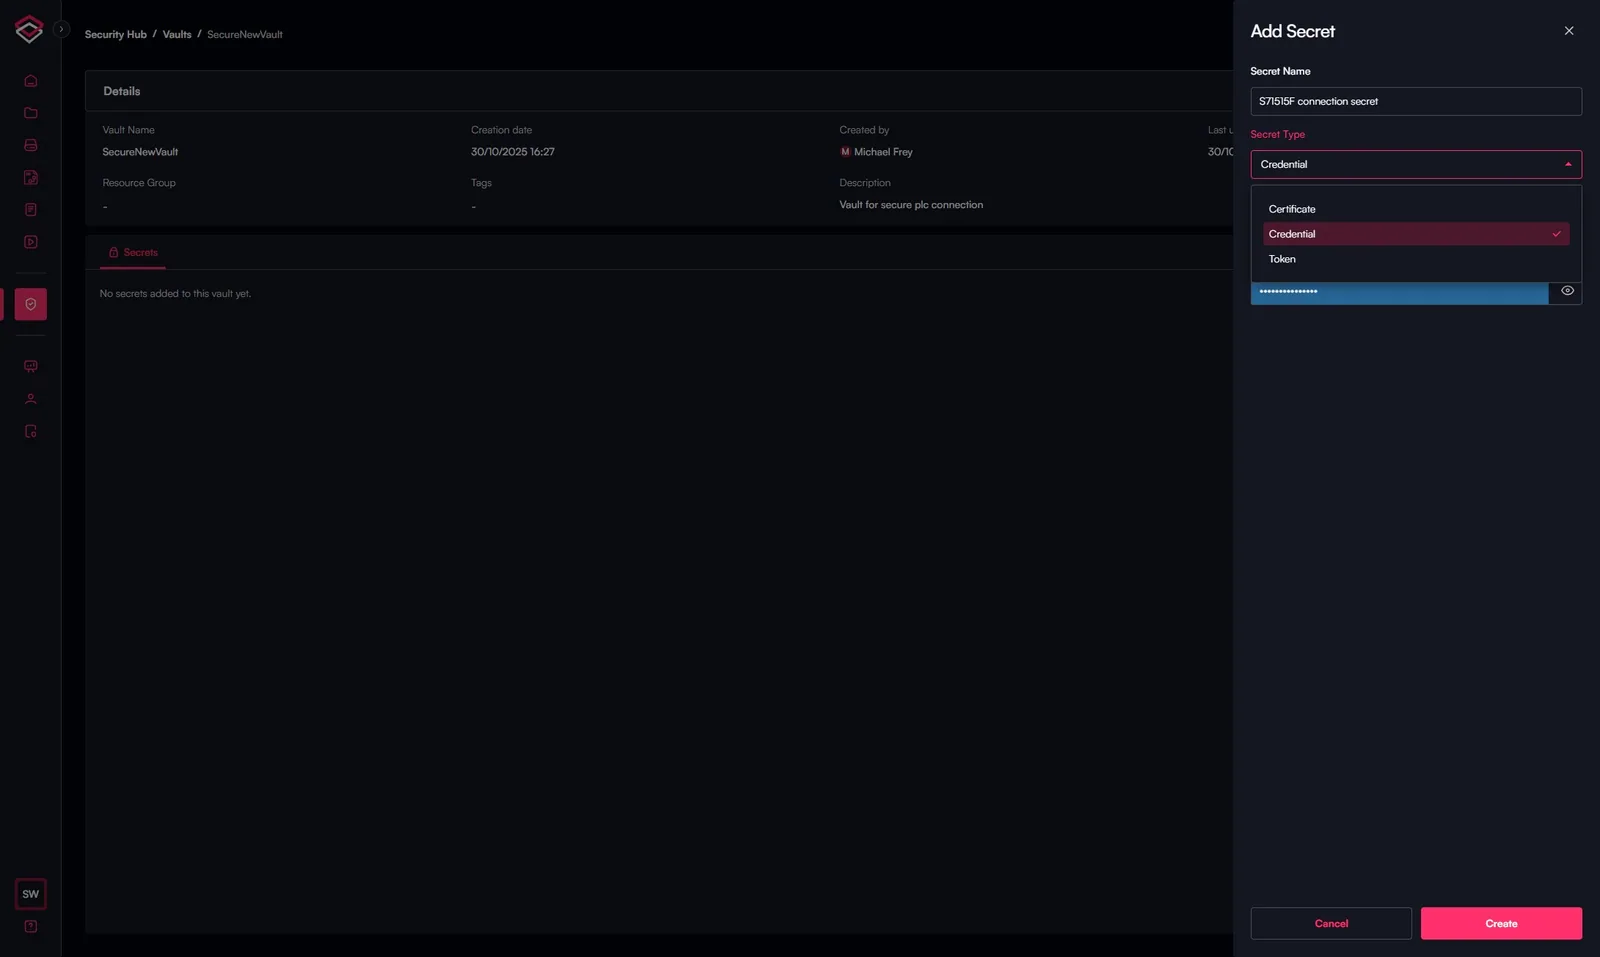
Haga clic en "Add Secret" y añada la información necesaria, como "Secret Name", "Secret Type" y los datos requeridos según el tipo de usuario, como nombre de usuario y contraseña\
-
El Secret recién creado se muestra en la tabla de secretos
-
Tras crear correctamente el secreto, puede añadirlo al objeto que necesite, como se muestra aquí, donde se asignó como credenciales para un proyecto de Simatic Manager