Vaults & Secrets
A Vaults & Secrets áttekintése
A Vaults & Secrets központi, biztonságos helyet biztosít az ipari rendszerek üzemeltetéséhez és automatizálásához szükséges bizalmas információk kezelésére. Az SDA rendszerében a vaultok titkosított értékeket tárolnak – például PLC-jelszavakat, szolgáltatási hitelesítő adatokat és API-tokeneket –, amelyekre eszközök, projektek és üzemeltetési munkafolyamatok hivatkoznak. Minden titok titkosítva van nyugalmi állapotban és átvitel közben, egy bérlőhöz (tenant) van rendelve, és az SDA szerepköralapú hozzáférés-vezérlésén keresztül szabályozott.
Azzal, hogy a bizalmas hitelesítő adatokat elkülöníti az eszközöktől és a projektektől, a Vaults & Secrets biztosítja, hogy a műveletek biztonságosak, auditálhatók és az ipari biztonsági szabványoknak megfelelőek maradjanak. A Secrets aloldal betekintést nyújt a titkok használatába és életciklus-kezelésébe, míg a tágabb Security Hub ezeket az információkat az auditnaplókkal együtt jeleníti meg a teljes nyomonkövethetőség érdekében.
A vaultok a bizalmas információk rendszerezésének elsődleges tárolói. Titkok hozzáadása előtt létre kell hozni egy vaultot, és minden vault egy vagy több titkot tartalmazhat. Mivel a vaultok lehetővé teszik a hitelesítő adatok logikai elkülönítését, jellemzően gyártási területekhez, sorokhoz vagy erőforráscsoportokhoz igazodnak. Ez a struktúra elszigetelten tartja a hitelesítő adatokat, és biztosítja, hogy a hozzáférés finomhangolt módon adható meg.
A titkok a vaultban tárolt egyedi, bizalmas értékek. Ezek közé tartozhatnak PLC-vezérlési jelszavak, FTP- vagy SMB-hitelesítő adatok, tanúsítványok, illetve egyéb értékek, amelyeket biztonsági mentések, telepítések, pillanatfelvételek és távoli műveletek során használnak. A titkok a Pipelines funkcióval együtt is használhatók az eszközökön található jelszavak rotálására, ezzel biztosítva a hitelesítő adatok higiéniáját és a konzisztens biztonságot a teljes környezetben. A létrehozott titkok eszközökön, projekteken és pipeline-okon keresztül alkalmazhatók, így központilag kezelhetők, újrafelhasználhatók és nyomon követhetők.
Vault létrehozása
Vaultok létrehozásához a https://app.eu1.sdaconsole.io/ oldalra kell lépni és bejelentkezni.
-
Lépjen a „Security Hub” menüpontra, és kattintson a „Vaults” elemre
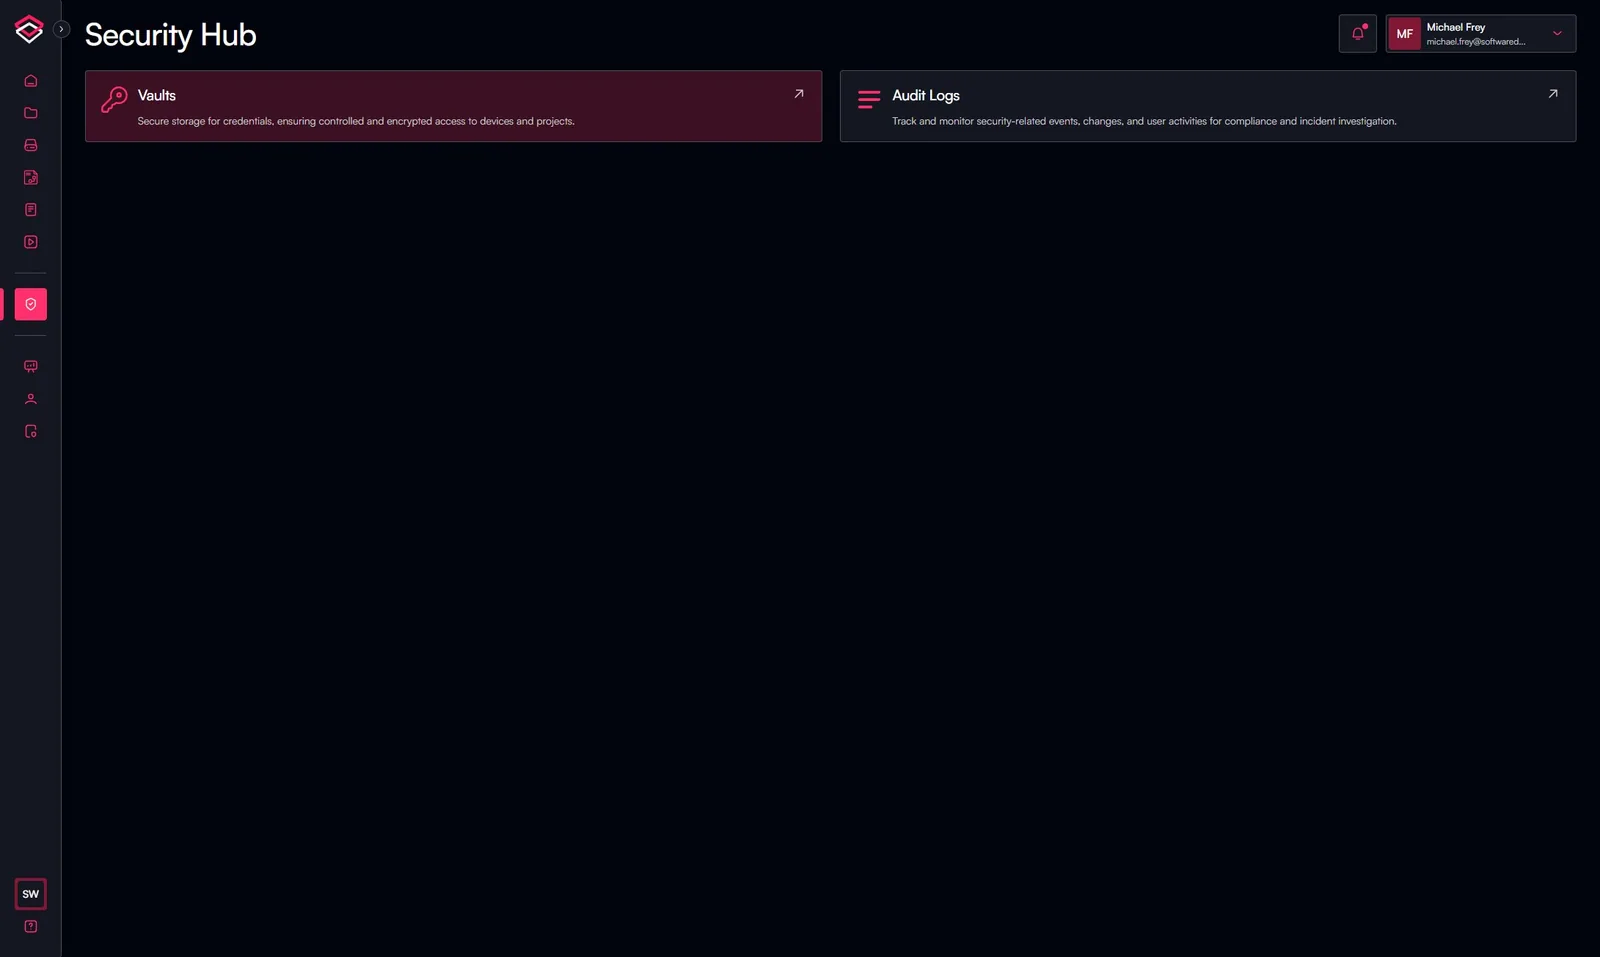
-
Kattintson az „Add Vault” gombra
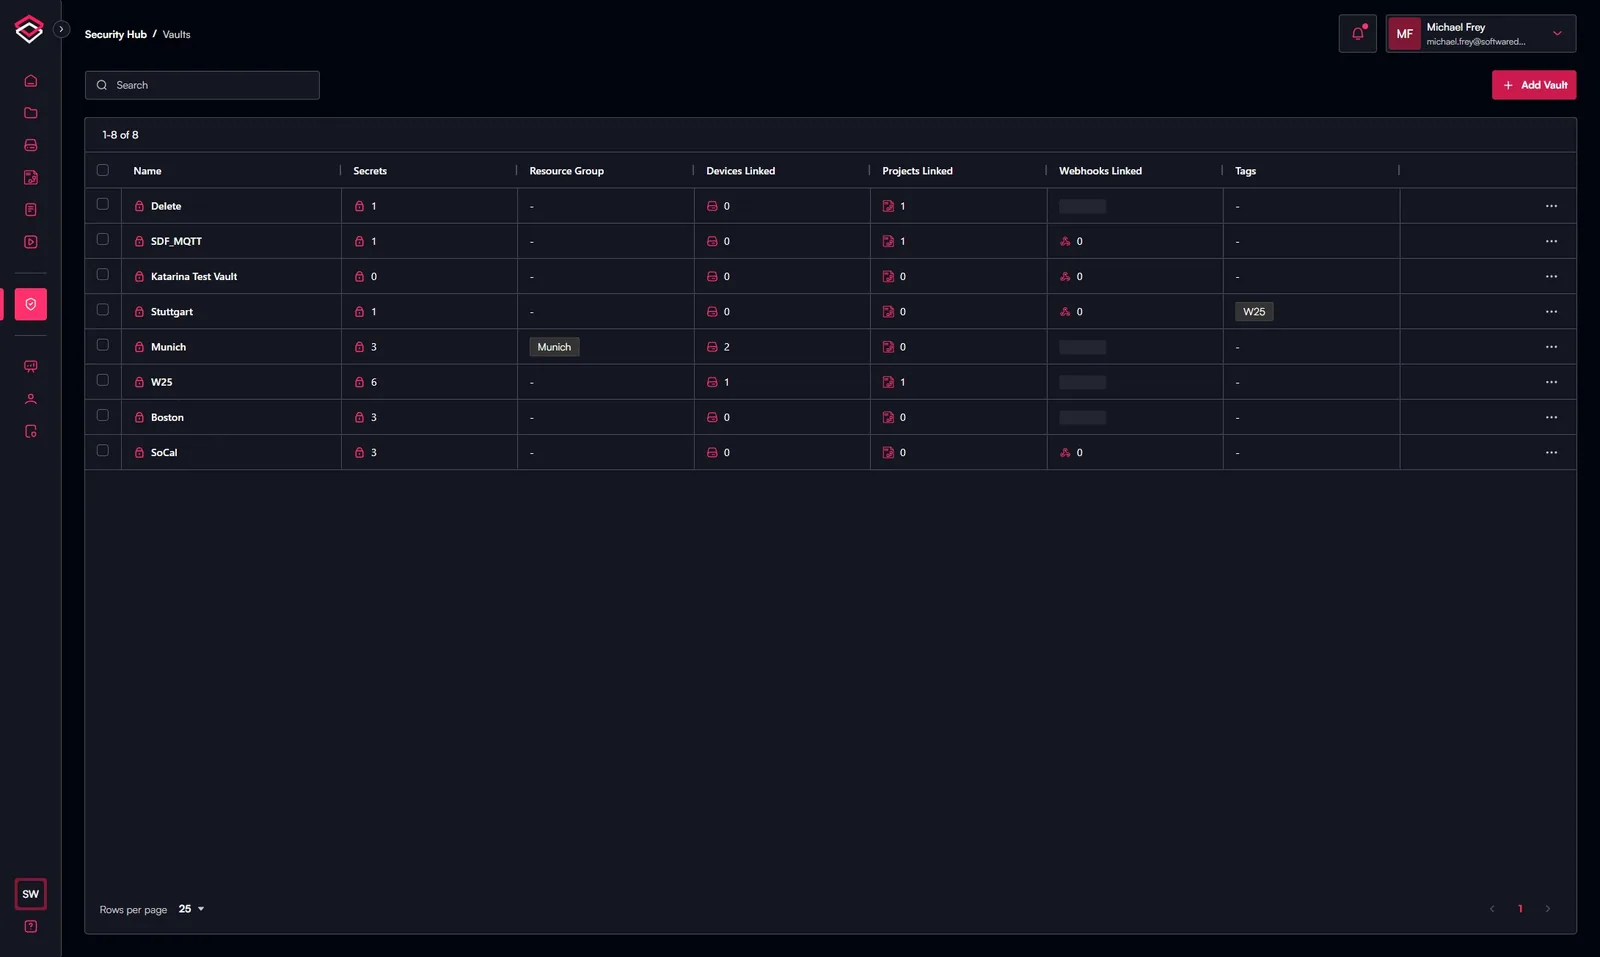
-
Adja meg a „Vault Name”, „Description”, „Resourc Group” és „Tags” értékeket, majd kattintson a „Create” gombra
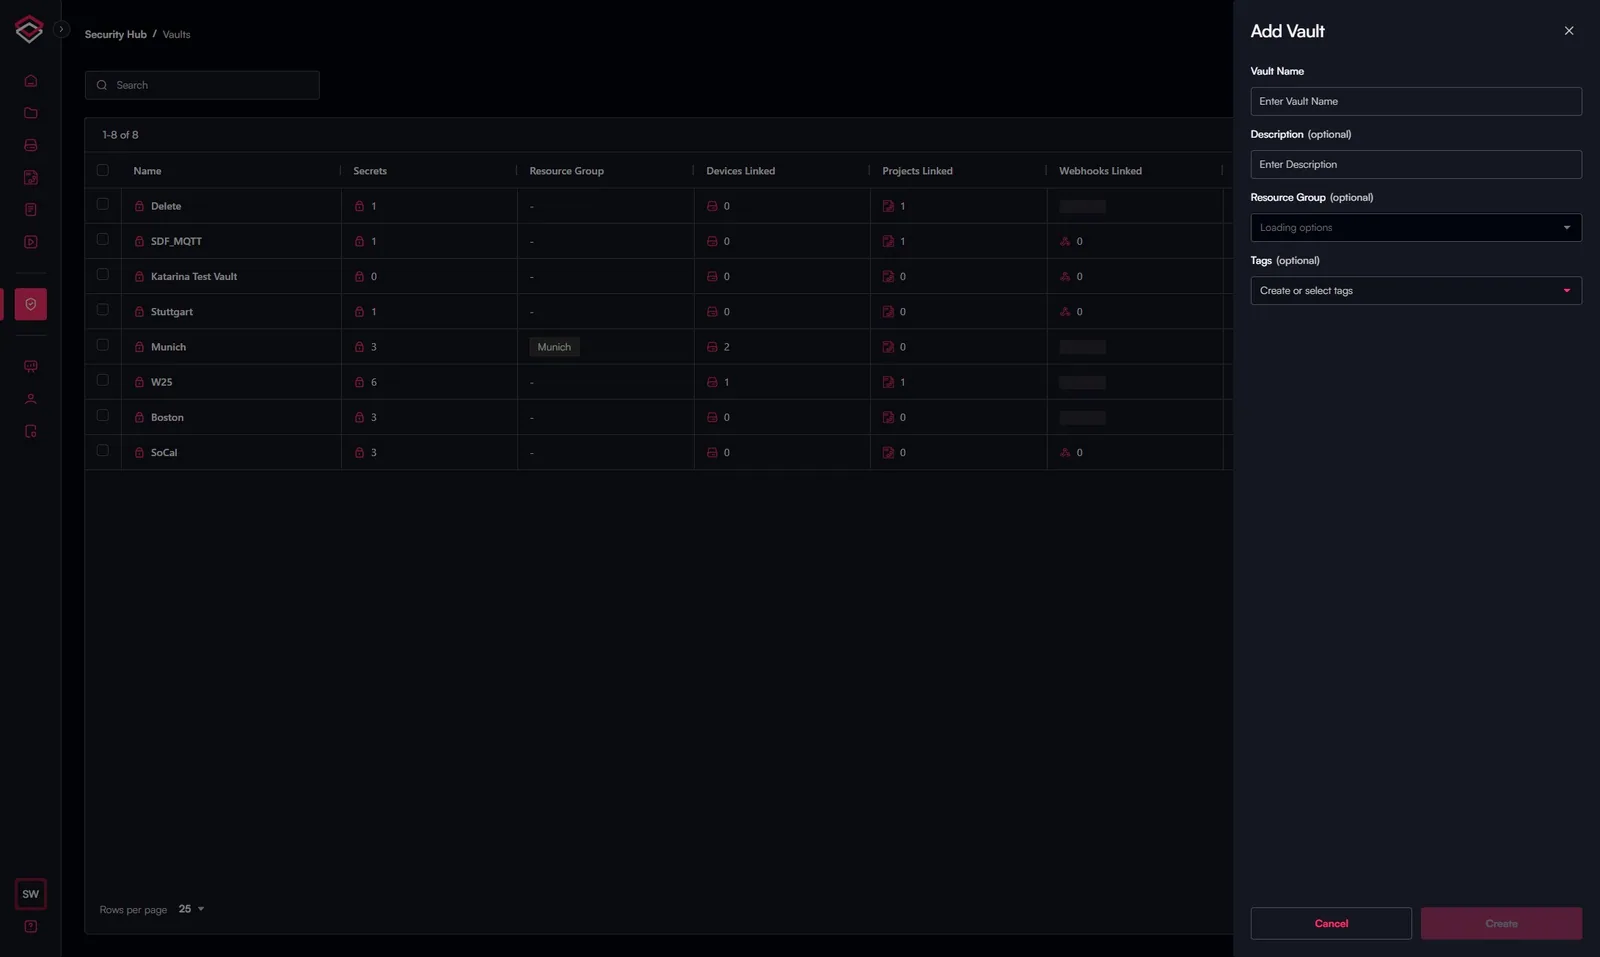
-
Az új vault ezzel létrejött, és megjelenik a vault-táblázatban
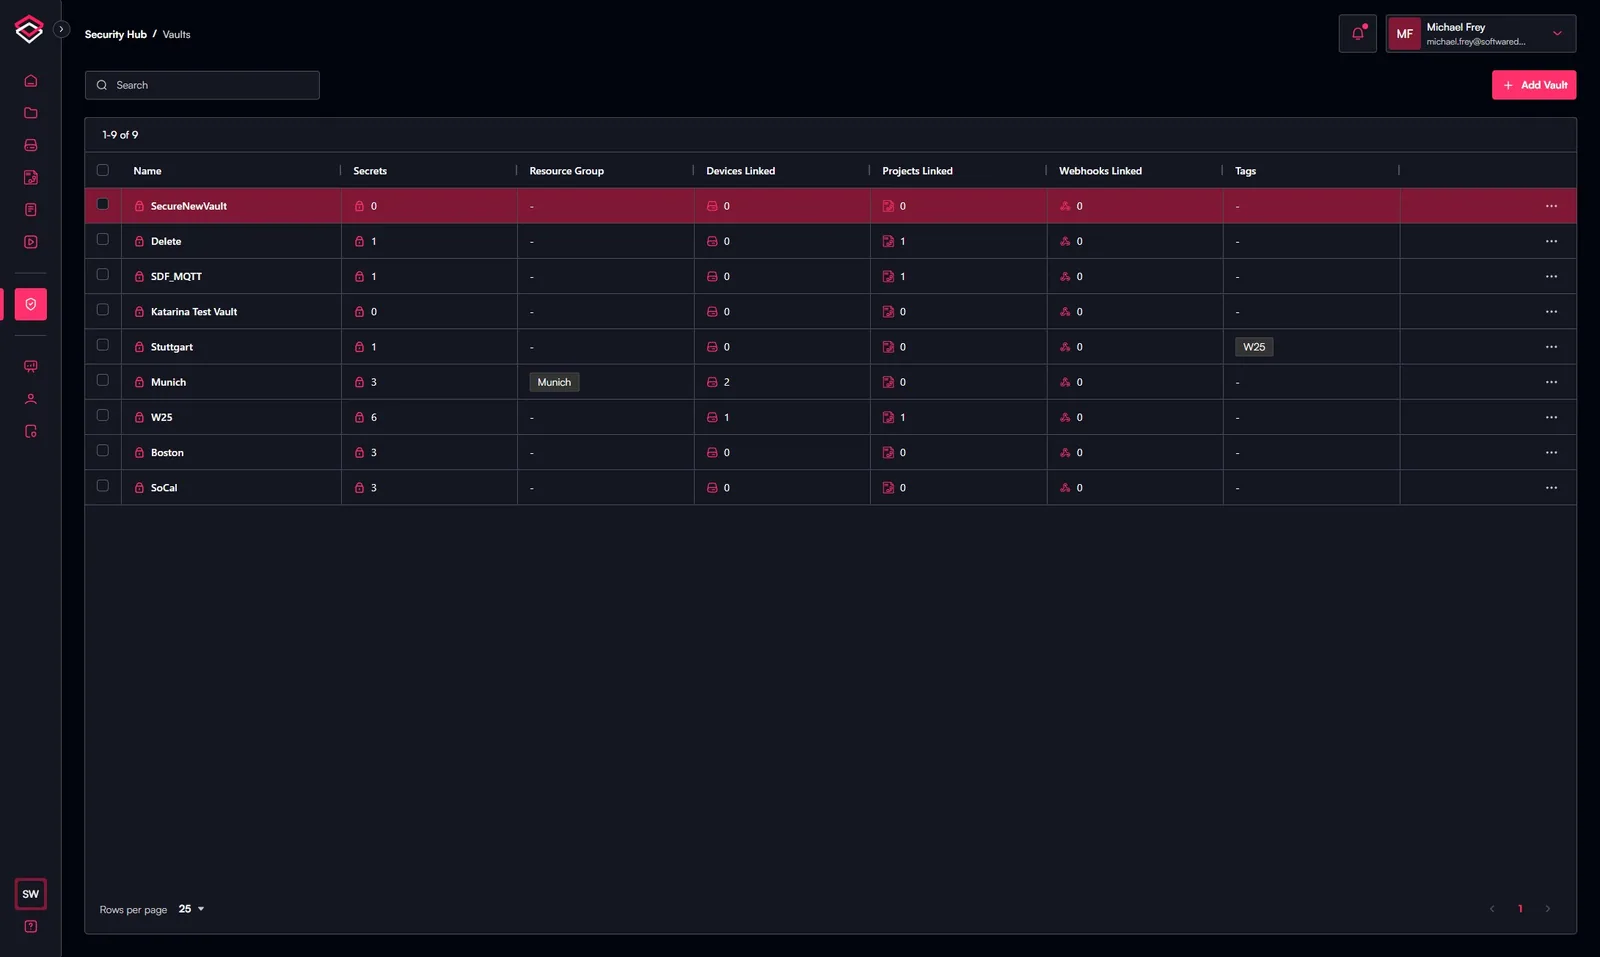
Titkok létrehozása egy vaultban
A vault sikeres létrehozása után több titkot is hozzáadhat az adott vaulthoz, hogy összekapcsolhassa azokat a szükséges objektumokkal, például projektekkel vagy eszközökkel
-
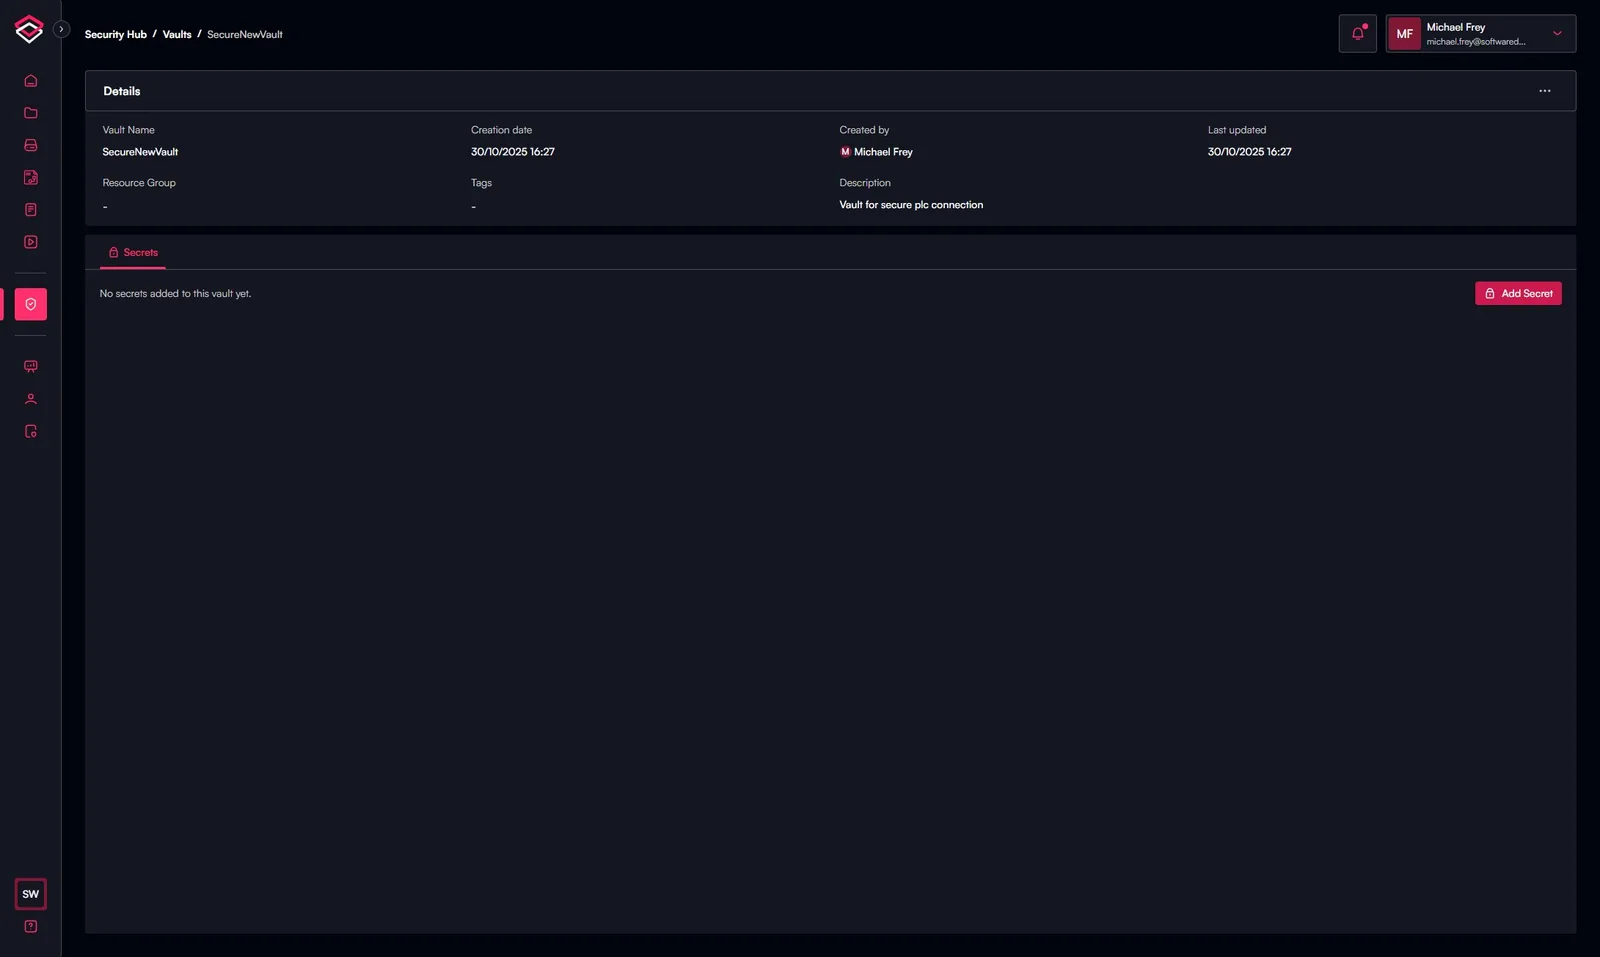
Lépjen be a vaultba arra a vaultra kattintva, amelyhez a titkot hozzá szeretné rendelni
-
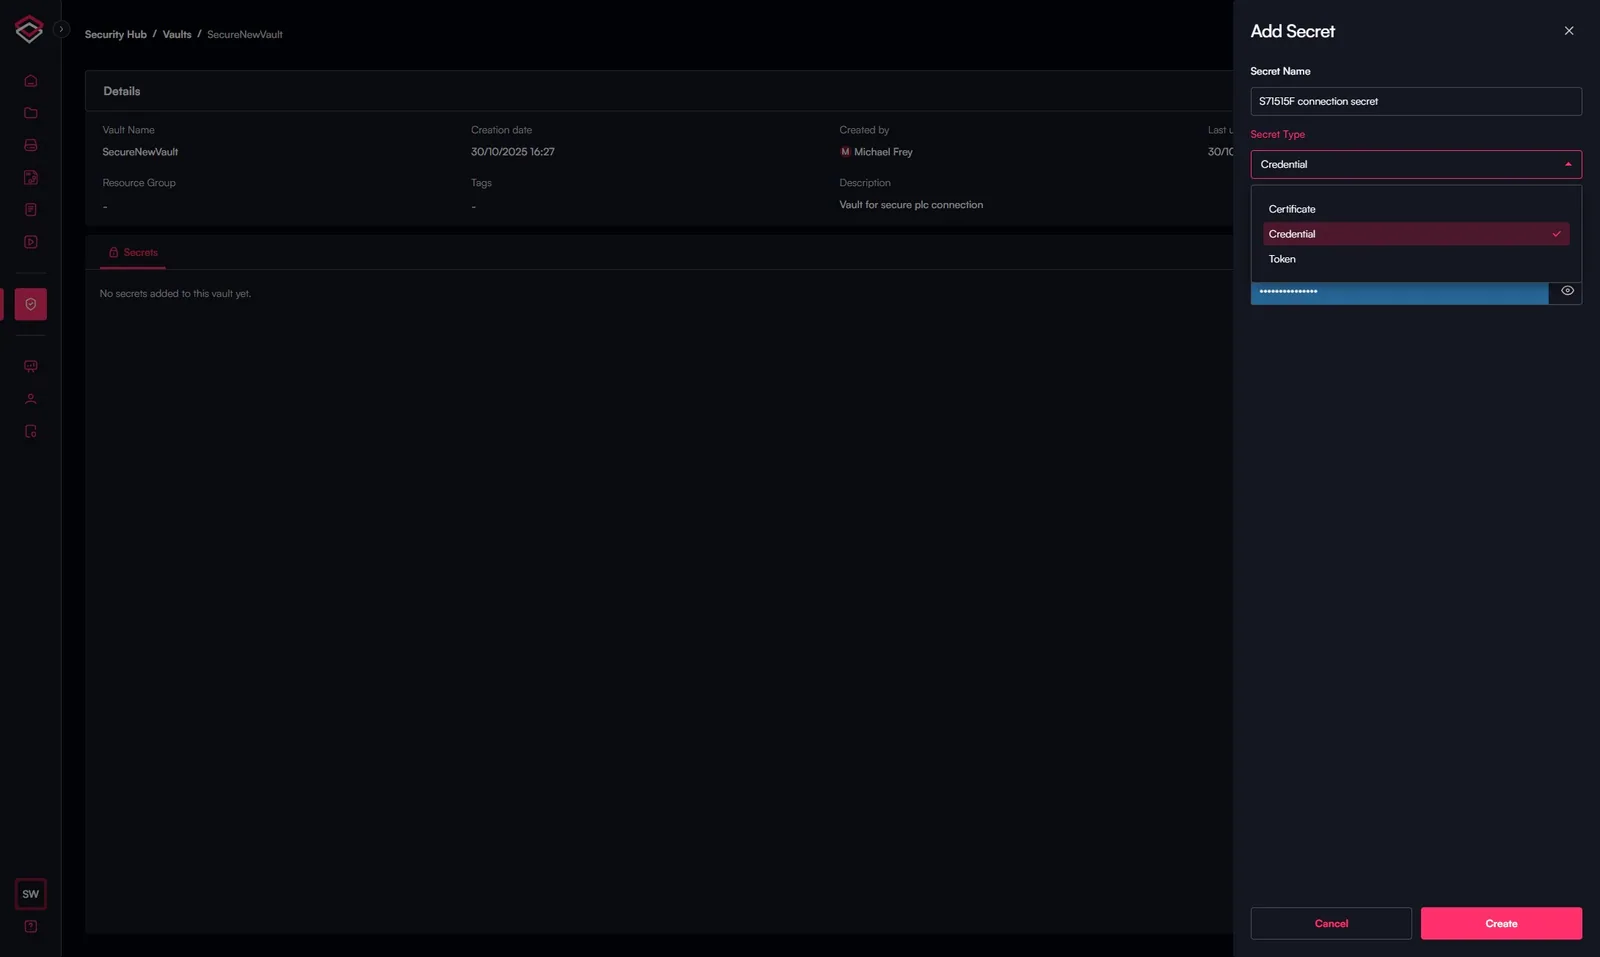
Kattintson az „Add Secret” gombra, és adja meg a szükséges információkat, például a „Secret Name”, „Secret Type” értékeket, valamint a felhasználó típusától függő adatokat, mint a felhasználónév és a jelszó\
-
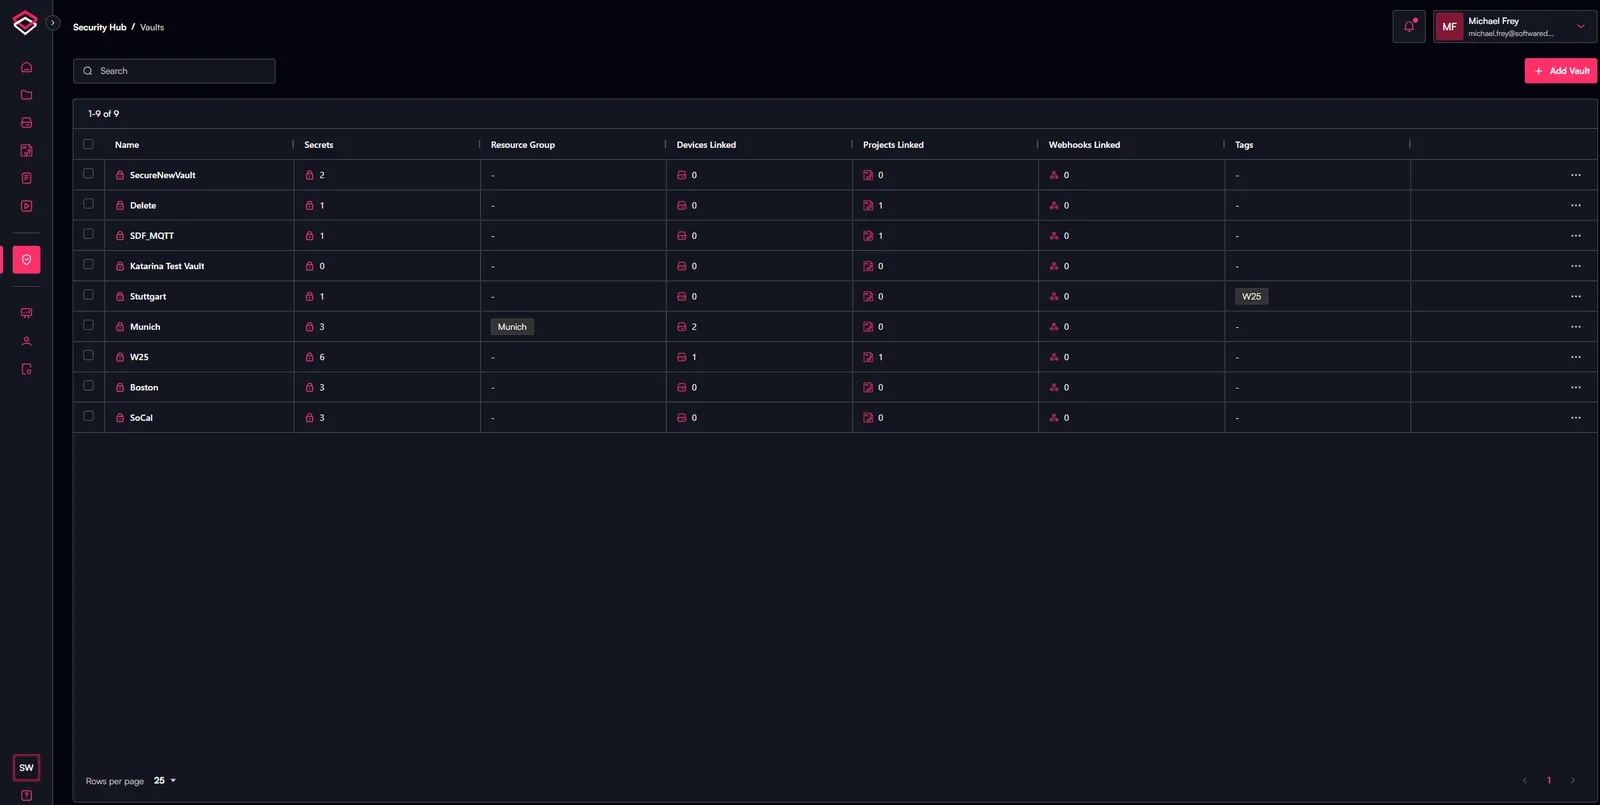
Az újonnan létrehozott titok megjelenik a titkok táblázatában
-
A titok sikeres létrehozása után hozzáadhatja azt a kívánt objektumhoz, ahogyan az itt látható, ahol egy Simatic Manager projekt hitelesítő adataként lett hozzárendelve