Auditnaplók
Áttekintés
Az auditnaplók központosított, manipulálás ellen védett nyilvántartást biztosítanak az SDA-bérlőn belül bekövetkező összes biztonsági szempontból jelentős műveletről. Rögzítik a felhasználókhoz, eszközökhöz, projektekhez, pipeline-okhoz és platformszolgáltatásokhoz kapcsolódó események teljes körét – így teljes nyomon követhetőséget nyújtanak arról, hogy ki, mit, mikor és honnan tett.
A Security Hub részeként az auditnaplók a Vaults & Secrets funkcióval együtt biztosítják, hogy üzemeltetési környezete átlátható, megfelelőségi szempontból megfelelő és teljes mértékben auditálható maradjon. Minden naplóbejegyzés tartalmazza a kulcsfontosságú metaadatokat, például az időbélyeget, a végrehajtót, a művelet típusát, az érintett erőforrást és a művelet eredményét, így a csapatok kivizsgálhatják a változásokat, támogathatják az incidenskezelést, teljesíthetik a megfelelőségi követelményeket, és magas szintű biztonsági helyzetet tarthatnak fenn ipari automatizálási munkafolyamataikban.
Az auditnaplók szűrhetők, megtekinthetők és exportálhatók a részletesebb elemzés érdekében, ezáltal a biztonságos, szabályozott és elszámoltatható üzemeltetés alapvető elemét képezik az SDA-ban.
Az auditnaplók használata
Az SDA-konzol a Security Hub Auditnaplók szakaszán keresztül a platformon végzett tevékenységek auditálását is támogatja.
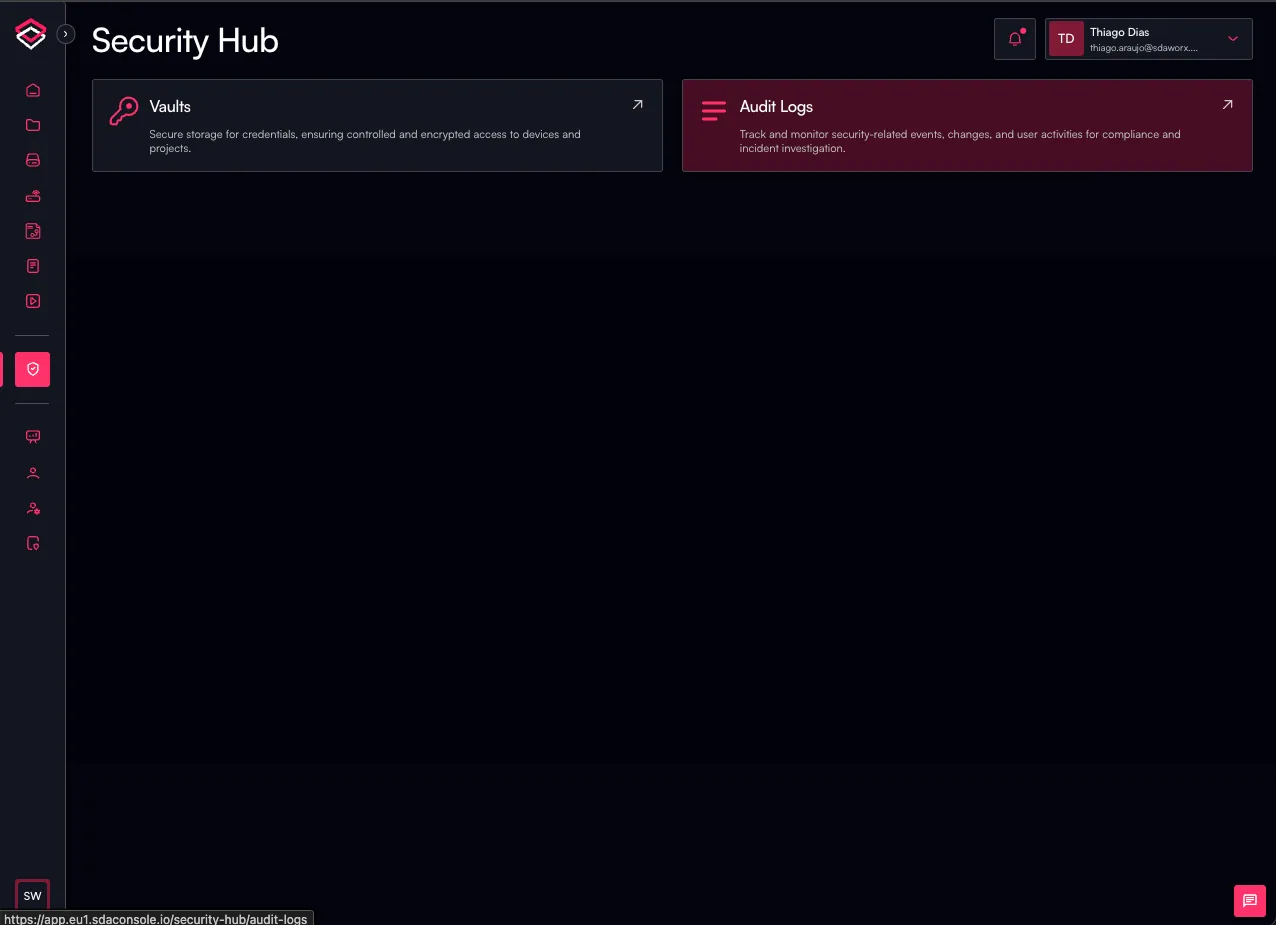
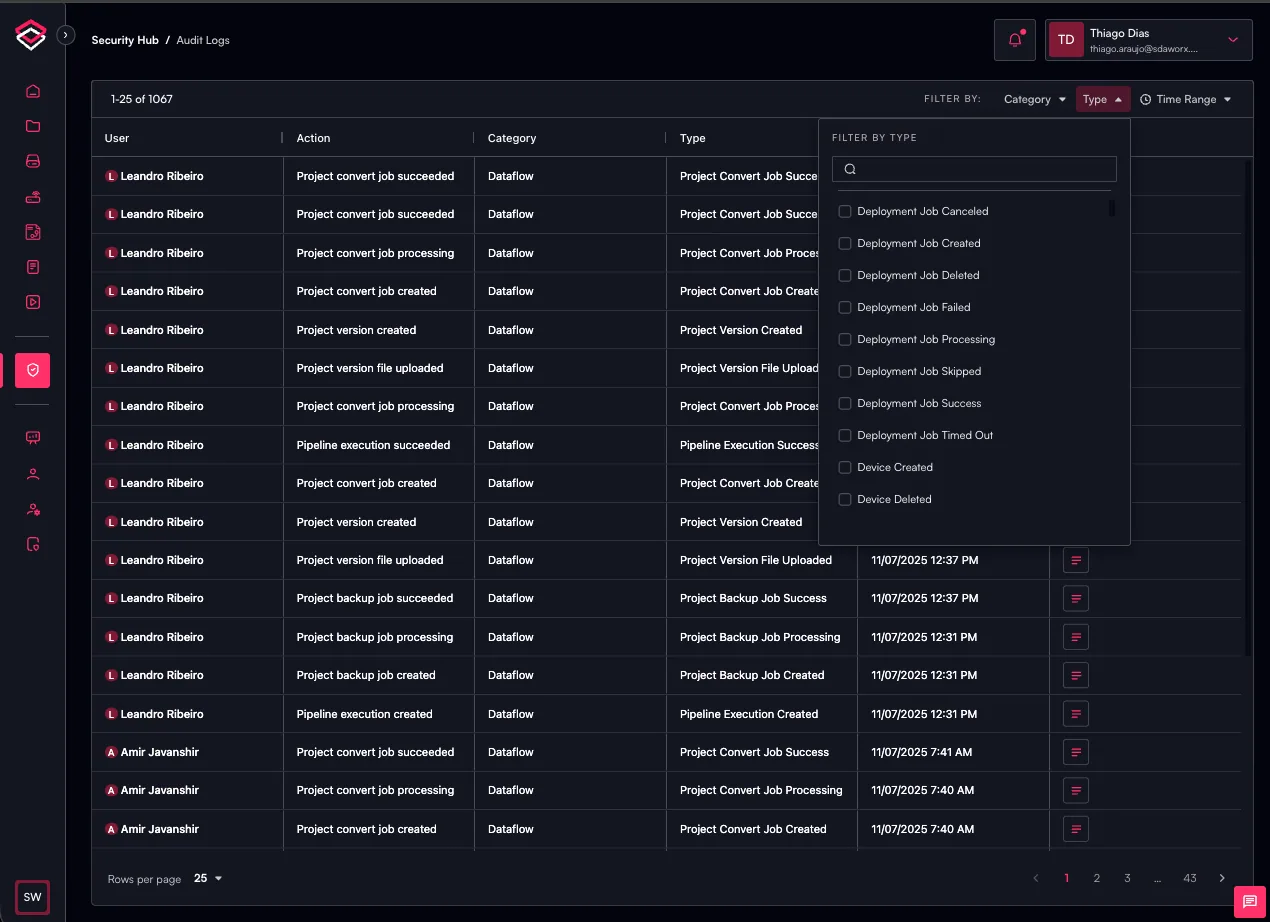
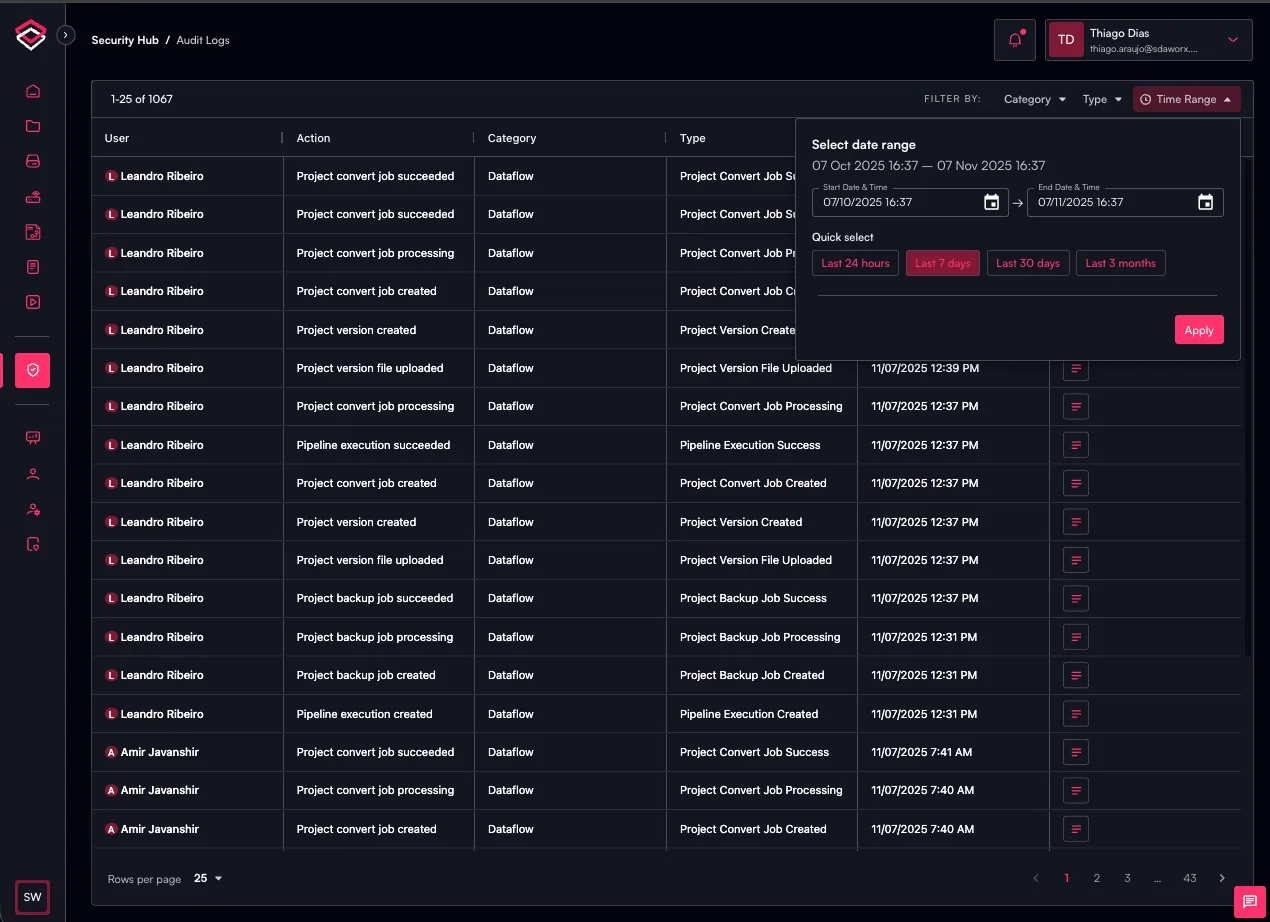
- Lépjen a Security Hub szakaszba, és kattintson az Audit Logs hivatkozásra
- Megjelennek a felhasználói tevékenységek naplói az SDA-konzolon
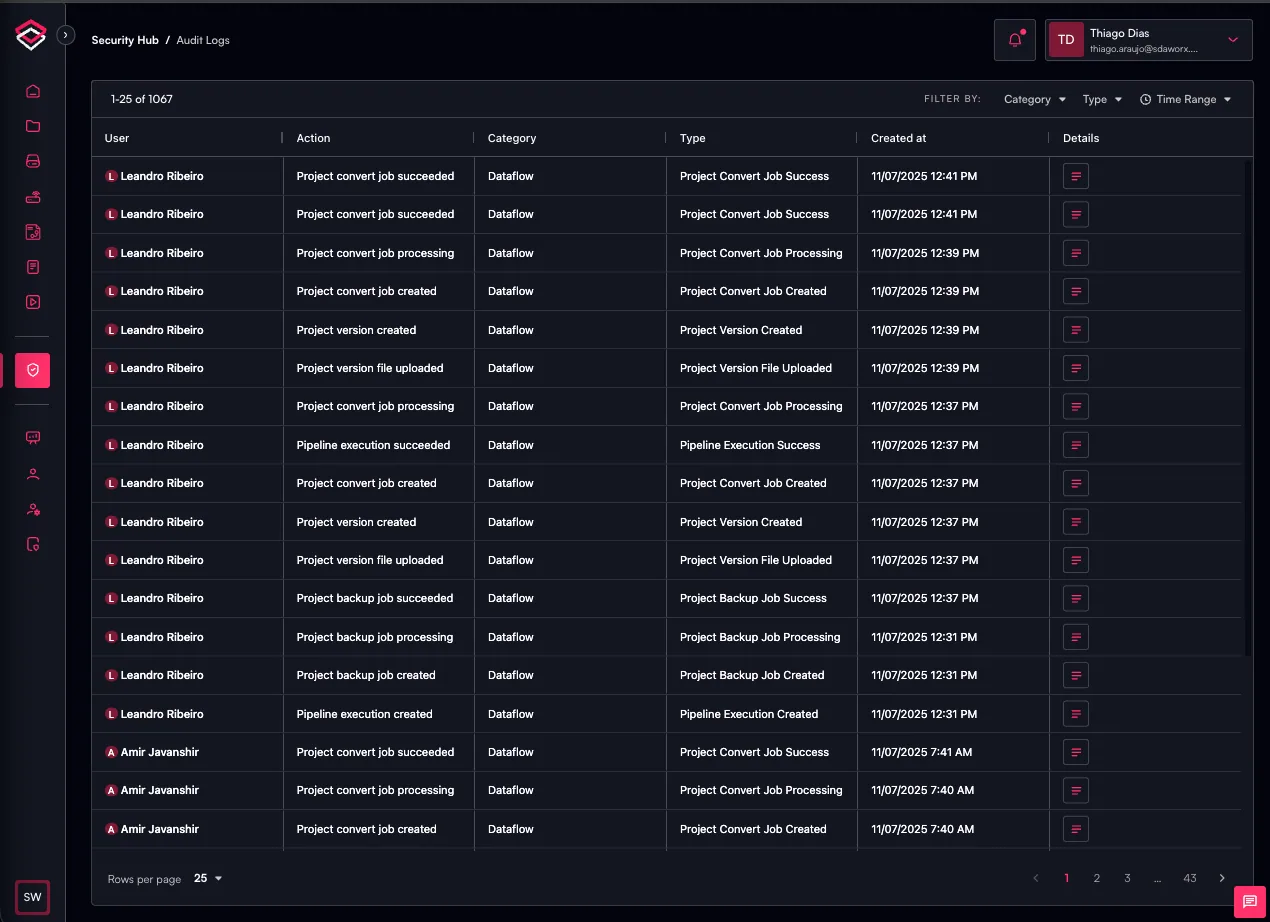
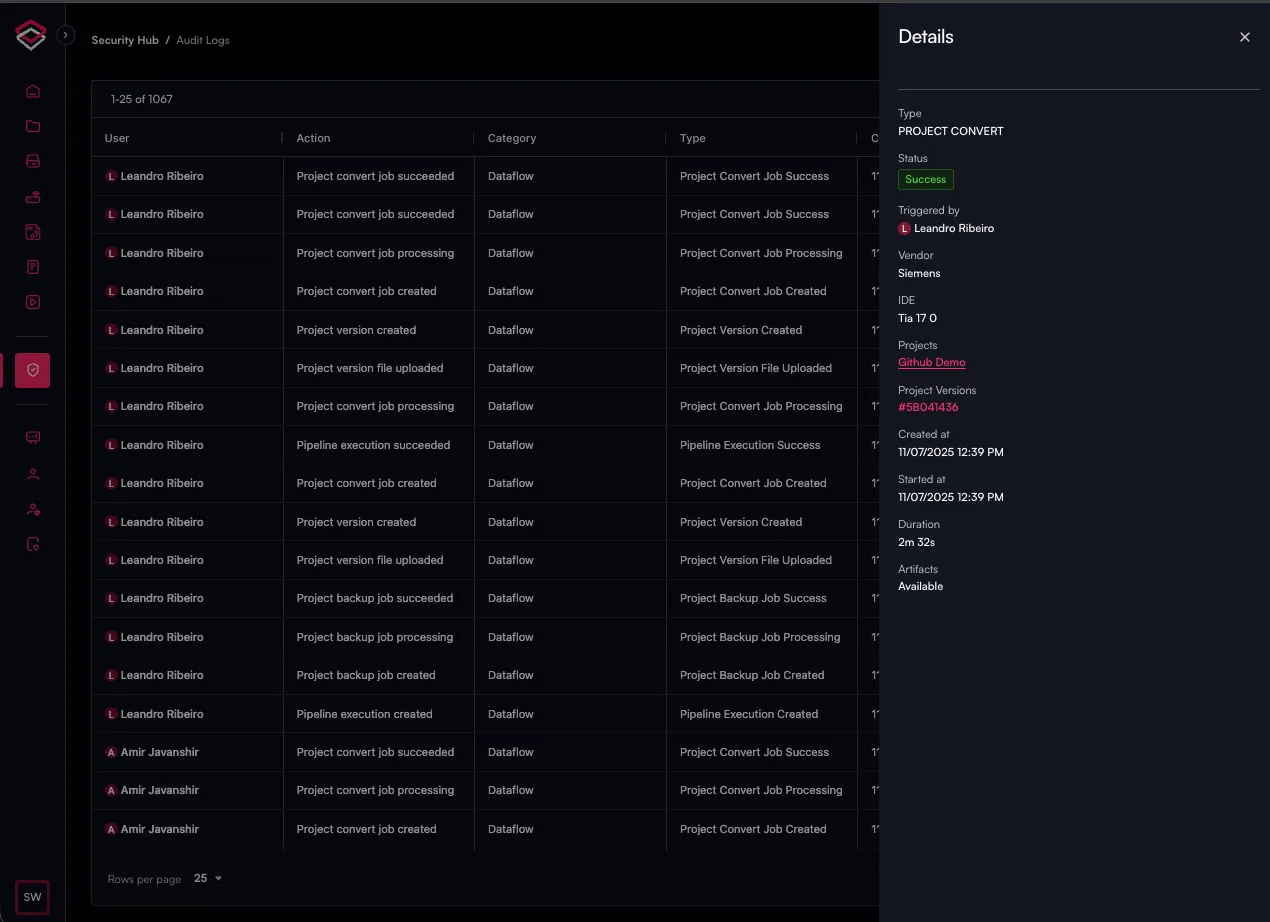
- A
Detailselemre kattintva megtekintheti az adott tevékenység részletes naplóját
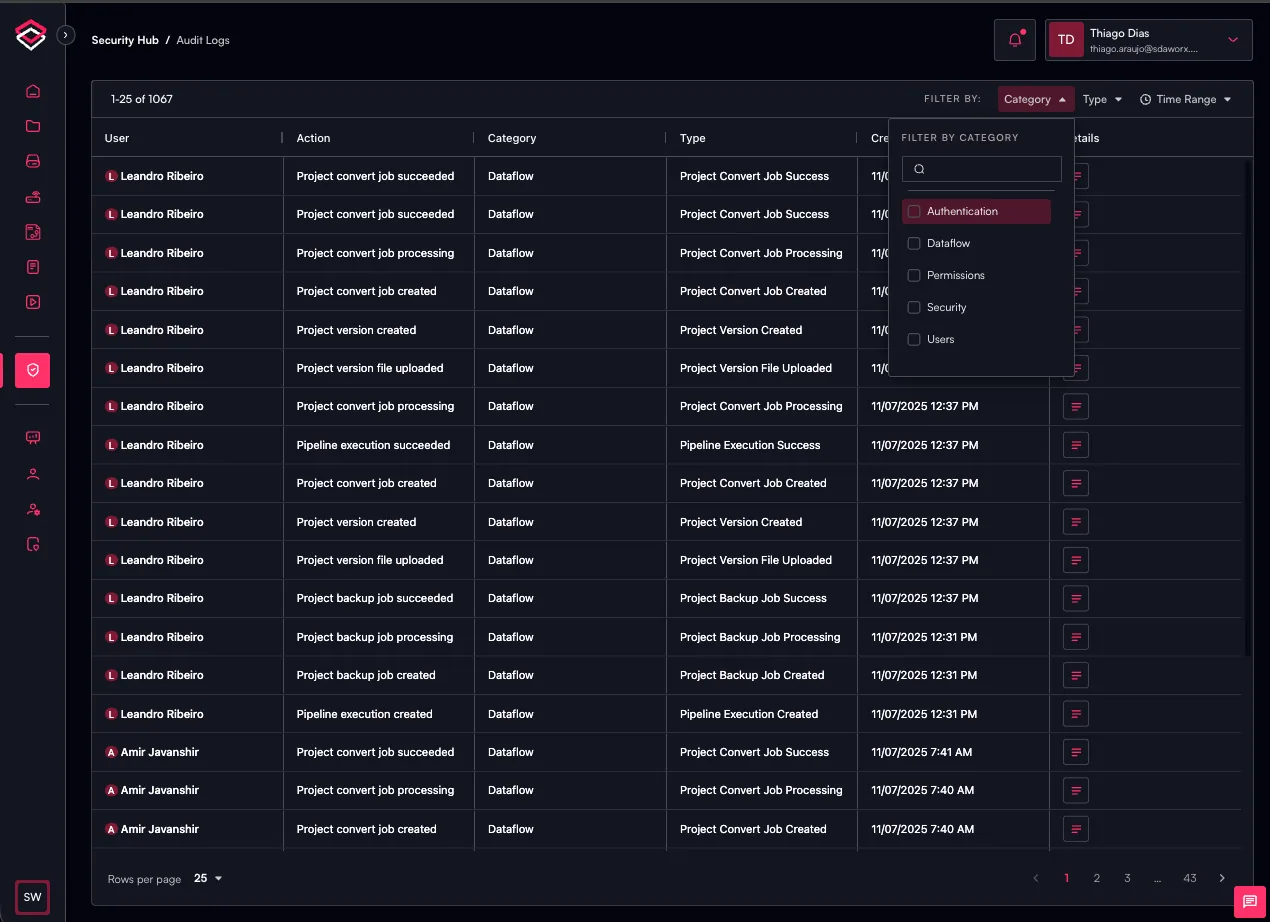
- A naplókat naplókategória, naplótípus vagy időintervallum szerint is szűrheti.
Ez a funkció jelenleg fejlesztés alatt áll, és néhány felhasználói tevékenységet még nem naplóz az SDA-konzol.