Auditointilokit
Yleiskatsaus
Auditointilokit tarjoavat keskitetyn ja muokkaukselta suojatun tallenteen jokaisesta tietoturvan kannalta merkityksellisestä toiminnosta, joka tapahtuu SDA-tenantissasi. Ne tallentavat tapahtumat käyttäjistä, laitteista, projekteista, putkista ja platform-palveluista – antaen sinulle täydellisen jäljitettävyyden siihen, kuka teki mitä, milloin ja mistä.
Osana Security Hubia auditointilokit toimivat yhdessä Vaults & Secrets -toiminnon kanssa varmistaen, että käyttöympäristösi pysyy läpinäkyvänä, vaatimustenmukaisena ja täysin auditoitavana. Jokainen lokimerkintä sisältää keskeiset metatiedot, kuten aikaleiman, toimijan, toiminnon tyypin, kohteena olleen resurssin ja lopputuloksen, jolloin tiimit voivat tutkia muutoksia, tukea poikkeamien hallintaa, täyttää vaatimustenmukaisuusvelvoitteet ja ylläpitää korkeaa tietoturvatasoa teollisen automaation työnkuluissaan.
Auditointilokeja voidaan suodattaa, tarkastella ja viedä syvällisempää analyysiä varten, mikä tekee niistä olennaisen osan turvallista, hallittua ja vastuullista toimintaa SDA:ssa.
Auditointilokien käyttö
SDA-konsoli tukee myös platform-toimintojen auditointia Security Hubin Audit Logs -osion kautta.
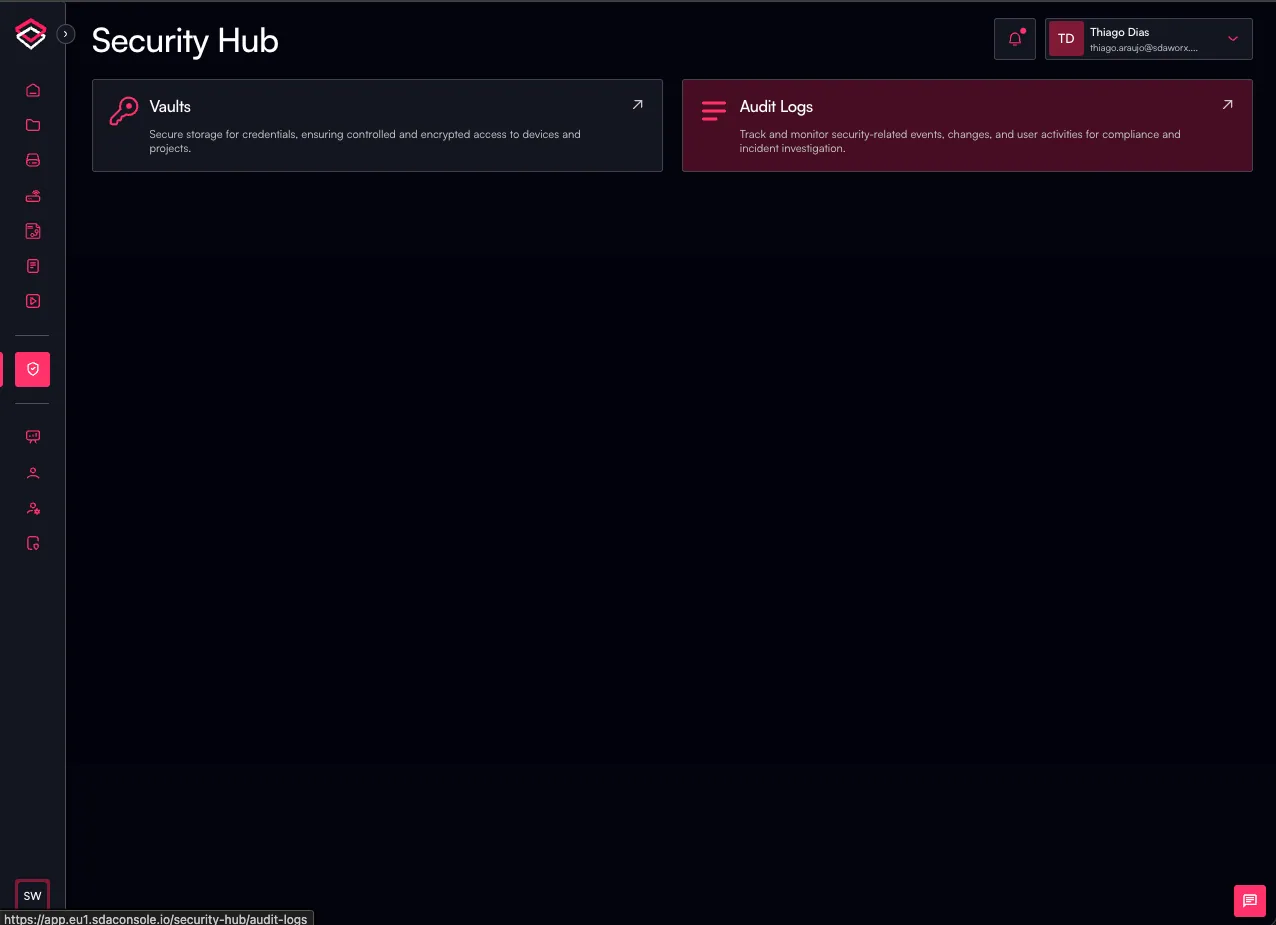
- Siirry Security Hubiin ja napsauta Audit Logs -linkkiä
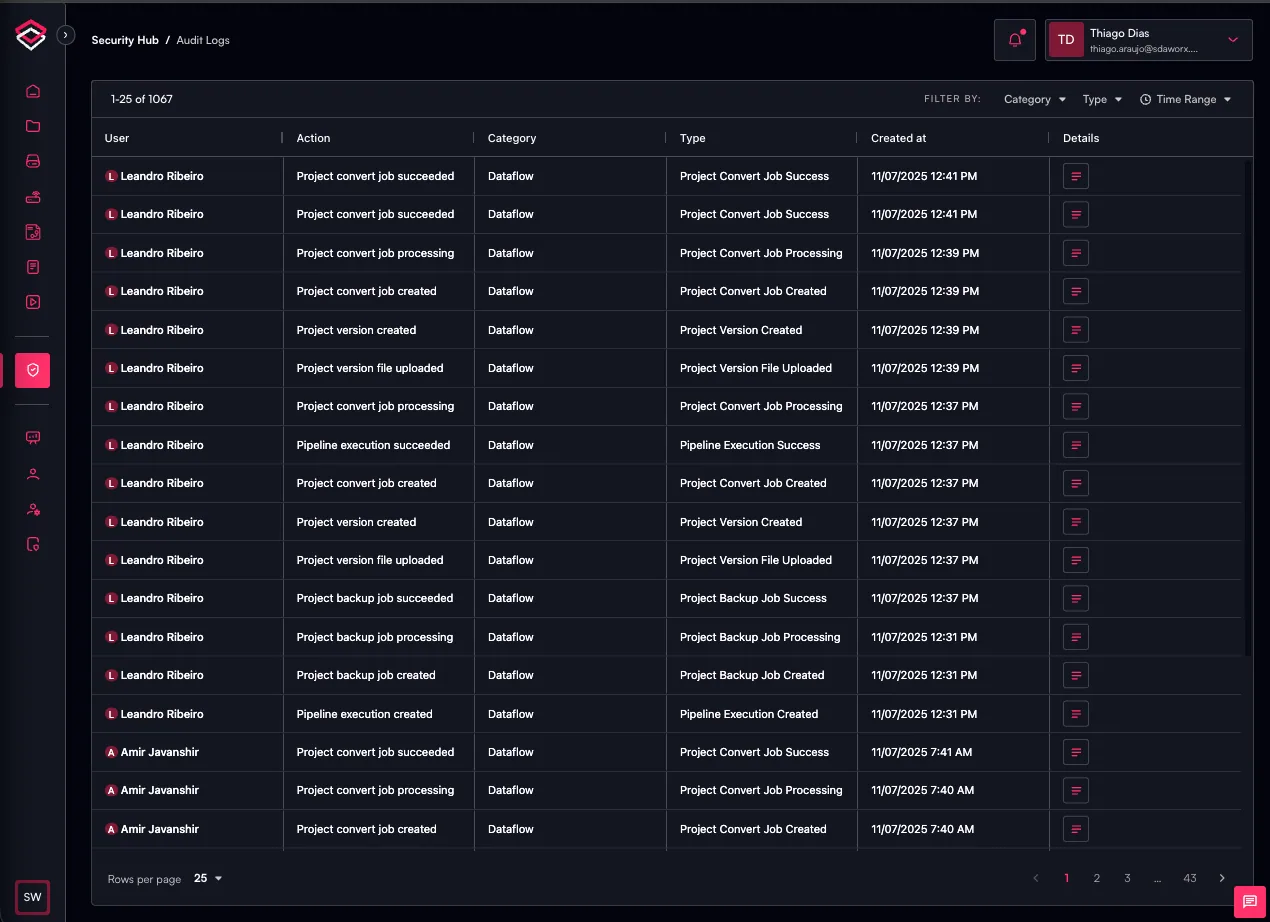
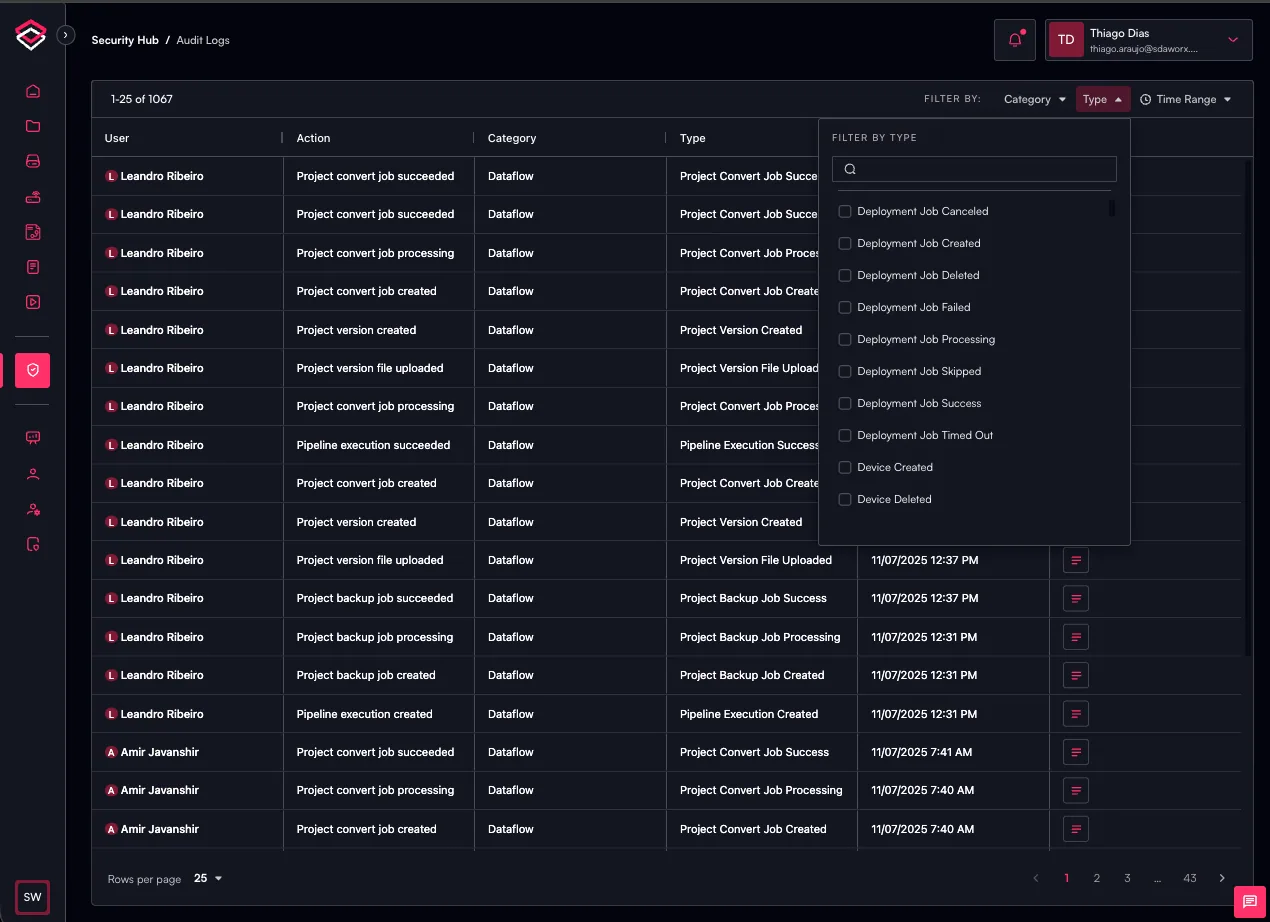
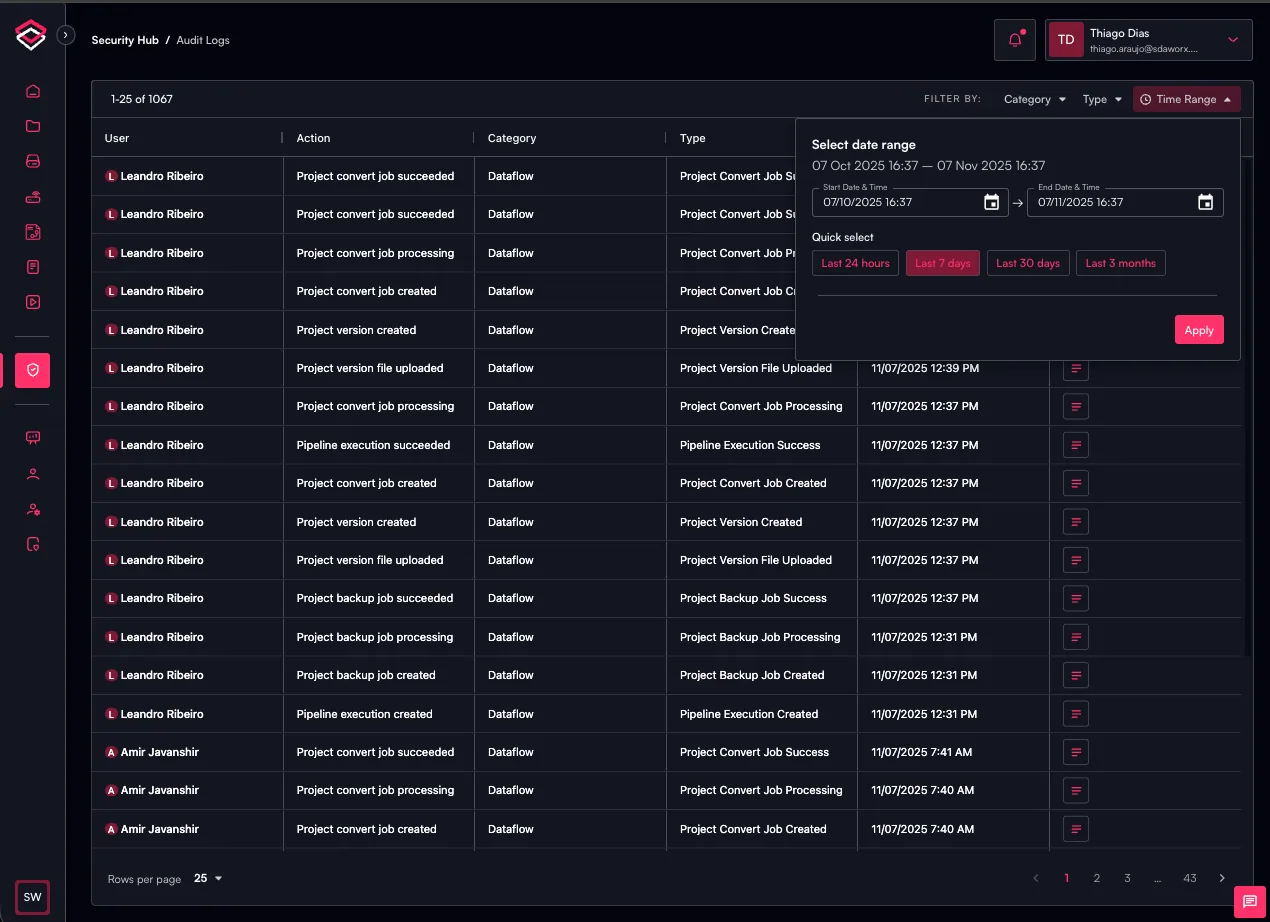
- Näet lokit käyttäjien toiminnoista SDA-konsolissa
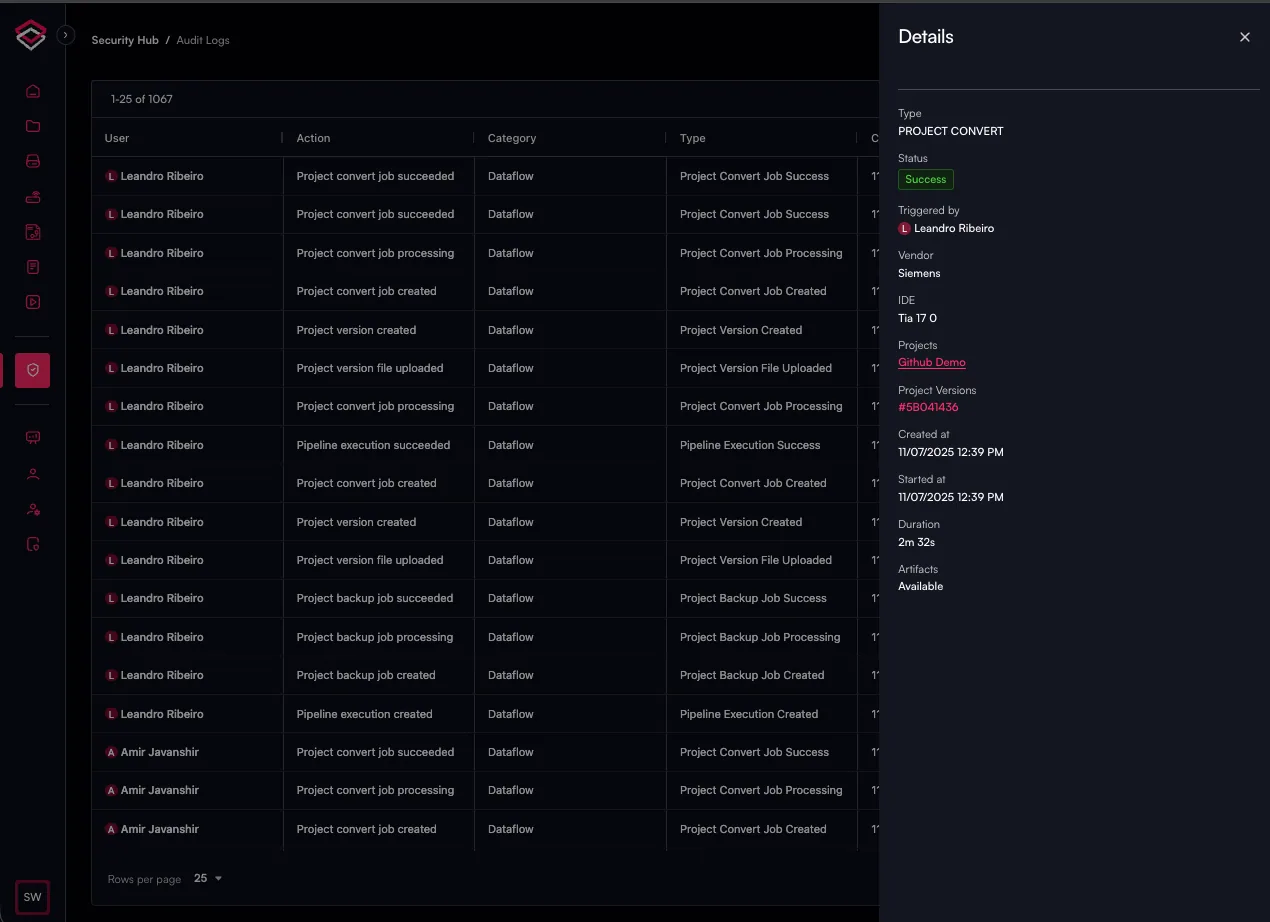
- Napsauttamalla kohtaa
Detailsnäet yksityiskohtaisen lokin kyseisestä toiminnosta
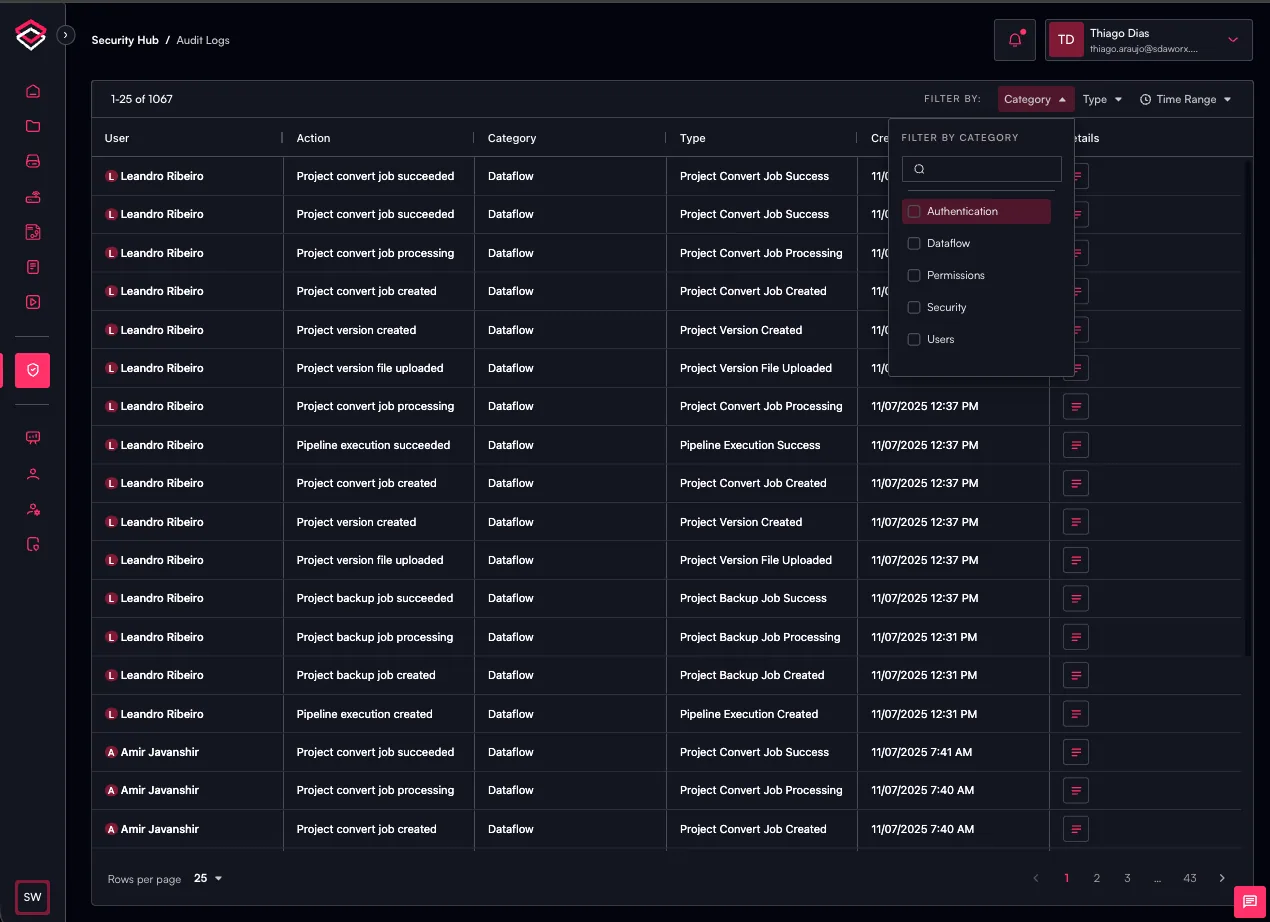
- Voit myös suodattaa lokeja lokikategorian, lokityypin tai aikavälin mukaan.
Tämä ominaisuus on parhaillaan työn alla, eikä kaikkia käyttäjien toimintoja vielä kirjata SDA-konsolissa.