Granskningsloggar
Översikt
Granskningsloggar tillhandahåller en centraliserad, manipulationssäker dokumentation av varje säkerhetsrelevant åtgärd som sker inom din SDA-tenant. De fångar händelser för användare, enheter, projekt, pipelines och plattformstjänster – vilket ger dig fullständig spårbarhet över vem som gjorde vad, när och varifrån.
Som en del av Security Hub fungerar Granskningsloggar tillsammans med Vaults & Secrets för att säkerställa att din operativa miljö förblir transparent, regelefterlevande och fullt granskningsbar. Varje loggpost innehåller viktiga metadata såsom tidsstämpel, aktör, åtgärdstyp, påverkad resurs och utfall, vilket gör det möjligt för team att undersöka förändringar, stödja incidenthantering, uppfylla efterlevnadskrav och upprätthålla en hög säkerhetsnivå i sina industriella automationsflöden.
Granskningsloggar kan filtreras, visas och exporteras för djupare analys, vilket gör dem till en väsentlig komponent för säkra, styrda och ansvarsfulla verksamheter i SDA.
Använda Granskningsloggar
SDA-konsolen stöder även granskning av aktiviteterna i plattformen via avsnittet Audit Logs i Security Hub.
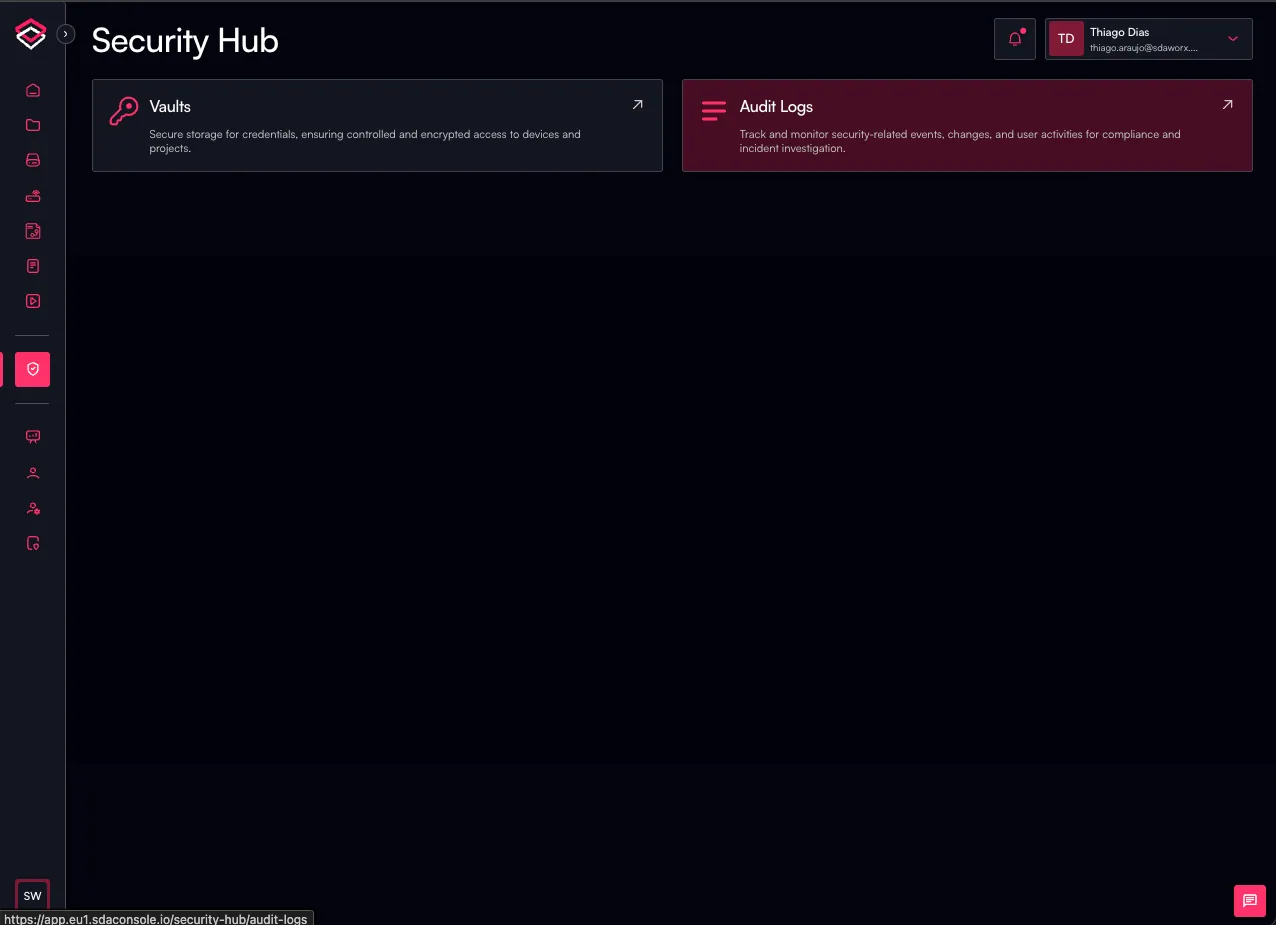
- Gå till Security Hub och klicka på länken Audit Logs
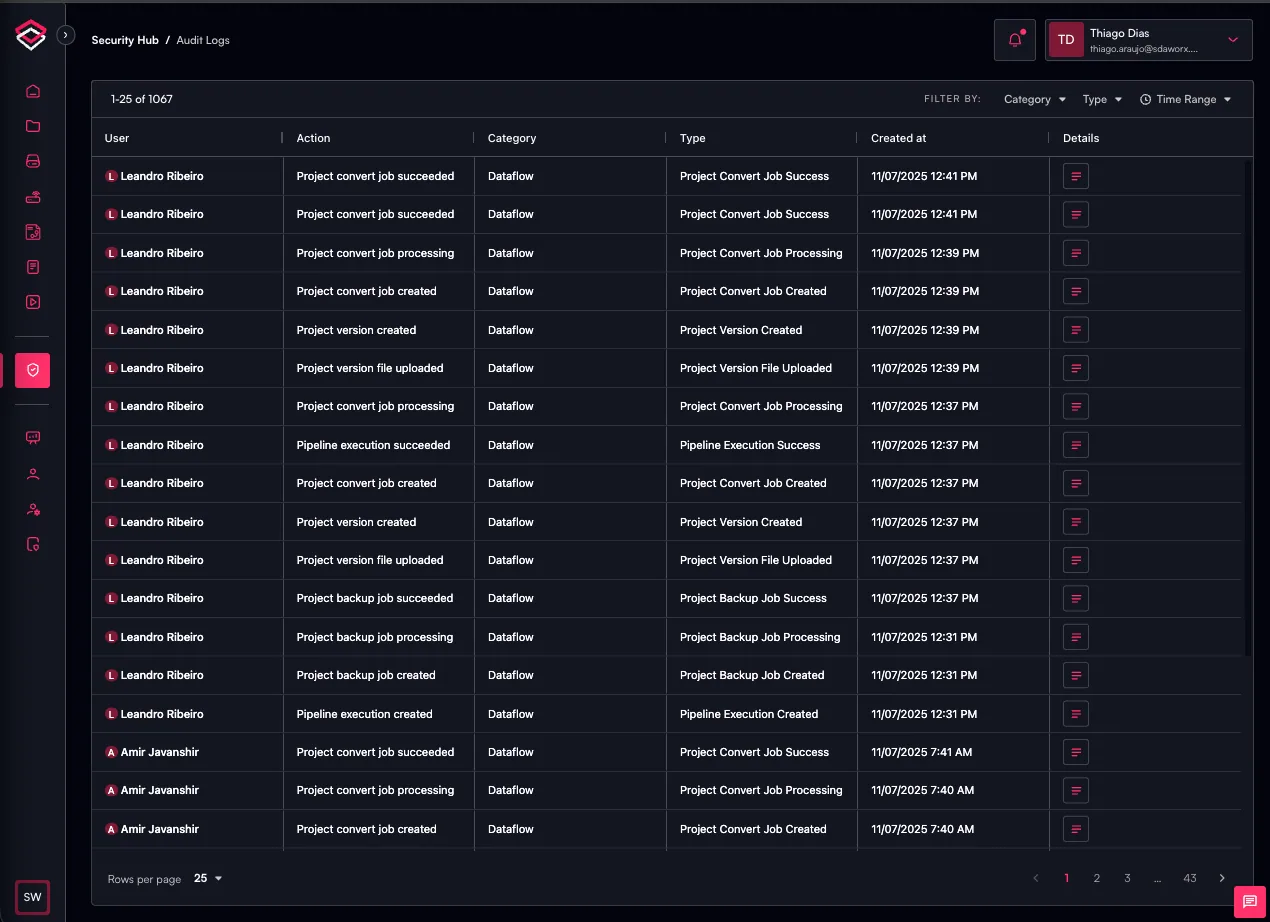
- Du ser loggar över användarnas aktiviteter i SDA-konsolen
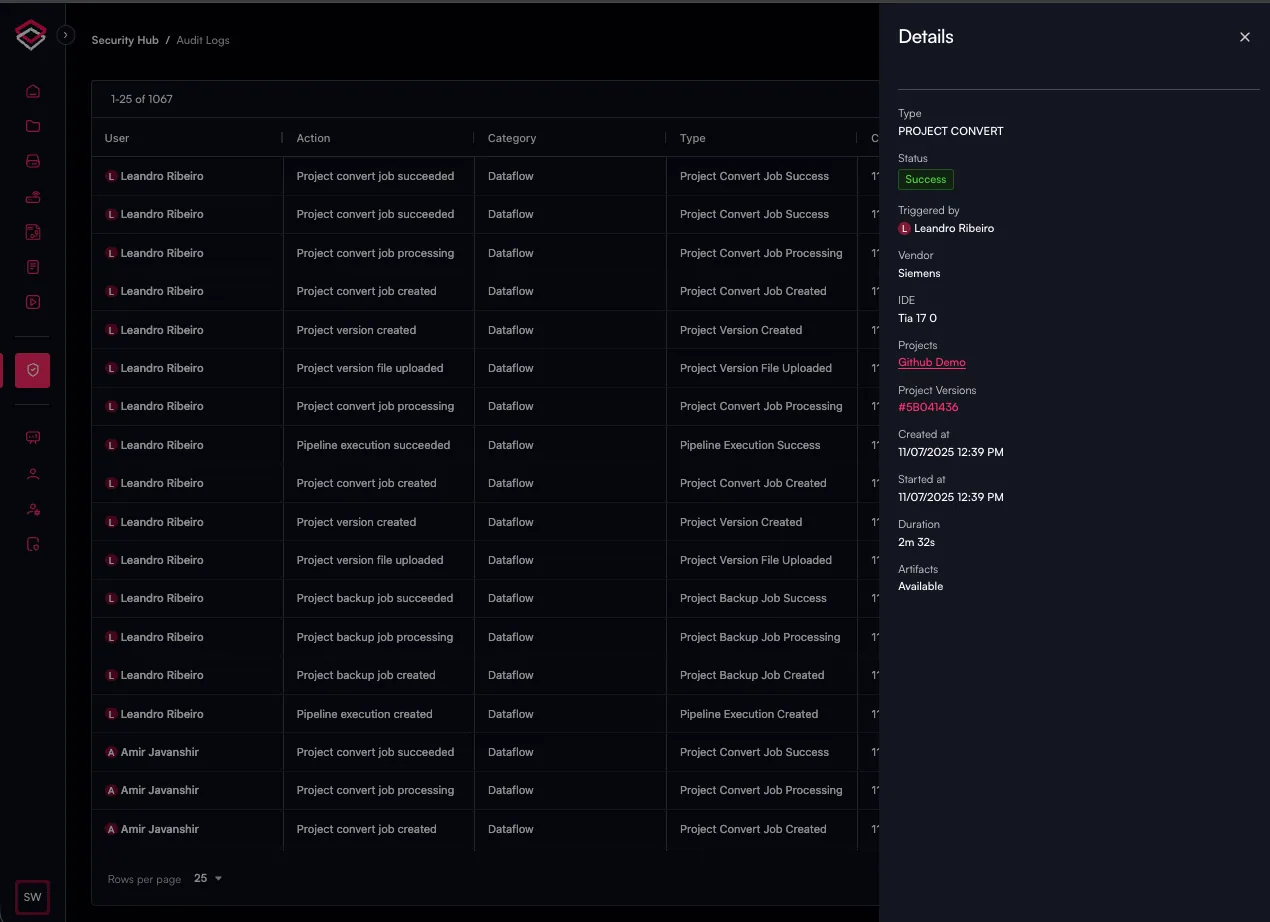
- Genom att klicka på
Detailskan du se en detaljerad logg över den aktuella aktiviteten
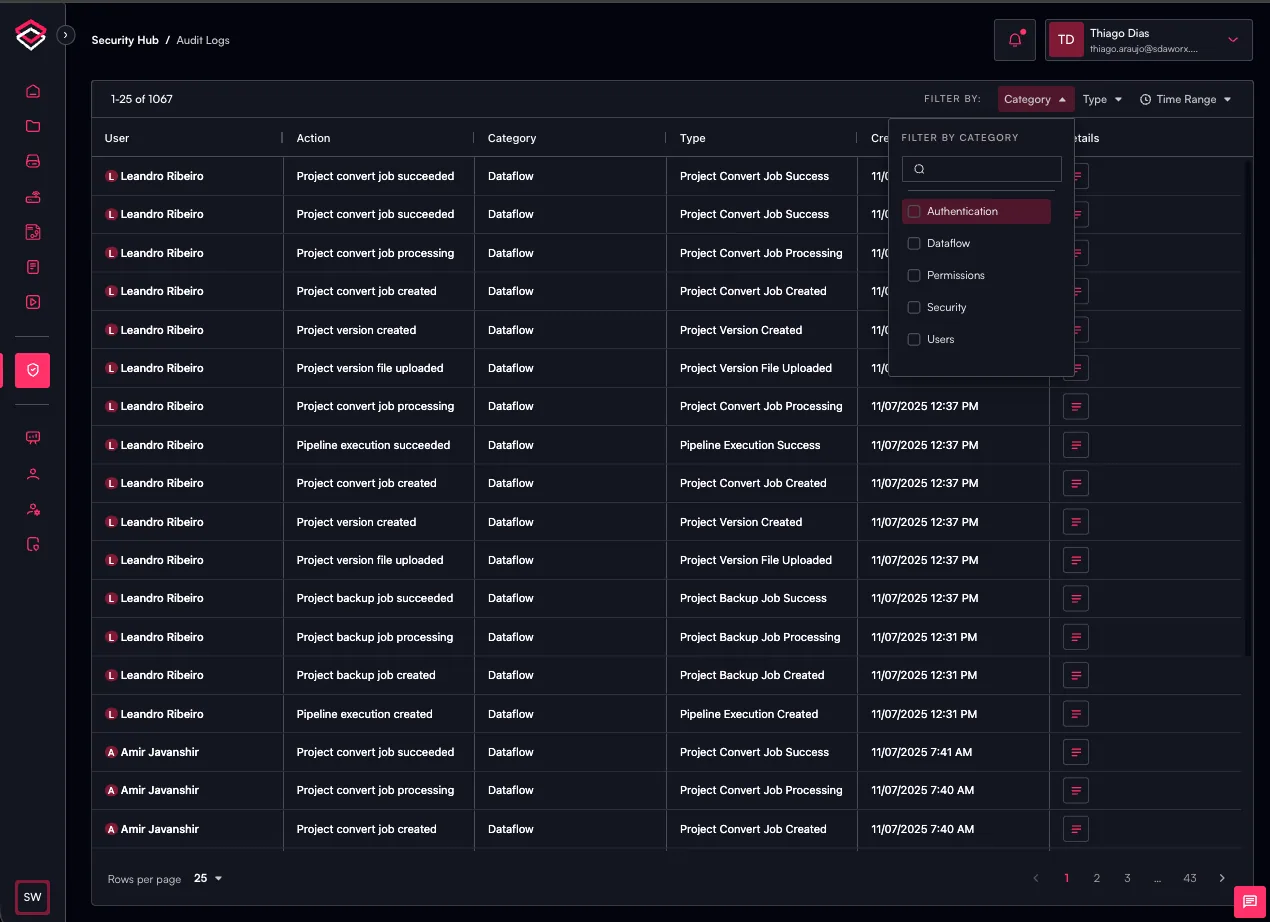
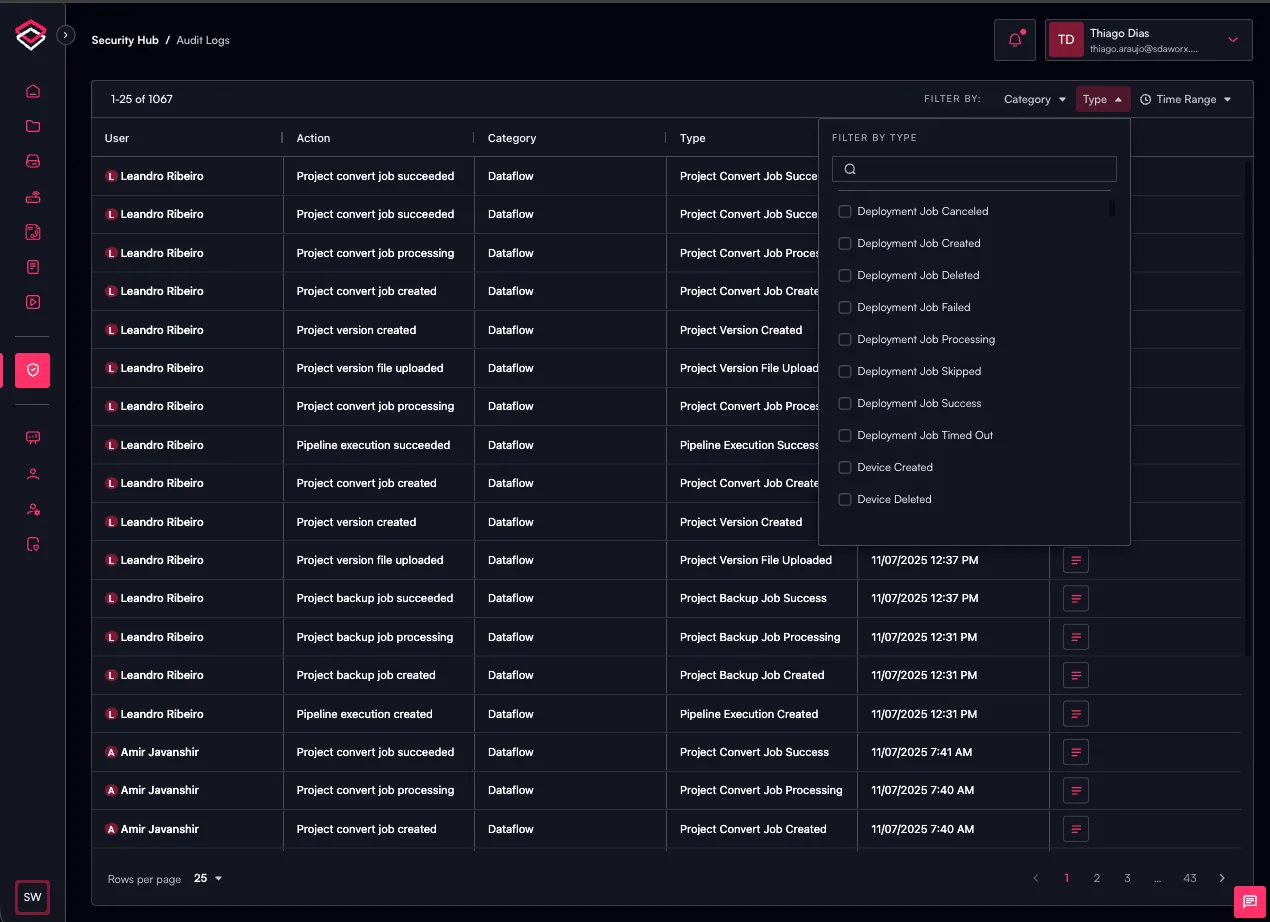
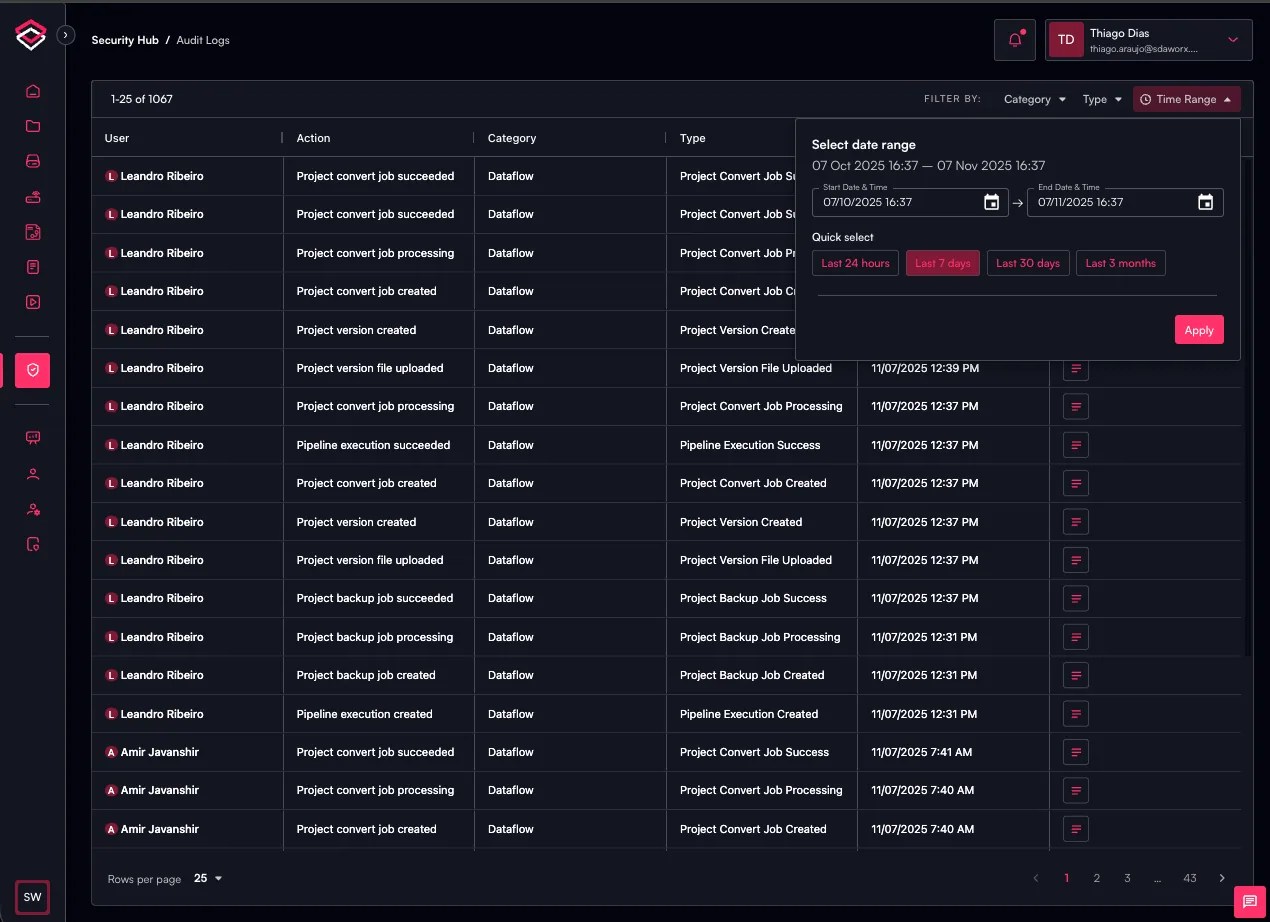
- Du kan även filtrera loggarna efter loggkategori, loggtyp eller tidsintervall.
Denna funktion är för närvarande under utveckling och vissa användaraktiviteter loggas ännu inte i SDA-konsolen.