Audit Logs
Overzicht
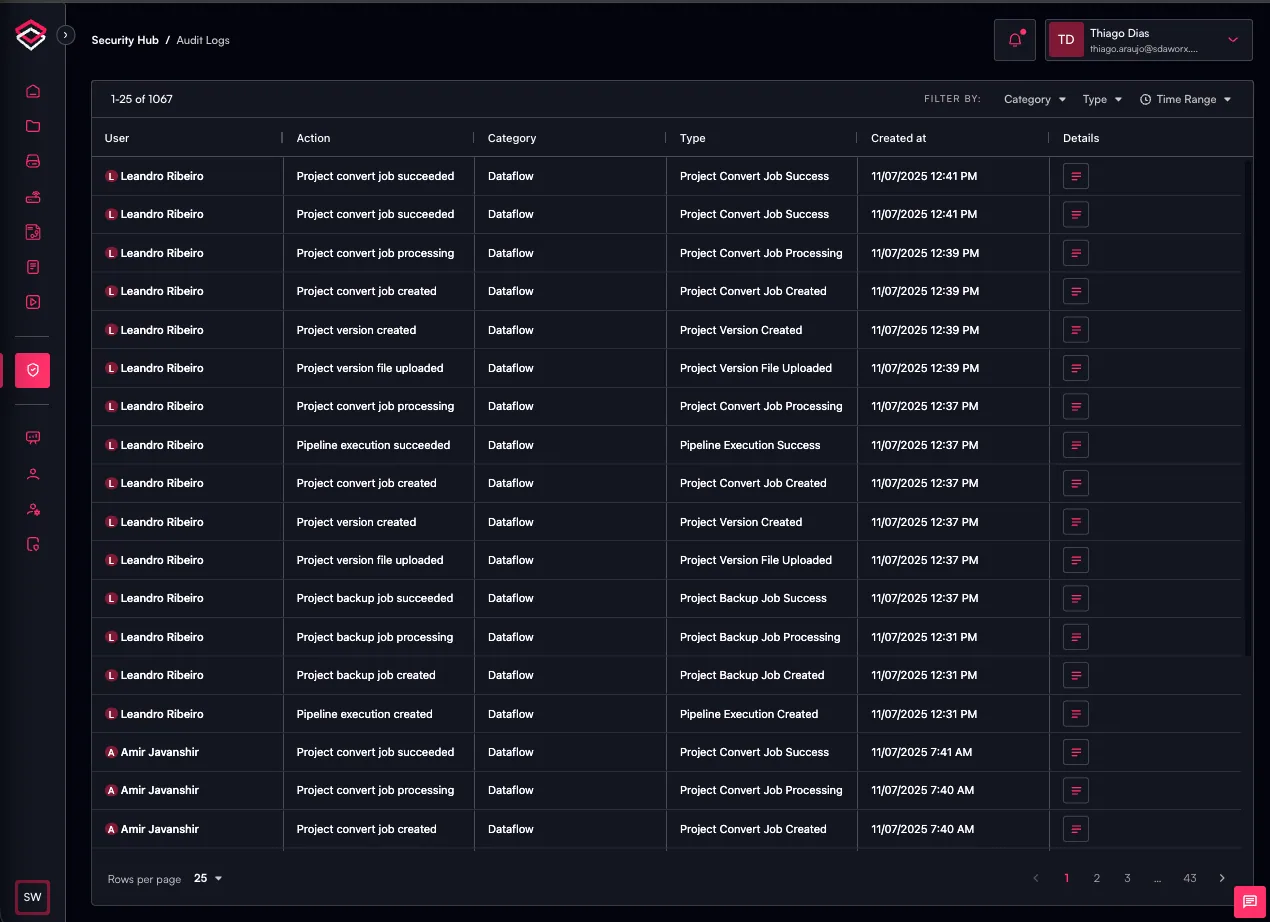
Audit Logs bieden een gecentraliseerd, manipulatiebestendig overzicht van elke beveiligingsrelevante actie die binnen uw SDA-tenant plaatsvindt. Ze leggen gebeurtenissen vast van gebruikers, apparaten, projecten, pipelines en platformdiensten en geven u zo volledige traceerbaarheid van wie wat heeft gedaan, wanneer en vanaf welke locatie.
Als onderdeel van Security Hub werken Audit Logs samen met Vaults & Secrets om ervoor te zorgen dat uw operationele omgeving transparant, compliant en volledig auditeerbaar blijft. Elke logregel bevat belangrijke metadata zoals tijdstempel, actor, actietype, betrokken resource en uitkomst, waardoor teams wijzigingen kunnen onderzoeken, incidentrespons kunnen ondersteunen, aan compliance-eisen kunnen voldoen en een hoog beveiligingsniveau in hun industriële automatiseringsworkflows kunnen handhaven.
Audit Logs kunnen worden gefilterd, bekeken en geëxporteerd voor diepgaandere analyse, waardoor ze een essentieel onderdeel vormen van veilige, beheerste en verantwoorde bedrijfsvoering in SDA.
Audit Logs gebruiken
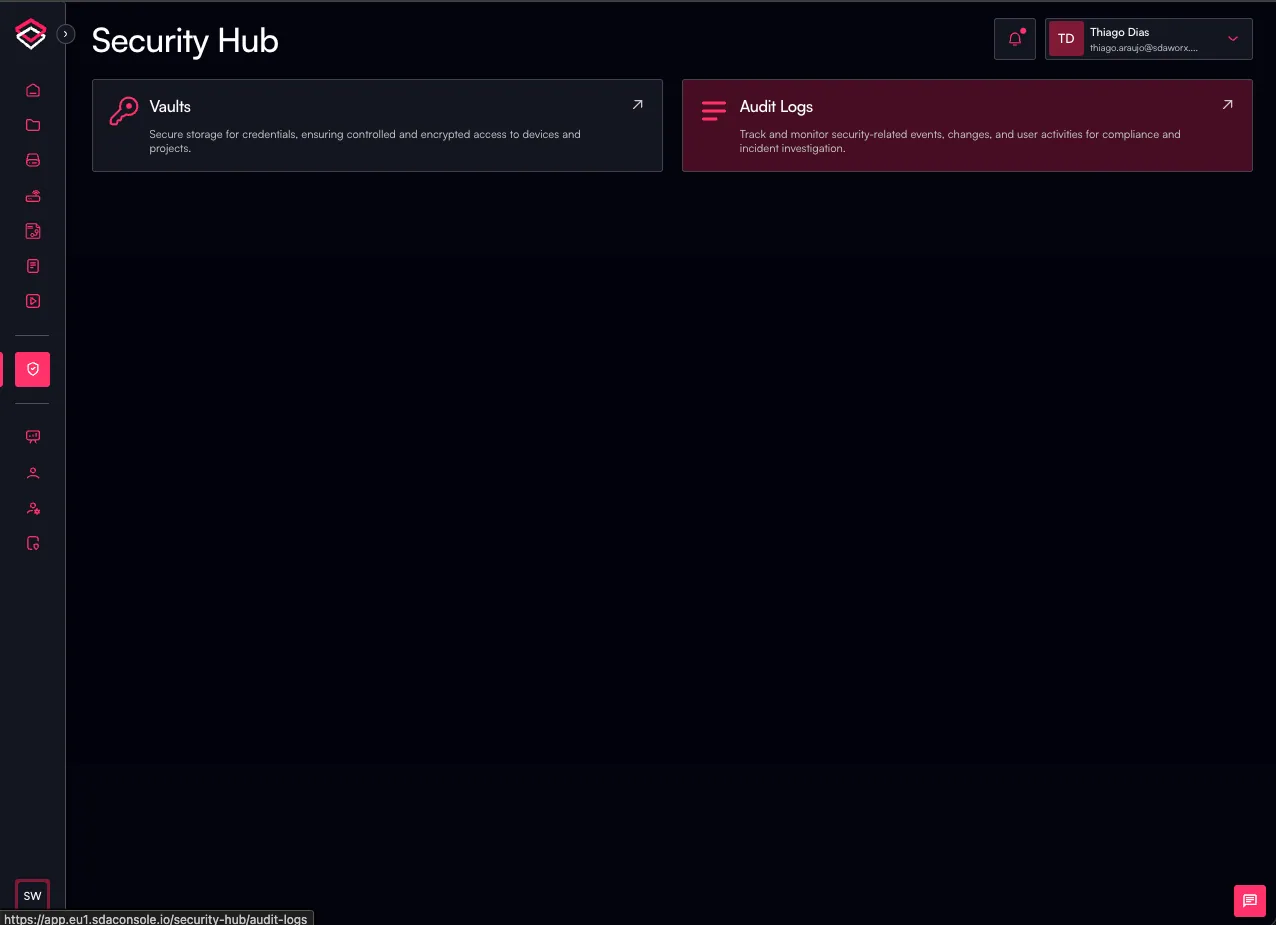
De SDA-console ondersteunt ook het auditen van de activiteiten in het platform via de sectie Audit Logs in de Security Hub.
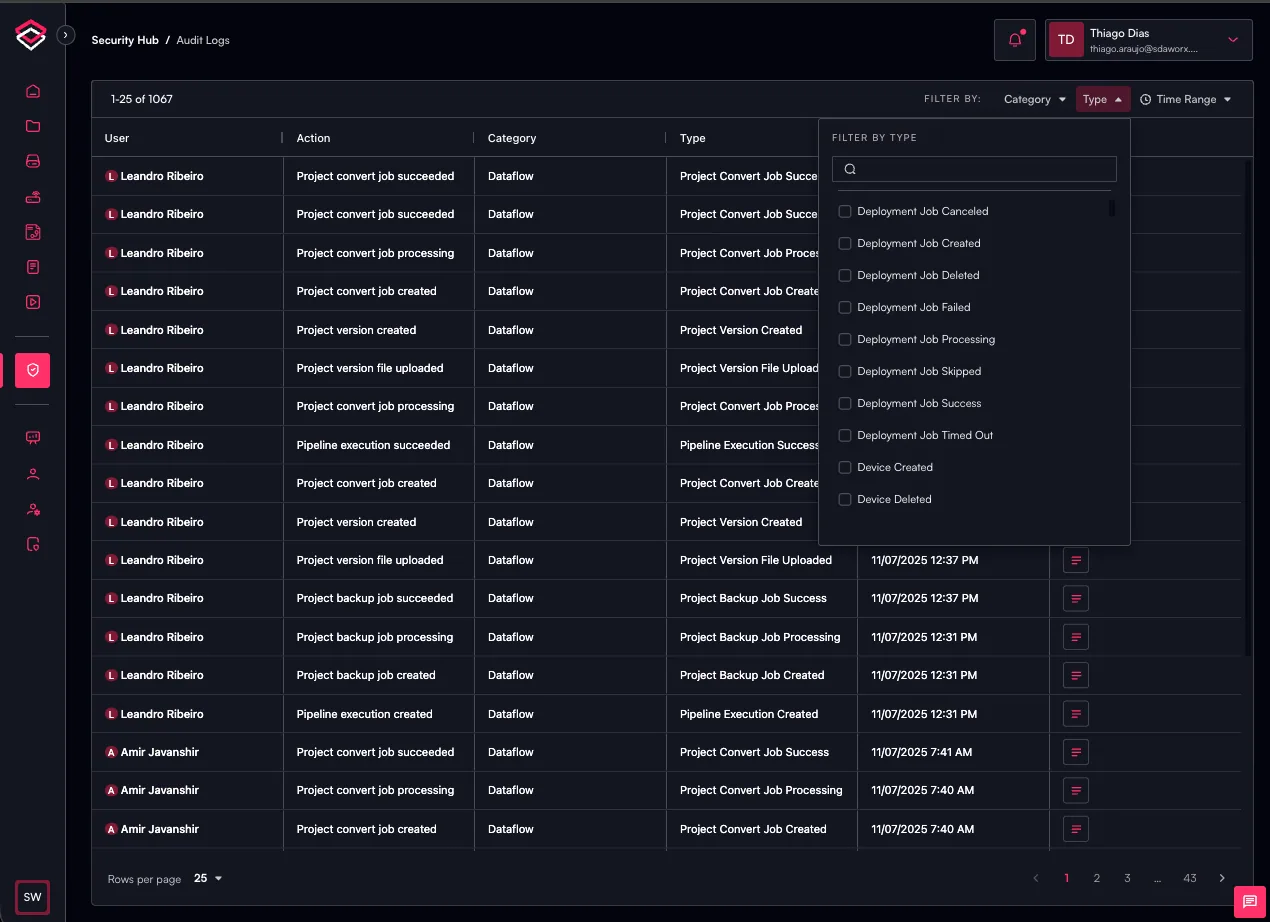
- Ga naar de Security Hub en klik op de link Audit Logs
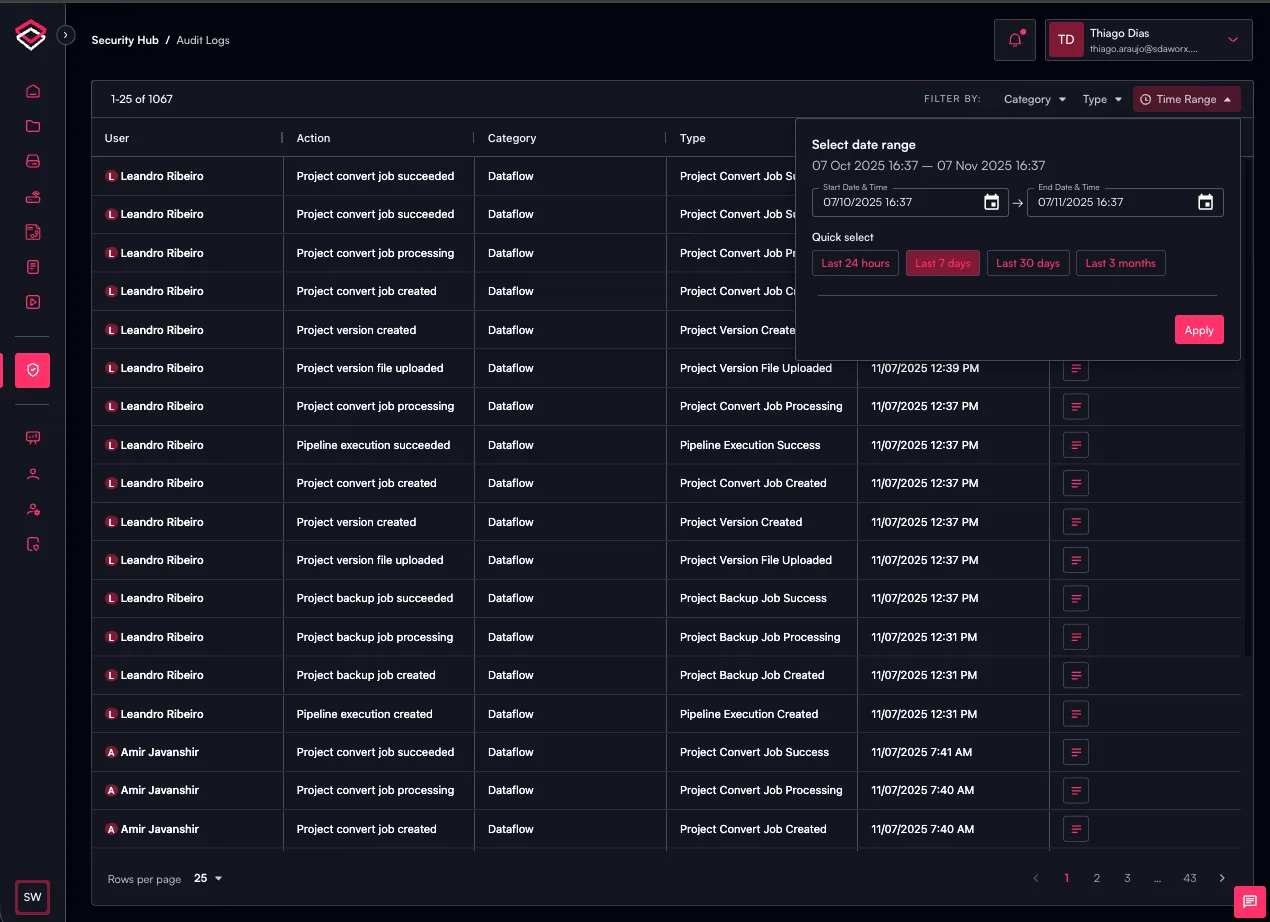
- U ziet logs van de gebruikersactiviteiten in de SDA-console
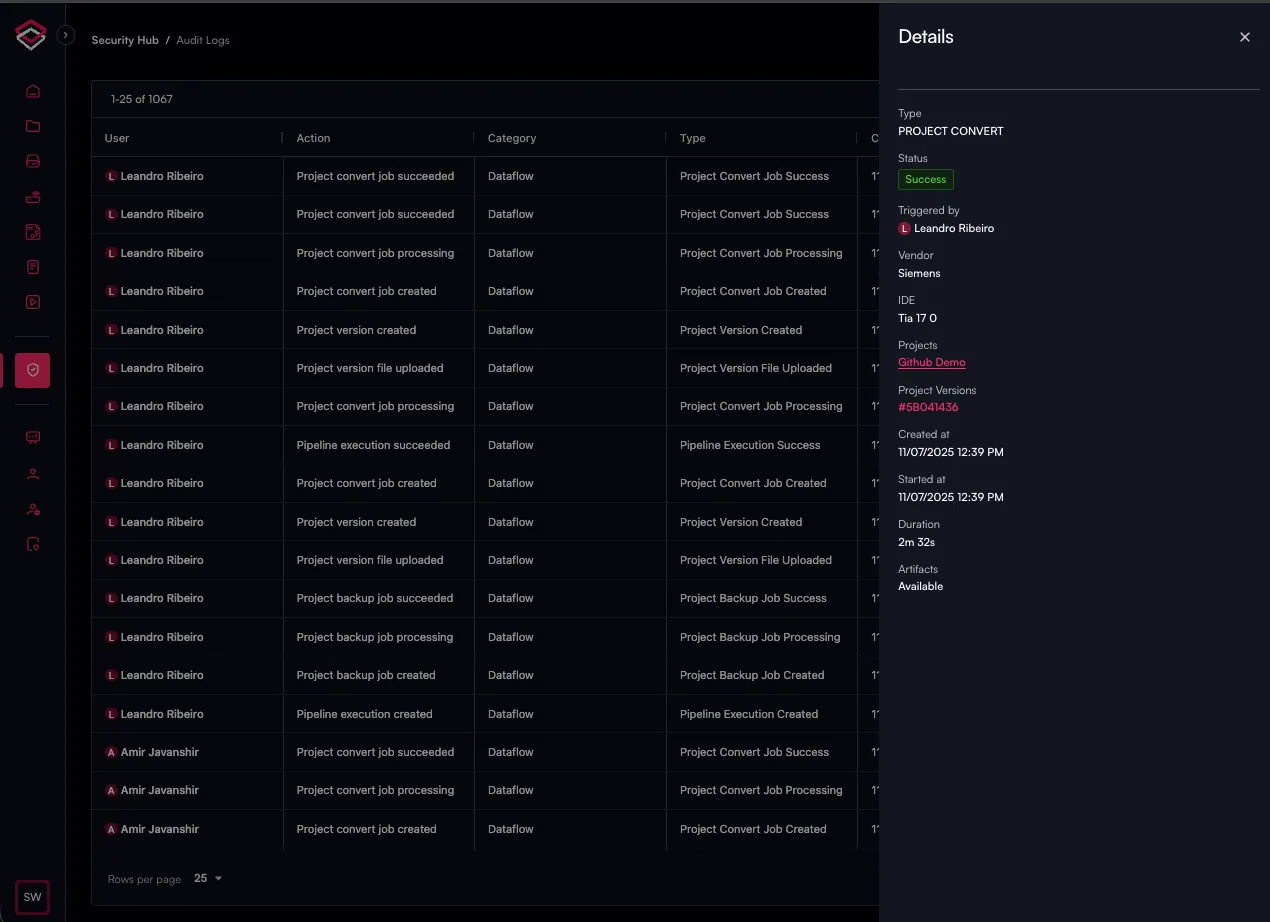
- Door op
Detailste klikken, kunt u een gedetailleerd log van de betreffende activiteit bekijken
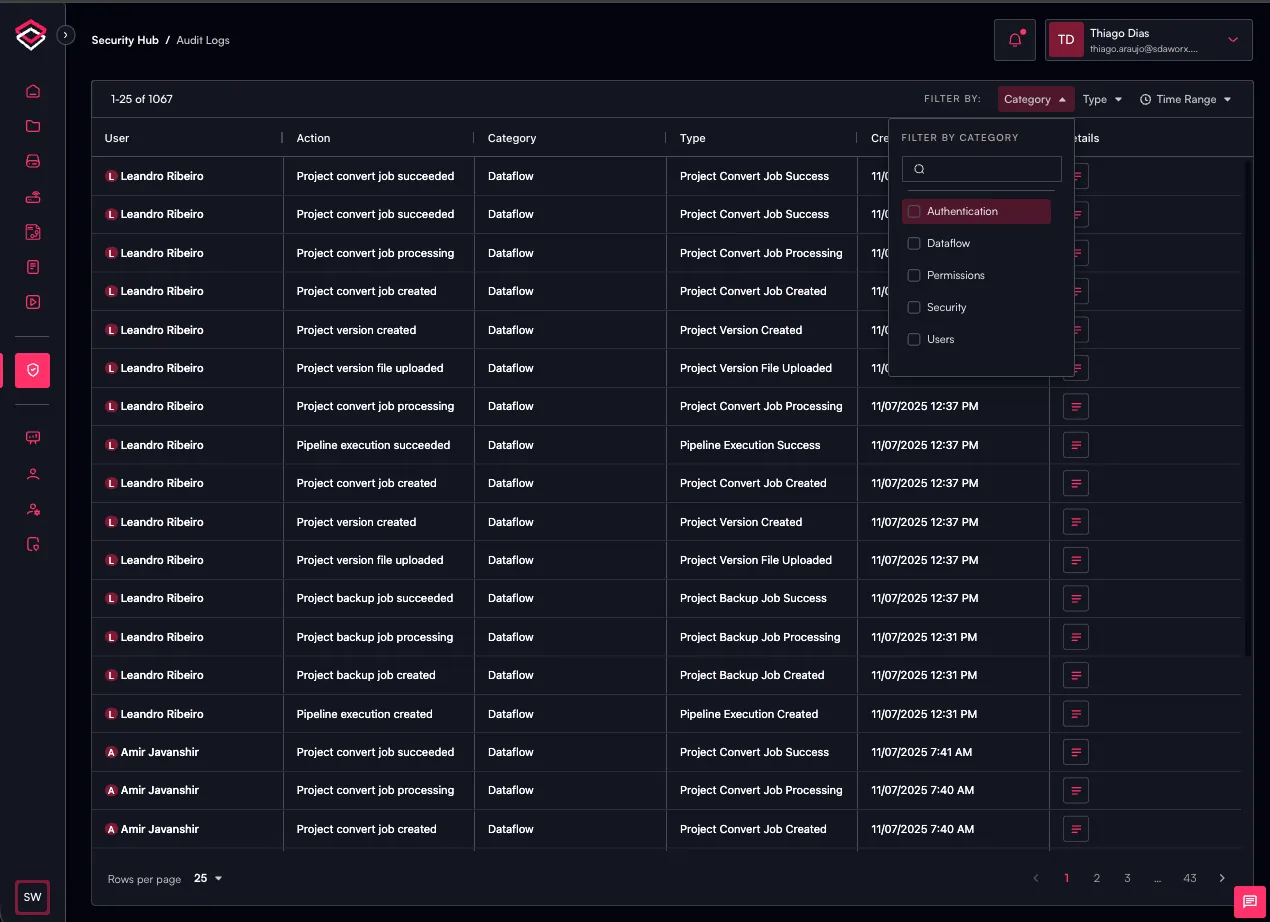
- U kunt de logs ook filteren op logcategorie, op logtype of op tijdsbereik.
Deze functie is momenteel nog in ontwikkeling en sommige gebruikersactiviteiten worden nog niet gelogd in de SDA-console.