Journaux d'audit
Vue d'ensemble
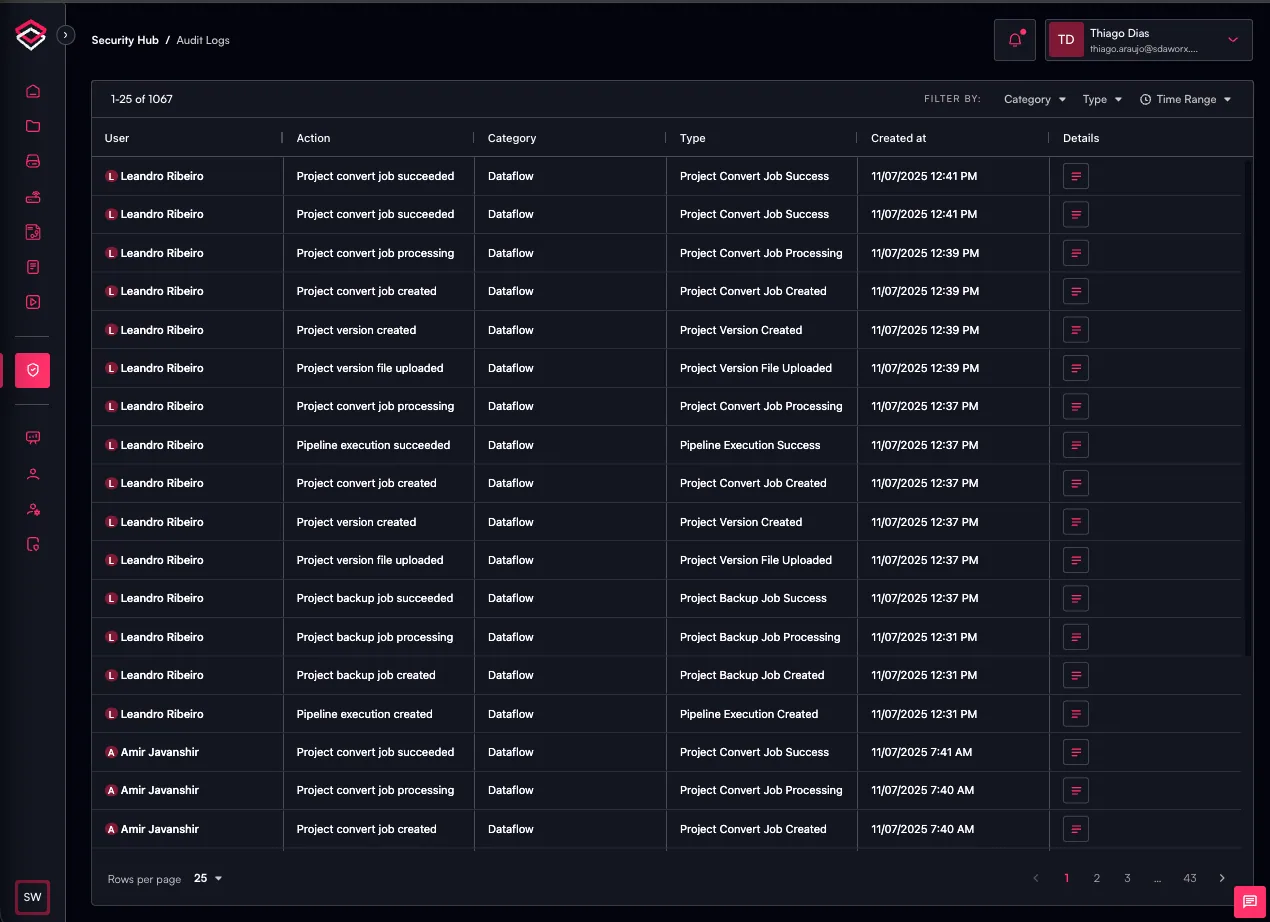
Les journaux d'audit fournissent un enregistrement centralisé et infalsifiable de chaque action pertinente pour la sécurité effectuée au sein de votre tenant SDA. Ils capturent les événements relatifs aux utilisateurs, aux appareils, aux projets, aux pipelines et aux services de la plateforme, vous offrant une traçabilité complète : qui a fait quoi, quand et depuis où.
En tant que composant du Security Hub, les journaux d'audit fonctionnent de concert avec Vaults & Secrets afin de garantir que votre environnement opérationnel reste transparent, conforme et entièrement auditable. Chaque entrée de journal inclut des métadonnées clés telles que l'horodatage, l'acteur, le type d'action, la ressource concernée et le résultat, permettant ainsi aux équipes d'investiguer les modifications, de soutenir la réponse aux incidents, de satisfaire aux exigences de conformité et de maintenir un niveau de sécurité élevé dans l'ensemble de leurs flux de travail d'automatisation industrielle.
Les journaux d'audit peuvent être filtrés, consultés et exportés pour une analyse plus approfondie, ce qui en fait un élément essentiel d'une exploitation sécurisée, gouvernée et responsable dans SDA.
Utilisation des journaux d'audit
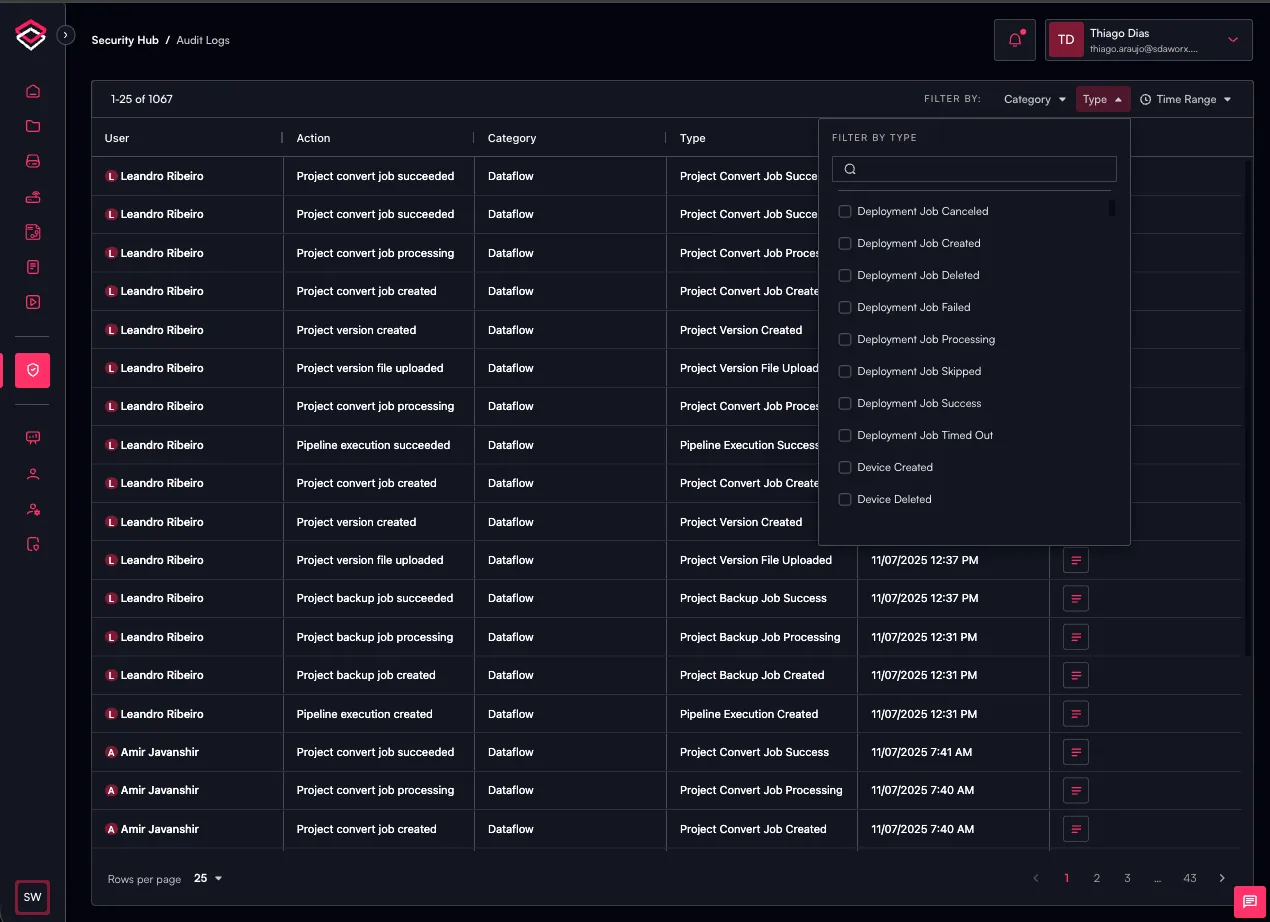
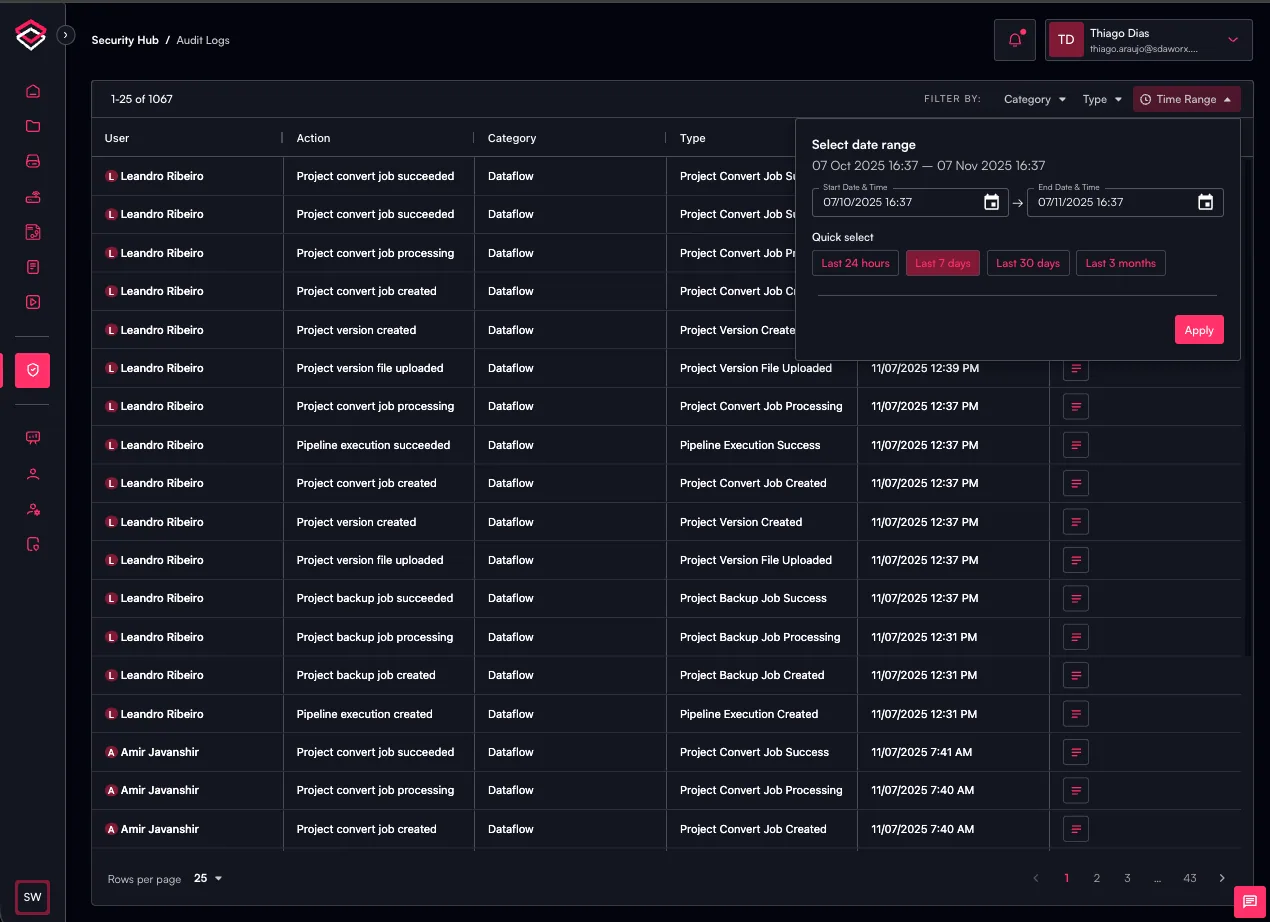
La console SDA prend également en charge l'audit des activités de la plateforme via la section Audit Logs du Security Hub.
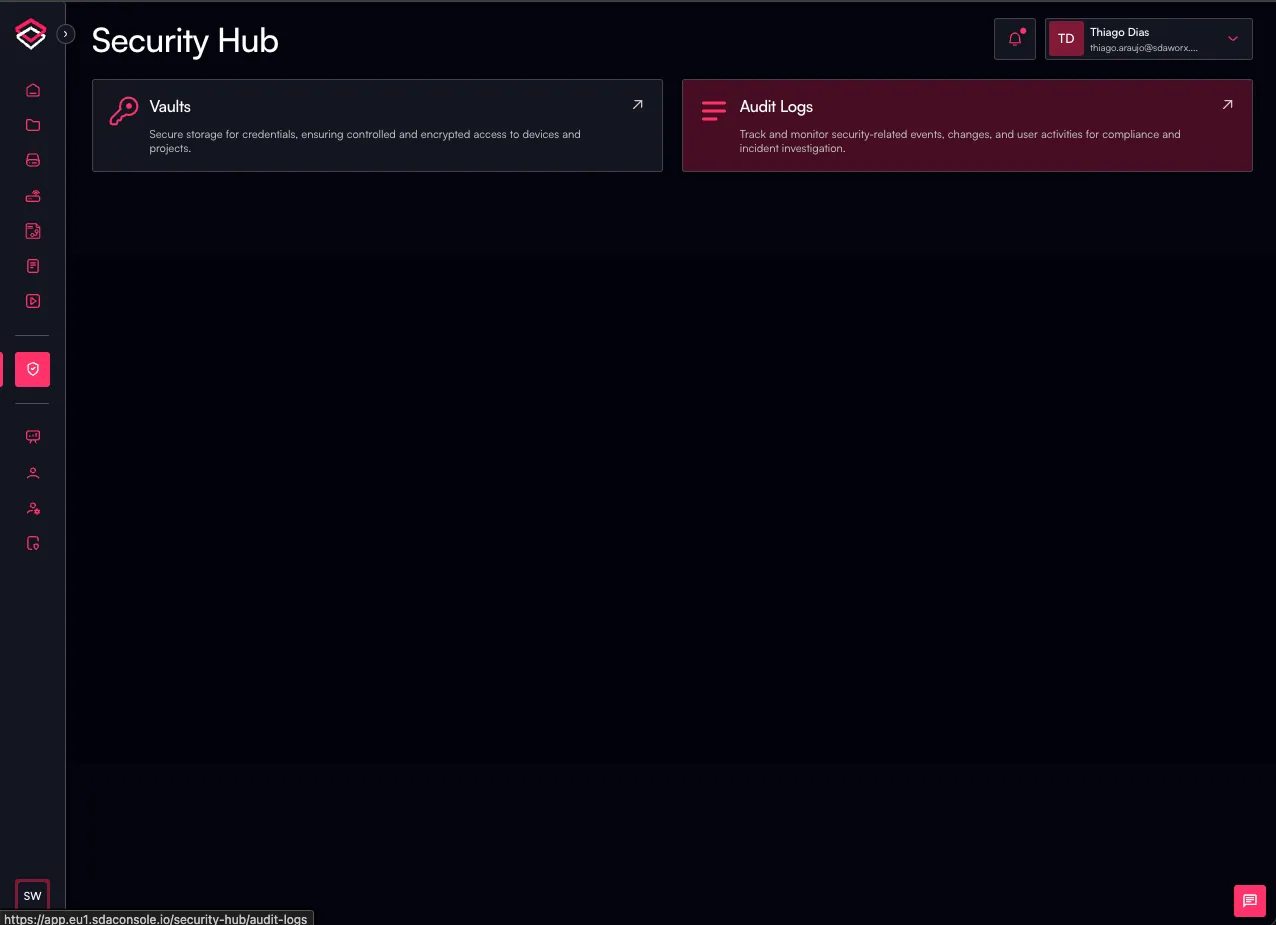
- Accédez au Security Hub et cliquez sur le lien Audit Logs
- Vous verrez les journaux des activités des utilisateurs dans la console SDA
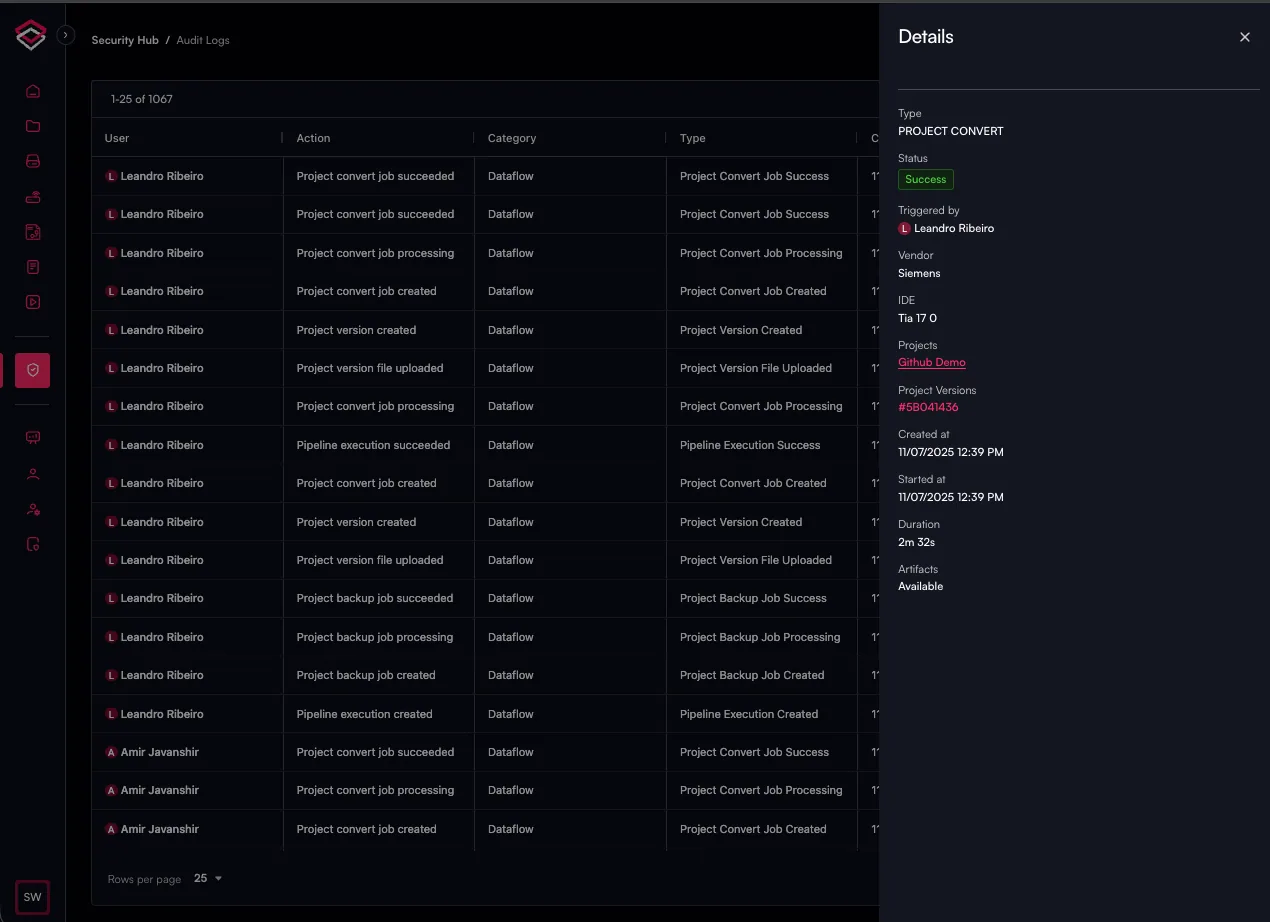
- En cliquant sur
Details, vous pouvez consulter un journal détaillé de l'activité concernée
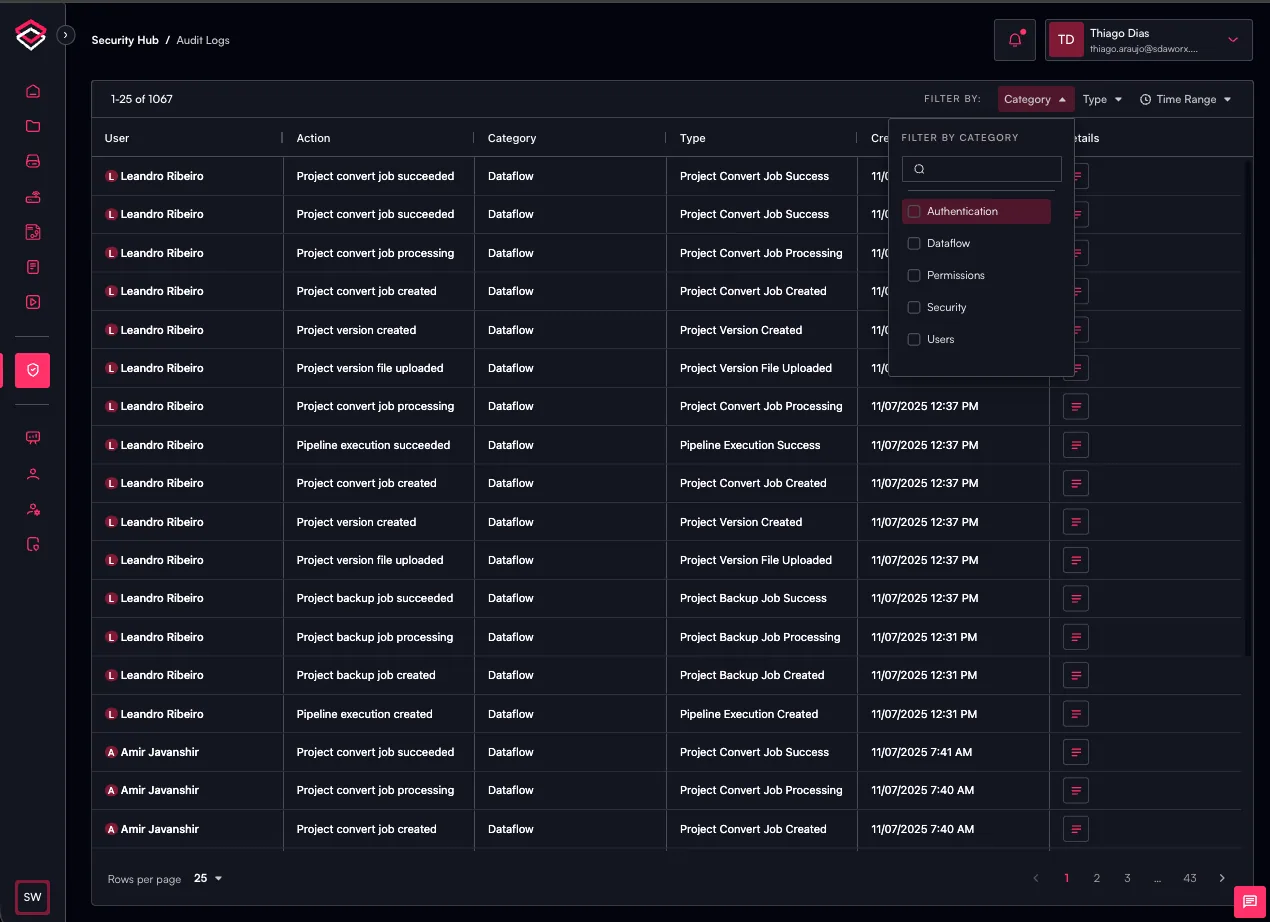
- Vous pouvez également filtrer les journaux par catégorie de journal, par type de journal ou par plage temporelle.
Cette fonctionnalité est actuellement en cours de développement et certaines activités des utilisateurs ne sont pas encore consignées dans la console SDA.