Audit Log
Panoramica
Gli Audit Log forniscono un registro centralizzato e resistente alle manomissioni di ogni azione rilevante per la sicurezza che si verifica all'interno del vostro tenant SDA. Registrano eventi relativi a utenti, dispositivi, progetti, pipeline e servizi di piattaforma, offrendo una tracciabilità completa su chi ha fatto cosa, quando e da dove.
Come parte del Security Hub, gli Audit Log operano insieme a Vaults & Secrets per garantire che il vostro ambiente operativo rimanga trasparente, conforme e completamente verificabile. Ogni voce di log include metadati chiave quali timestamp, autore dell'azione, tipo di azione, risorsa interessata ed esito, consentendo ai team di investigare le modifiche, supportare la risposta agli incidenti, soddisfare i requisiti di conformità e mantenere un elevato livello di sicurezza nei propri flussi di lavoro di automazione industriale.
Gli Audit Log possono essere filtrati, visualizzati ed esportati per analisi più approfondite, rendendoli un componente essenziale per operazioni sicure, governate e responsabili in SDA.
Utilizzo degli Audit Log
La console SDA supporta inoltre l'audit delle attività nella piattaforma tramite la sezione Audit Logs nel Security Hub.
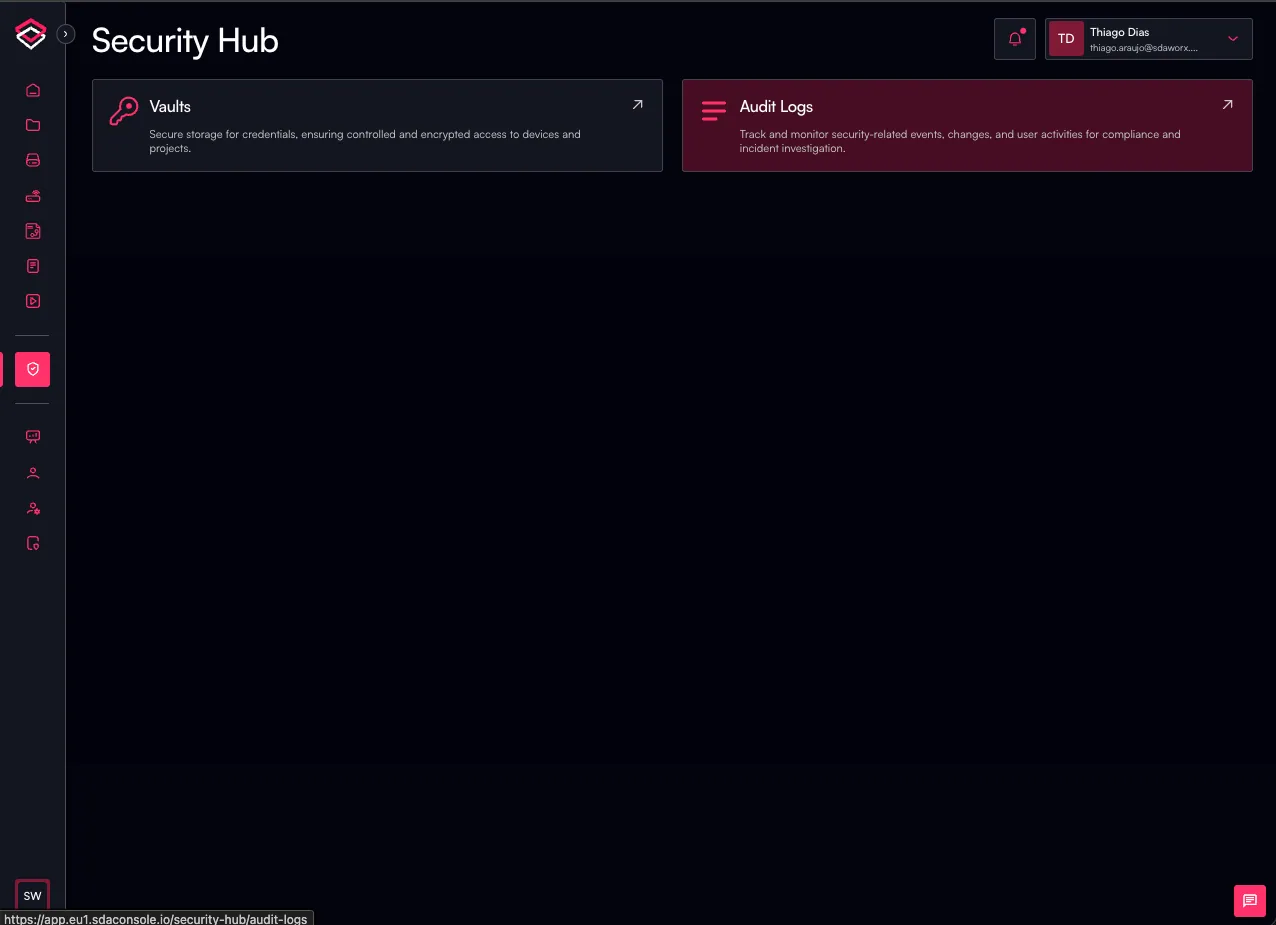
- Accedete al Security Hub e fate clic sul link Audit Logs
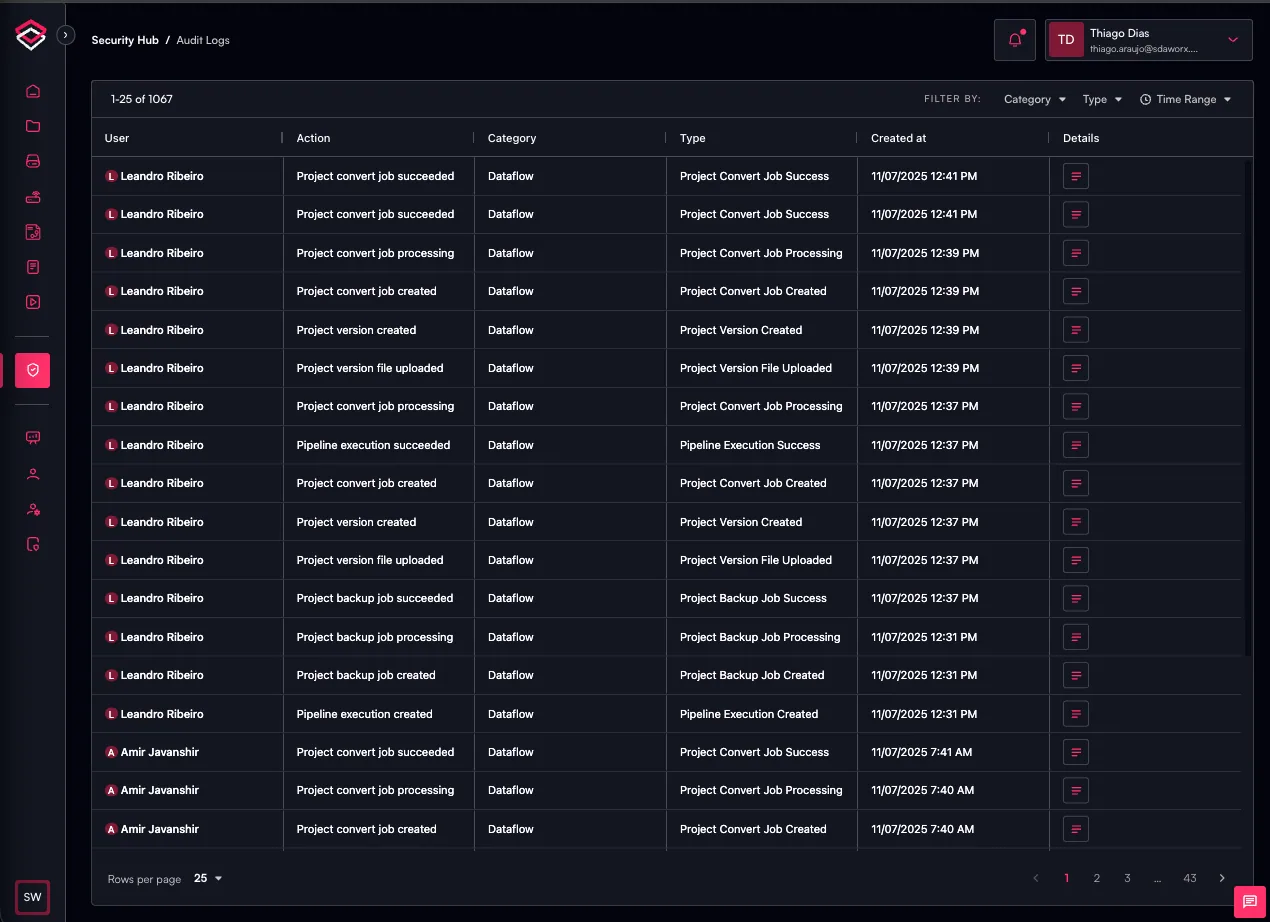
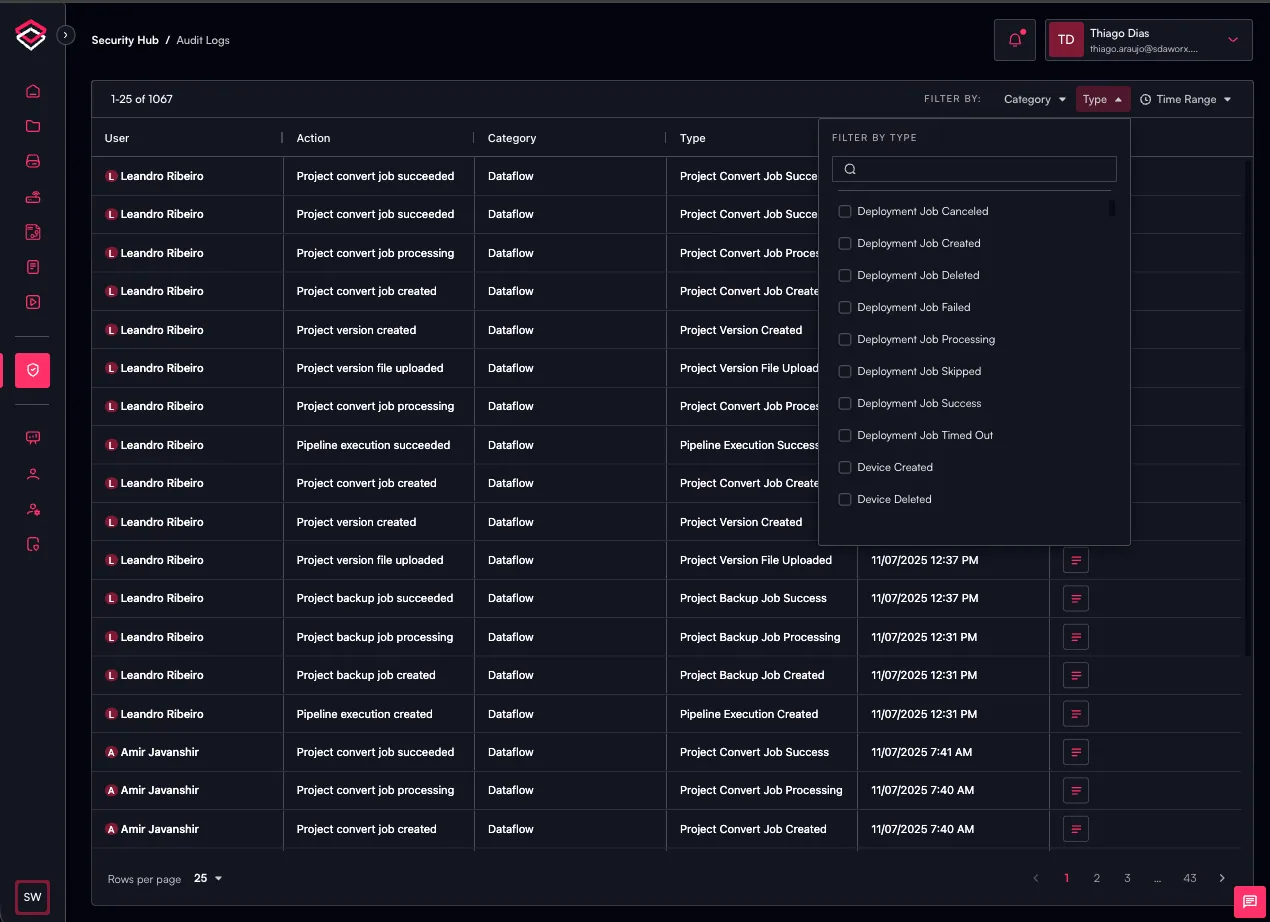
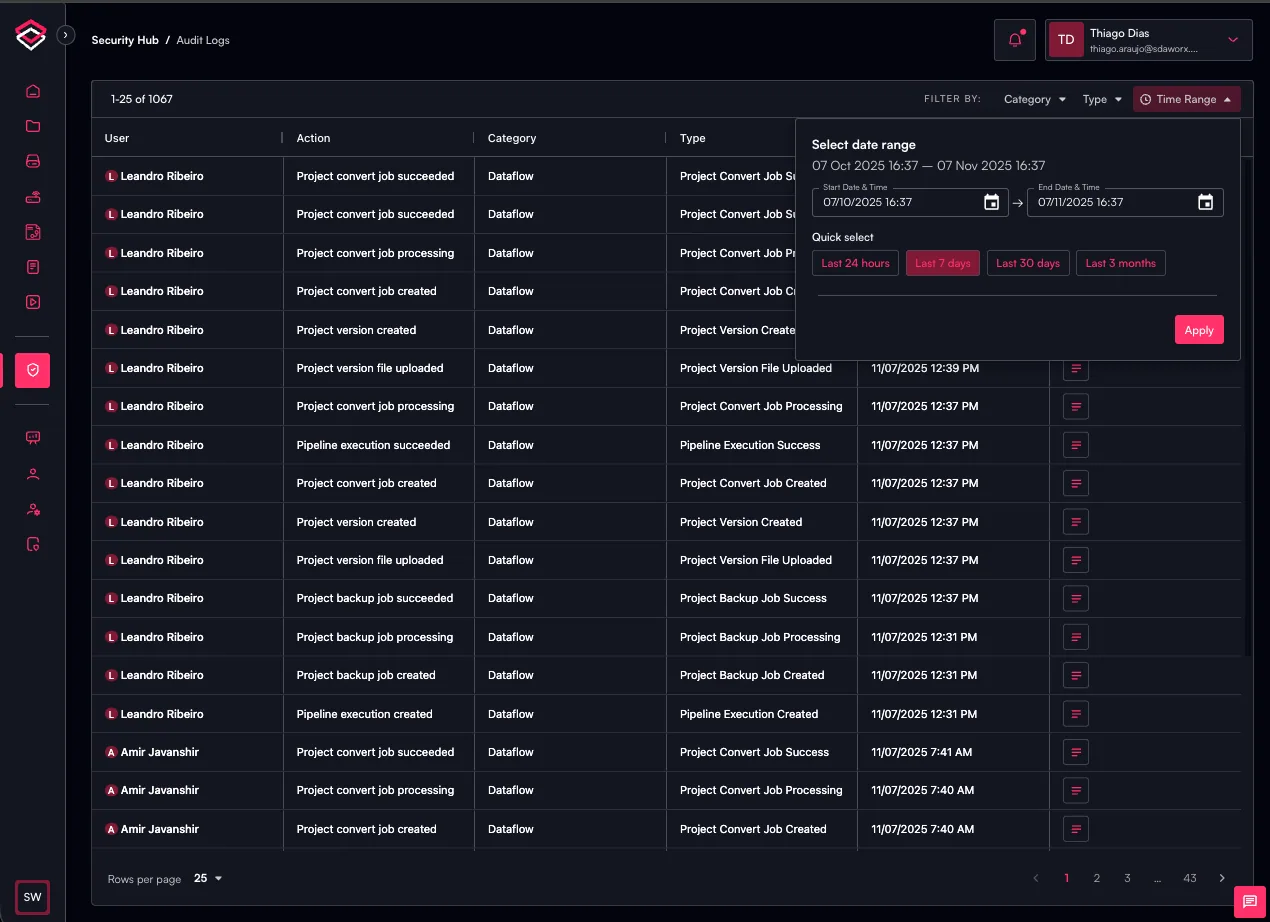
- Vedrete i log delle attività degli utenti nella console SDA
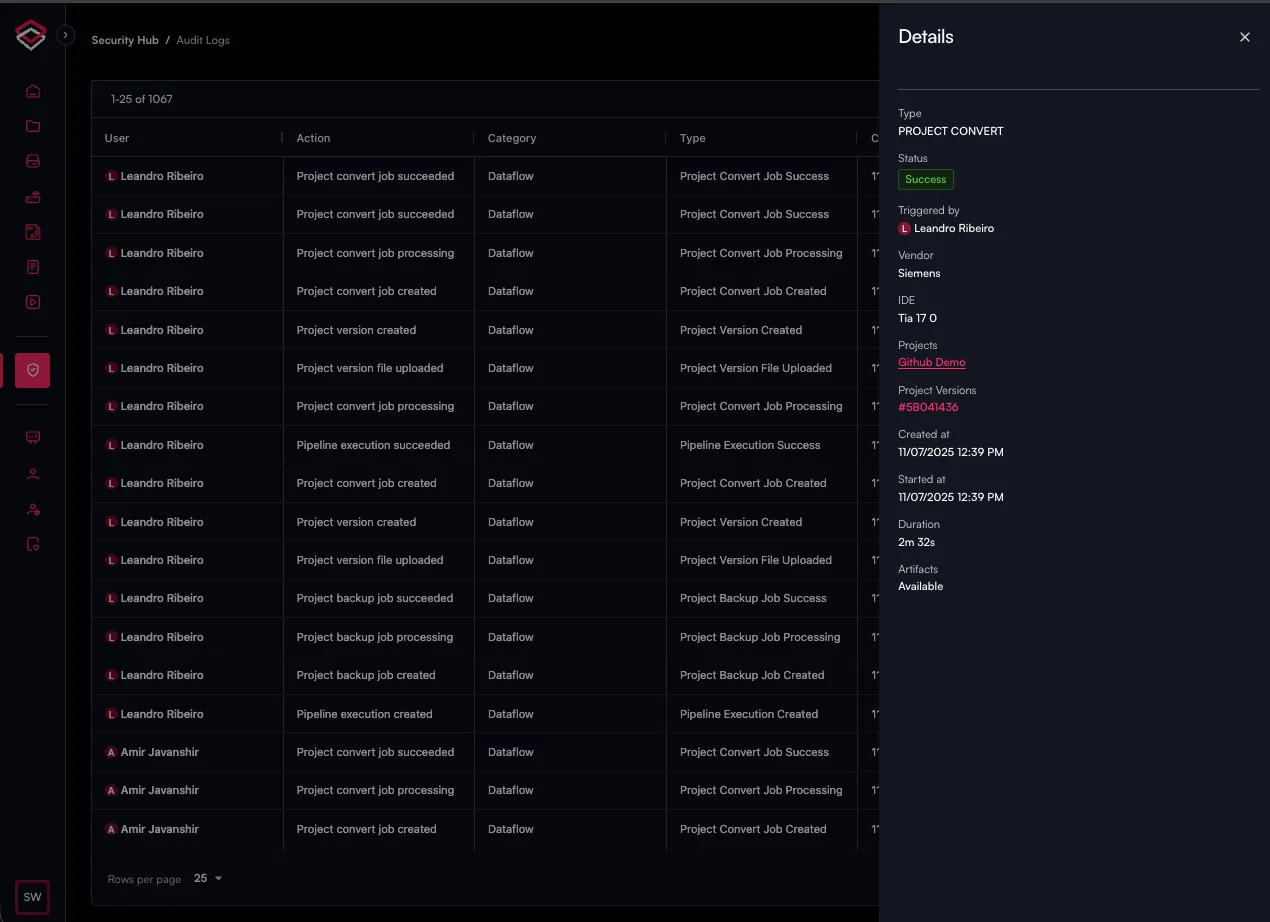
- Facendo clic su
Details, potete visualizzare un log dettagliato dell'attività selezionata
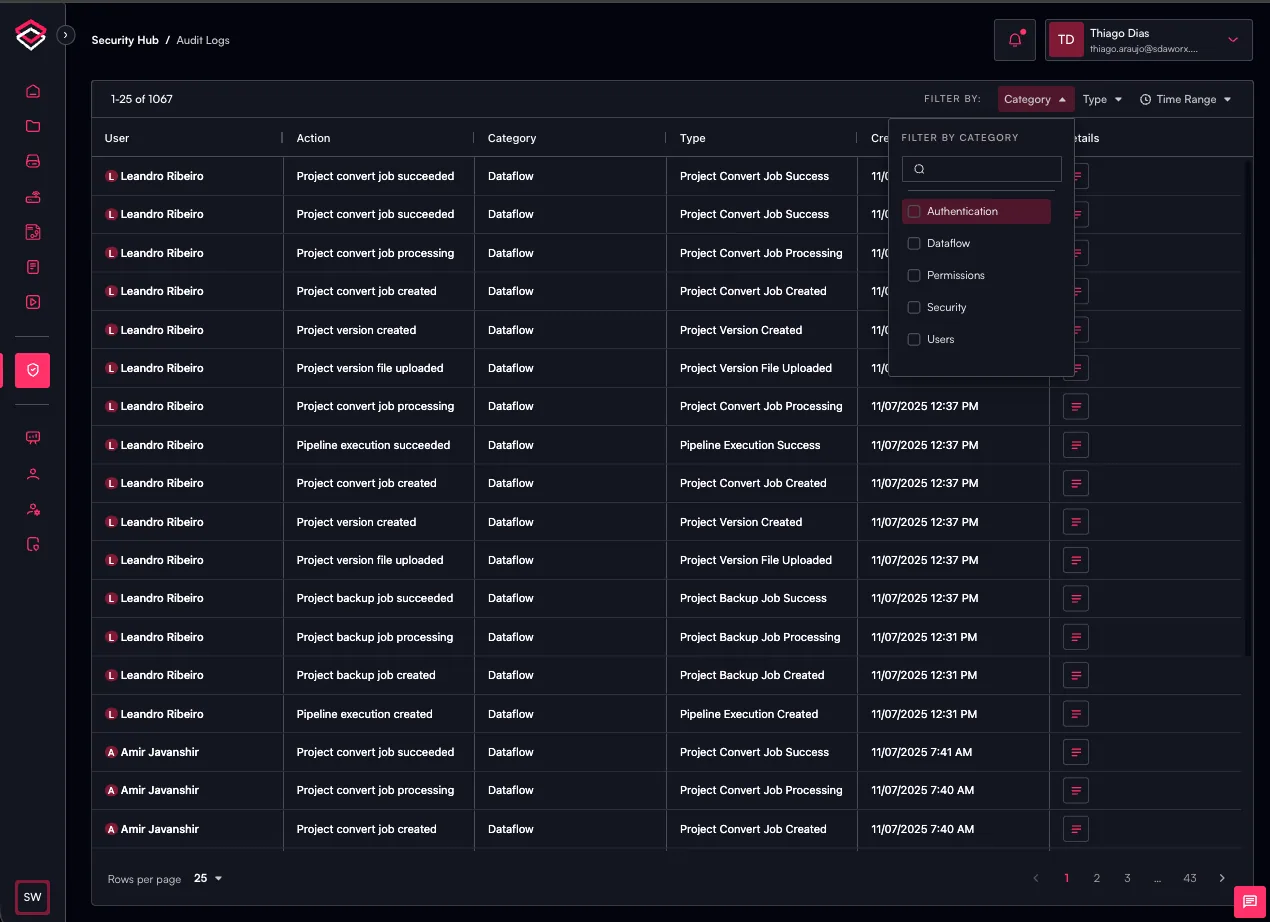
- Potete inoltre filtrare i log per categoria di log, per tipo di log o per intervallo di tempo.
Questa funzionalità è attualmente in fase di sviluppo e alcune attività degli utenti non vengono ancora registrate nella console SDA.