Registros de auditoría
Descripción general
Los registros de auditoría proporcionan un historial centralizado y resistente a manipulaciones de todas las acciones relevantes para la seguridad que se producen en su tenant de SDA. Capturan eventos de usuarios, dispositivos, proyectos, pipelines y servicios de plataforma, ofreciéndole una trazabilidad completa sobre quién hizo qué, cuándo y desde dónde.
Como parte del Security Hub, los registros de auditoría funcionan junto con Vaults & Secrets para garantizar que su entorno operativo permanezca transparente, conforme y totalmente auditable. Cada entrada de registro incluye metadatos clave como la marca de tiempo, el actor, el tipo de acción, el recurso afectado y el resultado, lo que permite a los equipos investigar cambios, respaldar la respuesta ante incidentes, cumplir requisitos normativos y mantener un alto nivel de seguridad en sus flujos de trabajo de automatización industrial.
Los registros de auditoría pueden filtrarse, visualizarse y exportarse para un análisis más profundo, lo que los convierte en un componente esencial de unas operaciones seguras, gobernadas y responsables en SDA.
Uso de los registros de auditoría
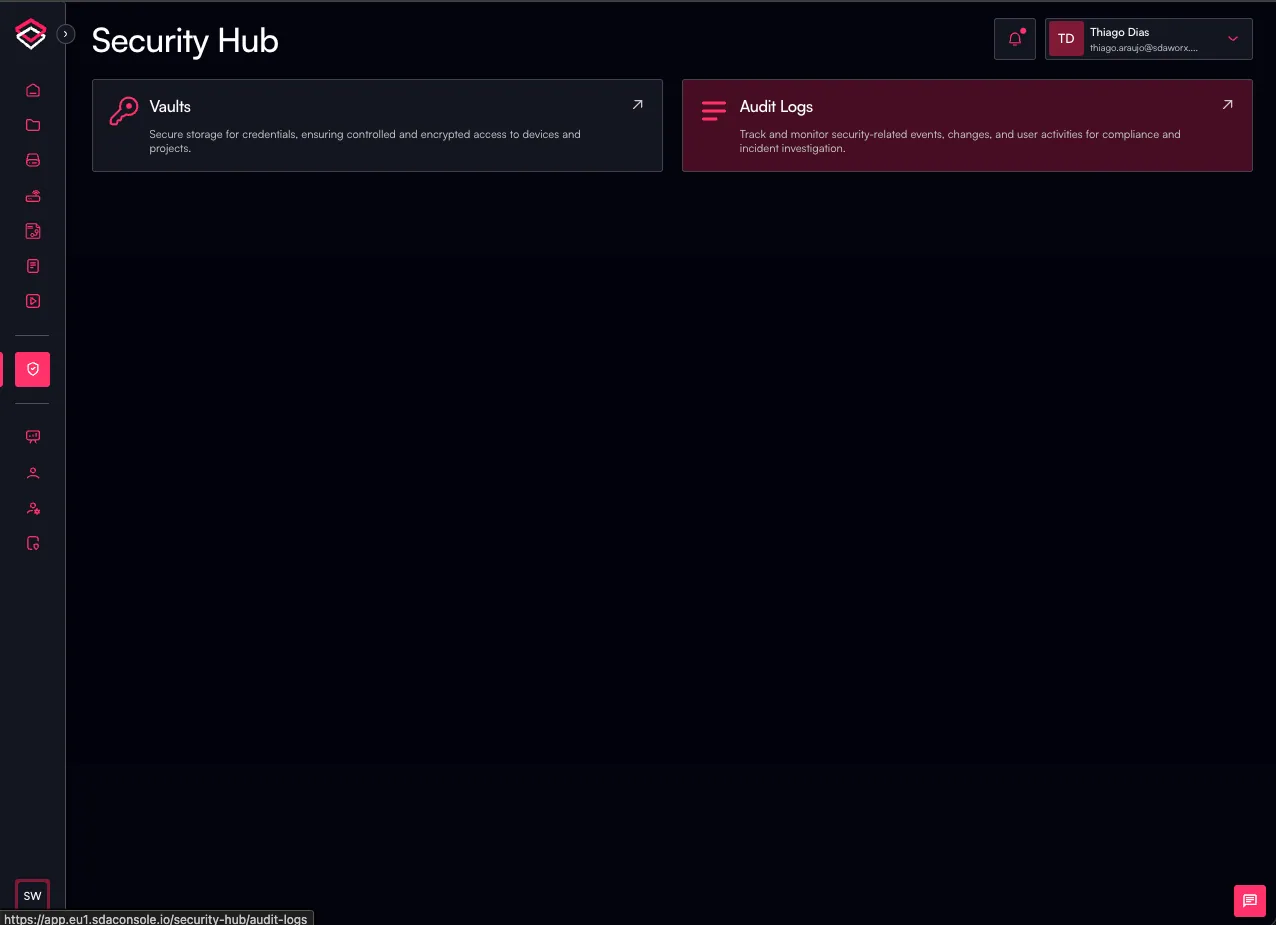
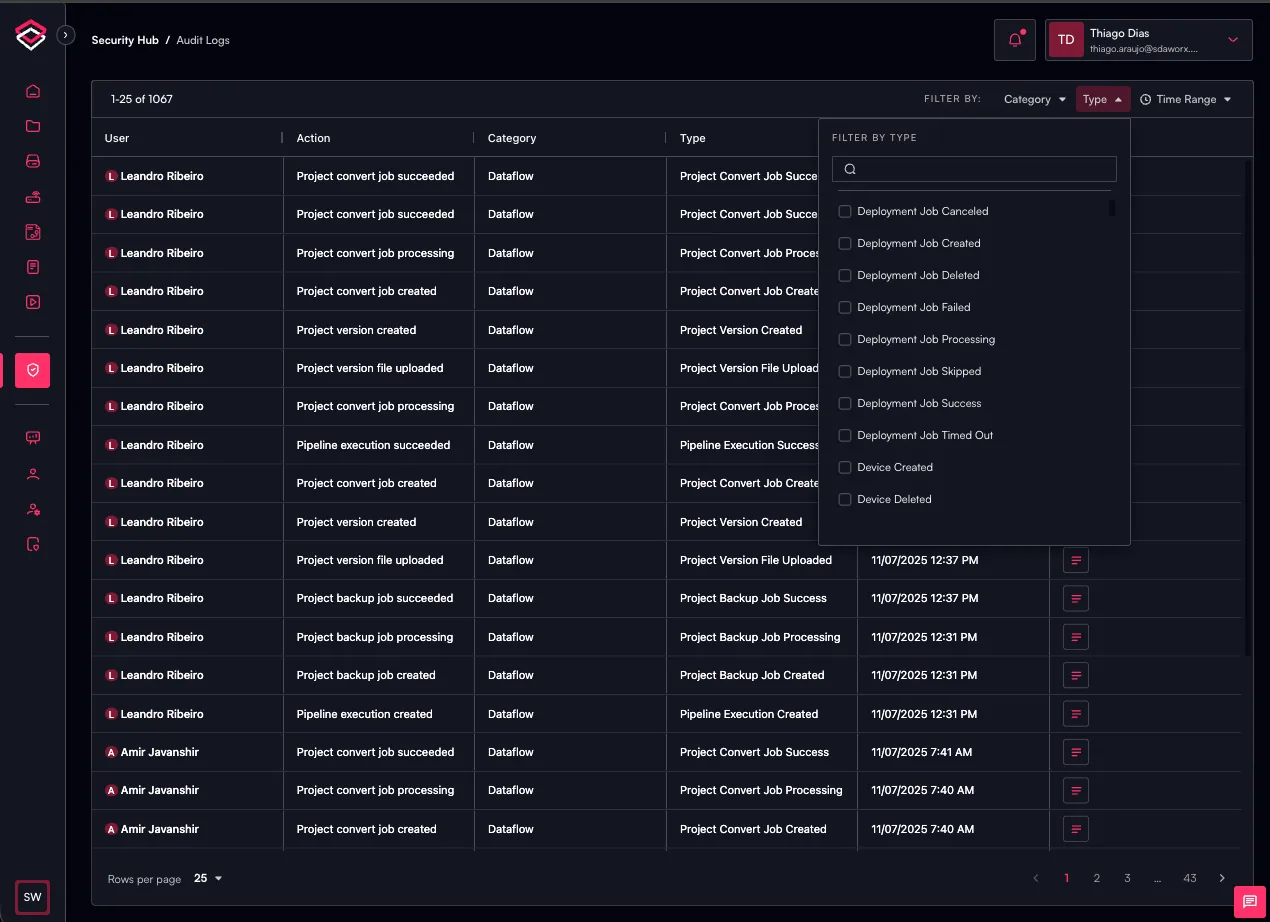
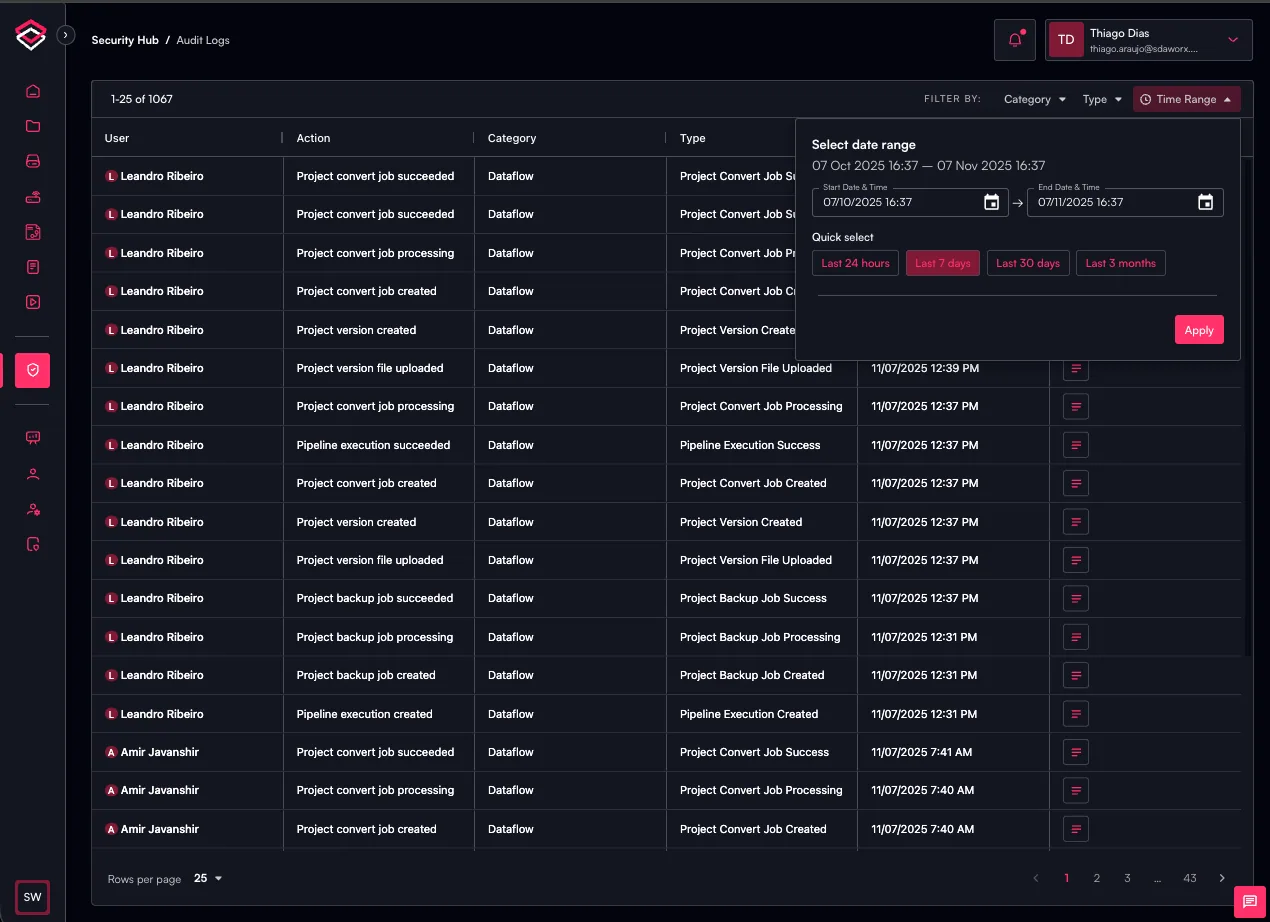
La consola de SDA también permite auditar las actividades de la plataforma a través de la sección Audit Logs del Security Hub.
- Vaya al Security Hub y haga clic en el enlace Audit Logs
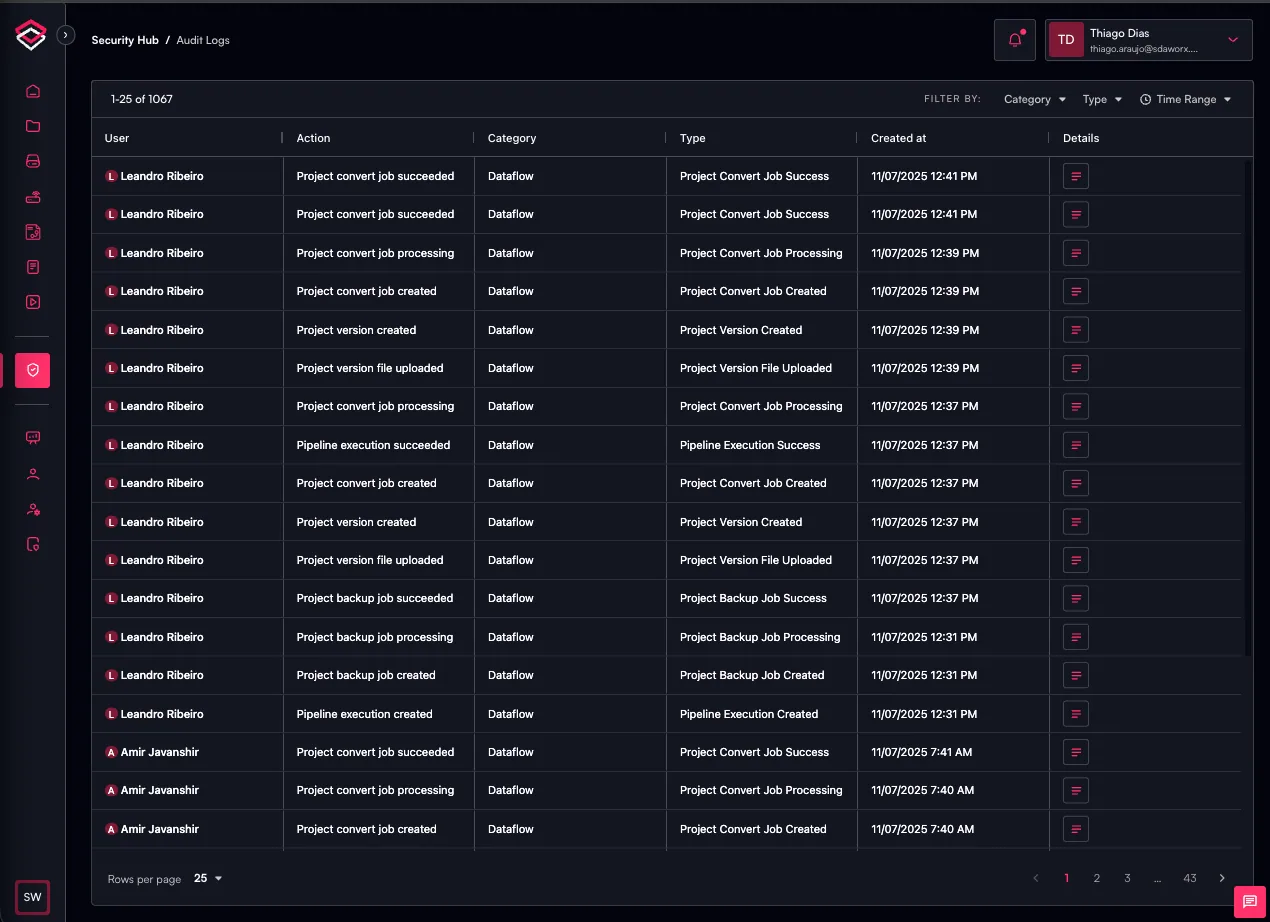
- Verá los registros de las actividades de los usuarios en la consola de SDA
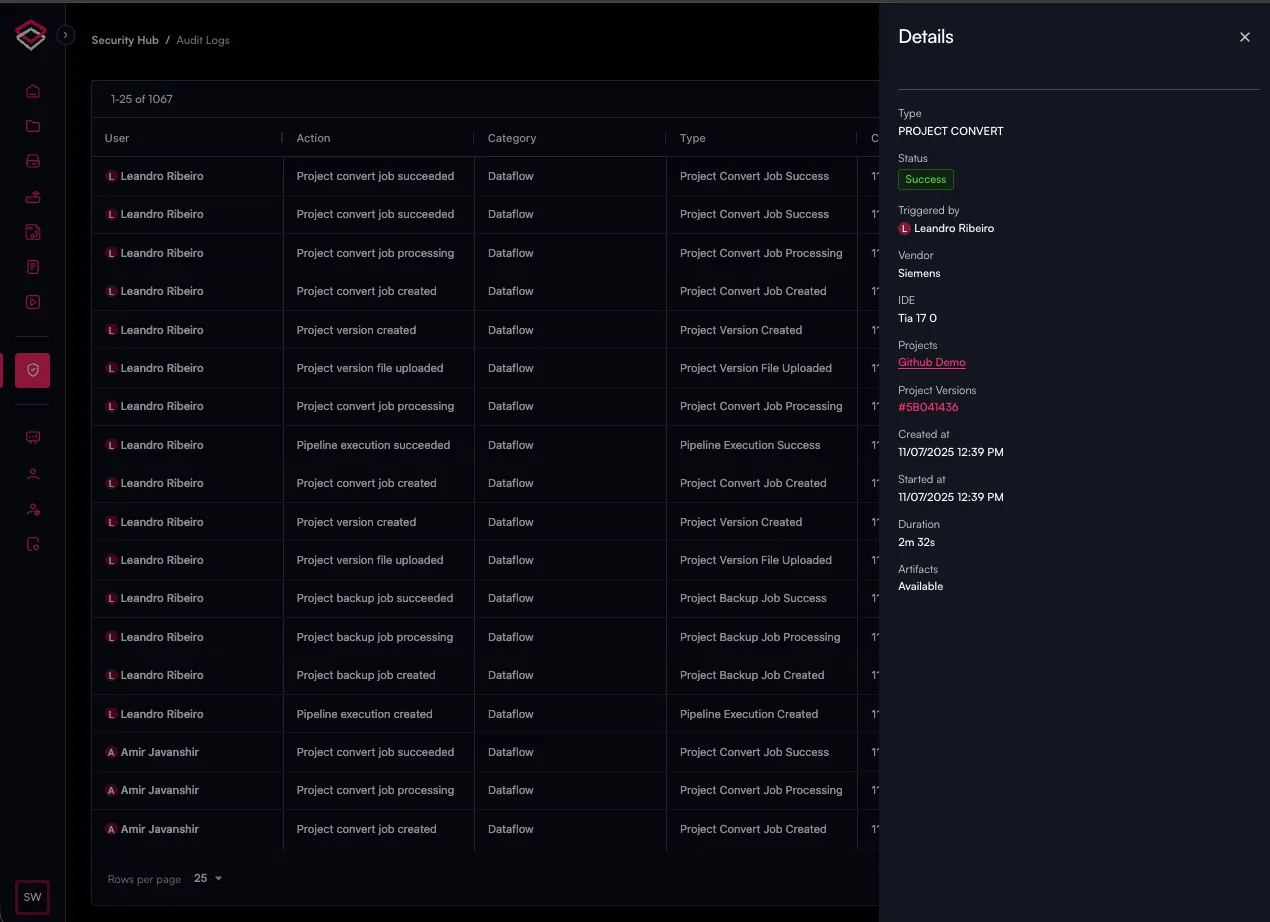
- Al hacer clic en
Details, podrá ver un registro detallado de la actividad correspondiente
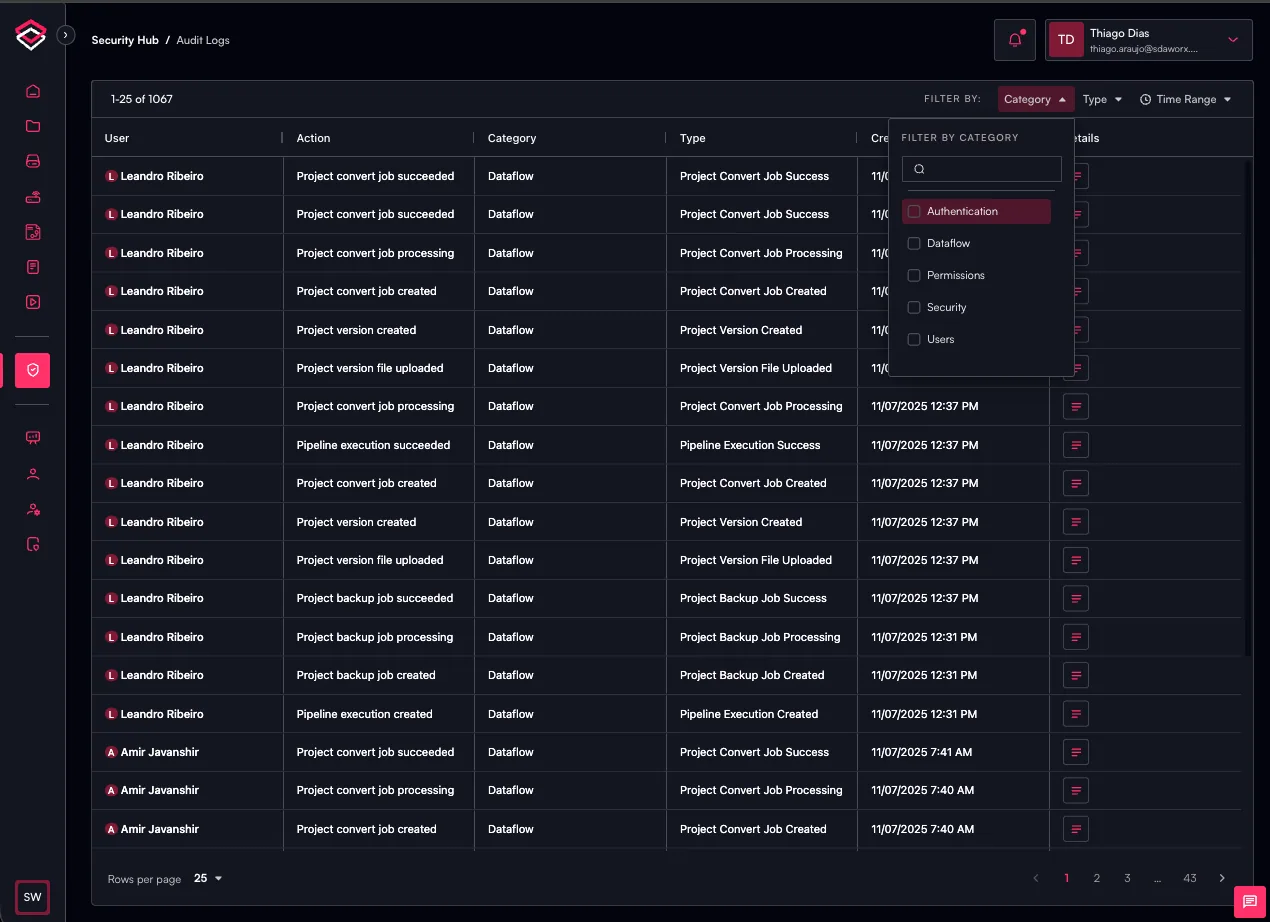
- También puede filtrar los registros por categoría de registro, por tipo de registro o por intervalo de tiempo.
Esta funcionalidad se encuentra actualmente en desarrollo y algunas actividades de los usuarios todavía no se registran en la consola de SDA.