Audit-Logs
Überblick
Audit-Logs bieten eine zentrale, manipulationsgeschützte Aufzeichnung jeder sicherheitsrelevanten Aktion innerhalb Ihres SDA-Mandanten. Sie erfassen Ereignisse zu Benutzern, Geräten, Projekten, Pipelines und Plattformdiensten und schaffen damit vollständige Nachvollziehbarkeit darüber, wer wann und von wo aus was getan hat.
Als Teil des Security Hub wirken Audit-Logs mit Vaults & Secrets zusammen, damit Ihre Betriebsumgebung transparent, regelkonform und vollständig auditierbar bleibt. Jeder Protokolleintrag enthält wesentliche Metadaten wie Zeitstempel, handelnde Person, Aktionstyp, betroffene Ressource und Ergebnis. So können Teams Änderungen untersuchen, die Reaktion auf Sicherheitsvorfälle unterstützen, Compliance-Anforderungen erfüllen und ein hohes Sicherheitsniveau in ihren industriellen Automatisierungs-Workflows aufrechterhalten.
Audit-Logs lassen sich filtern, anzeigen und für tiefergehende Analysen exportieren und sind damit ein wesentlicher Baustein für einen sicheren, gesteuerten und rechenschaftsfähigen Betrieb in SDA.
Audit-Logs verwenden
Die SDA Console ermöglicht zudem die Auditierung der Aktivitäten auf der Plattform über den Bereich Audit-Logs im Security Hub.
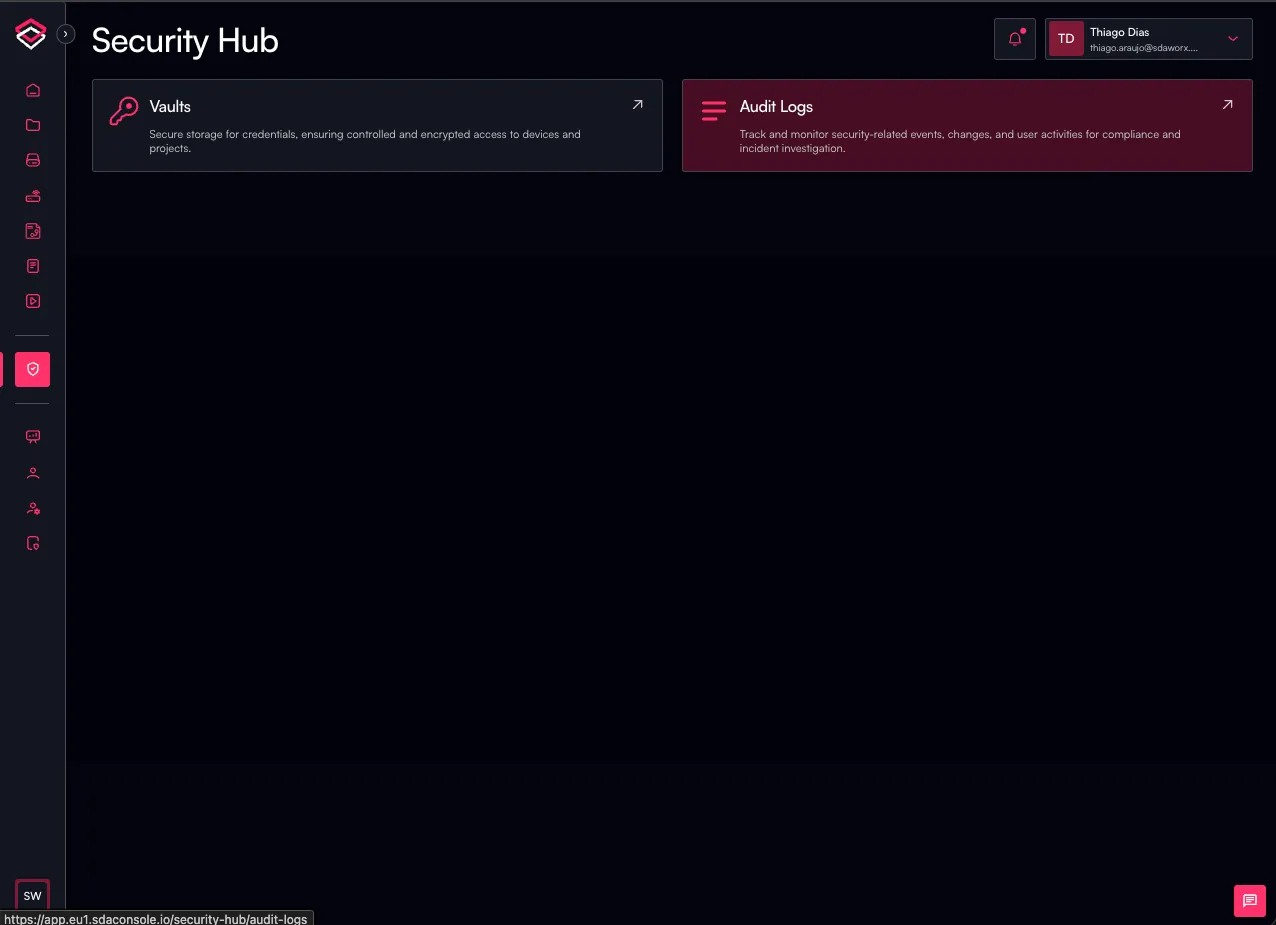
- Gehen Sie zum Security Hub und klicken Sie auf den Link Audit-Logs
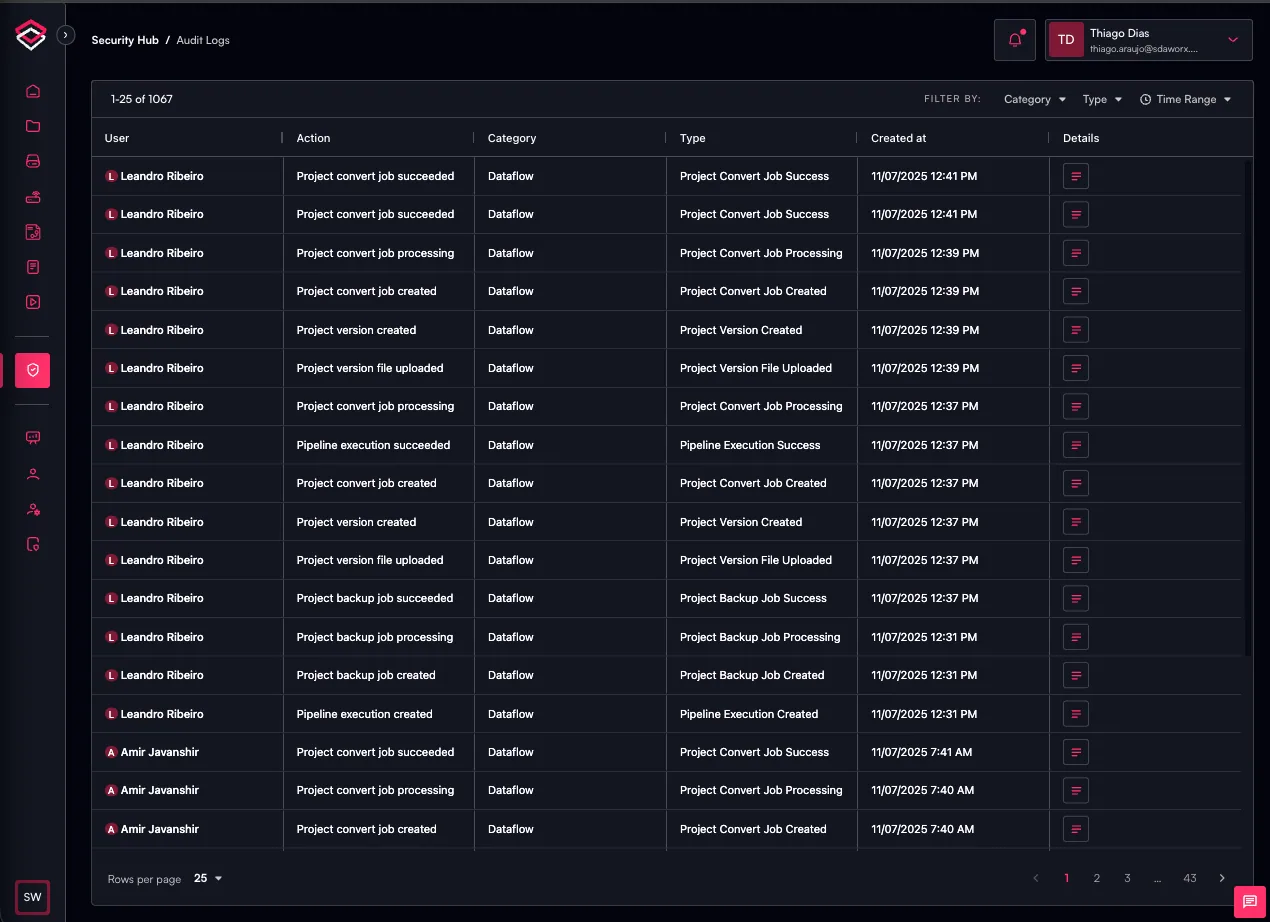
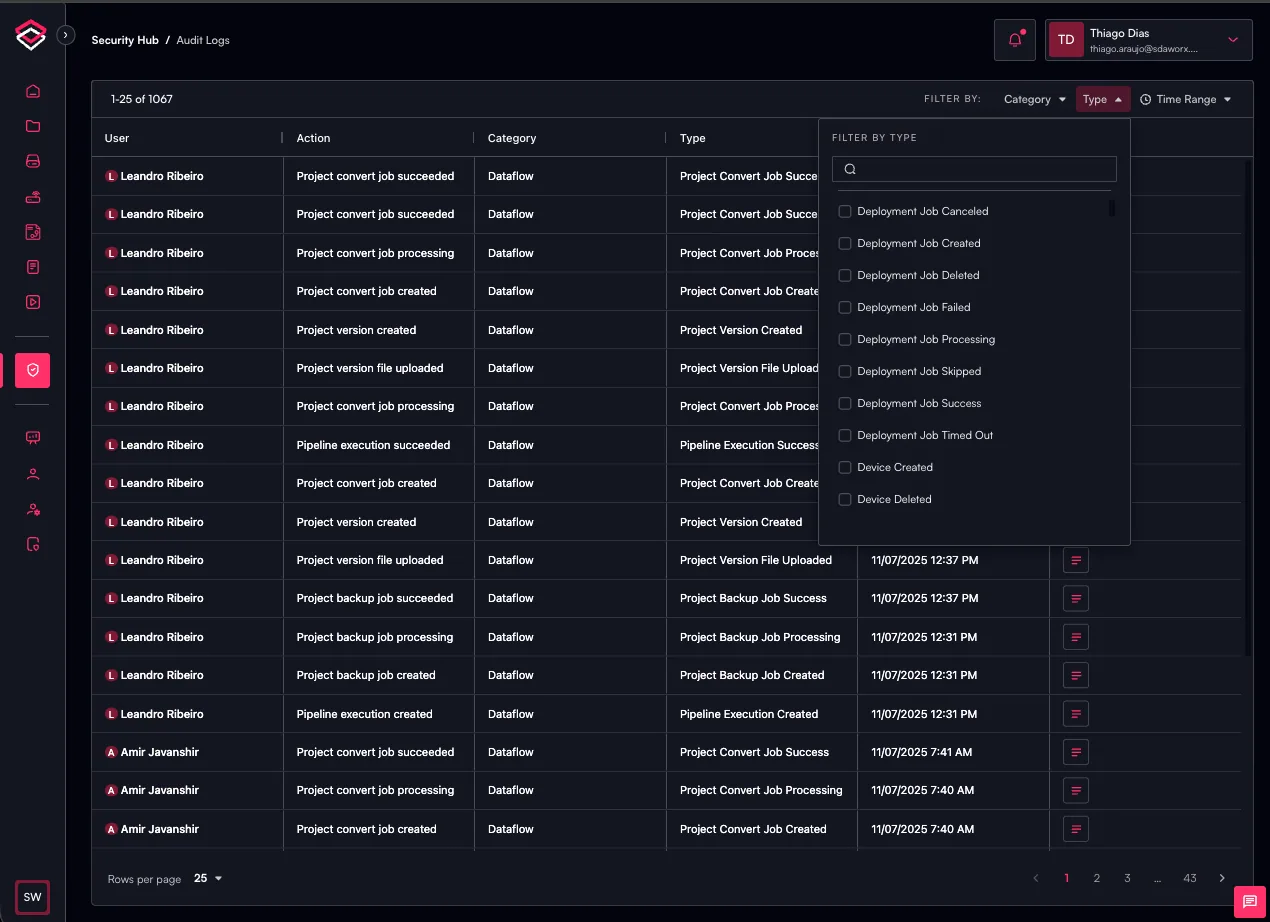
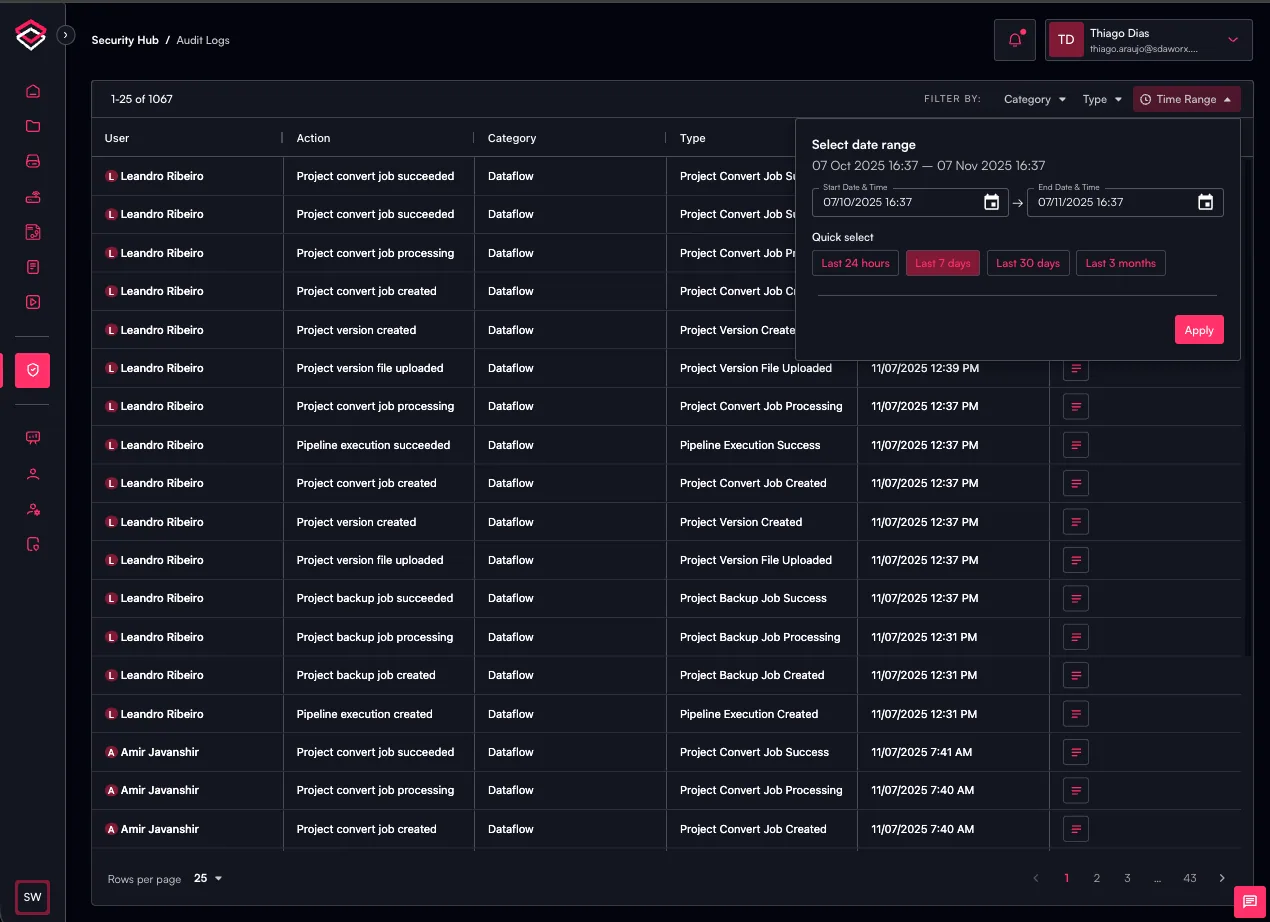
- Sie sehen die Protokolle der Benutzeraktivitäten in der SDA Console
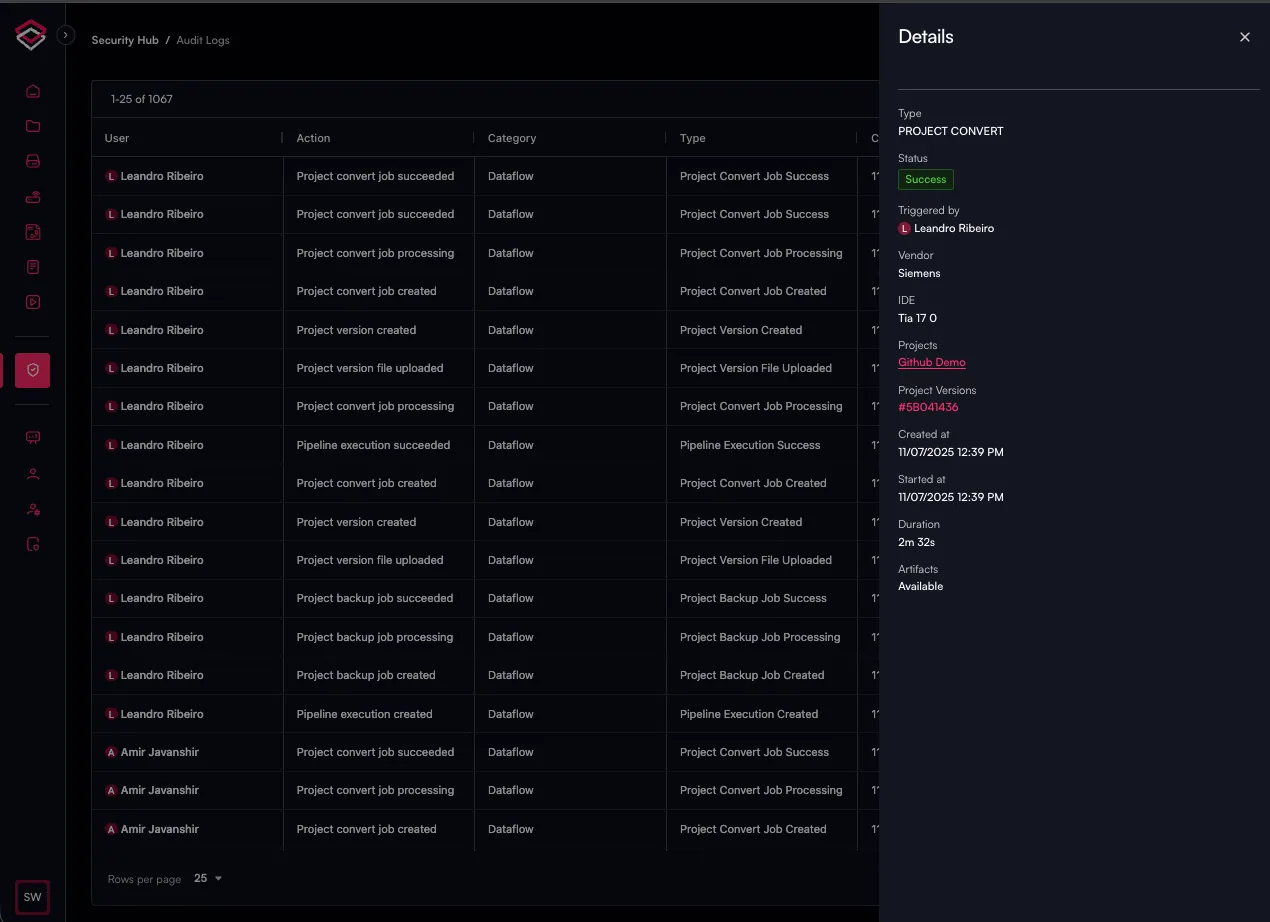
- Mit einem Klick auf
Detailssehen Sie ein detailliertes Protokoll der jeweiligen Aktivität
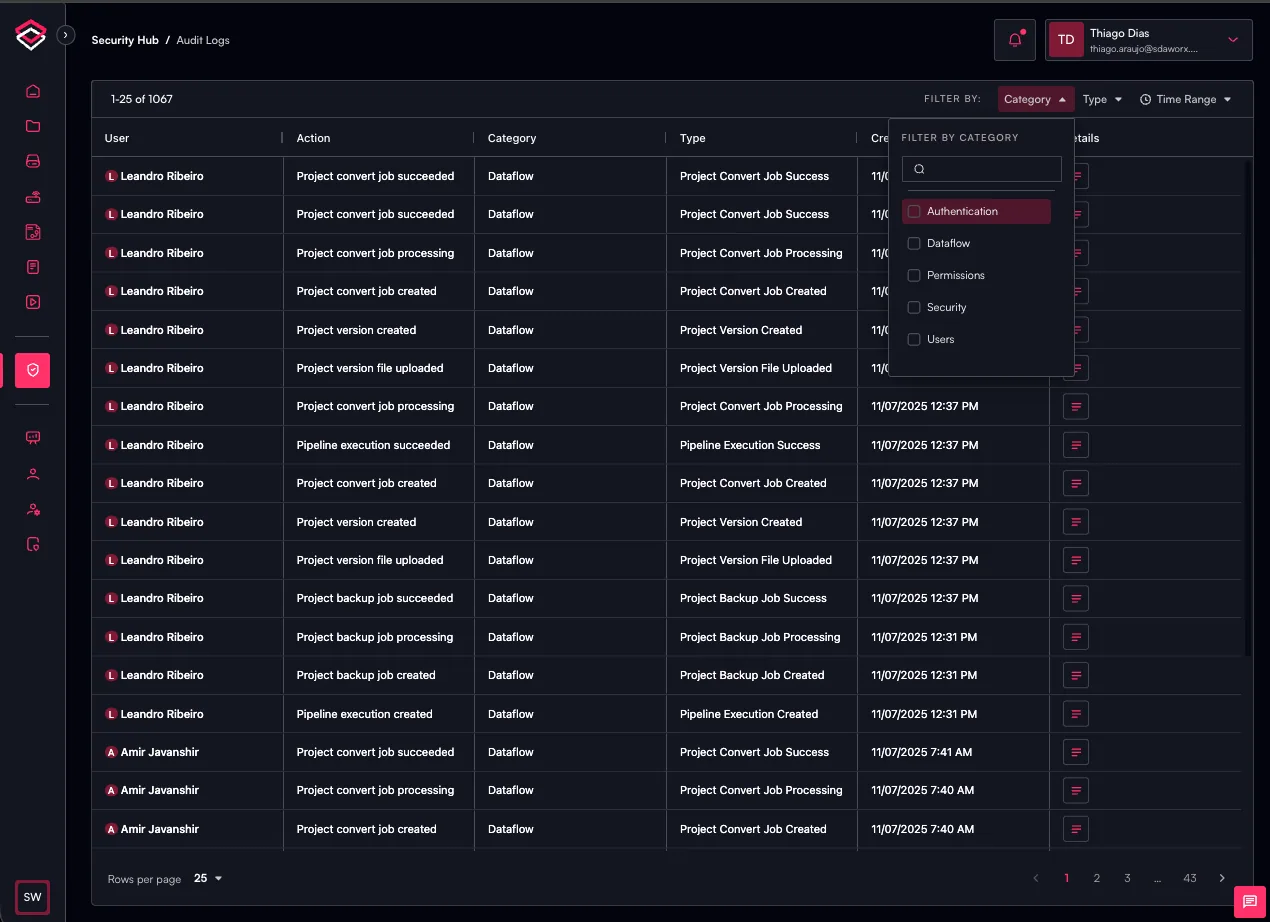
- Sie können die Protokolle außerdem nach Protokollkategorie, Protokolltyp oder Zeitraum filtern.
Diese Funktion befindet sich derzeit noch in Entwicklung; einige Benutzeraktivitäten werden in der SDA Console noch nicht protokolliert.