監査ログ
概要
監査ログは、SDA テナント内で発生したセキュリティ関連のすべての操作について、改ざん耐性のある記録を一元的に提供します。ユーザー、デバイス、プロジェクト、パイプライン、プラットフォームサービスにまたがるイベントを取得し、誰が、いつ、どこから、何を実行したかを完全に追跡できるようにします。
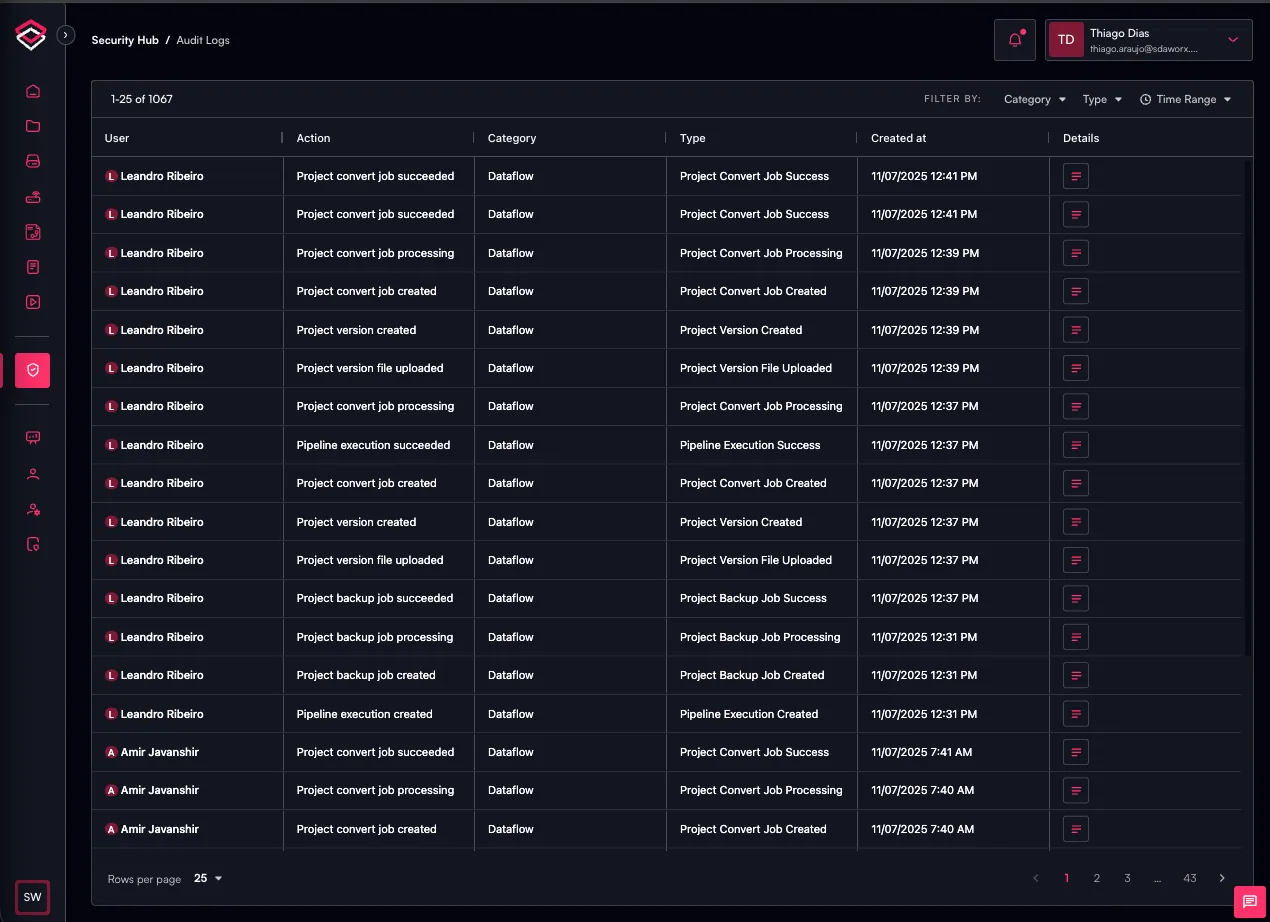
Security Hub の一部として、監査ログは Vaults & Secrets と連携し、運用環境の透明性、コンプライアンス、および完全な監査可能性を確保します。各ログエントリには、タイムスタンプ、実行者、アクションの種類、影響を受けたリソース、結果などの主要なメタデータが含まれており、変更内容の調査、インシデント対応の支援、コンプライアンス要件の充足、そして産業オートメーションワークフロー全体にわたる高いセキュリティ水準の維持に役立ちます。
監査ログはフィルタリング、表示、エクスポートしてより詳細に分析できるため、SDA における安全でガバナンスの効いた、説明責任のある運用に不可欠な構成要素となります。
監査ログの使用
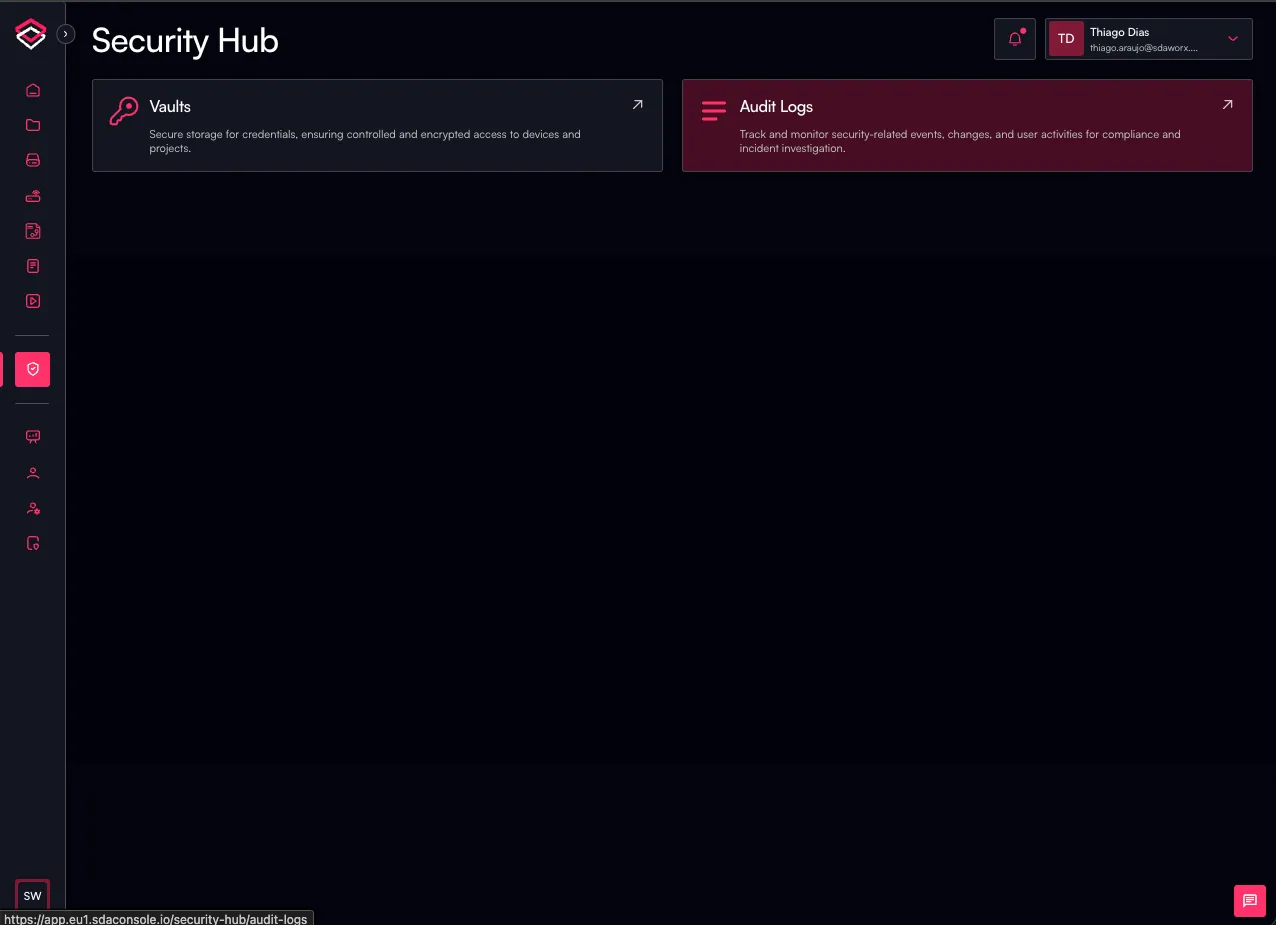
SDA コンソールでは、Security Hub の監査ログセクションを通じて、プラットフォーム内のアクティビティを監査することもできます。
- Security Hub に移動し、Audit Logs リンクをクリックします
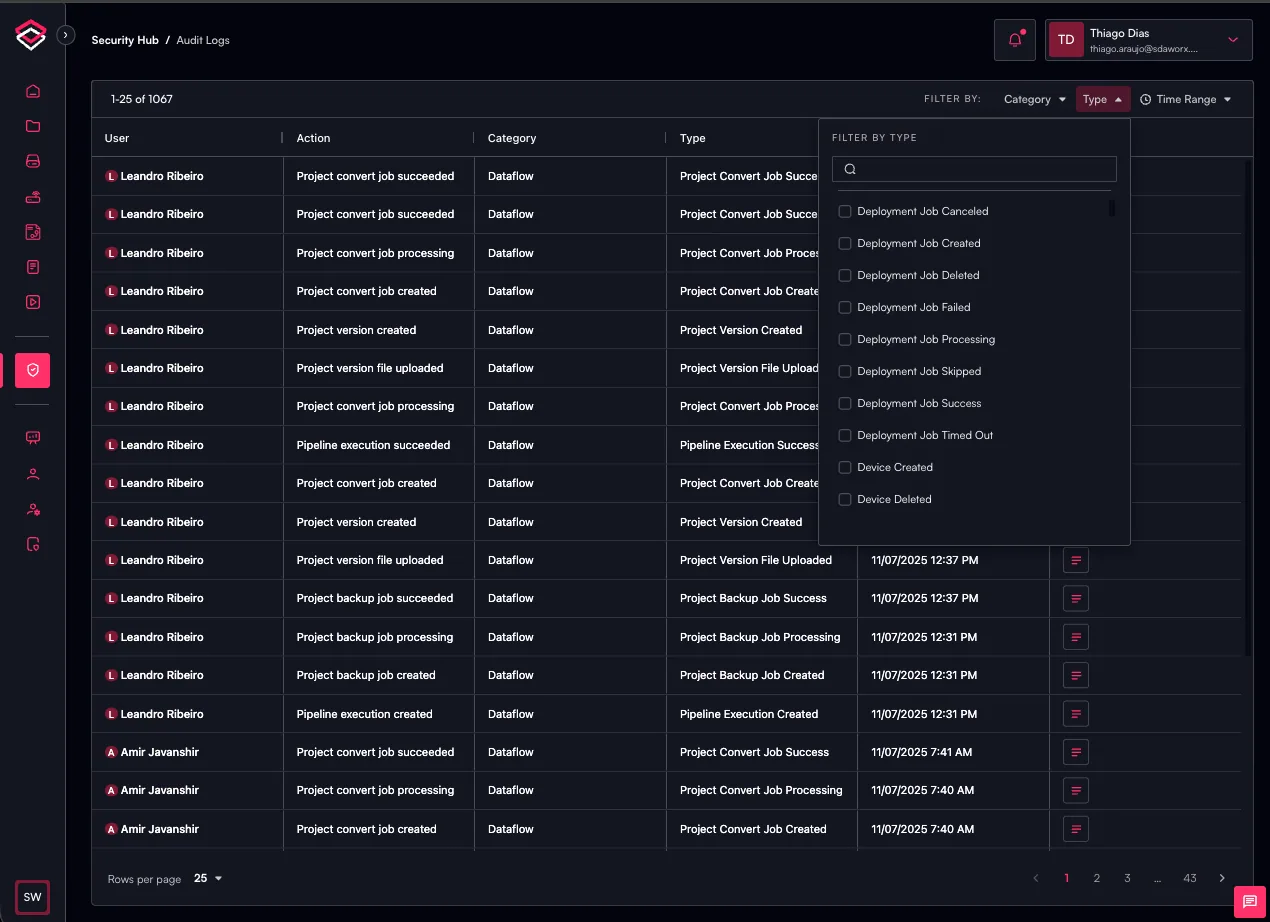
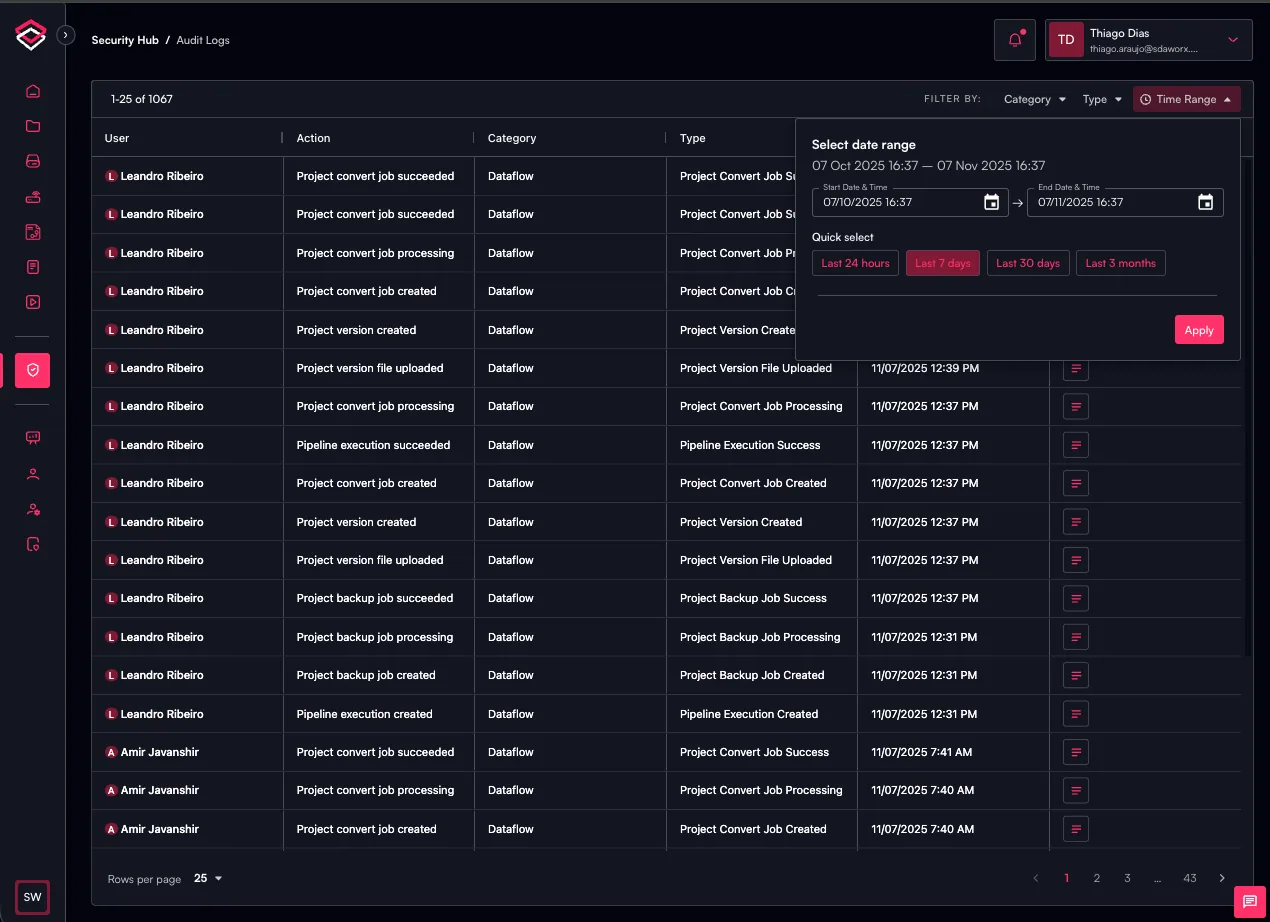
- SDA コンソールにおけるユーザーアクティビティのログが表示されます
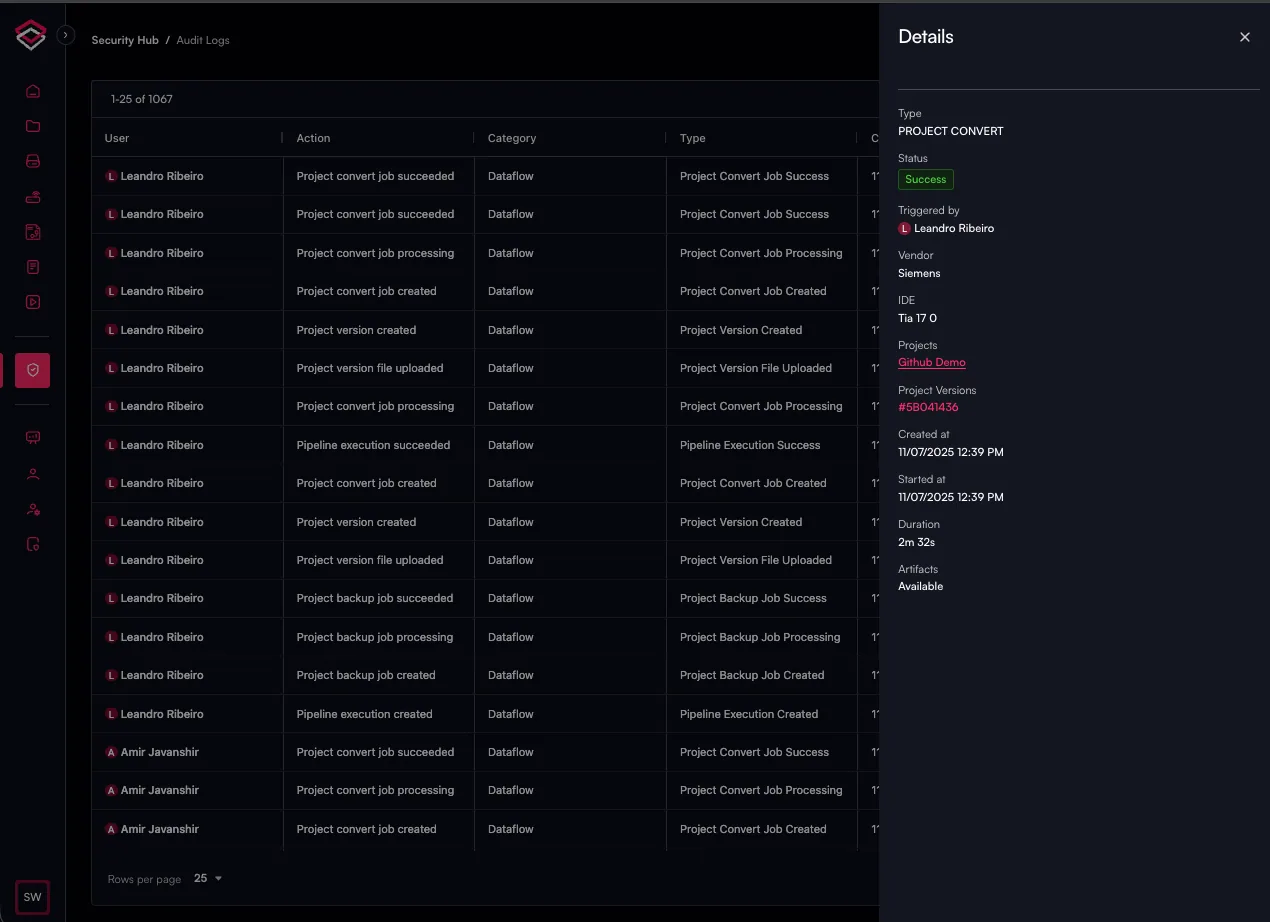
Detailsをクリックすると、該当アクティビティの詳細なログを確認できます
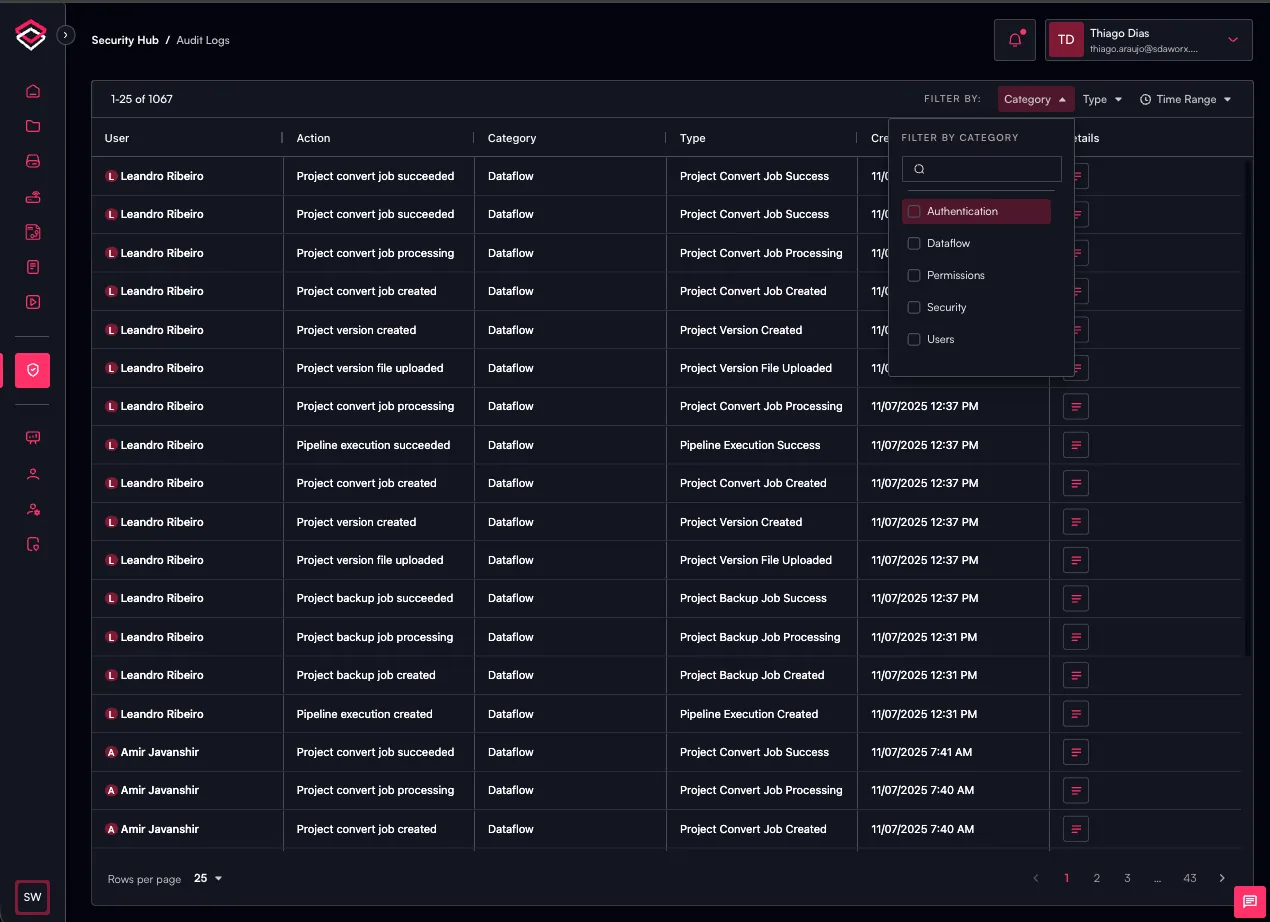
- ログはログカテゴリ、ログタイプ、または期間で絞り込むこともできます。
危険
本機能は現在開発中であり、一部のユーザーアクティビティはまだ SDA コンソールに記録されていません。