감사 로그
개요
감사 로그는 SDA 테넌트 내에서 발생하는 모든 보안 관련 작업에 대한 중앙 집중식의 위조 방지 기록을 제공합니다. 사용자, 디바이스, 프로젝트, 파이프라인 및 플랫폼 서비스 전반의 이벤트를 수집하여, 누가 무엇을 언제 어디에서 수행했는지에 대한 완전한 추적성을 제공합니다.
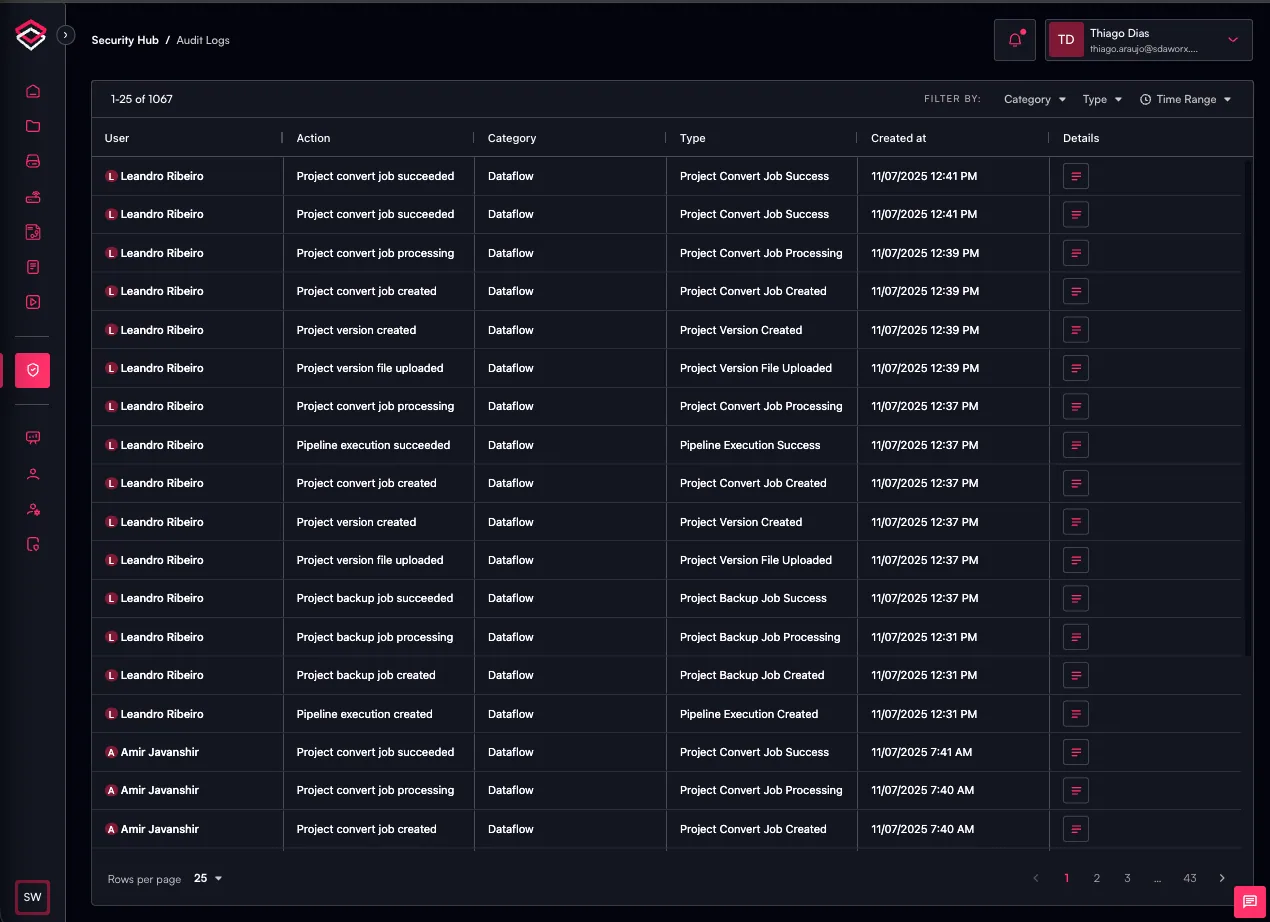
Security Hub의 일부로서 감사 로그는 Vaults & Secrets와 함께 작동하여 운영 환경이 투명하고 규정을 준수하며 완전히 감사 가능한 상태로 유지되도록 보장합니다. 각 로그 항목에는 타임스탬프, 실행 주체, 작업 유형, 영향을 받은 리소스 및 결과와 같은 핵심 메타데이터가 포함되어 있어, 팀이 변경 사항을 조사하고 사고 대응을 지원하며 컴플라이언스 요구 사항을 충족하고 산업 자동화 워크플로 전반에서 높은 보안 수준을 유지할 수 있습니다.
감사 로그는 필터링, 조회 및 내보내기가 가능하여 심층 분석에 활용할 수 있으며, 이를 통해 SDA에서 안전하고 통제되며 책임성 있는 운영을 위한 필수 구성 요소가 됩니다.
감사 로그 사용하기
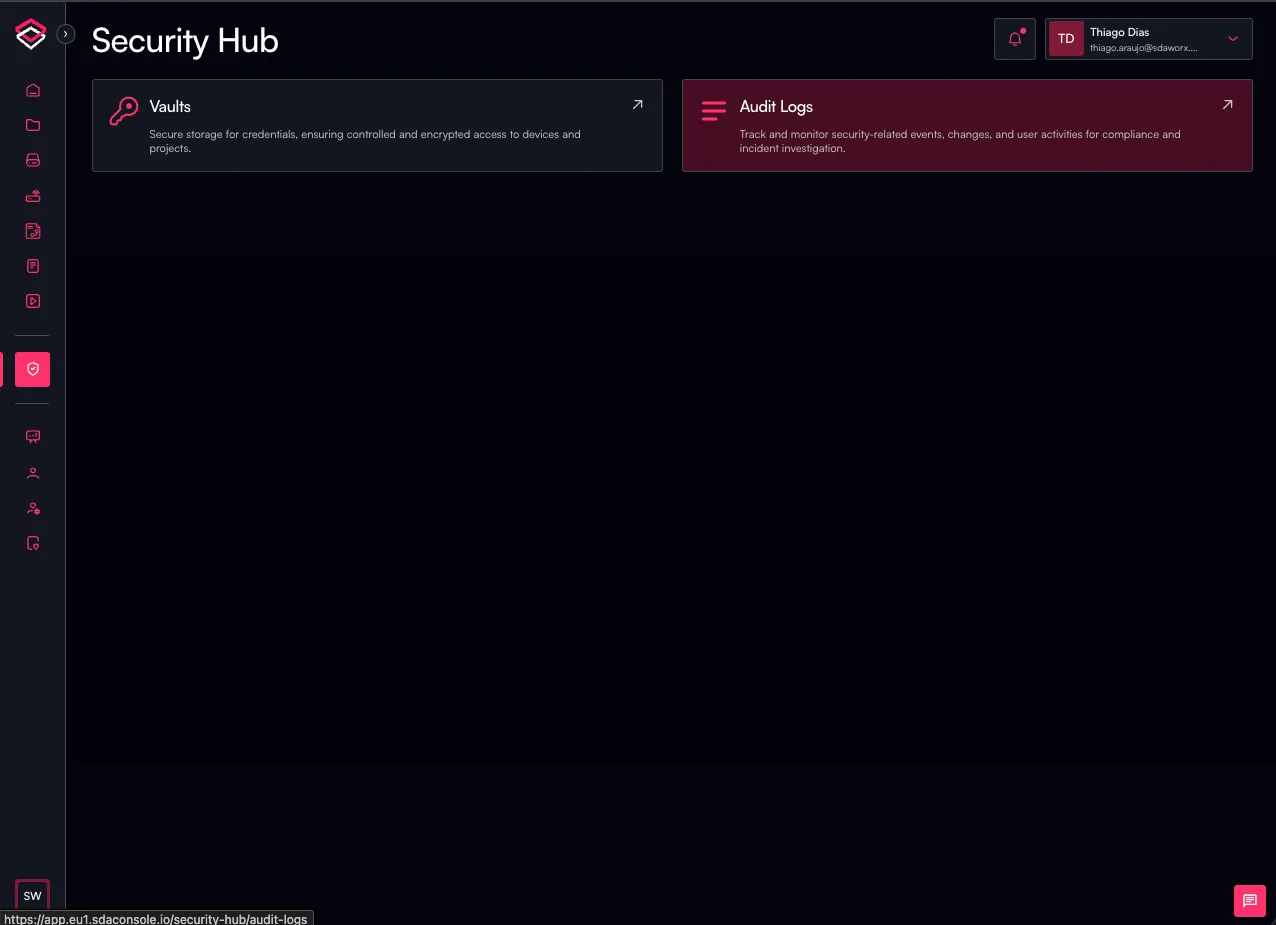
SDA 콘솔은 Security Hub의 Audit Logs 섹션을 통해 플랫폼 내 활동에 대한 감사 기능도 지원합니다.
- Security Hub로 이동하여 Audit Logs 링크를 클릭합니다
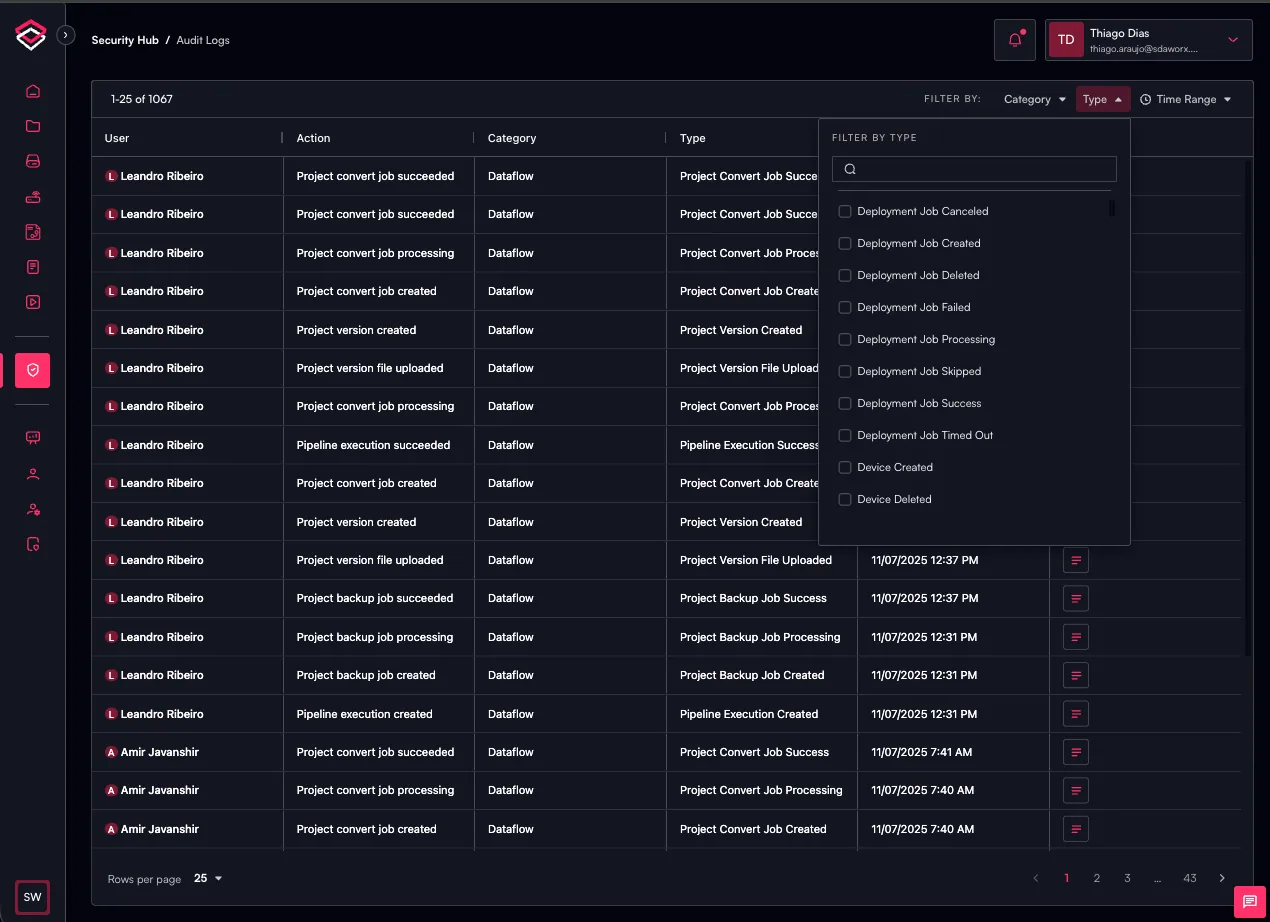
- SDA 콘솔에서 사용자 활동에 대한 로그를 확인할 수 있습니다
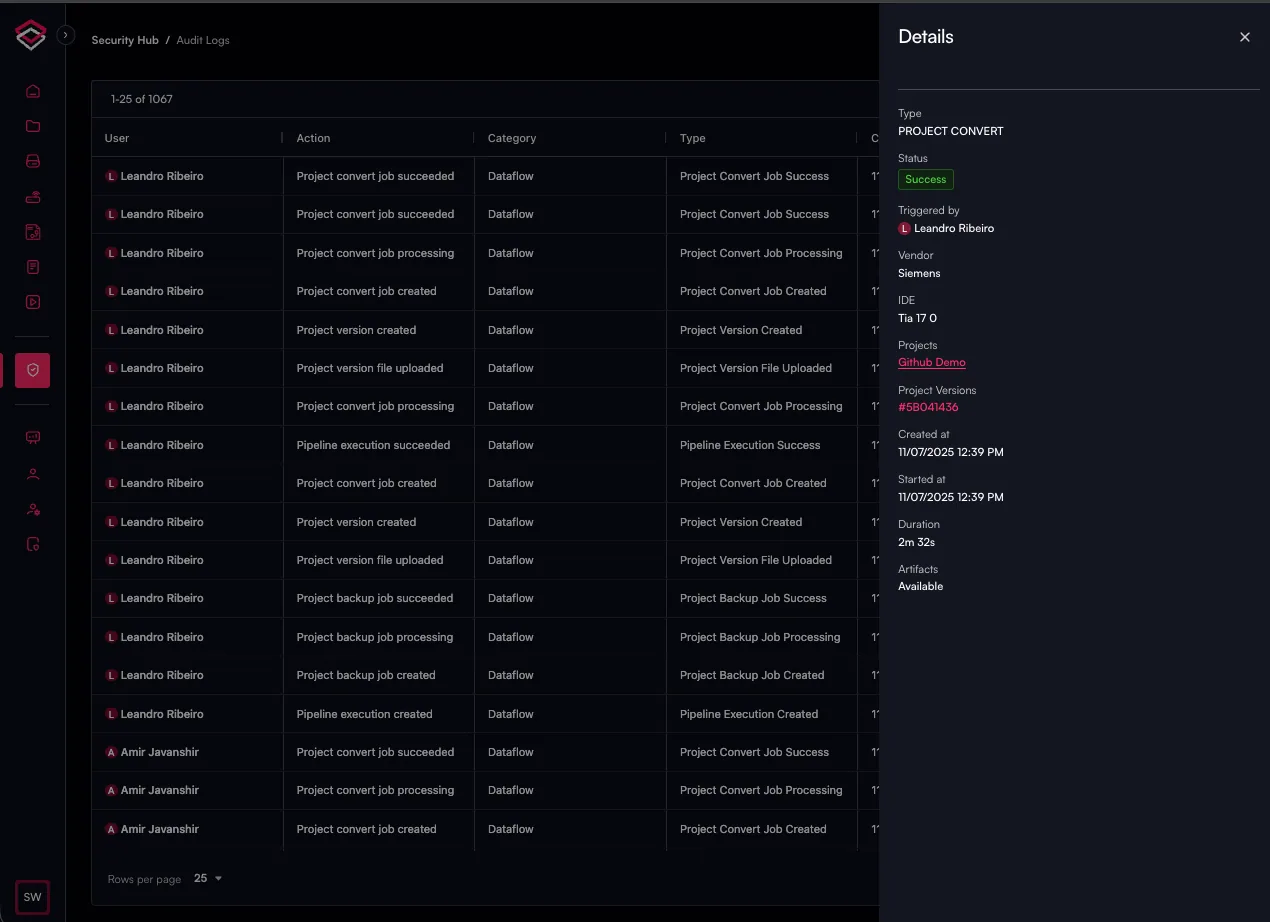
Details를 클릭하면 해당 활동의 상세 로그를 확인할 수 있습니다
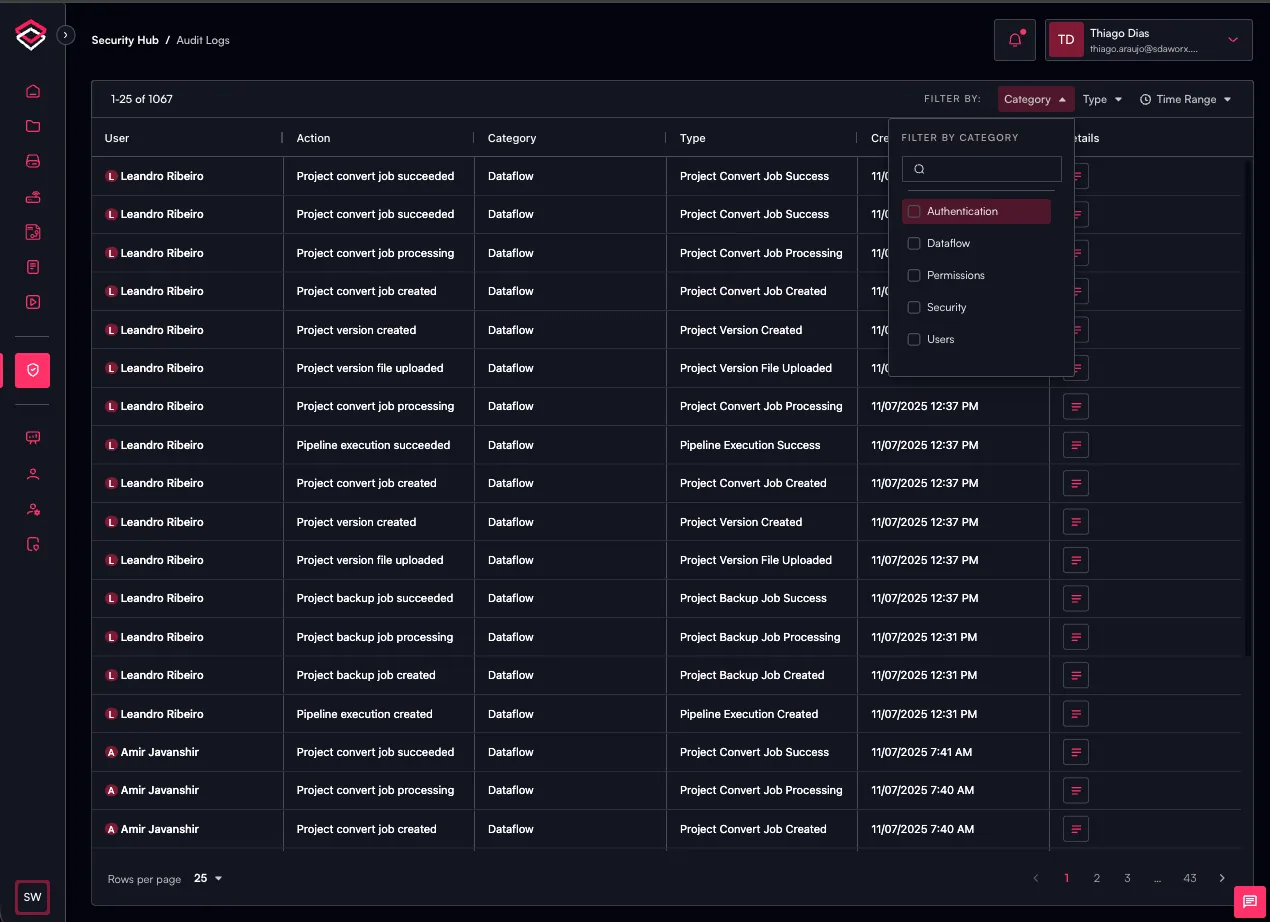
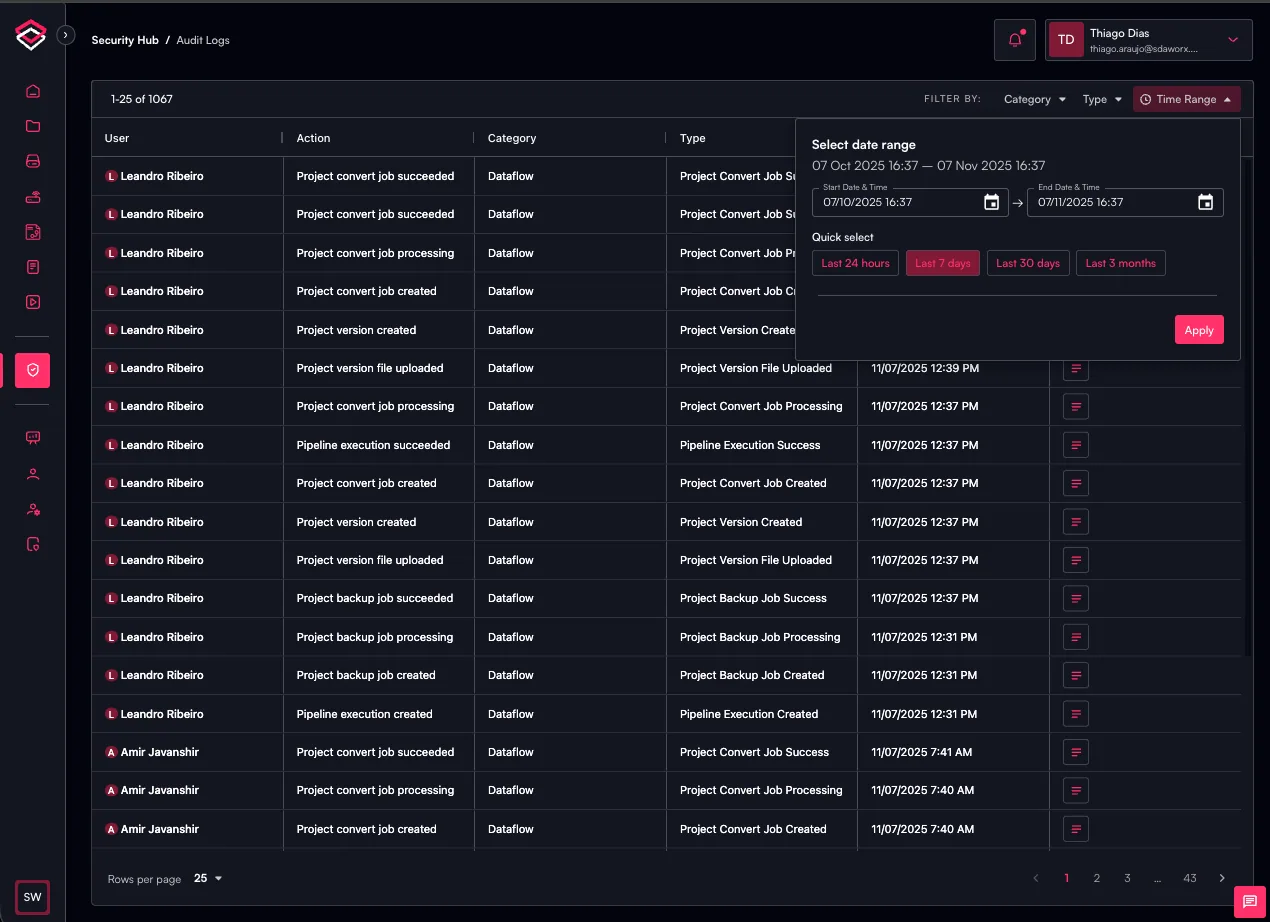
- 로그 카테고리, 로그 유형 또는 기간별로 로그를 필터링할 수도 있습니다.
위험
이 기능은 현재 개발 진행 중이며 일부 사용자 활동은 아직 SDA 콘솔에 기록되지 않습니다.