Sejfy i sekrety
Przegląd sejfów i sekretów
Sejfy i sekrety zapewniają scentralizowane, bezpieczne miejsce do zarządzania poufnymi informacjami niezbędnymi do obsługi i automatyzacji systemów przemysłowych. W ramach SDA sejfy przechowują zaszyfrowane wartości — takie jak hasła PLC, poświadczenia usług czy tokeny API — do których odwołują się urządzenia, projekty i przepływy operacyjne. Wszystkie sekrety są szyfrowane w spoczynku i podczas przesyłania, przypisane do zakresu dzierżawcy oraz zarządzane poprzez kontrolę dostępu opartą na rolach w SDA.
Dzięki oddzieleniu poufnych poświadczeń od urządzeń i projektów sejfy i sekrety zapewniają, że operacje pozostają bezpieczne, audytowalne i zgodne z przemysłowymi standardami bezpieczeństwa. Podstrona Secrets zapewnia wgląd w wykorzystanie sekretów i zarządzanie ich cyklem życia, natomiast Security Hub jako całość łączy te informacje z dziennikami audytu, zapewniając pełną identyfikowalność.
Sejfy pełnią rolę podstawowych kontenerów do organizowania poufnych informacji. Przed dodaniem sekretów należy utworzyć sejf, a każdy sejf może zawierać jeden lub wiele sekretów. Ponieważ sejfy umożliwiają logiczne rozdzielenie poświadczeń, zazwyczaj są dopasowane do obszarów produkcyjnych, linii lub grup zasobów. Taka struktura utrzymuje poświadczenia w izolacji i zapewnia możliwość precyzyjnego przyznawania dostępu.
Sekrety to poszczególne poufne wartości przechowywane w sejfie. Mogą to być hasła sterowania PLC, poświadczenia FTP lub SMB, certyfikaty bądź inne wartości używane podczas kopii zapasowych, wdrożeń, migawek i operacji zdalnych. Sekrety mogą być również wykorzystywane w połączeniu z Pipelines do rotacji haseł na urządzeniach, co zapewnia higienę poświadczeń i spójne bezpieczeństwo w całym środowisku. Po utworzeniu sekrety mogą być stosowane w urządzeniach, projektach i pipeline'ach, dzięki czemu są centralnie zarządzane, wielokrotnego użytku i identyfikowalne.
Tworzenie sejfu
Aby utworzyć sejf, należy przejść na stronę https://app.eu1.sdaconsole.io/ i zalogować się.
-
Przejdź do "Security Hub" i kliknij "Vaults"
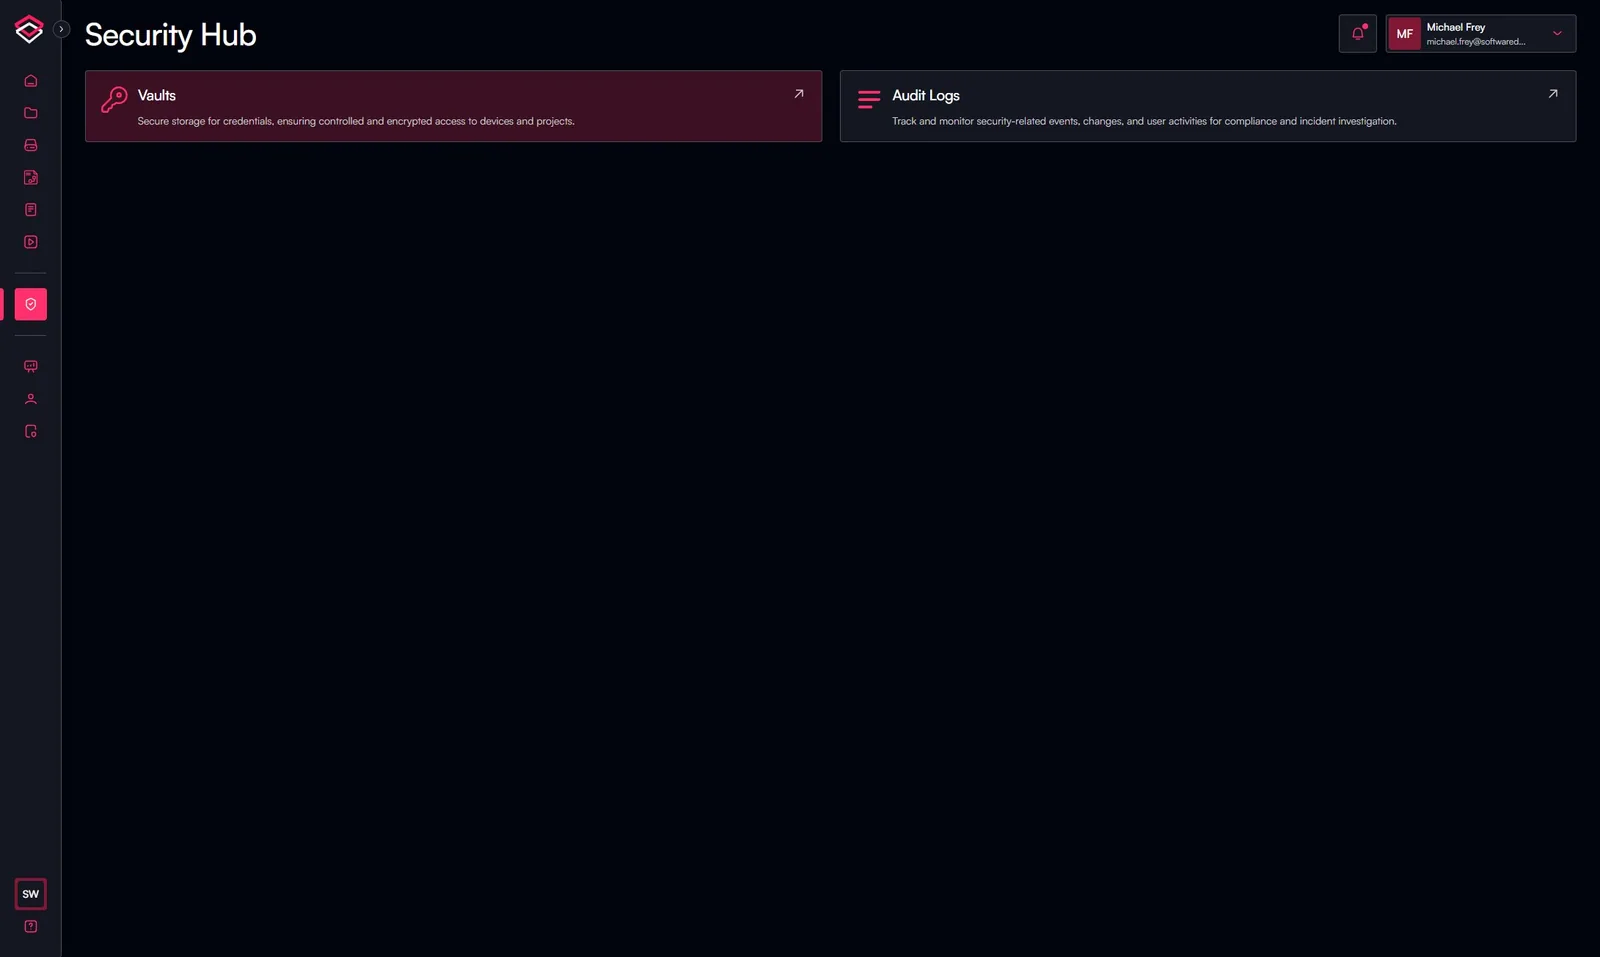
-
Kliknij "Add Vault"
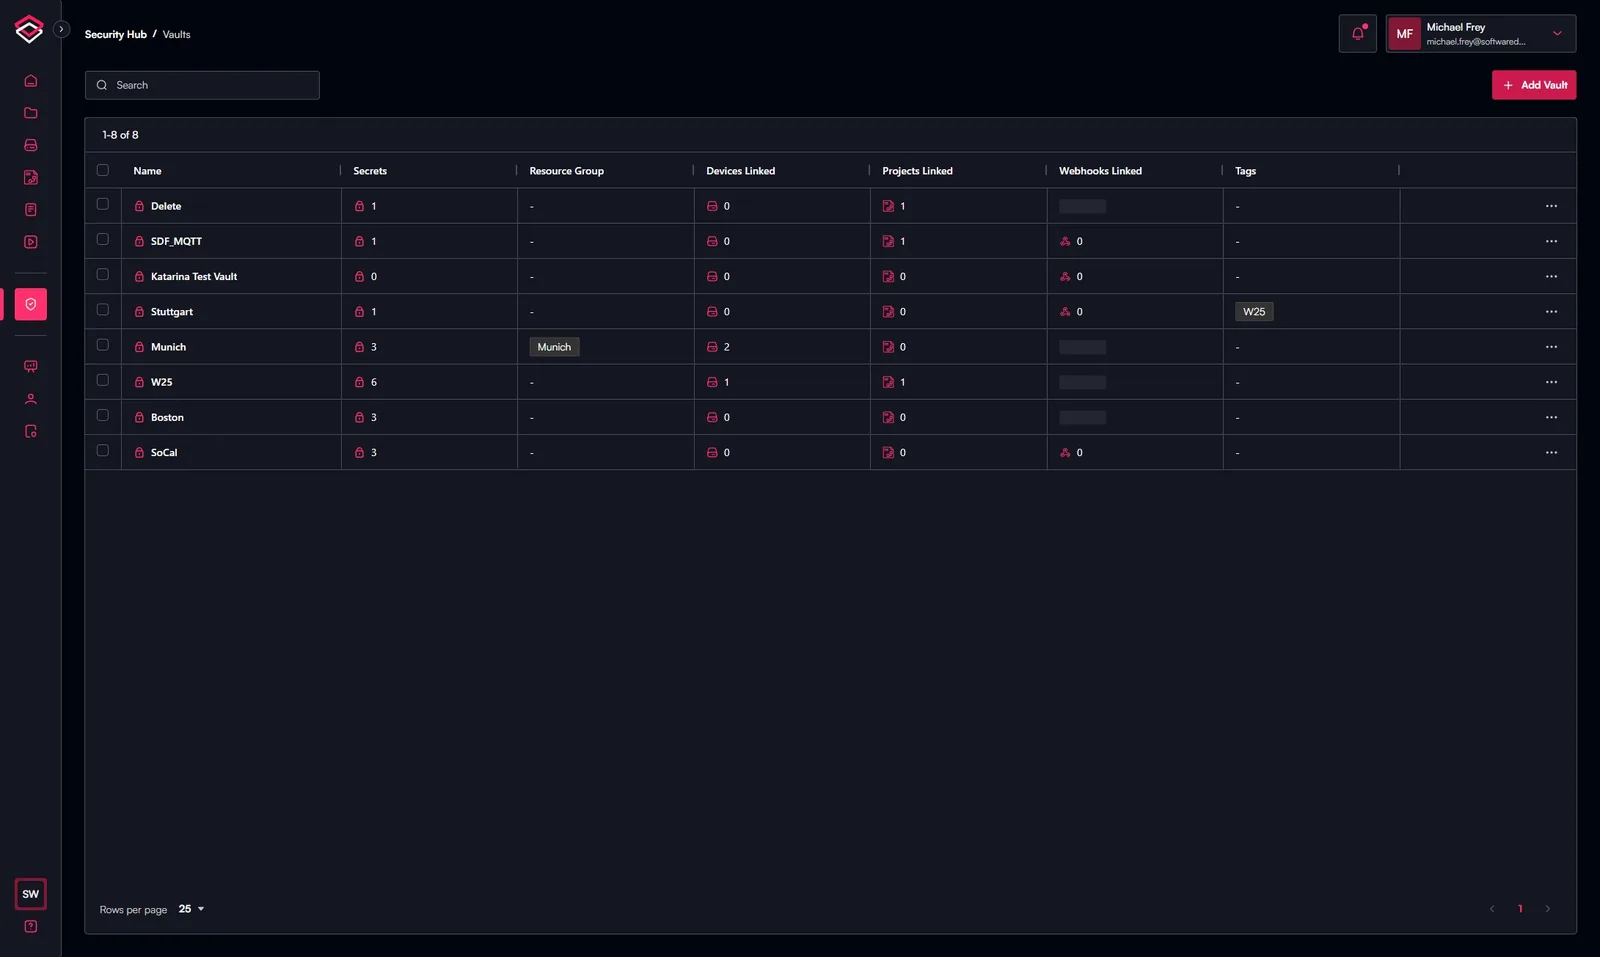
-
Wprowadź "Vault Name", "Description", "Resourc Group", "Tags" i kliknij "Create"
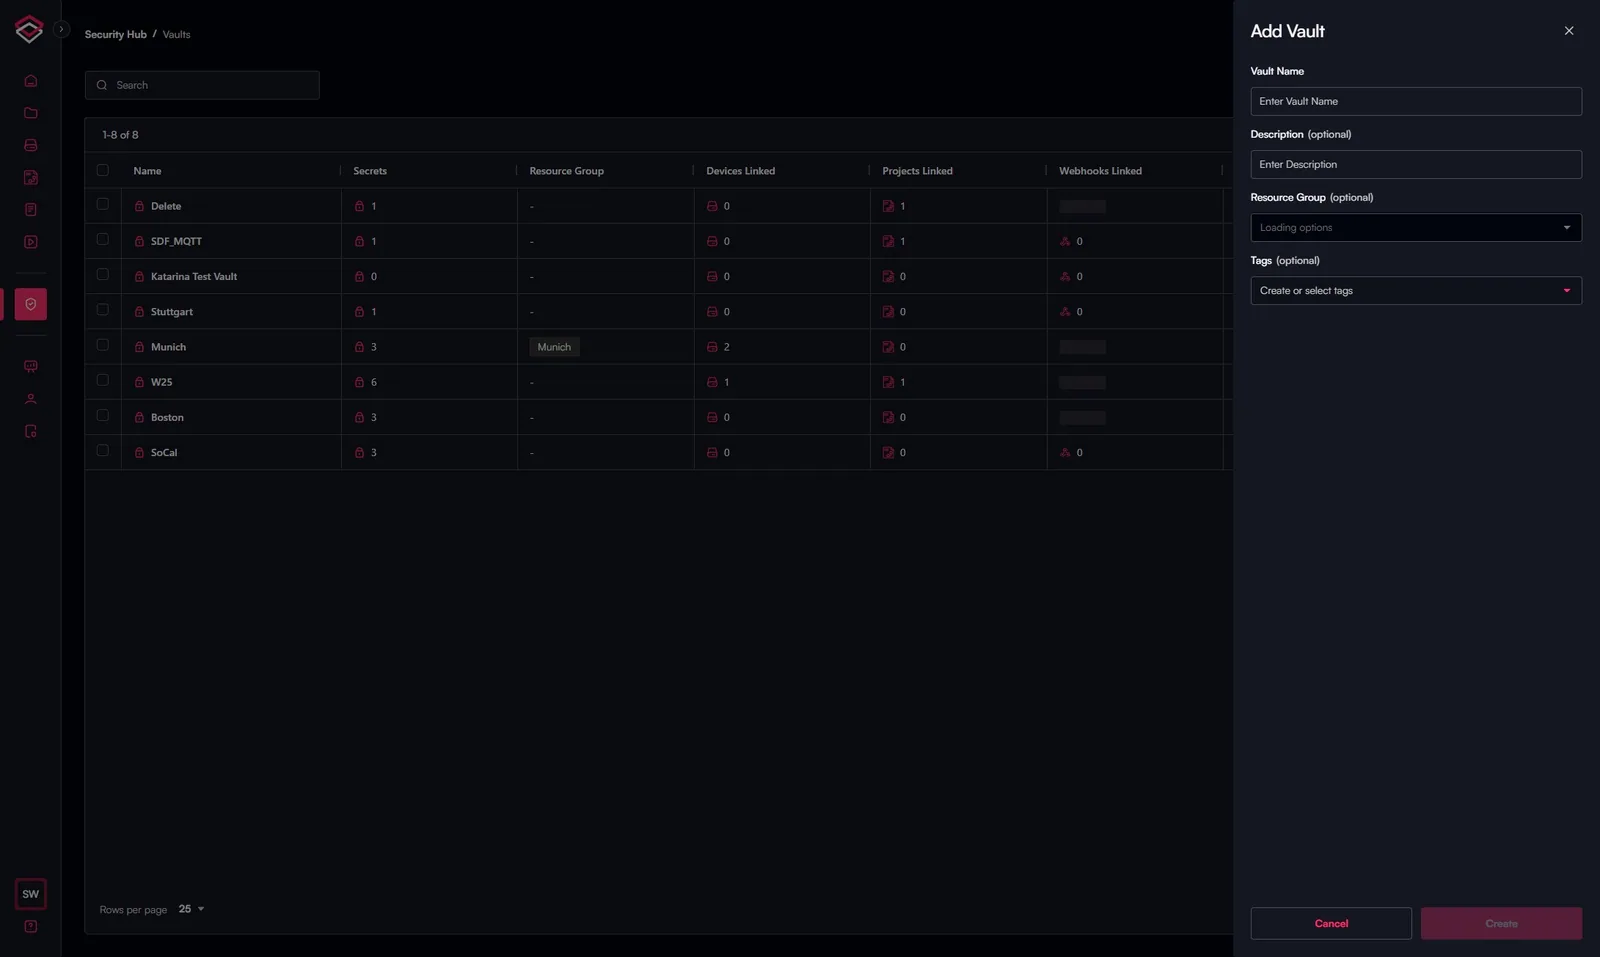
-
Nowy sejf został utworzony i pojawi się w tabeli sejfów
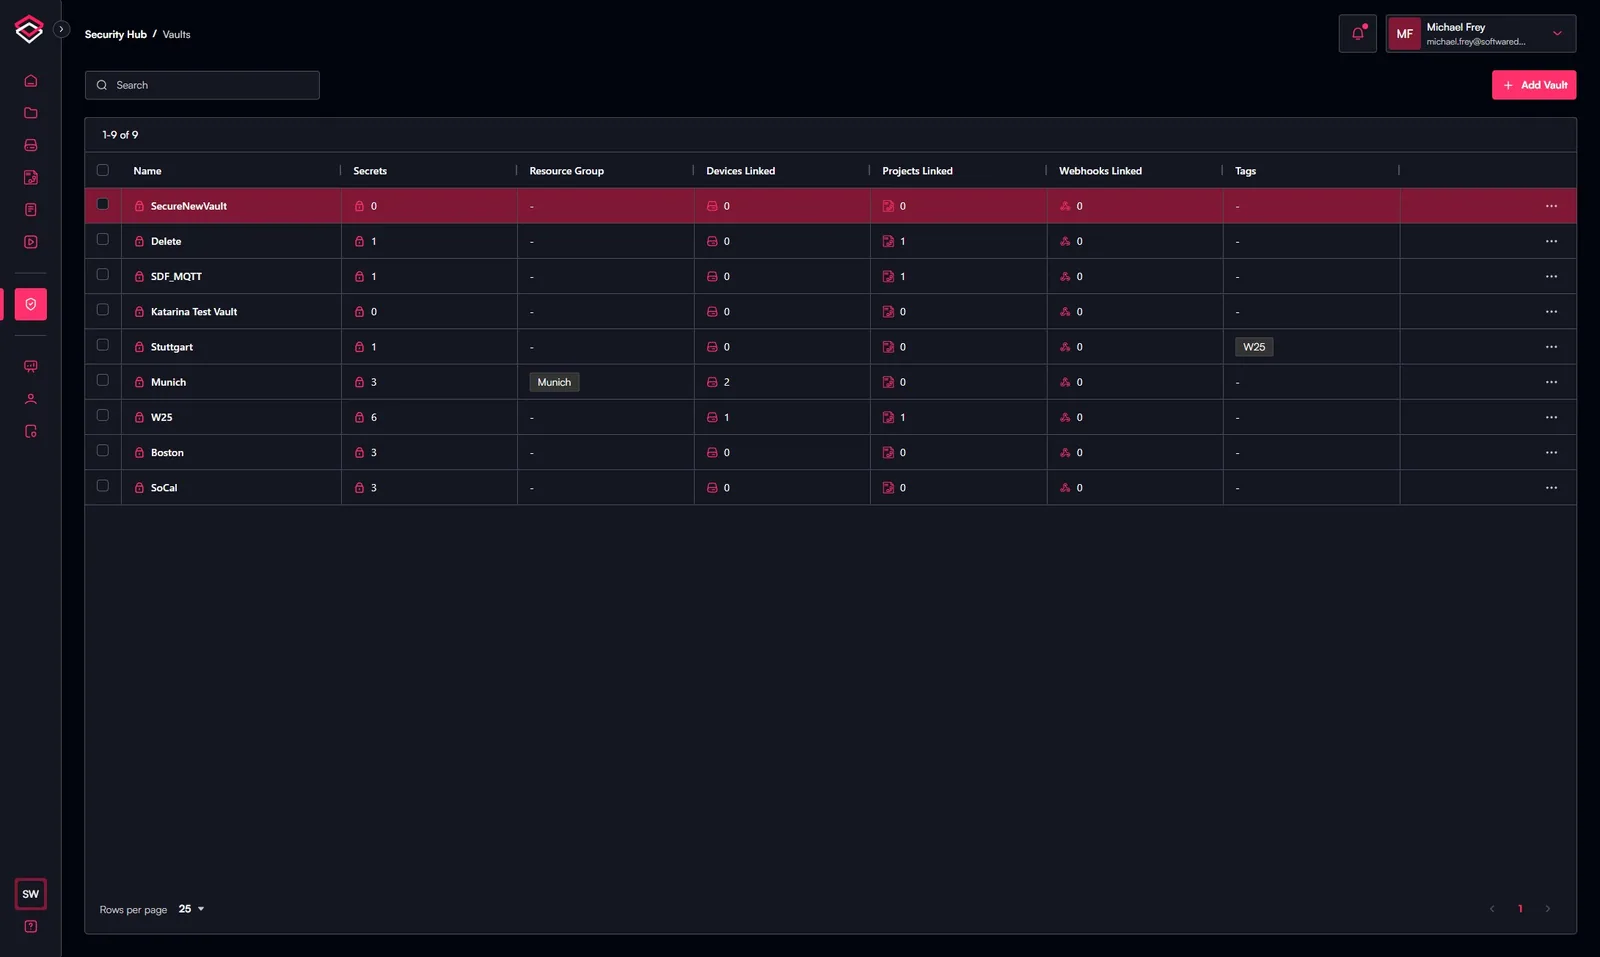
Tworzenie sekretów w sejfie
Po pomyślnym utworzeniu sejfu można dodać do niego wiele sekretów, aby móc powiązać je z potrzebnymi obiektami, takimi jak projekty lub urządzenia
-
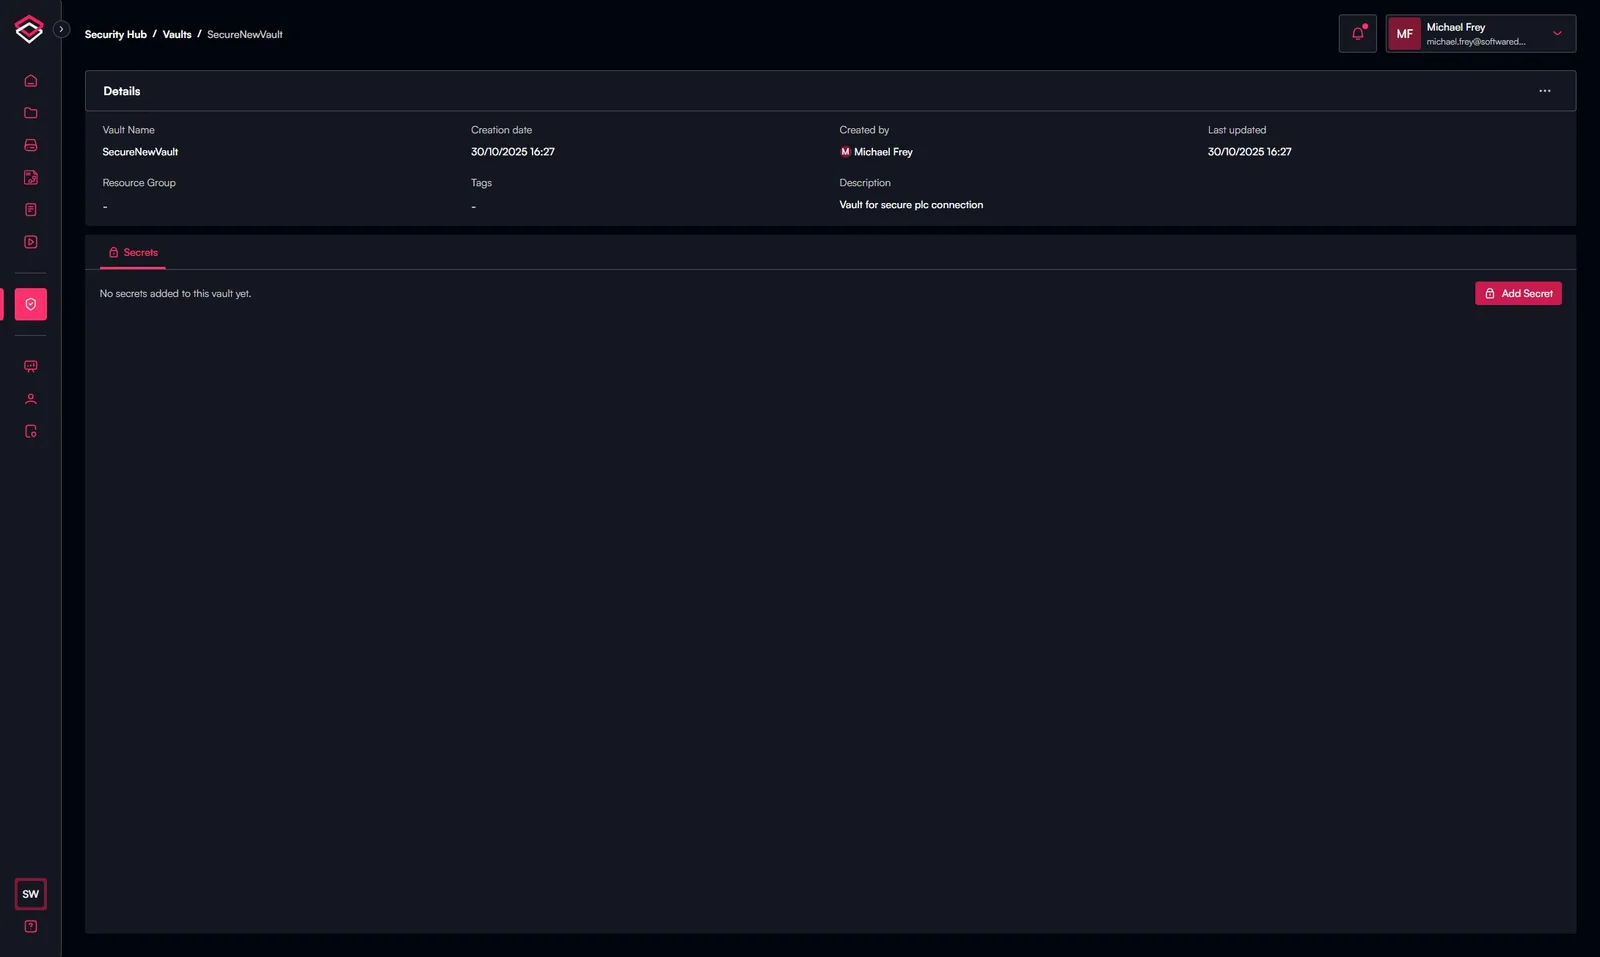
Wejdź do sejfu, klikając sejf, w którym chcesz przypisać swój sekret
-
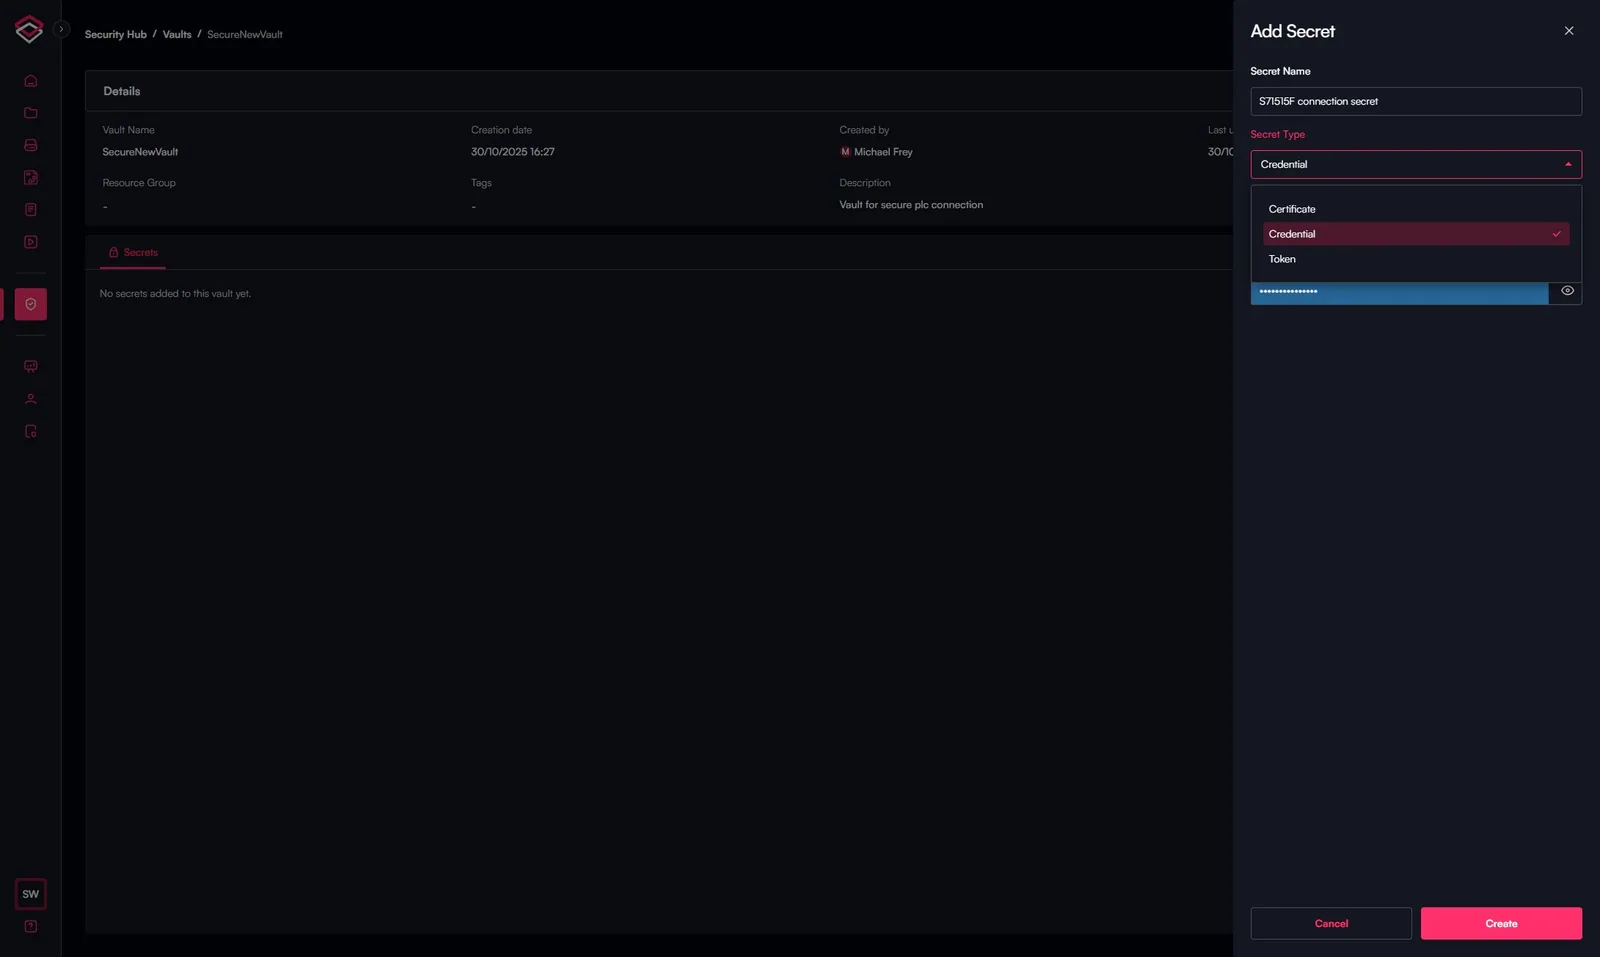
Kliknij "Add Secret" i dodaj potrzebne informacje, takie jak "Secret Name", "Secret Type" oraz dane wymagane w zależności od typu użytkownika, np. nazwę użytkownika i hasło\
-
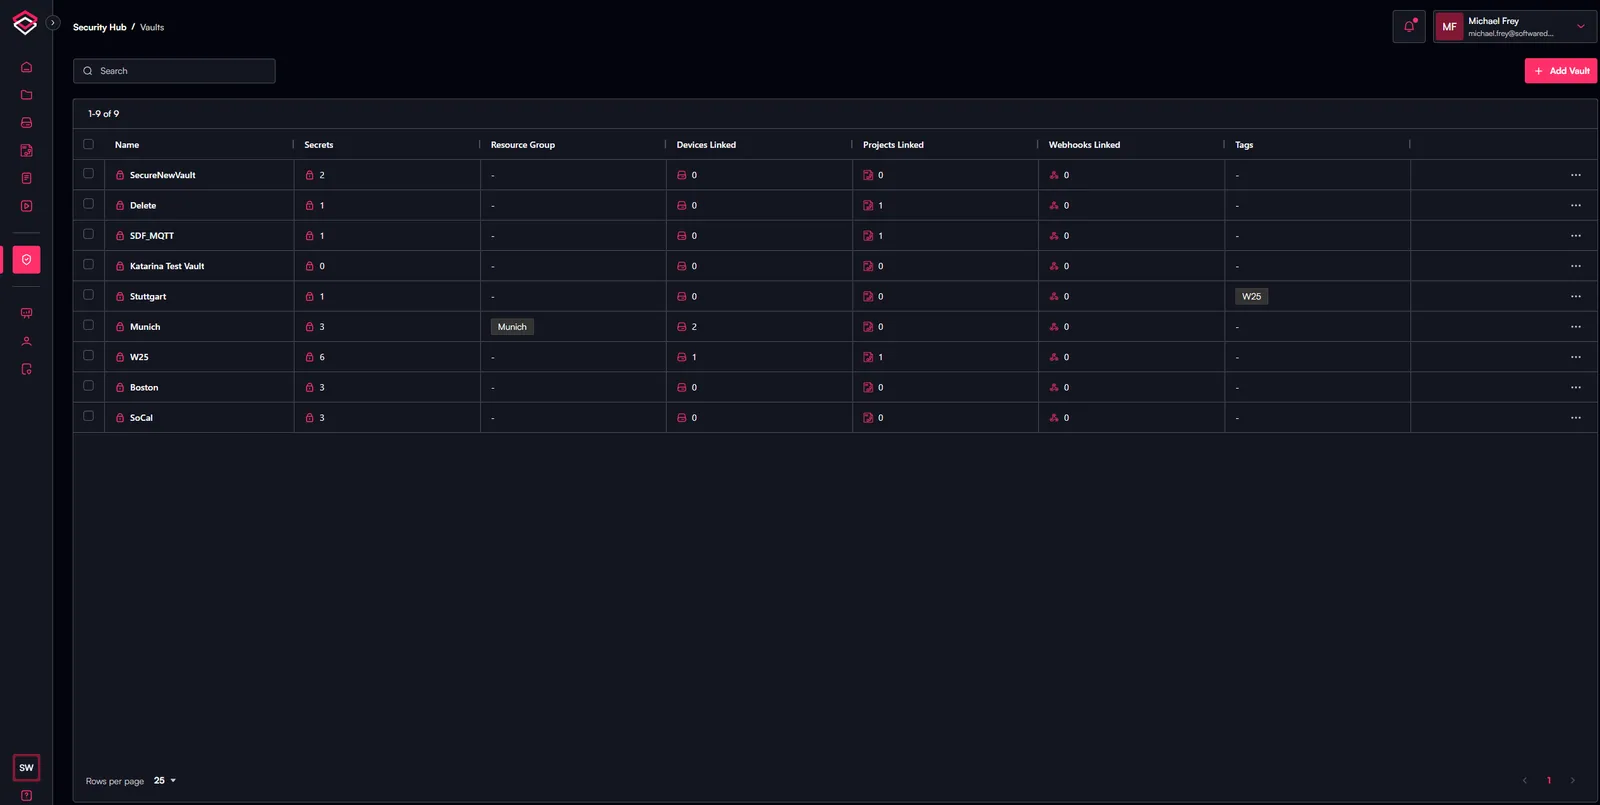
Nowo utworzony sekret jest wyświetlany w tabeli sekretów
-
Po pomyślnym utworzeniu sekretu możesz dodać go do potrzebnego obiektu, jak pokazano tutaj, gdzie został przypisany jako poświadczenia do projektu Simatic Manager