Gérer l'entreprise
Présentation de la gestion de l'entreprise
La section Gérer l'entreprise offre aux administrateurs un emplacement centralisé pour configurer et maintenir les paramètres organisationnels essentiels de l'ensemble du tenant. Vous pouvez y gérer les informations de profil de votre entreprise et appliquer des politiques de sécurité à l'échelle du tenant, y compris les exigences d'authentification telles que l'authentification unique (SSO) et l'authentification multifacteur (MFA).
Cette section comprend également les contrôles de désinscription du tenant. Les administrateurs disposant des autorisations appropriées peuvent supprimer définitivement un tenant et toutes les données associées, garantissant ainsi un processus de désinscription entièrement contrôlé et irréversible lorsque cela est nécessaire.
À propos de l'entreprise
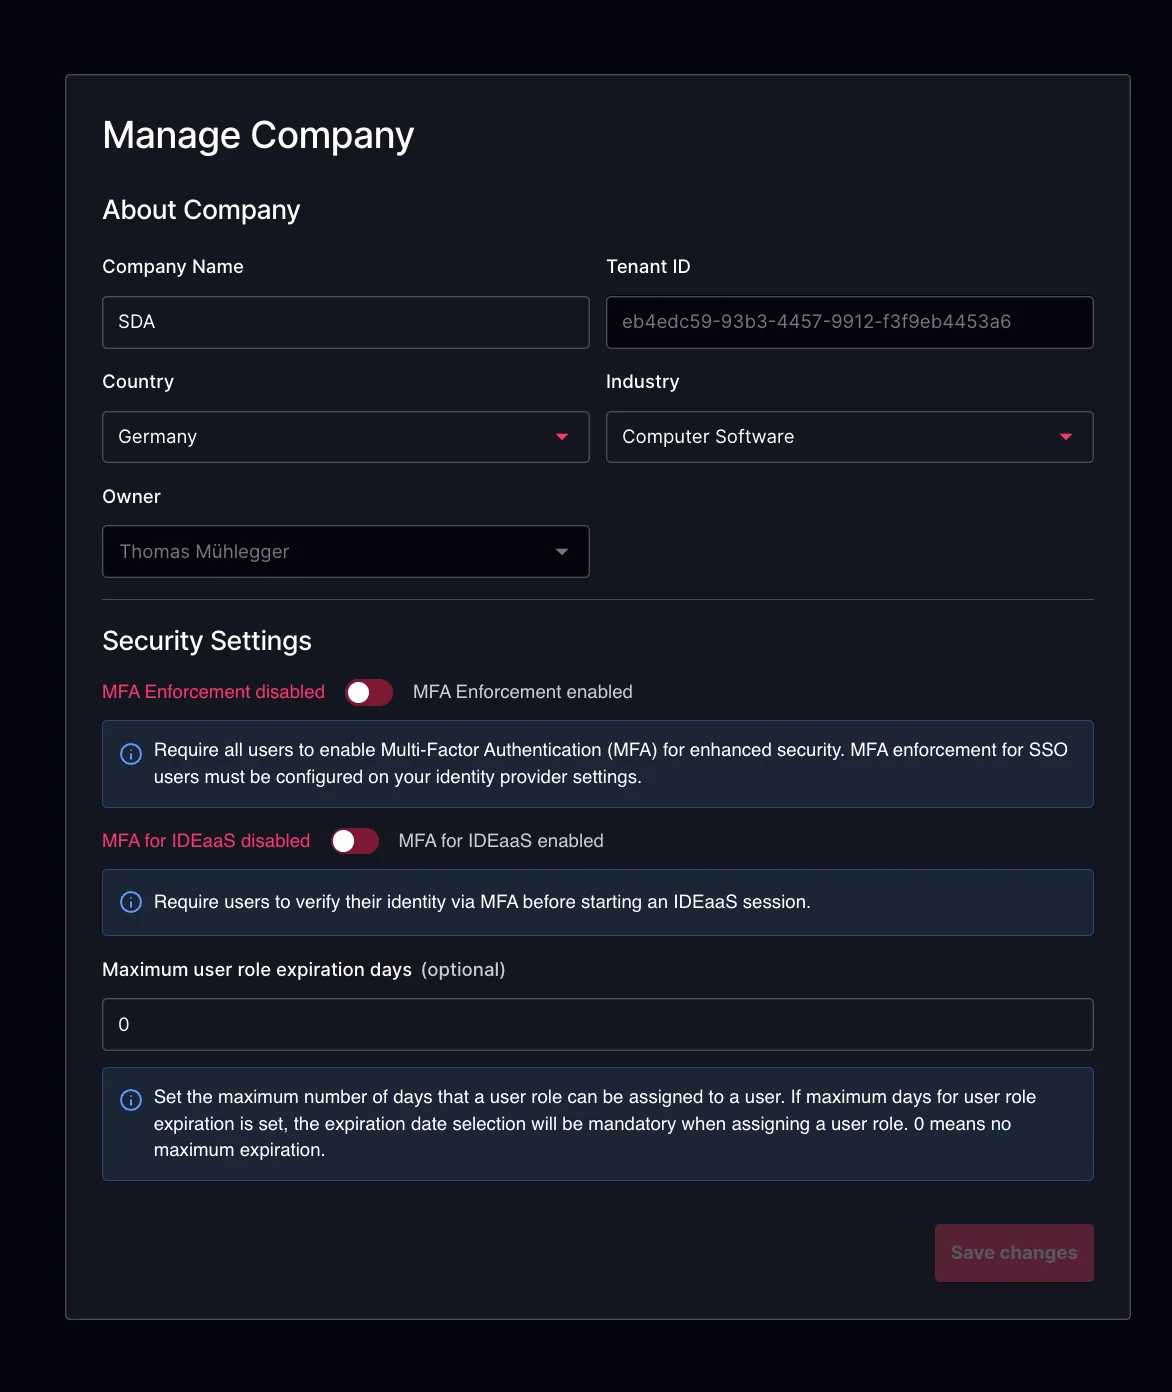
La section À propos de l'entreprise permet aux administrateurs de définir les principales informations organisationnelles, notamment le nom de l'entreprise, le pays et le secteur d'activité. Ces informations permettent d'identifier et de catégoriser le tenant au sein de la plateforme SDA. Cette section affiche également des métadonnées importantes telles que le propriétaire actuel du tenant et son identifiant unique, offrant une visibilité claire sur le détenteur de la propriété administrative et sur la manière dont le tenant est référencé de façon unique au sein de SDA.
Paramètres de sécurité
-
Application de la MFA : lorsque ce paramètre est activé, tous les utilisateurs du compte doivent utiliser l'authentification multifacteur (MFA). Les utilisateurs sans MFA sont automatiquement redirigés vers la page de configuration de la MFA lors de la connexion et doivent activer la MFA avant de pouvoir accéder à la plateforme.
-
MFA pour IDEaaS : lorsque ce paramètre est activé, les utilisateurs doivent vérifier leur identité via la MFA avant de démarrer une session IDEaaS. Cela ajoute un niveau de sécurité supplémentaire spécifiquement pour l'accès à l'ingénierie basée sur navigateur, indépendamment de l'application de la MFA à l'échelle de la plateforme. Les administrateurs peuvent sélectionner les méthodes de vérification disponibles :
- Application d'authentification (TOTP) — les utilisateurs s'authentifient à l'aide d'un mot de passe à usage unique basé sur le temps généré par une application d'authentification (par ex. Google Authenticator, Authy). Les utilisateurs doivent avoir configuré le TOTP dans leur compte avant de pouvoir utiliser cette méthode.
- E-mail — un code de vérification à usage unique est envoyé à l'adresse e-mail enregistrée de l'utilisateur.
Au moins une méthode de vérification doit être sélectionnée lorsque la MFA pour IDEaaS est activée.
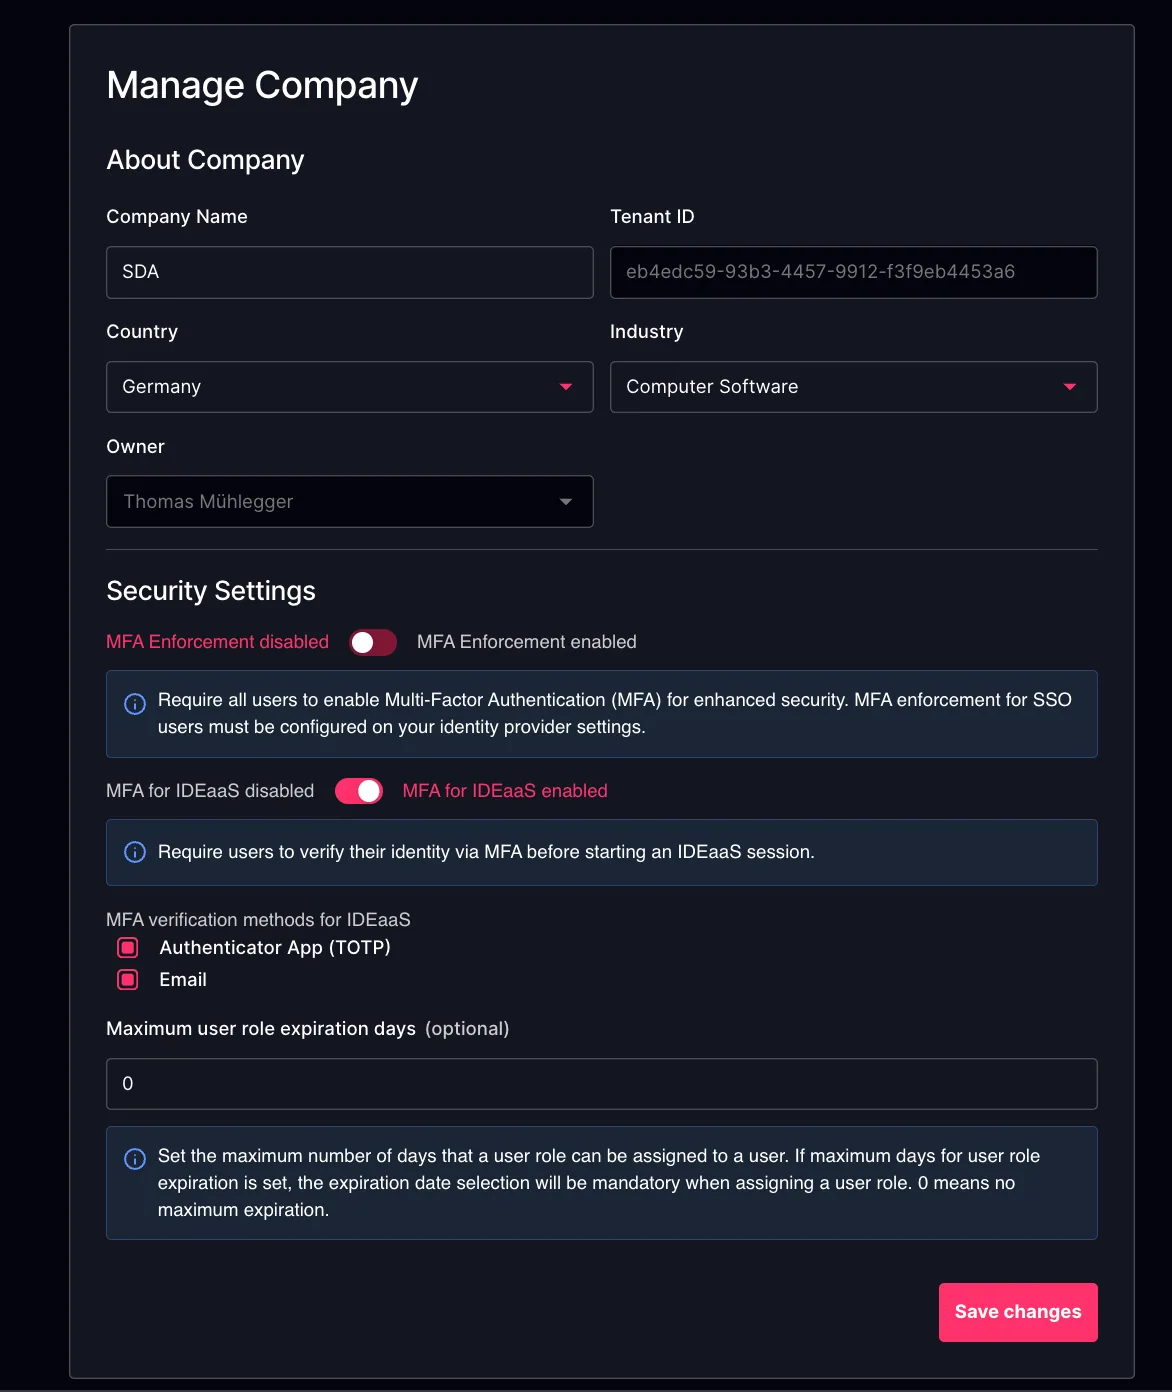
- Nombre maximal de jours d'expiration des rôles utilisateur : définit la durée maximale (en jours) pendant laquelle une attribution de rôle utilisateur peut rester active. Lorsque la valeur est 0, les rôles utilisateur n'ont aucune limite d'expiration maximale et peuvent être attribués sans date d'expiration (ils restent actifs indéfiniment).
Désinscription
La section Désinscription permet aux administrateurs de supprimer définitivement un tenant et toutes les données associées de la plateforme SDA. Le lancement du processus de désinscription supprime toutes les informations de compte, les projets, les appareils, les configurations et les ressources stockées sans aucune possibilité de récupération. Cette action étant irréversible, il convient d'examiner attentivement qui est autorisé à l'exécuter. L'accès à la fonction de désinscription est contrôlé par un rôle configurable et attribuable, garantissant que seuls les administrateurs dûment autorisés peuvent lancer cette action permanente. Les délais de conservation des données et les politiques de suppression suivent les directives décrites dans les conditions générales d'utilisation de SDA, disponibles sur notre site web.