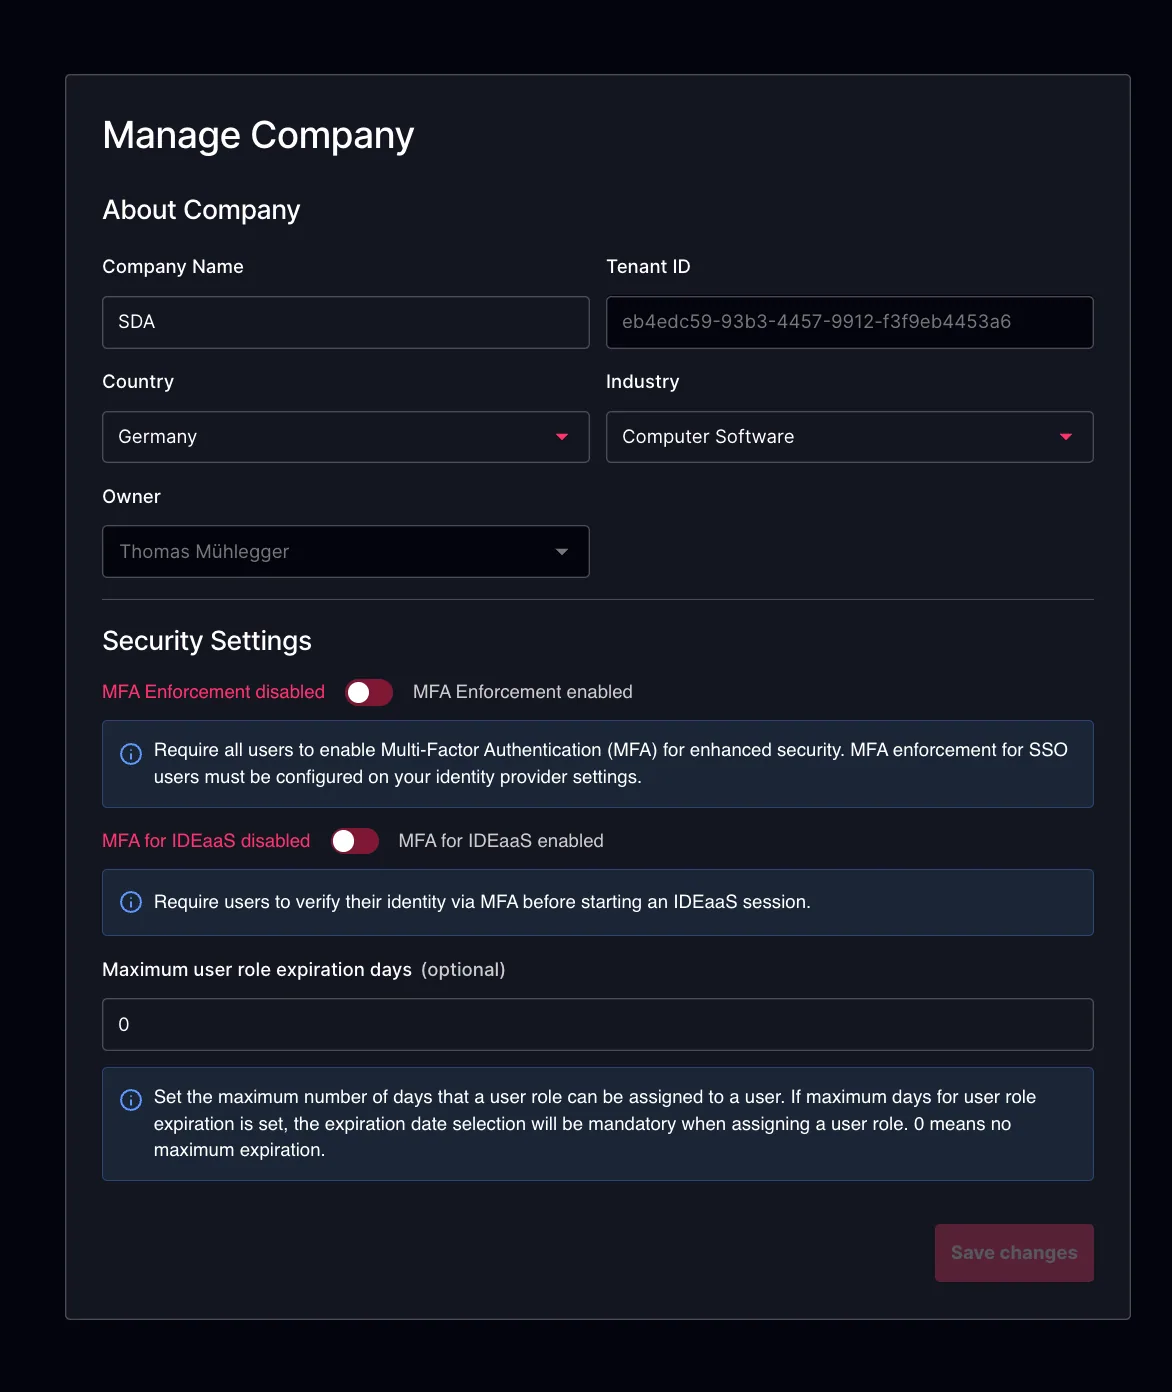
Gestionar empresa
Descripción general de Gestionar empresa
La sección Gestionar empresa ofrece a los administradores un lugar central para configurar y mantener los ajustes organizativos principales de todo el tenant. Aquí puede gestionar la información del perfil de su empresa y aplicar políticas de seguridad para todo el tenant, incluidos requisitos de autenticación como el inicio de sesión único (SSO) y la autenticación multifactor (MFA).
Esta sección también incluye controles de baja del tenant. Los administradores con los permisos adecuados pueden eliminar de forma permanente un tenant y todos los datos asociados, garantizando un proceso de baja totalmente controlado e irreversible cuando sea necesario.
Acerca de la empresa
La sección Acerca de la empresa permite a los administradores definir detalles organizativos clave, como el nombre de la empresa, el país y el sector. Esta información ayuda a identificar y categorizar el tenant en toda la plataforma SDA. La sección también muestra metadatos importantes, como el propietario actual del tenant y el ID único del tenant, proporcionando una visibilidad clara sobre quién ostenta la propiedad administrativa y cómo se referencia de forma única el tenant dentro de SDA.
Ajustes de seguridad
-
Aplicación de MFA: Cuando está habilitada, esta configuración exige que todos los usuarios de la cuenta utilicen la autenticación multifactor (MFA). Los usuarios sin MFA serán redirigidos automáticamente a la página de configuración de MFA al iniciar sesión y deberán habilitar MFA antes de poder acceder a la plataforma.
-
MFA para IDEaaS: Cuando está habilitada, los usuarios deben verificar su identidad mediante MFA antes de iniciar una sesión de IDEaaS. Esto añade una capa adicional de seguridad específicamente para el acceso a la ingeniería basada en navegador, con independencia de la aplicación de MFA a nivel de plataforma. Los administradores pueden seleccionar qué métodos de verificación están disponibles:
- Aplicación de autenticación (TOTP) — los usuarios se autentican mediante una contraseña de un solo uso basada en tiempo generada por una aplicación de autenticación (p. ej., Google Authenticator, Authy). Los usuarios deben tener TOTP configurado en su cuenta antes de poder utilizar este método.
- Correo electrónico — se envía un código de verificación de un solo uso a la dirección de correo electrónico registrada del usuario.
Debe seleccionarse al menos un método de verificación cuando la MFA para IDEaaS esté habilitada.
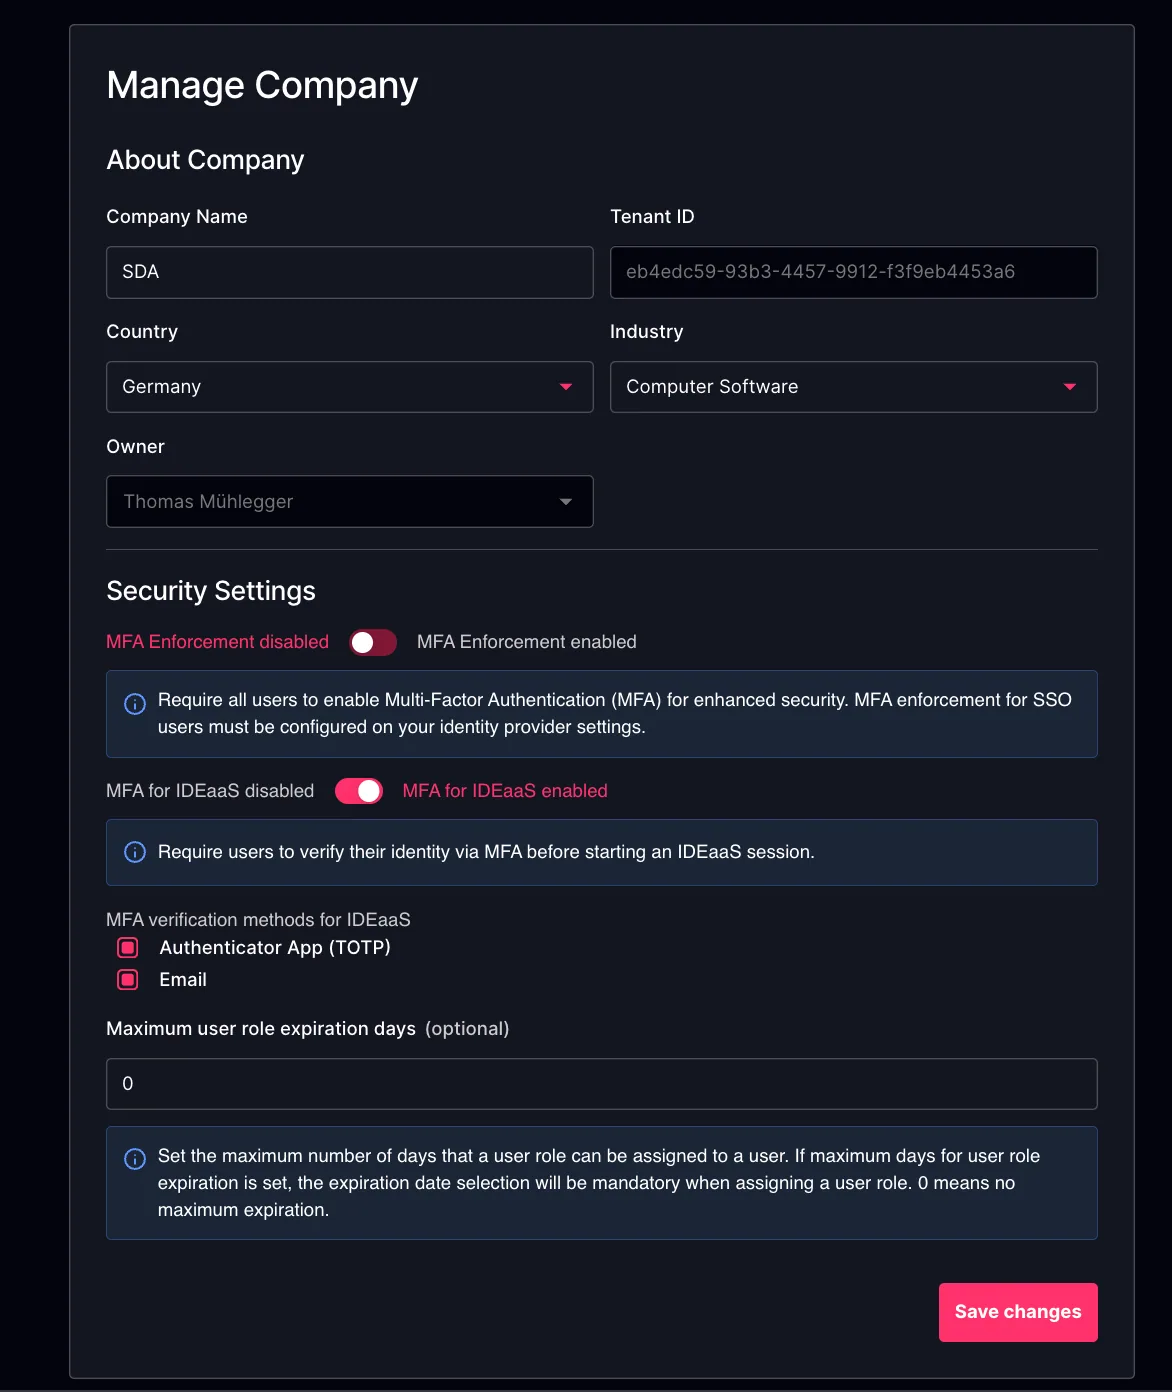
- Días máximos de vencimiento del rol de usuario: Establece la duración máxima (en días) durante la cual puede permanecer activa la asignación de un rol de usuario. Cuando se establece en 0, los roles de usuario no tienen límite máximo de vencimiento y pueden asignarse sin fecha de caducidad (permanecen activos indefinidamente).
Baja (Off-boarding)
La sección Off-Boarding proporciona a los administradores la capacidad de eliminar de forma permanente un tenant y todos los datos asociados de la plataforma SDA. Iniciar el proceso de baja elimina toda la información de la cuenta, los proyectos, los dispositivos, las configuraciones y los activos almacenados sin posibilidad de recuperación. Dado que esta acción es irreversible, debe considerarse cuidadosamente quién está autorizado a realizarla. El acceso a la función de baja se controla mediante un rol configurable y asignable, garantizando que solo los administradores debidamente autorizados puedan iniciar esta acción permanente. Los plazos de conservación de datos y las políticas de eliminación siguen las directrices establecidas en los Términos de Servicio de SDA, disponibles en nuestro sitio web.