회사 관리
회사 관리 개요
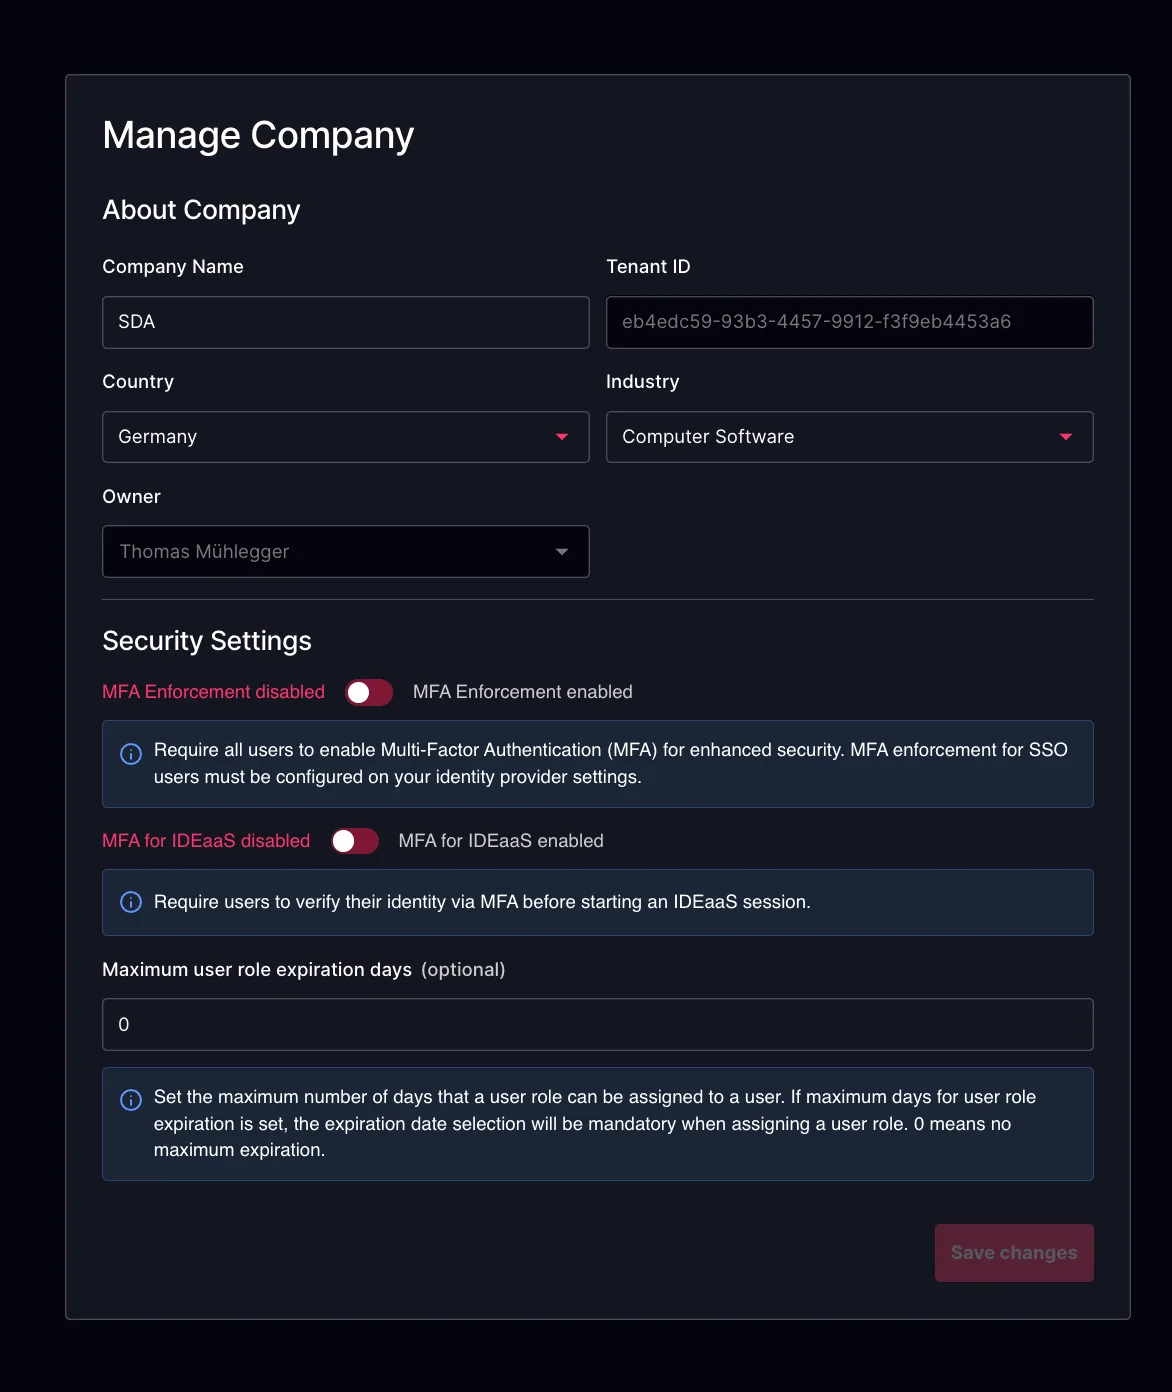
회사 관리 섹션은 관리자가 테넌트 전반의 핵심 조직 설정을 구성하고 유지 관리할 수 있는 중앙 공간을 제공합니다. 여기에서 회사의 프로필 정보를 관리하고 Single Sign-On(SSO) 및 Multi-Factor Authentication(MFA)과 같은 인증 요구 사항을 포함한 테넌트 전체 보안 정책을 적용할 수 있습니다.
이 섹션에는 테넌트 오프보딩 제어 기능도 포함되어 있습니다. 적절한 권한을 가진 관리자는 테넌트와 관련된 모든 데이터를 영구적으로 삭제할 수 있으며, 필요한 경우 완전히 통제되고 되돌릴 수 없는 오프보딩 프로세스를 보장합니다.
회사 정보
회사 정보 섹션에서는 관리자가 회사명, 국가, 산업 분야 등 주요 조직 세부 정보를 정의할 수 있습니다. 이 정보는 SDA 플랫폼 전반에서 테넌트를 식별하고 분류하는 데 도움이 됩니다. 또한 이 섹션에는 현재 테넌트 소유자와 고유 테넌트 ID와 같은 중요한 메타데이터가 표시되어, 누가 관리 소유권을 보유하고 있으며 SDA 내에서 해당 테넌트가 어떻게 고유하게 참조되는지를 명확하게 확인할 수 있습니다.
보안 설정
-
MFA 적용: 이 설정을 활성화하면 계정의 모든 사용자가 Multi-Factor Authentication(MFA)을 사용해야 합니다. MFA가 설정되지 않은 사용자는 로그인 시 자동으로 MFA 설정 페이지로 리디렉션되며, 플랫폼에 접근하기 전에 MFA를 활성화해야 합니다.
-
IDEaaS용 MFA: 이 설정을 활성화하면 사용자는 IDEaaS 세션을 시작하기 전에 MFA를 통해 신원을 확인해야 합니다. 이는 플랫폼 전체 MFA 적용과는 별개로, 브라우저 기반 엔지니어링 접근에 대해 추가 보안 계층을 제공합니다. 관리자는 사용할 수 있는 확인 방법을 선택할 수 있습니다:
- 인증 앱(TOTP) — 사용자는 인증 앱(예: Google Authenticator, Authy)에서 제공되는 시간 기반 일회용 비밀번호로 인증합니다. 이 방법을 사용하려면 사용자 계정에 TOTP가 먼저 구성되어 있어야 합니다.
- 이메일 — 사용자의 등록된 이메일 주소로 일회용 확인 코드가 전송됩니다.
IDEaaS용 MFA가 활성화된 경우 최소 하나의 확인 방법을 선택해야 합니다.
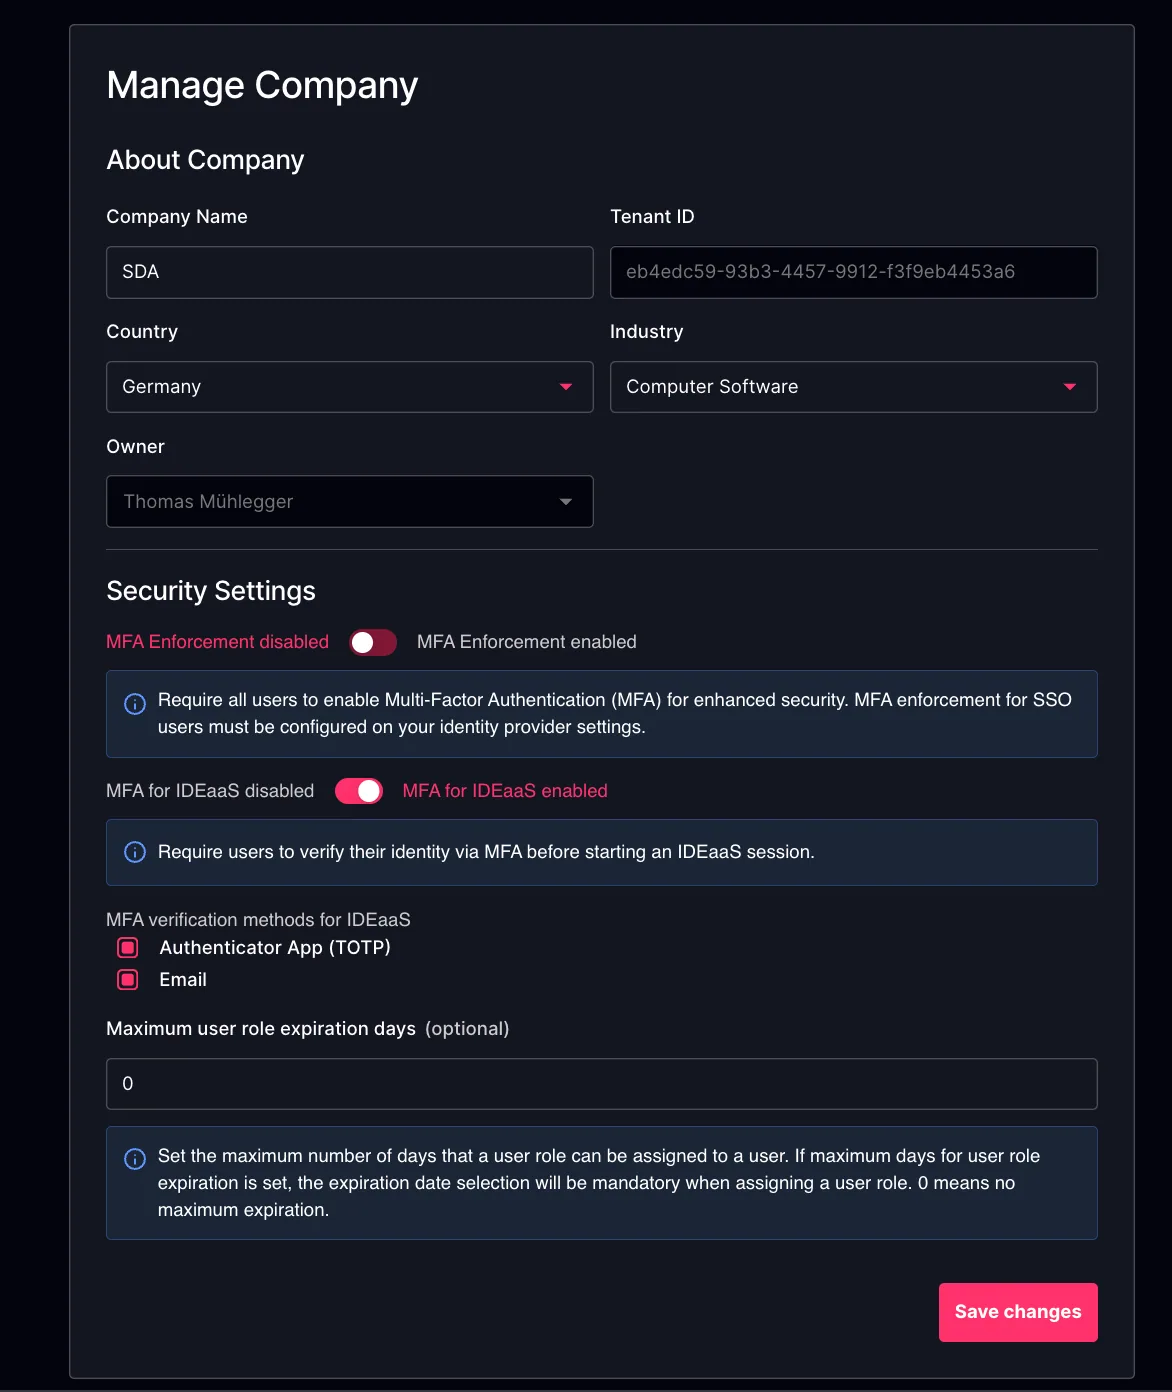
- 최대 사용자 역할 만료 일수: 사용자 역할 할당이 활성 상태로 유지될 수 있는 최대 기간(일 단위)을 설정합니다. 0으로 설정하면 사용자 역할에 최대 만료 제한이 없으며 만료 날짜 없이 할당할 수 있습니다(무기한 활성 상태 유지).
오프보딩
오프보딩 섹션은 관리자가 SDA 플랫폼에서 테넌트와 관련된 모든 데이터를 영구적으로 삭제할 수 있는 기능을 제공합니다. 오프보딩 프로세스를 시작하면 모든 계정 정보, 프로젝트, 디바이스, 구성 및 저장된 자산이 복구 가능성 없이 삭제됩니다. 이 작업은 되돌릴 수 없으므로 누구에게 이를 수행할 권한을 부여할지 신중하게 고려해야 합니다. 오프보딩 기능에 대한 접근은 구성 및 할당이 가능한 역할을 통해 제어되므로, 적절히 승인된 관리자만 이 영구적인 작업을 시작할 수 있습니다. 데이터 보존 기간 및 삭제 정책은 당사 웹사이트에서 확인할 수 있는 SDA 서비스 약관에 명시된 지침을 따릅니다.