Hantera företag
Översikt över Hantera företag
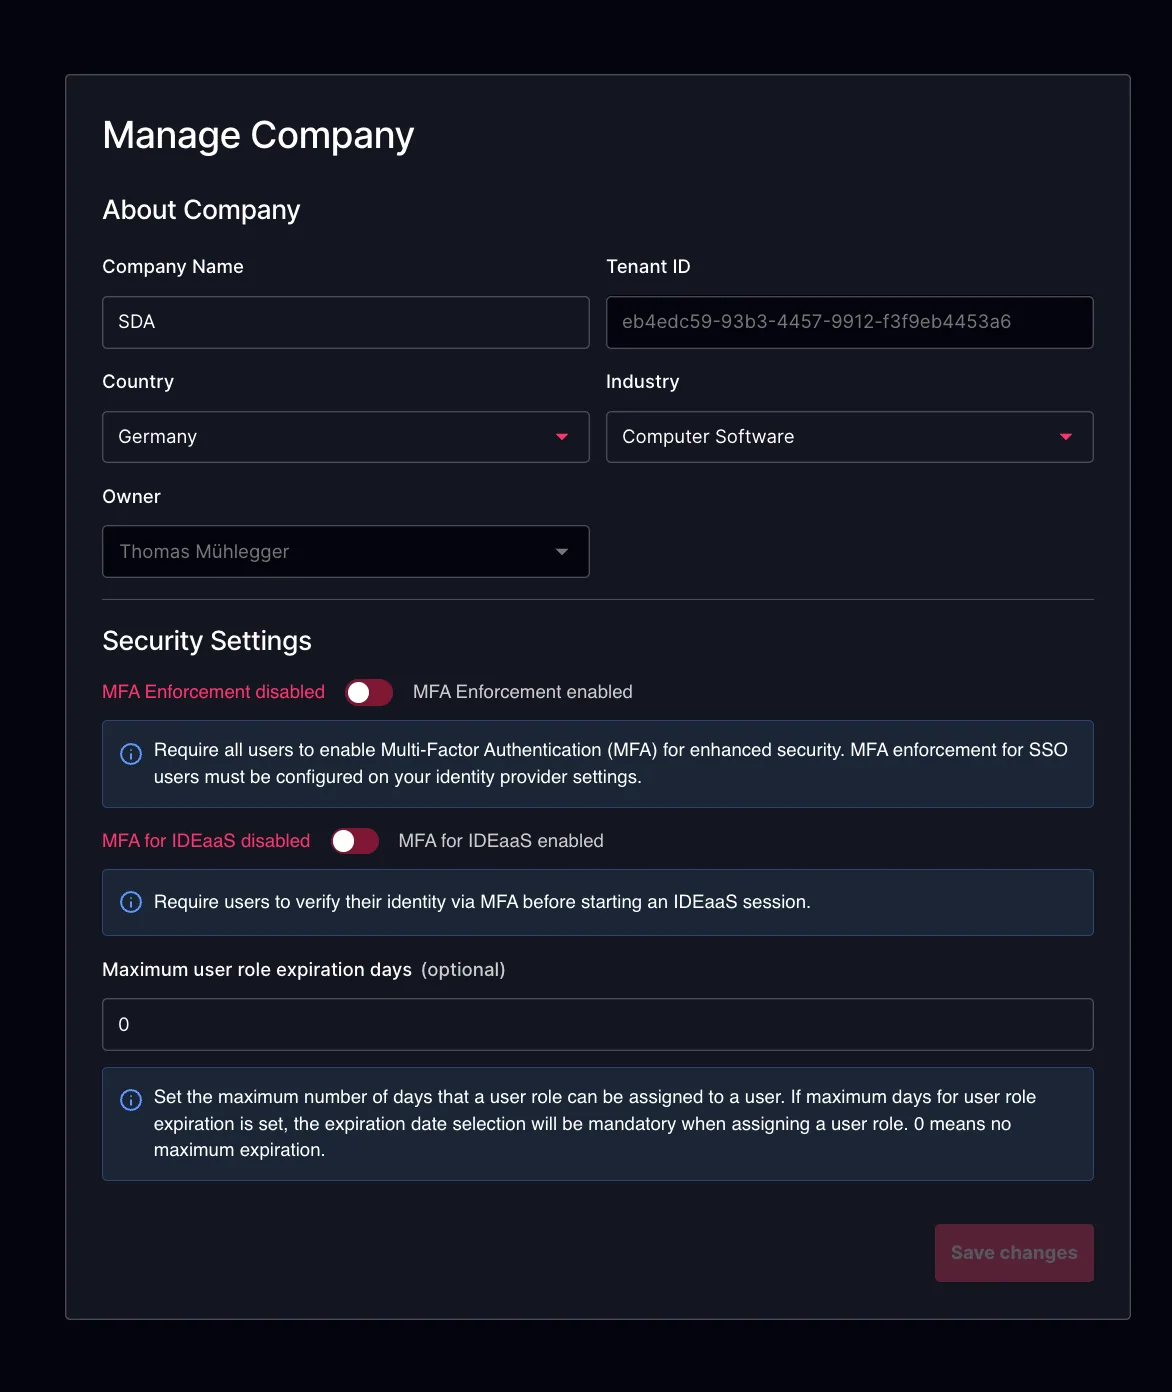
Avsnittet Hantera företag ger administratörer en central plats för att konfigurera och underhålla grundläggande organisationsinställningar i hela tenanten. Här kan du hantera företagets profilinformation och tillämpa säkerhetspolicyer som gäller för hela tenanten, inklusive autentiseringskrav såsom Single Sign-On (SSO) och Multi-Factor Authentication (MFA).
Detta avsnitt innehåller även kontroller för avveckling av tenanter. Administratörer med lämpliga behörigheter kan permanent radera en tenant och alla tillhörande data, vilket säkerställer en fullt kontrollerad och irreversibel avvecklingsprocess när det behövs.
Om företaget
Avsnittet Om företaget låter administratörer definiera viktiga organisationsuppgifter, inklusive företagsnamn, land och bransch. Denna information hjälper till att identifiera och kategorisera tenanten inom SDA-plattformen. Avsnittet visar även viktiga metadata såsom nuvarande tenantägare och det unika tenant-ID:t, vilket ger tydlig insyn i vem som innehar det administrativa ägarskapet och hur tenanten refereras unikt inom SDA.
Säkerhetsinställningar
-
MFA-tillämpning: När denna inställning är aktiverad krävs att alla användare i kontot använder Multi-Factor Authentication (MFA). Användare utan MFA omdirigeras automatiskt till sidan för MFA-konfiguration vid inloggning och måste aktivera MFA innan de kan komma åt plattformen.
-
MFA för IDEaaS: När detta är aktiverat måste användare verifiera sin identitet via MFA innan de startar en IDEaaS-session. Detta lägger till ett extra säkerhetslager specifikt för åtkomst till webbläsarbaserad utveckling (Browser Based Engineering), oberoende av den plattformsomfattande MFA-tillämpningen. Administratörer kan välja vilka verifieringsmetoder som ska vara tillgängliga:
- Autentiseringsapp (TOTP) — användare autentiserar sig med ett tidsbaserat engångslösenord från en autentiseringsapp (t.ex. Google Authenticator, Authy). Användare måste ha TOTP konfigurerat i sitt konto innan denna metod kan användas.
- E-post — en engångsverifieringskod skickas till användarens registrerade e-postadress.
Minst en verifieringsmetod måste väljas när MFA för IDEaaS är aktiverat.
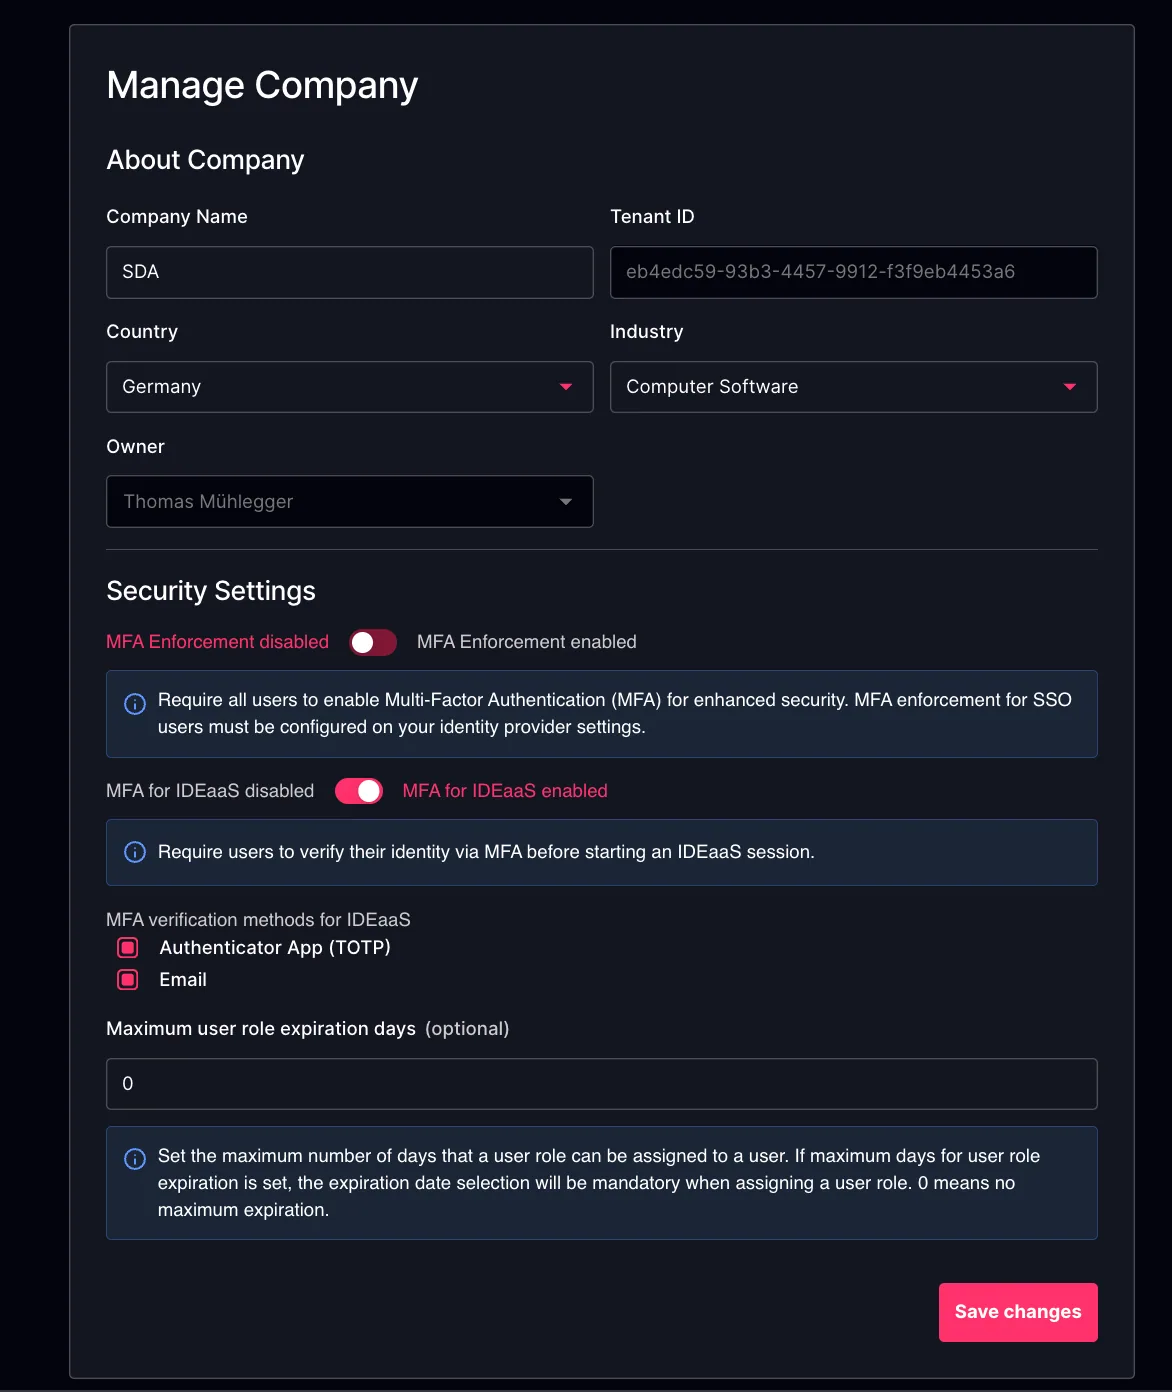
- Maximalt antal dagar för utgång av användarroll: Anger den maximala tid (i dagar) som en tilldelning av användarroll kan förbli aktiv. När värdet är 0 har användarroller ingen maximal utgångsgräns och kan tilldelas utan utgångsdatum (förblir aktiva på obestämd tid).
Avveckling
Avsnittet Avveckling ger administratörer möjlighet att permanent radera en tenant och alla tillhörande data från SDA-plattformen. Att inleda avvecklingsprocessen tar bort all kontoinformation, alla projekt, enheter, konfigurationer och lagrade tillgångar utan möjlighet till återställning. Eftersom denna åtgärd är irreversibel måste noggrann hänsyn tas till vem som tillåts utföra den. Åtkomst till avvecklingsfunktionen styrs via en konfigurerbar, tilldelningsbar roll, vilket säkerställer att endast vederbörligen behöriga administratörer kan initiera denna permanenta åtgärd. Tidsramar för datalagring och raderingspolicyer följer riktlinjerna i SDA:s användarvillkor, som finns tillgängliga på vår webbplats.