Unternehmen verwalten
Überblick über die Unternehmensverwaltung
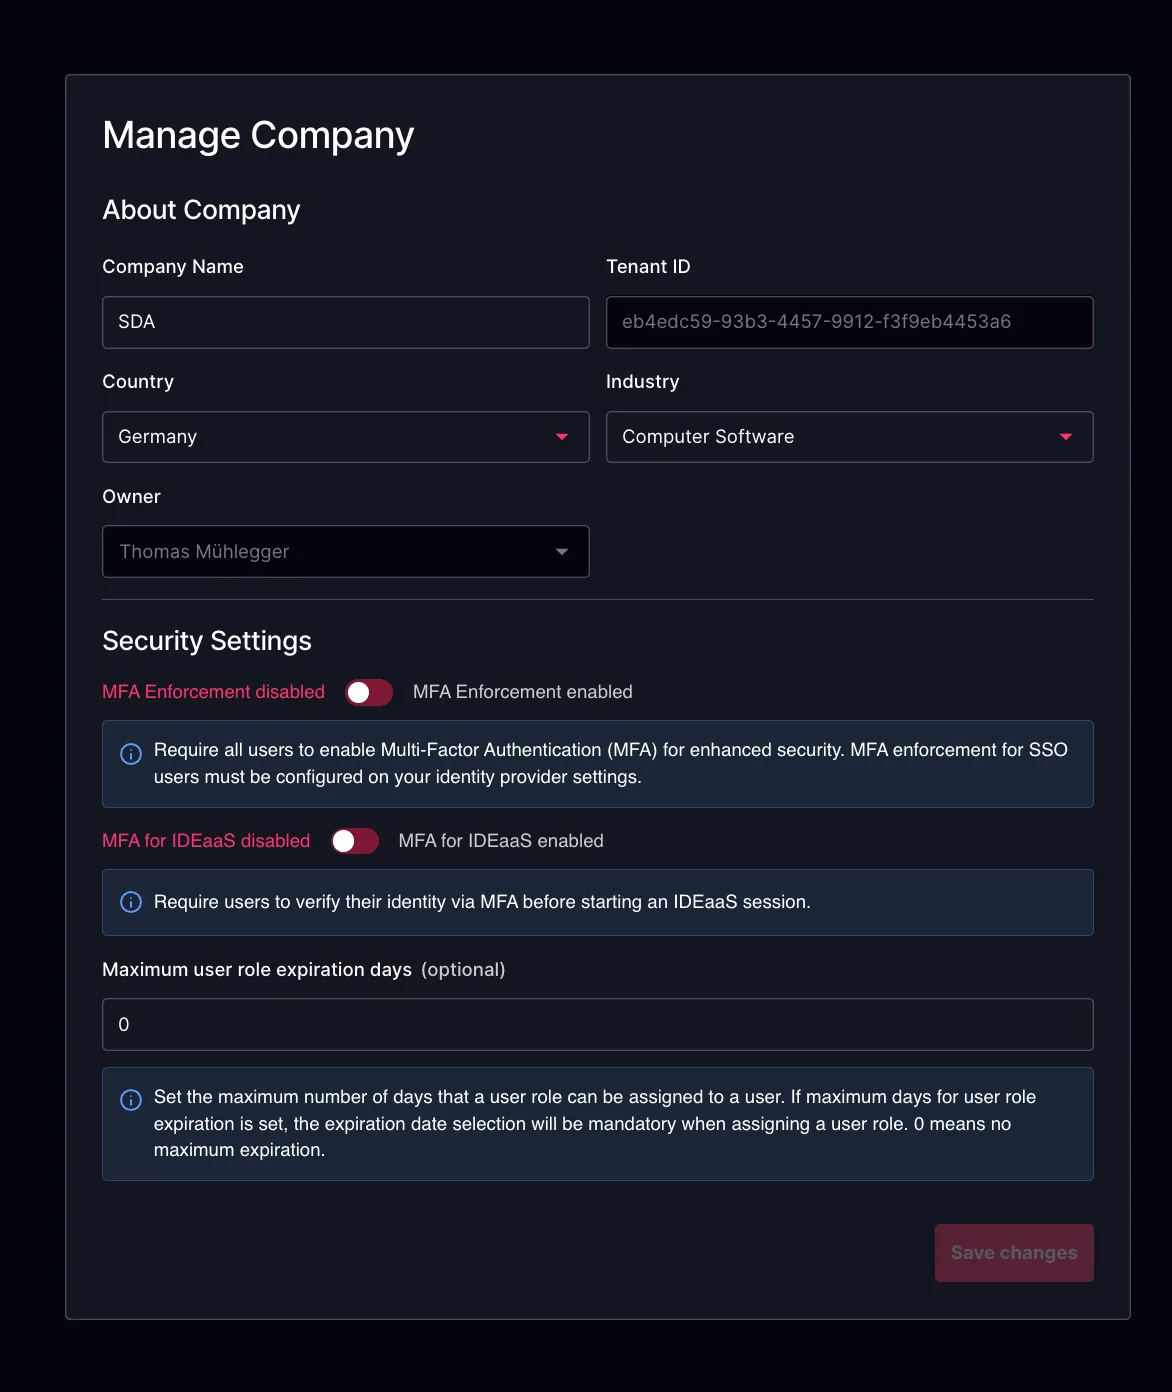
Der Bereich Unternehmen verwalten bietet Administratoren einen zentralen Ort, um grundlegende organisatorische Einstellungen für den Mandanten zu konfigurieren und zu pflegen. Hier verwalten Sie die Profilinformationen Ihres Unternehmens und setzen mandantenweite Sicherheitsrichtlinien durch, einschließlich Authentifizierungsanforderungen wie Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA).
Dieser Bereich umfasst zudem Funktionen zum Off-Boarding von Mandanten. Administratoren mit den entsprechenden Berechtigungen können einen Mandanten samt aller zugehörigen Daten dauerhaft löschen und so bei Bedarf ein vollständig kontrolliertes und unwiderrufliches Off-Boarding durchführen.
Über das Unternehmen
Im Bereich Über das Unternehmen legen Administratoren zentrale Angaben zur Organisation fest, darunter Firmenname, Land und Branche. Diese Informationen helfen dabei, den Mandanten plattformweit zu identifizieren und einzuordnen. Der Bereich zeigt außerdem wichtige Metadaten wie den aktuellen Eigentümer des Mandanten und die eindeutige Mandanten-ID an und macht damit klar erkennbar, wer die administrative Verantwortung trägt und wie der Mandant innerhalb von SDA eindeutig referenziert wird.
Sicherheitseinstellungen
-
MFA-Pflicht: Ist diese Einstellung aktiviert, müssen alle Benutzer des Kontos die Multi-Faktor-Authentifizierung (MFA) verwenden. Benutzer ohne MFA werden bei der Anmeldung automatisch auf die Einrichtungsseite umgeleitet und müssen MFA aktivieren, bevor sie auf die Plattform zugreifen können.
-
MFA für IDEaaS: Ist diese Einstellung aktiviert, müssen Benutzer ihre Identität per MFA bestätigen, bevor sie eine IDEaaS-Sitzung starten. Das schafft eine zusätzliche Sicherheitsebene speziell für den Zugriff auf das browserbasierte Engineering – unabhängig von der plattformweiten MFA-Pflicht. Administratoren können auswählen, welche Verifizierungsmethoden verfügbar sind:
- Authenticator-App (TOTP) – Benutzer authentifizieren sich mit einem zeitbasierten Einmalpasswort aus einer Authenticator-App (z. B. Google Authenticator, Authy). Voraussetzung ist, dass TOTP im Benutzerkonto eingerichtet ist.
- E-Mail – Ein einmaliger Bestätigungscode wird an die hinterlegte E-Mail-Adresse des Benutzers gesendet.
Bei aktivierter MFA für IDEaaS muss mindestens eine Verifizierungsmethode ausgewählt sein.
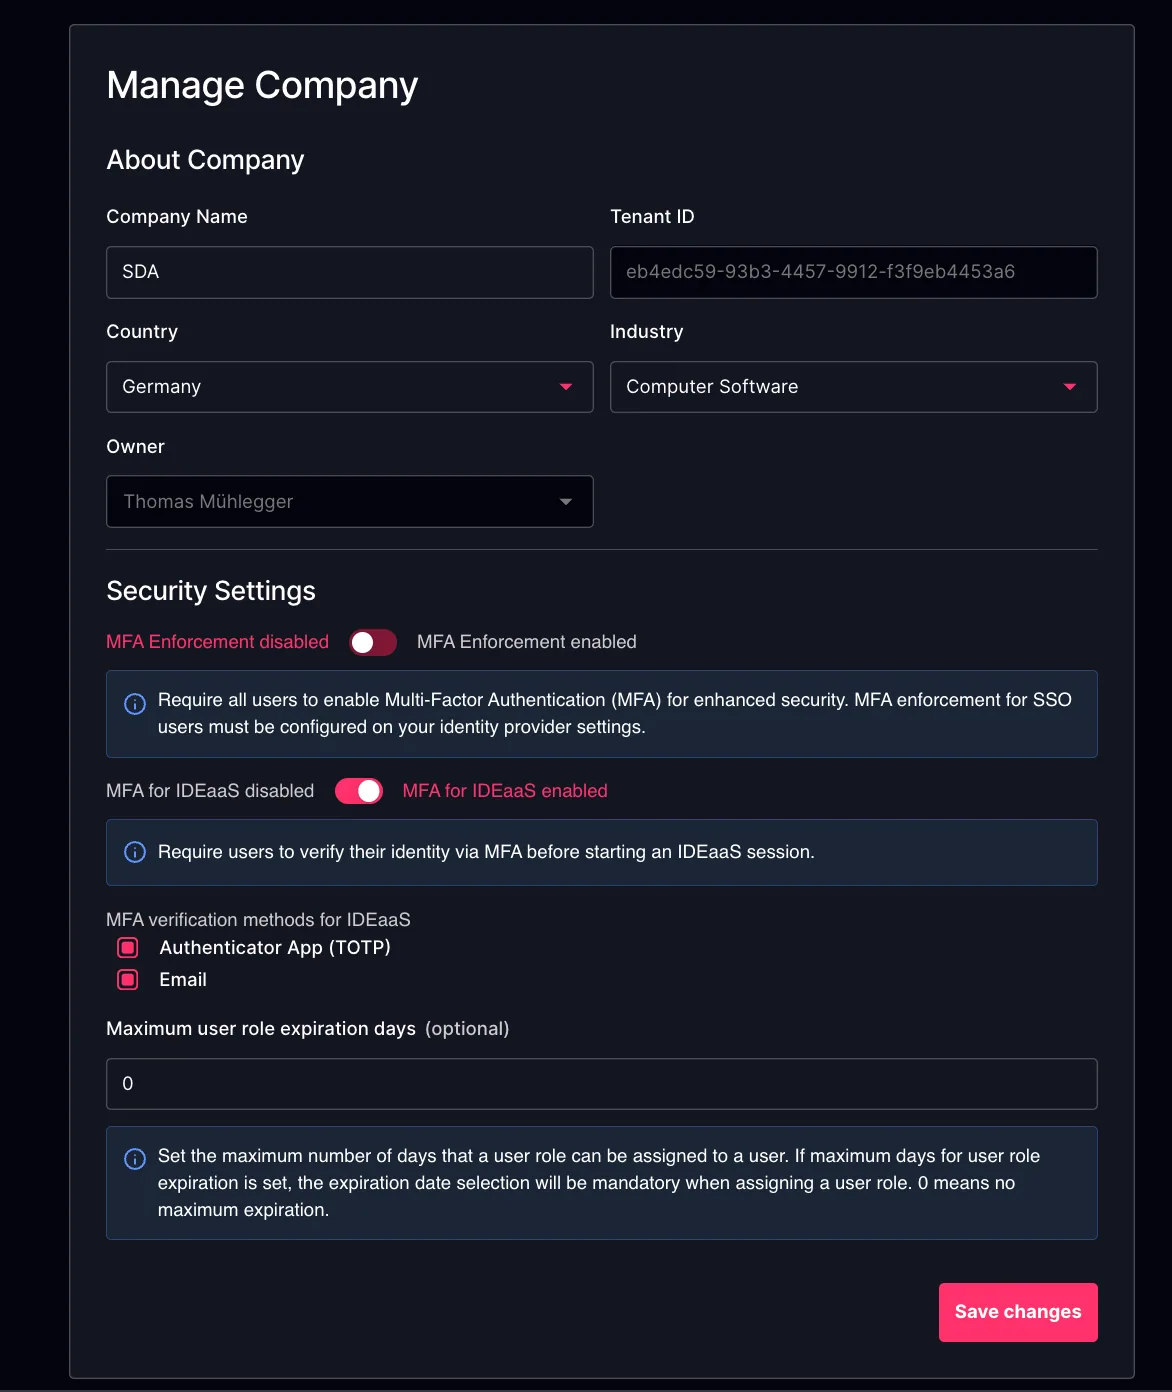
- Maximale Gültigkeitsdauer von Benutzerrollen in Tagen: Legt die maximale Dauer (in Tagen) fest, für die eine Rollenzuweisung aktiv bleiben kann. Bei 0 gilt keine maximale Gültigkeitsdauer; Rollen können ohne Ablaufdatum zugewiesen werden und bleiben unbegrenzt aktiv.
Off-Boarding
Der Bereich Off-Boarding ermöglicht es Administratoren, einen Mandanten samt aller zugehörigen Daten dauerhaft von der SDA-Plattform zu löschen. Der Start des Off-Boarding entfernt sämtliche Kontoinformationen, Projekte, Geräte, Konfigurationen und gespeicherten Assets ohne Möglichkeit der Wiederherstellung. Da diese Aktion unumkehrbar ist, muss sorgfältig abgewogen werden, wer sie ausführen darf. Der Zugriff auf die Off-Boarding-Funktion wird über eine konfigurierbare, zuweisbare Rolle gesteuert, sodass ausschließlich entsprechend berechtigte Administratoren diesen endgültigen Schritt auslösen können. Aufbewahrungsfristen und Löschrichtlinien richten sich nach den Vorgaben der Nutzungsbedingungen von SDA, die auf unserer Website verfügbar sind.