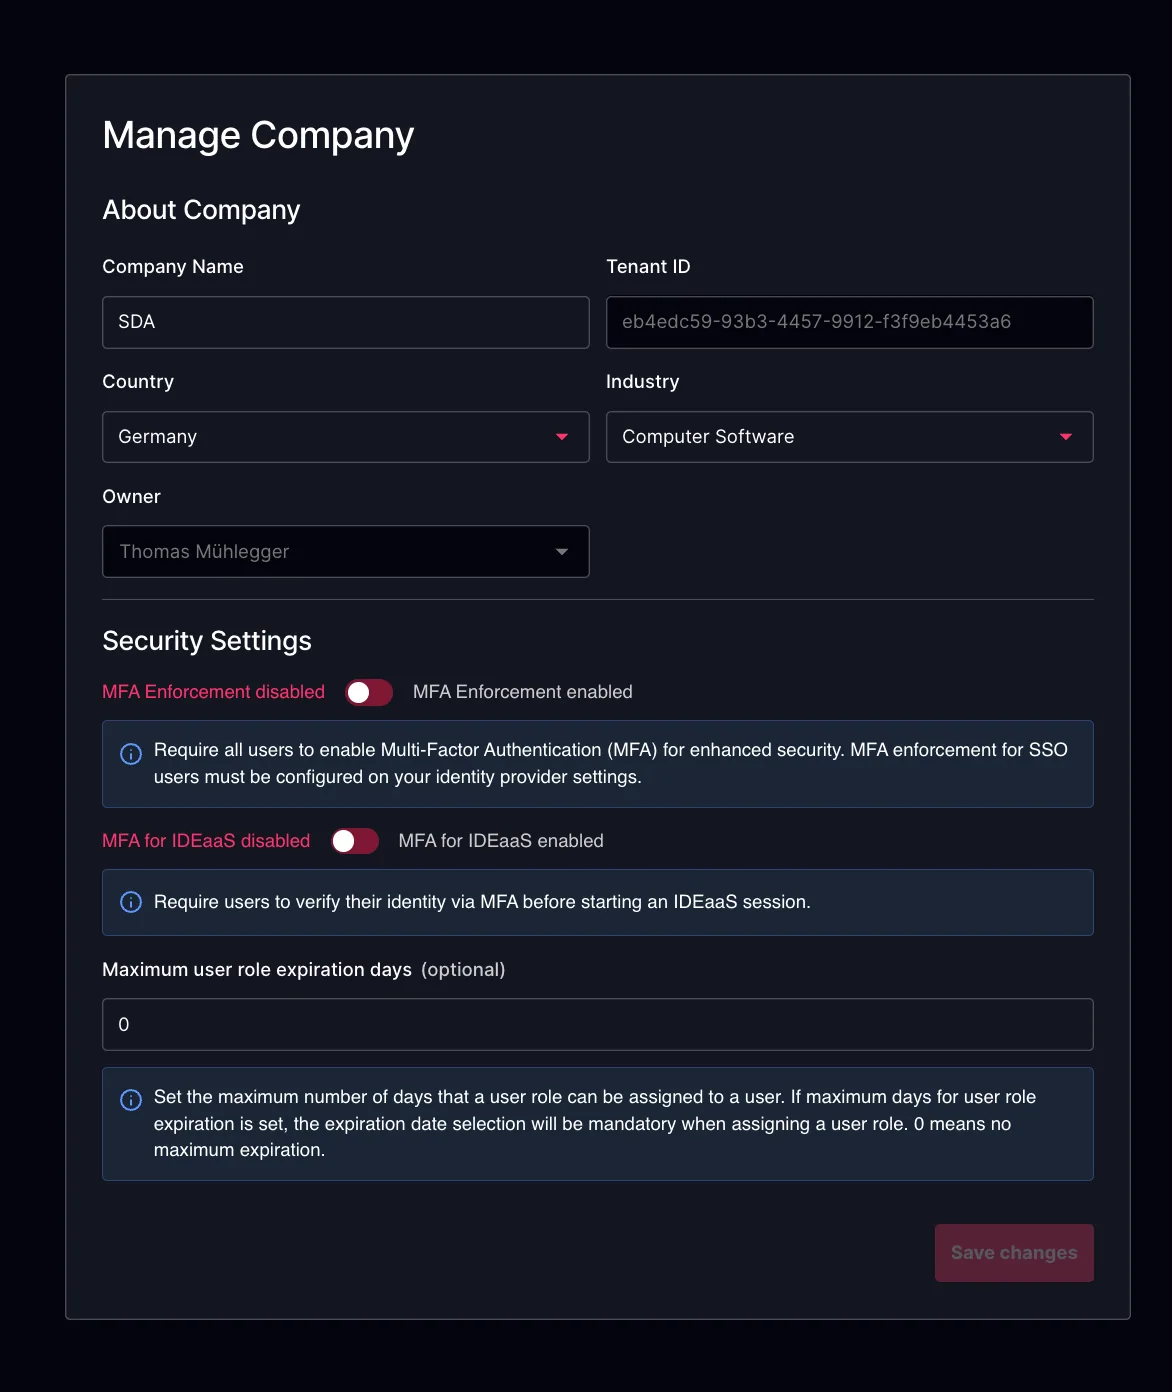
Vállalat kezelése
A vállalatkezelés áttekintése
A Vállalat kezelése szakasz központi helyet biztosít az adminisztrátorok számára a bérlő alapvető szervezeti beállításainak konfigurálásához és karbantartásához. Itt kezelheti a vállalat profiladatait, valamint érvényesítheti a bérlő egészére kiterjedő biztonsági szabályzatokat, beleértve az olyan hitelesítési követelményeket, mint az egyszeri bejelentkezés (SSO) és a többfaktoros hitelesítés (MFA).
Ez a szakasz a bérlő megszüntetésére (off-boarding) vonatkozó beállításokat is tartalmazza. A megfelelő jogosultságokkal rendelkező adminisztrátorok véglegesen törölhetnek egy bérlőt és az összes hozzá tartozó adatot, így szükség esetén teljesen kontrollált és visszafordíthatatlan megszüntetési folyamat biztosított.
A vállalatról
Az A vállalatról szakaszban az adminisztrátorok megadhatják a legfontosabb szervezeti adatokat, például a vállalat nevét, országát és iparágát. Ezek az információk segítik a bérlő azonosítását és kategorizálását az SDA platformon. A szakasz fontos metaadatokat is megjelenít, például a bérlő aktuális tulajdonosát és a bérlő egyedi azonosítóját, így világosan látható, ki rendelkezik adminisztratív tulajdonjoggal, és hogyan hivatkozunk egyedileg a bérlőre az SDA-ban.
Biztonsági beállítások
-
MFA kényszerítése: Ha engedélyezve van, ez a beállítás megköveteli, hogy a fiók minden felhasználója többfaktoros hitelesítést (MFA) használjon. Az MFA nélküli felhasználókat a bejelentkezéskor automatikusan az MFA beállítási oldalára irányítja a rendszer, és a platform elérése előtt engedélyeznie kell az MFA-t.
-
MFA az IDEaaS-hez: Ha engedélyezve van, a felhasználóknak MFA segítségével kell igazolniuk a személyazonosságukat egy IDEaaS-munkamenet indítása előtt. Ez kiegészítő biztonsági szintet ad kifejezetten a böngészőalapú mérnöki munka eléréséhez, a platformszintű MFA-kényszerítéstől függetlenül. Az adminisztrátorok kiválaszthatják, hogy mely ellenőrzési módszerek legyenek elérhetők:
- Hitelesítő alkalmazás (TOTP) — a felhasználók egy hitelesítő alkalmazásból (pl. Google Authenticator, Authy) származó, időalapú egyszeri jelszóval hitelesítik magukat. A módszer használatához a felhasználóknak be kell állítaniuk a TOTP-t a fiókjukban.
- E-mail — egyszeri ellenőrző kódot küld a rendszer a felhasználó regisztrált e-mail-címére.
Az IDEaaS-hez tartozó MFA engedélyezésekor legalább egy ellenőrzési módszert ki kell választani.
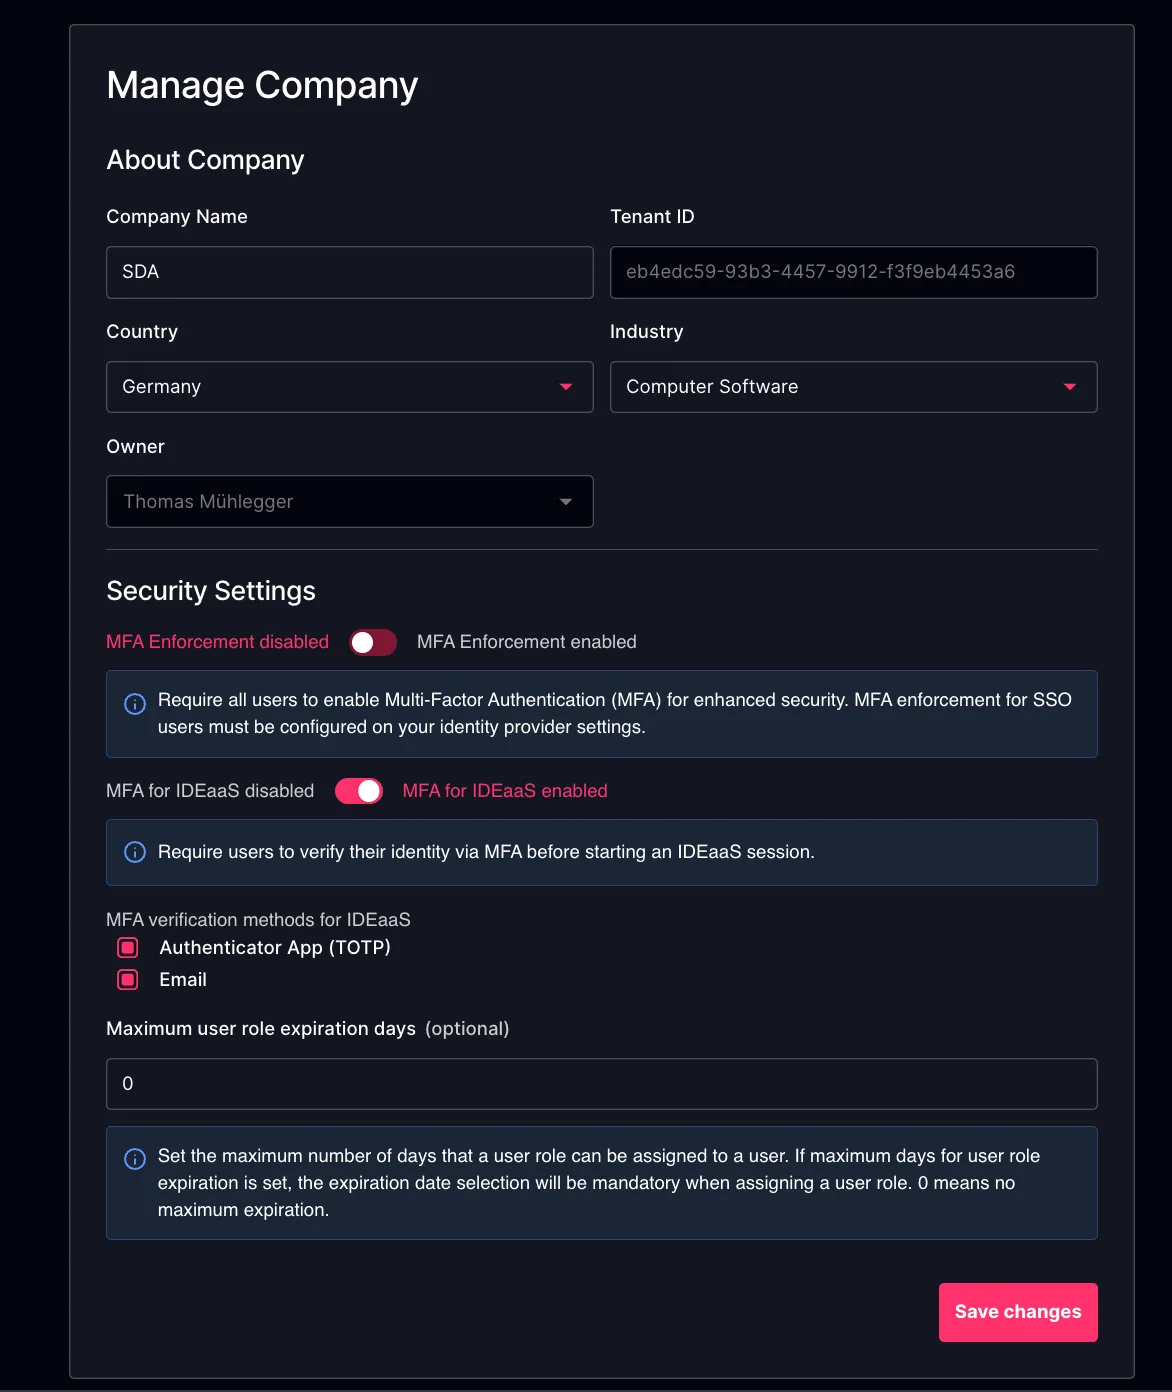
- Felhasználói szerepkör lejáratának maximális napjai: Beállítja azt a maximális időtartamot (napokban), ameddig egy felhasználói szerepkör-hozzárendelés aktív maradhat. Ha 0 értékre van állítva, a felhasználói szerepköröknek nincs maximális lejárati korlátja, és lejárati dátum nélkül is hozzárendelhetők (határozatlan ideig aktívak maradnak).
Megszüntetés (off-boarding)
Az Off-Boarding szakasz lehetőséget biztosít az adminisztrátorok számára, hogy véglegesen töröljenek egy bérlőt és az összes hozzá tartozó adatot az SDA platformról. A megszüntetési folyamat elindítása eltávolítja az összes fiókinformációt, projektet, eszközt, konfigurációt és tárolt adatelemet, a helyreállítás lehetősége nélkül. Mivel ez a művelet visszafordíthatatlan, alaposan meg kell fontolni, ki jogosult a végrehajtására. A megszüntetési funkció elérését egy konfigurálható, hozzárendelhető szerepkör szabályozza, így biztosítva, hogy csak a megfelelően felhatalmazott adminisztrátorok indíthassák el ezt a végleges műveletet. Az adatmegőrzési határidők és a törlési szabályzatok az SDA szolgáltatási feltételeiben meghatározott irányelveket követik, amelyek a weboldalunkon elérhetők.