Bedrijf beheren
Overzicht Bedrijf beheren
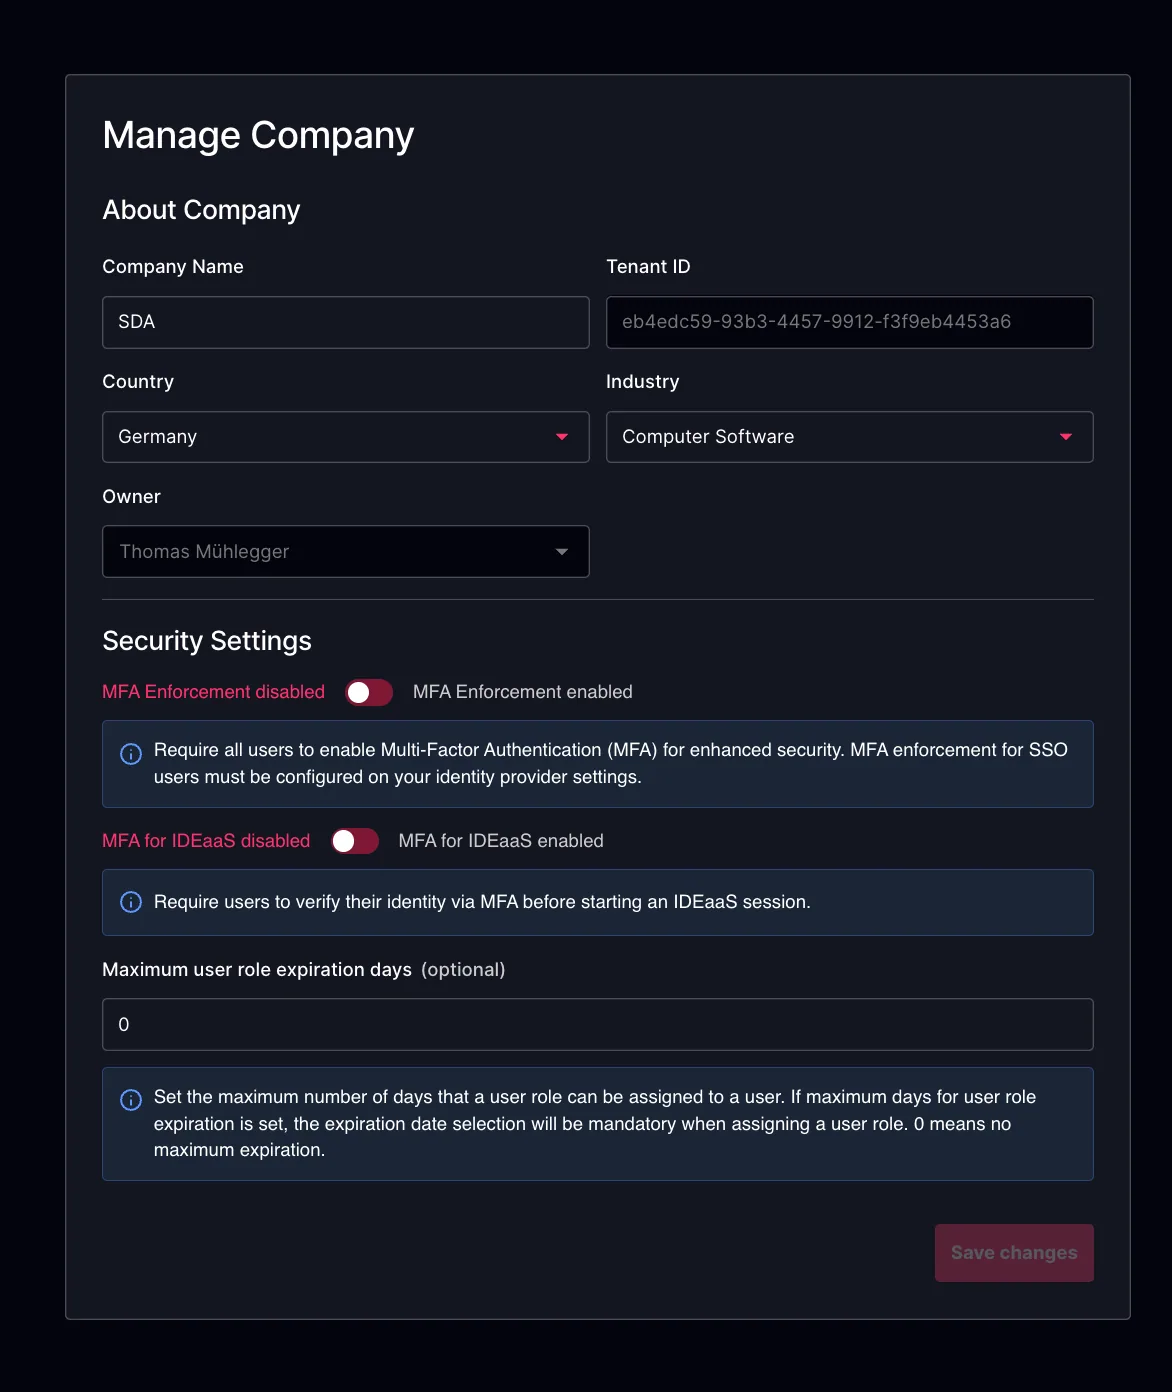
De sectie Bedrijf beheren biedt beheerders een centrale plek om essentiële organisatorische instellingen binnen de tenant te configureren en te onderhouden. Hier kunt u de profielgegevens van uw bedrijf beheren en tenantbrede beveiligingsbeleidsregels afdwingen, waaronder authenticatievereisten zoals Single Sign-On (SSO) en Multi-Factor Authentication (MFA).
Deze sectie bevat ook besturingselementen voor het off-boarden van tenants. Beheerders met de juiste rechten kunnen een tenant en alle bijbehorende gegevens permanent verwijderen, waarmee indien nodig een volledig gecontroleerd en onomkeerbaar off-boardingproces wordt gewaarborgd.
Over het bedrijf
In de sectie Over het bedrijf kunnen beheerders belangrijke organisatorische gegevens vastleggen, waaronder de bedrijfsnaam, het land en de branche. Deze informatie helpt bij het identificeren en categoriseren van de tenant binnen het SDA-platform. De sectie toont ook belangrijke metadata, zoals de huidige eigenaar van de tenant en de unieke tenant-ID, waardoor duidelijk inzichtelijk is wie het administratieve eigendom heeft en hoe de tenant binnen SDA uniek wordt aangeduid.
Beveiligingsinstellingen
-
MFA-afdwinging: Wanneer deze instelling is ingeschakeld, moeten alle gebruikers in het account Multi-Factor Authentication (MFA) gebruiken. Gebruikers zonder MFA worden bij het inloggen automatisch doorgestuurd naar de MFA-instelpagina en moeten MFA inschakelen voordat zij toegang krijgen tot het platform.
-
MFA voor IDEaaS: Wanneer deze instelling is ingeschakeld, moeten gebruikers hun identiteit via MFA verifiëren voordat zij een IDEaaS-sessie starten. Dit voegt een extra beveiligingslaag toe specifiek voor Browser Based Engineering-toegang, onafhankelijk van de platformbrede MFA-afdwinging. Beheerders kunnen selecteren welke verificatiemethoden beschikbaar zijn:
- Authenticator-app (TOTP) — gebruikers authenticeren zich met een tijdgebaseerd eenmalig wachtwoord uit een authenticator-app (bijv. Google Authenticator, Authy). Gebruikers moeten TOTP in hun account geconfigureerd hebben voordat deze methode kan worden gebruikt.
- E-mail — er wordt een eenmalige verificatiecode naar het geregistreerde e-mailadres van de gebruiker gestuurd.
Er moet ten minste één verificatiemethode worden geselecteerd wanneer MFA voor IDEaaS is ingeschakeld.
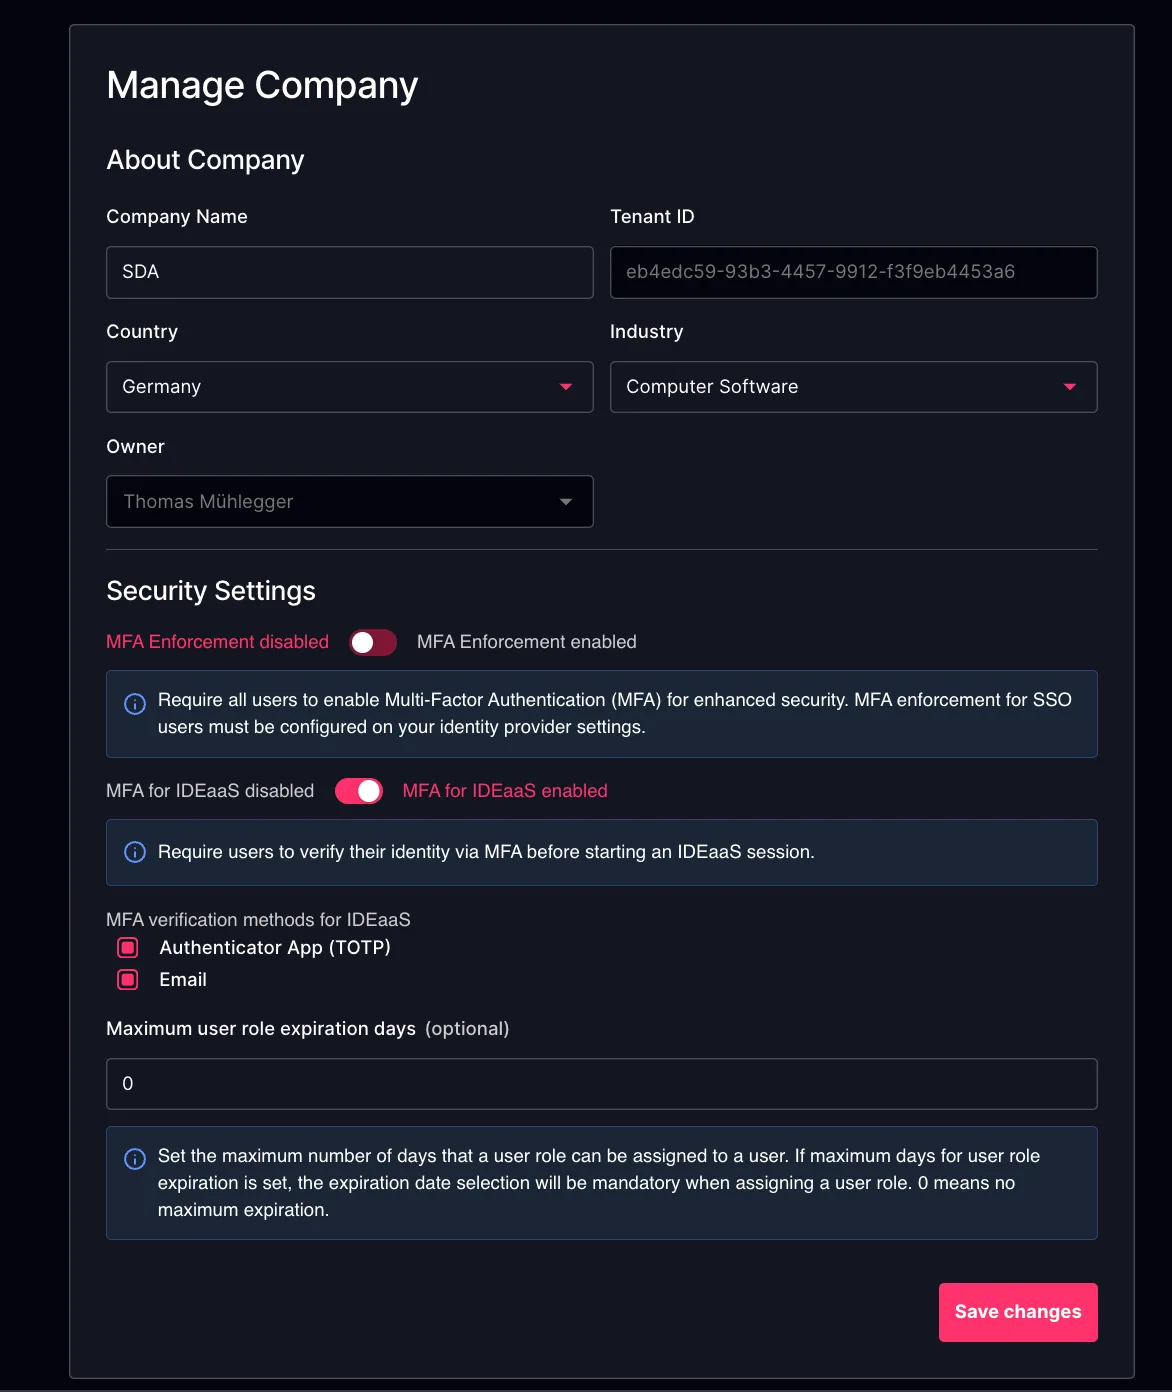
- Maximale geldigheidsduur van gebruikersrollen (dagen): Stelt de maximale duur (in dagen) in dat een toegewezen gebruikersrol actief kan blijven. Bij de waarde 0 geldt er geen maximale vervaltermijn voor gebruikersrollen en kunnen deze zonder vervaldatum worden toegewezen (ze blijven onbeperkt actief).
Off-boarding
De sectie Off-Boarding stelt beheerders in staat om een tenant en alle bijbehorende gegevens permanent uit het SDA-platform te verwijderen. Bij het starten van het off-boardingproces worden alle accountgegevens, projecten, apparaten, configuraties en opgeslagen assets verwijderd zonder mogelijkheid tot herstel. Omdat deze actie onomkeerbaar is, moet zorgvuldig worden overwogen wie deze mag uitvoeren. Toegang tot de off-boardingfunctie wordt geregeld via een configureerbare, toewijsbare rol, zodat uitsluitend daartoe geautoriseerde beheerders deze permanente actie kunnen starten. Bewaartermijnen en verwijderingsbeleid volgen de richtlijnen zoals beschreven in de Terms of Service van SDA, beschikbaar op onze website.