Gerenciar Empresa
Visão Geral de Gerenciar Empresa
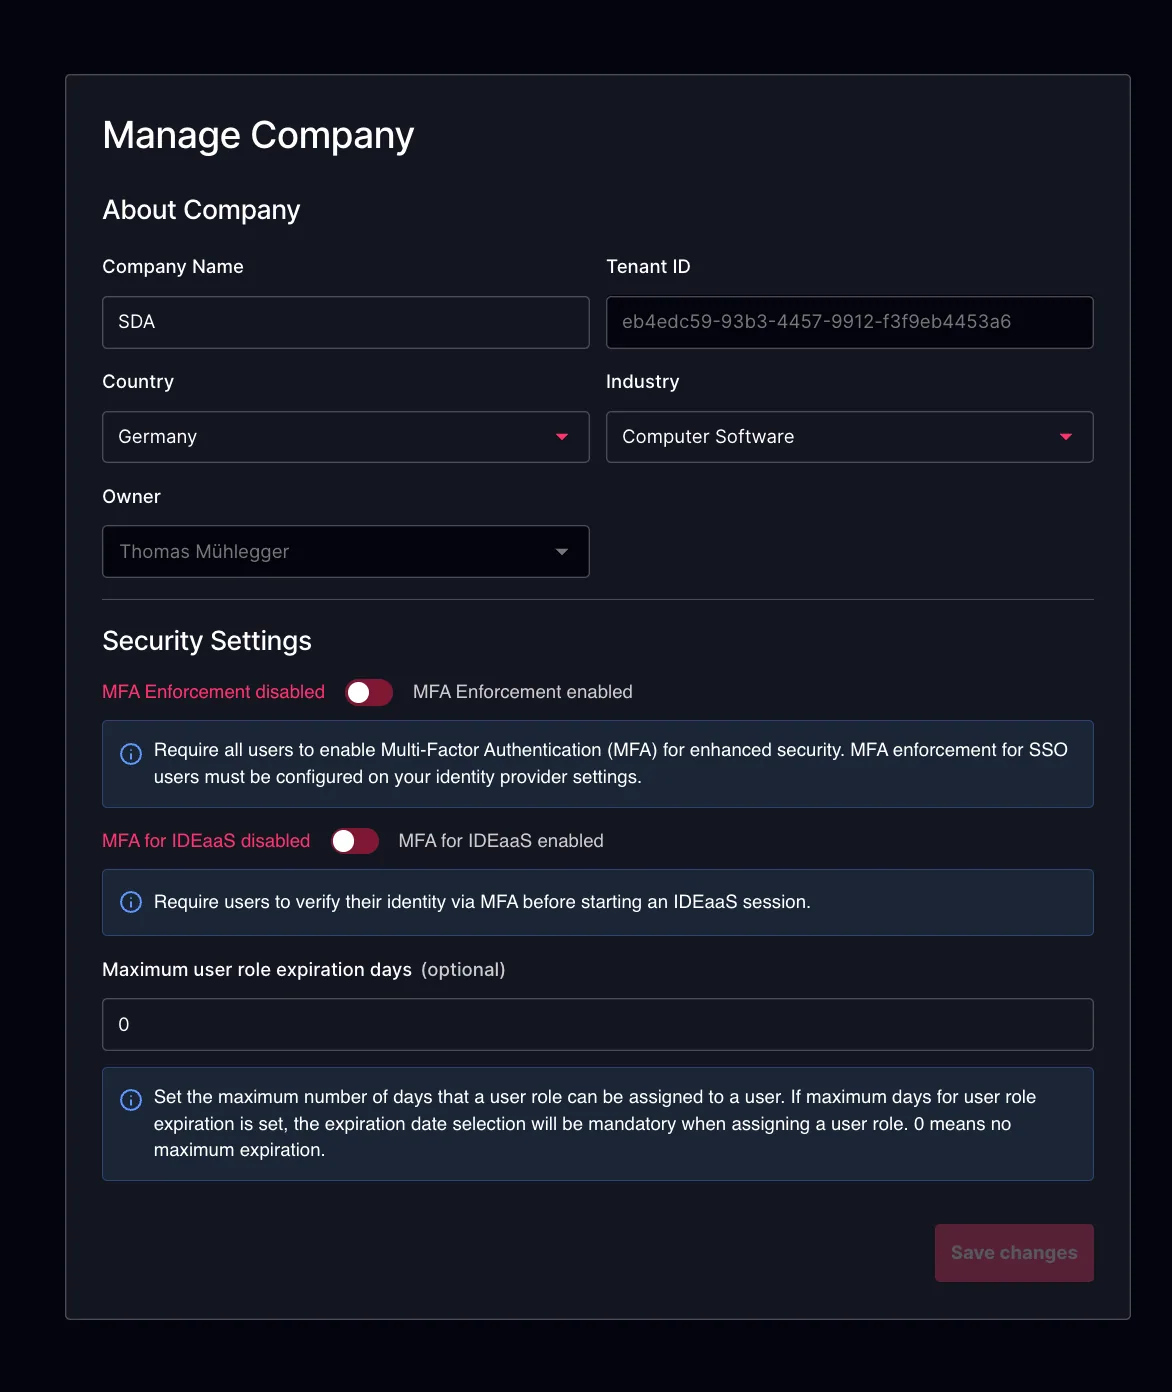
A seção Gerenciar Empresa oferece aos administradores um local central para configurar e manter as principais definições organizacionais em todo o tenant. Aqui, você pode gerenciar as informações de perfil da sua empresa e aplicar políticas de segurança que abrangem todo o tenant, incluindo requisitos de autenticação como Single Sign-On (SSO) e autenticação multifator (MFA).
Esta seção também inclui controles de off-boarding do tenant. Administradores com as permissões adequadas podem excluir permanentemente um tenant e todos os dados associados, garantindo um processo de off-boarding totalmente controlado e irreversível quando necessário.
Sobre a Empresa
A seção Sobre a Empresa permite que os administradores definam detalhes organizacionais essenciais, incluindo o nome da empresa, o país e o setor. Essas informações ajudam a identificar e categorizar o tenant em toda a plataforma SDA. A seção também exibe metadados importantes, como o proprietário atual do tenant e o ID exclusivo do tenant, proporcionando visibilidade clara sobre quem detém a propriedade administrativa e como o tenant é referenciado de forma exclusiva no SDA.
Configurações de Segurança
-
Aplicação de MFA: Quando habilitada, esta configuração exige que todos os usuários da conta utilizem a autenticação multifator (MFA). Usuários sem MFA serão automaticamente redirecionados para a página de configuração de MFA ao fazer login e devem habilitar a MFA antes de poderem acessar a plataforma.
-
MFA para IDEaaS: Quando habilitada, os usuários devem verificar sua identidade por meio de MFA antes de iniciar uma sessão do IDEaaS. Isso adiciona uma camada extra de segurança especificamente para o acesso à Engenharia Baseada em Navegador, independentemente da aplicação de MFA em toda a plataforma. Os administradores podem selecionar quais métodos de verificação estarão disponíveis:
- Aplicativo autenticador (TOTP) — os usuários se autenticam usando uma senha de uso único baseada em tempo de um aplicativo autenticador (por exemplo, Google Authenticator, Authy). Os usuários devem ter o TOTP configurado em suas contas antes que este método possa ser utilizado.
- E-mail — um código de verificação de uso único é enviado para o endereço de e-mail cadastrado do usuário.
Ao menos um método de verificação deve ser selecionado quando a MFA para IDEaaS estiver habilitada.
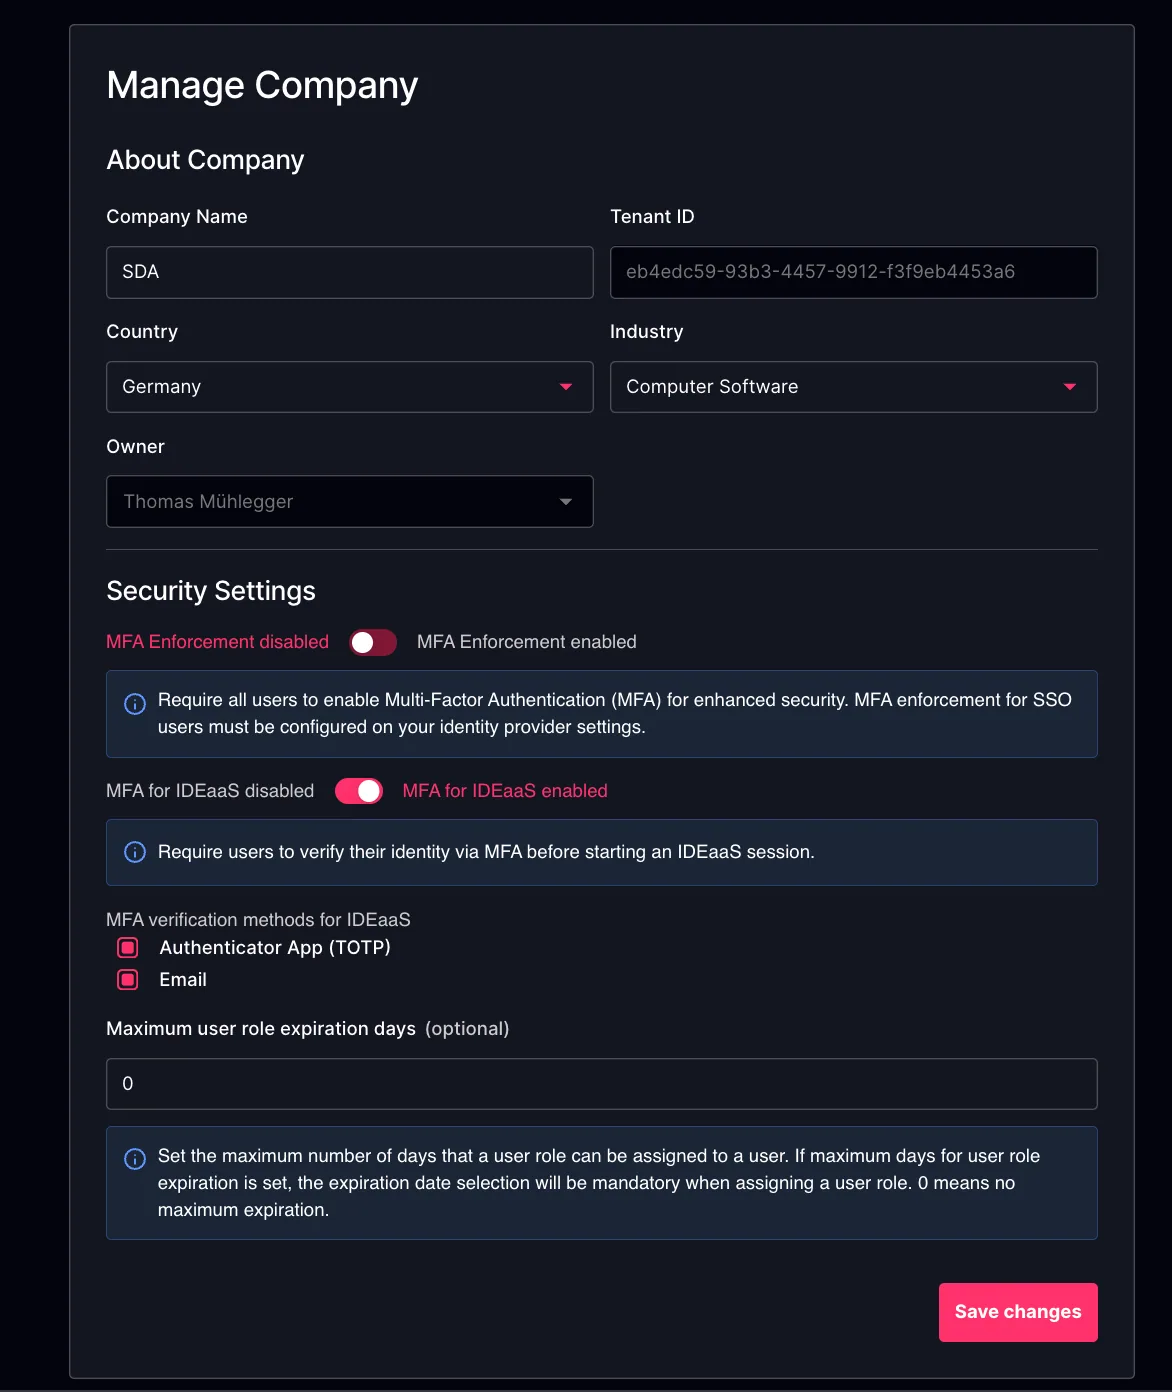
- Número máximo de dias para expiração da função do usuário: Define a duração máxima (em dias) durante a qual uma atribuição de função de usuário pode permanecer ativa. Quando definido como 0, as funções de usuário não têm limite máximo de expiração e podem ser atribuídas sem data de expiração (permanecendo ativas indefinidamente).
Off-boarding
A seção Off-Boarding oferece aos administradores a capacidade de excluir permanentemente um tenant e todos os dados associados da plataforma SDA. Iniciar o processo de off-boarding remove todas as informações da conta, projetos, dispositivos, configurações e ativos armazenados sem qualquer possibilidade de recuperação. Como essa ação é irreversível, deve-se considerar cuidadosamente quem tem permissão para executá-la. O acesso à função de off-boarding é controlado por meio de uma função configurável e atribuível, garantindo que apenas administradores devidamente autorizados possam iniciar essa ação permanente. Os prazos de retenção de dados e as políticas de exclusão seguem as diretrizes descritas nos Termos de Serviço do SDA, disponíveis em nosso site.