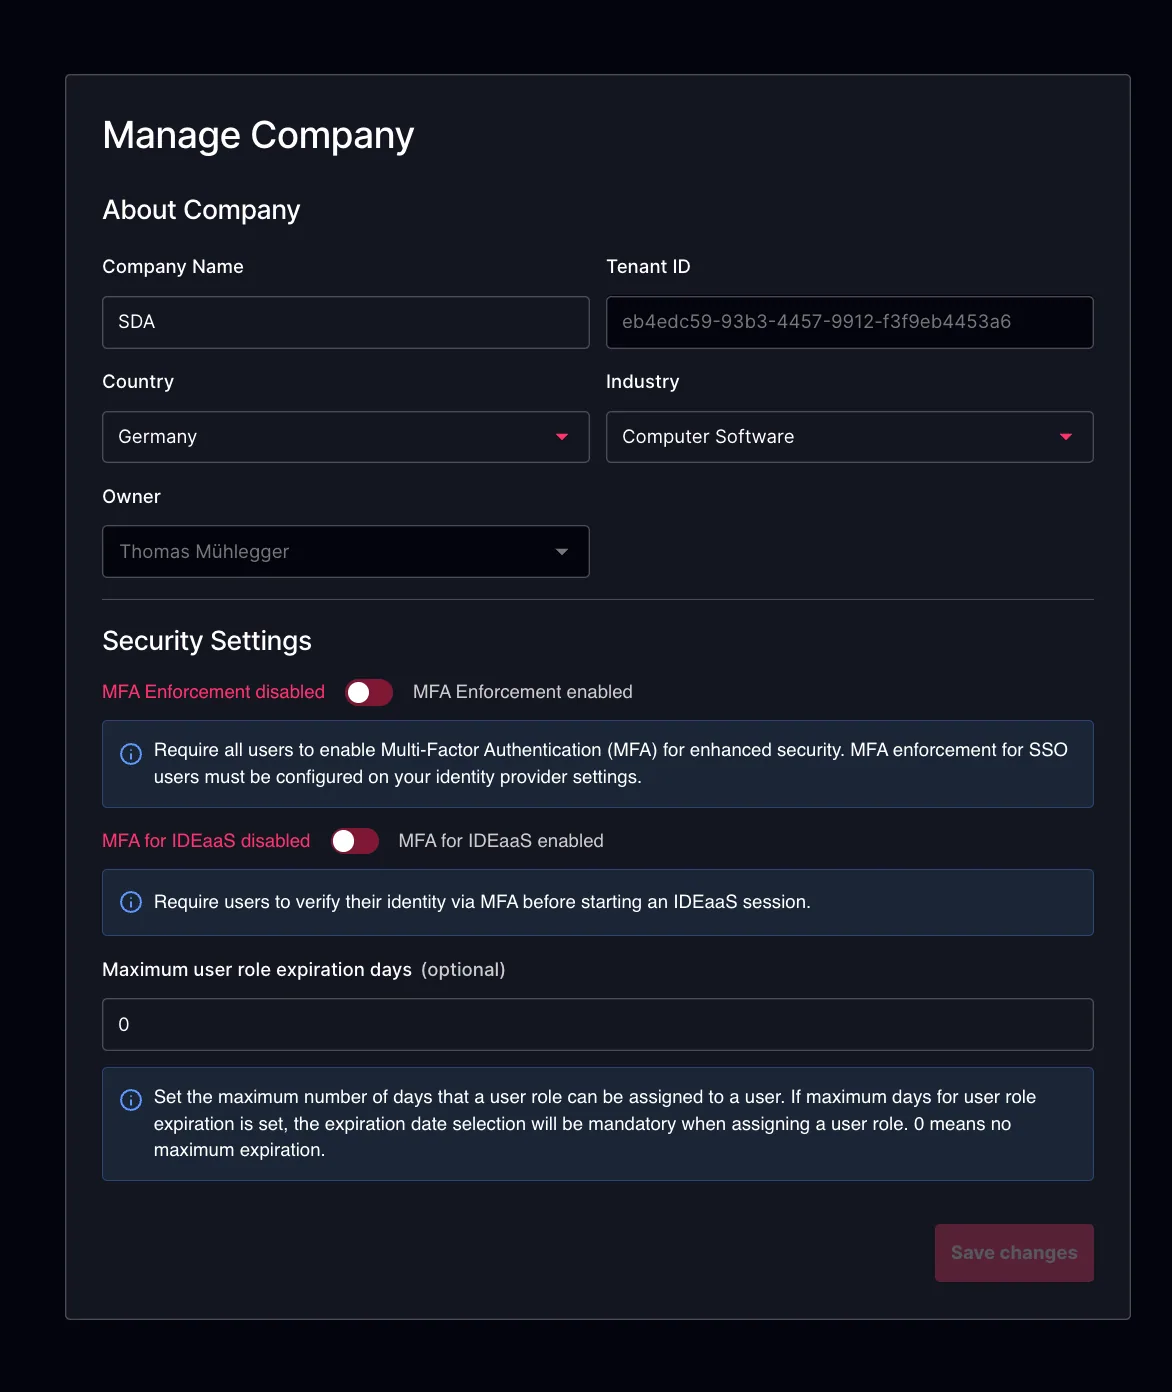
Yrityksen hallinta
Yrityksen hallinnan yleiskatsaus
Yrityksen hallinta -osio tarjoaa järjestelmänvalvojille keskitetyn paikan, jossa määritetään ja ylläpidetään organisaation keskeisiä asetuksia koko vuokralaisen (tenant) laajuudessa. Täällä voitte hallita yrityksenne profiilitietoja ja määrittää koko vuokralaista koskevia tietoturvakäytäntöjä, mukaan lukien todennusvaatimukset kuten kertakirjautuminen (SSO) ja monivaiheinen todennus (MFA).
Tämä osio sisältää myös vuokralaisen alasajon hallinnan. Järjestelmänvalvojat, joilla on asianmukaiset oikeudet, voivat poistaa vuokralaisen ja kaikki siihen liittyvät tiedot pysyvästi, mikä varmistaa täysin hallitun ja peruuttamattoman alasajoprosessin tarvittaessa.
Tietoja yrityksestä
Tietoja yrityksestä -osiossa järjestelmänvalvojat voivat määrittää organisaation keskeiset tiedot, kuten yrityksen nimen, maan ja toimialan. Nämä tiedot auttavat tunnistamaan ja luokittelemaan vuokralaisen SDA-alustalla. Osiossa näytetään myös tärkeitä metatietoja, kuten nykyinen vuokralaisen omistaja ja yksilöllinen vuokralaistunnus, mikä tarjoaa selkeän näkyvyyden siihen, kenellä on hallinnollinen omistajuus ja miten vuokralainen yksilöidään SDA:ssa.
Tietoturva-asetukset
-
MFA:n pakottaminen: Kun tämä asetus on käytössä, kaikkien tilin käyttäjien on käytettävä monivaiheista todennusta (MFA). Käyttäjät, joilla ei ole MFA:ta käytössä, ohjataan kirjautumisen yhteydessä automaattisesti MFA:n määrityssivulle, ja heidän on otettava MFA käyttöön ennen kuin he pääsevät alustalle.
-
MFA IDEaaS-käyttöön: Kun tämä asetus on käytössä, käyttäjien on vahvistettava henkilöllisyytensä MFA:n avulla ennen IDEaaS-istunnon aloittamista. Tämä lisää ylimääräisen suojaustason erityisesti selainpohjaiseen suunnitteluun (Browser Based Engineering), riippumatta alustan laajuisesta MFA:n pakottamisesta. Järjestelmänvalvojat voivat valita, mitkä vahvistusmenetelmät ovat käytettävissä:
- Todennussovellus (TOTP) — käyttäjät todentautuvat aikaperustaisella kertakäyttösalasanalla todennussovelluksesta (esim. Google Authenticator, Authy). Käyttäjillä on oltava TOTP määritettynä tililleen, ennen kuin tätä menetelmää voidaan käyttää.
- Sähköposti — kertakäyttöinen vahvistuskoodi lähetetään käyttäjän rekisteröityyn sähköpostiosoitteeseen.
Vähintään yksi vahvistusmenetelmä on valittava, kun MFA IDEaaS-käyttöön on otettu käyttöön.
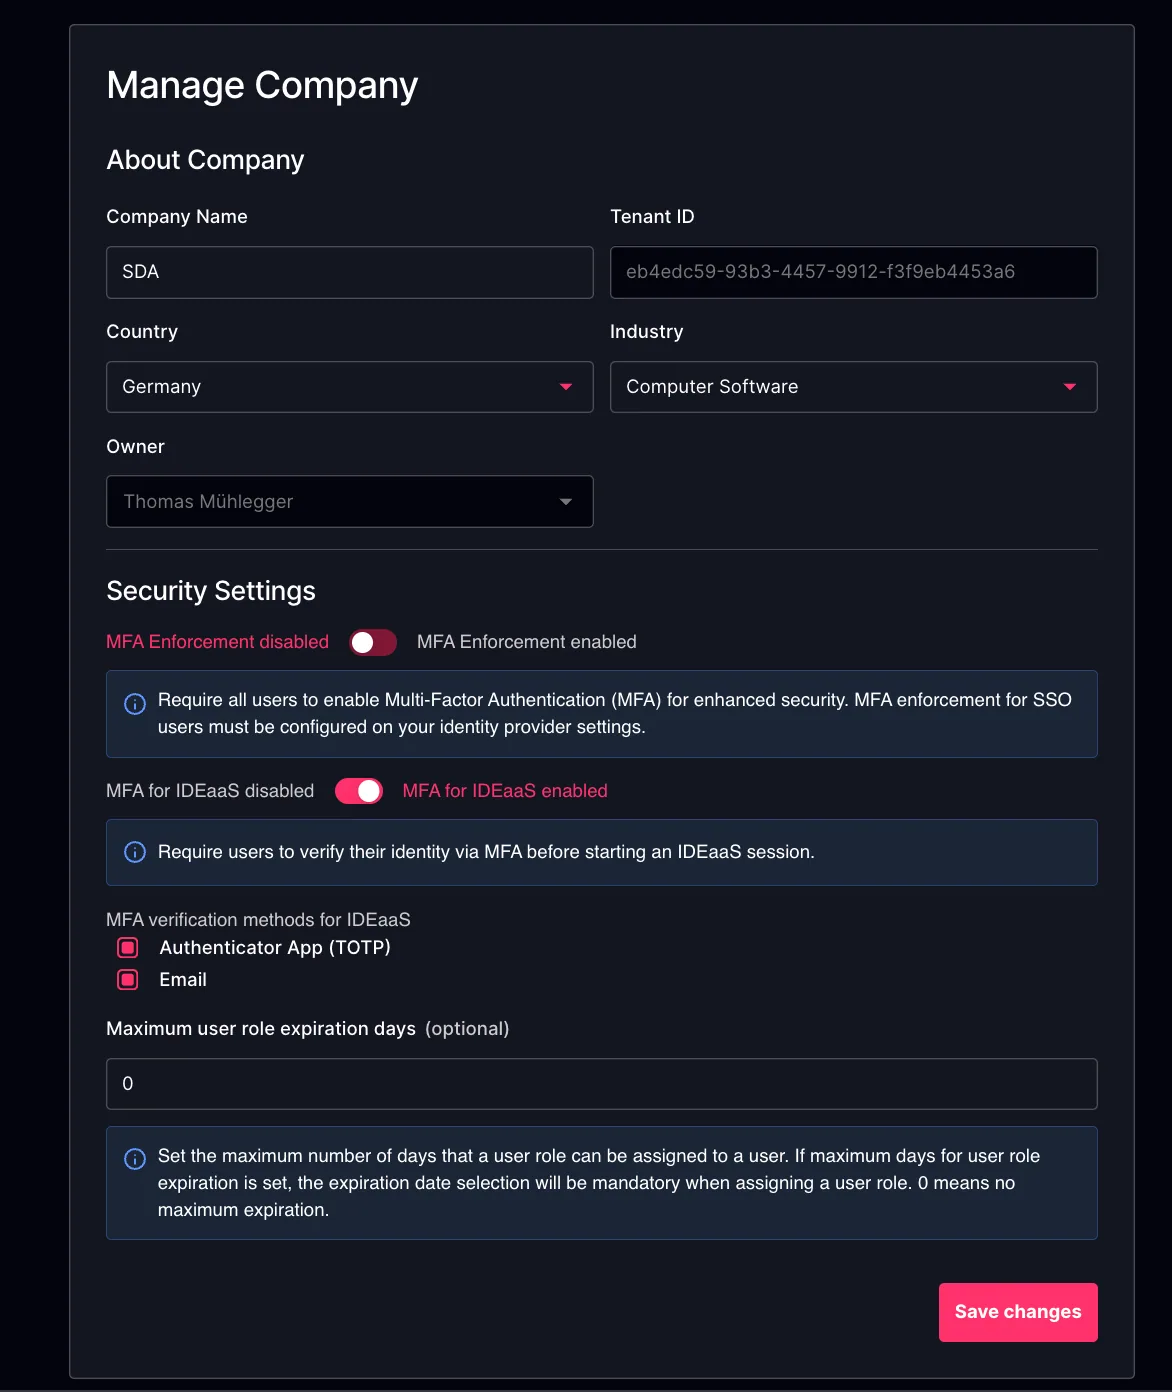
- Käyttäjäroolin enimmäisvoimassaoloaika päivinä: Määrittää enimmäisajan (päivinä), jonka käyttäjäroolin määritys voi pysyä aktiivisena. Arvolla 0 käyttäjärooleilla ei ole enimmäisvoimassaoloaikaa, ja ne voidaan määrittää ilman päättymispäivää (pysyvät aktiivisina rajoittamattoman ajan).
Alasajo
Alasajo-osio antaa järjestelmänvalvojille mahdollisuuden poistaa vuokralainen ja kaikki siihen liittyvät tiedot pysyvästi SDA-alustalta. Alasajoprosessin käynnistäminen poistaa kaikki tilitiedot, projektit, laitteet, konfiguraatiot ja tallennetut resurssit ilman palautusmahdollisuutta. Koska toimenpide on peruuttamaton, on huolellisesti harkittava, kenelle sen suorittaminen sallitaan. Pääsyä alasajotoimintoon hallitaan määritettävän ja määrättävän roolin avulla, mikä varmistaa, että vain asianmukaisesti valtuutetut järjestelmänvalvojat voivat käynnistää tämän pysyvän toimenpiteen. Tietojen säilytysajat ja poistokäytännöt noudattavat SDA:n käyttöehdoissa esitettyjä ohjeita, jotka ovat saatavilla verkkosivustollamme.