Gestione azienda
Panoramica sulla gestione dell'azienda
La sezione Gestione azienda offre agli amministratori un punto centralizzato per configurare e mantenere le impostazioni organizzative principali dell'intero tenant. Qui è possibile gestire le informazioni del profilo aziendale e applicare politiche di sicurezza valide per l'intero tenant, inclusi i requisiti di autenticazione come Single Sign-On (SSO) e autenticazione a più fattori (MFA).
Questa sezione include anche i controlli di off-boarding del tenant. Gli amministratori con le autorizzazioni appropriate possono eliminare in modo permanente un tenant e tutti i dati associati, garantendo un processo di off-boarding completamente controllato e irreversibile quando necessario.
Informazioni sull'azienda
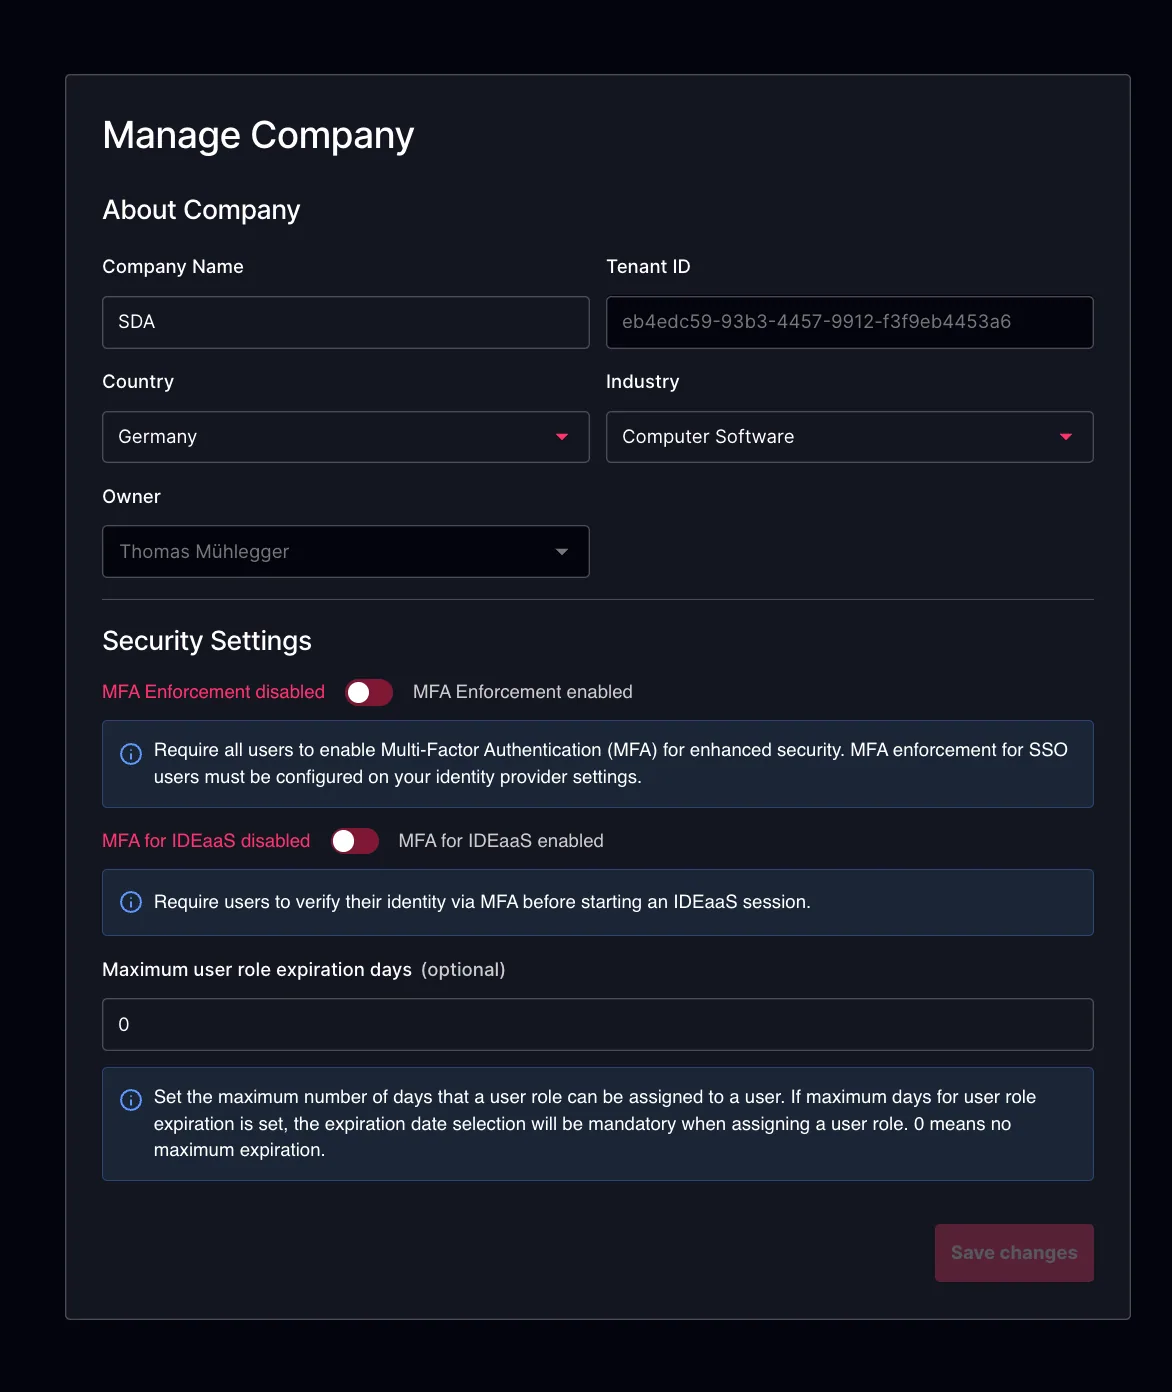
La sezione Informazioni sull'azienda consente agli amministratori di definire i dettagli organizzativi principali, tra cui il nome dell'azienda, il paese e il settore. Queste informazioni aiutano a identificare e categorizzare il tenant all'interno della piattaforma SDA. La sezione mostra inoltre metadati importanti, come l'attuale proprietario del tenant e l'ID univoco del tenant, offrendo piena visibilità su chi detiene la proprietà amministrativa e su come il tenant viene identificato in modo univoco all'interno di SDA.
Impostazioni di sicurezza
-
Applicazione MFA: se abilitata, questa impostazione richiede a tutti gli utenti dell'account di utilizzare l'autenticazione a più fattori (MFA). Gli utenti senza MFA verranno automaticamente reindirizzati alla pagina di configurazione MFA al momento dell'accesso e dovranno abilitare l'MFA prima di poter accedere alla piattaforma.
-
MFA per IDEaaS: se abilitata, gli utenti devono verificare la propria identità tramite MFA prima di avviare una sessione IDEaaS. Ciò aggiunge un livello di sicurezza aggiuntivo specifico per l'accesso al Browser Based Engineering, indipendentemente dall'applicazione dell'MFA a livello di piattaforma. Gli amministratori possono selezionare quali metodi di verifica sono disponibili:
- App di autenticazione (TOTP) — gli utenti si autenticano utilizzando una password monouso basata sul tempo generata da un'app di autenticazione (ad es. Google Authenticator, Authy). Gli utenti devono avere il TOTP configurato nel proprio account prima di poter utilizzare questo metodo.
- Email — un codice di verifica monouso viene inviato all'indirizzo email registrato dell'utente.
Quando l'MFA per IDEaaS è abilitata, è necessario selezionare almeno un metodo di verifica.
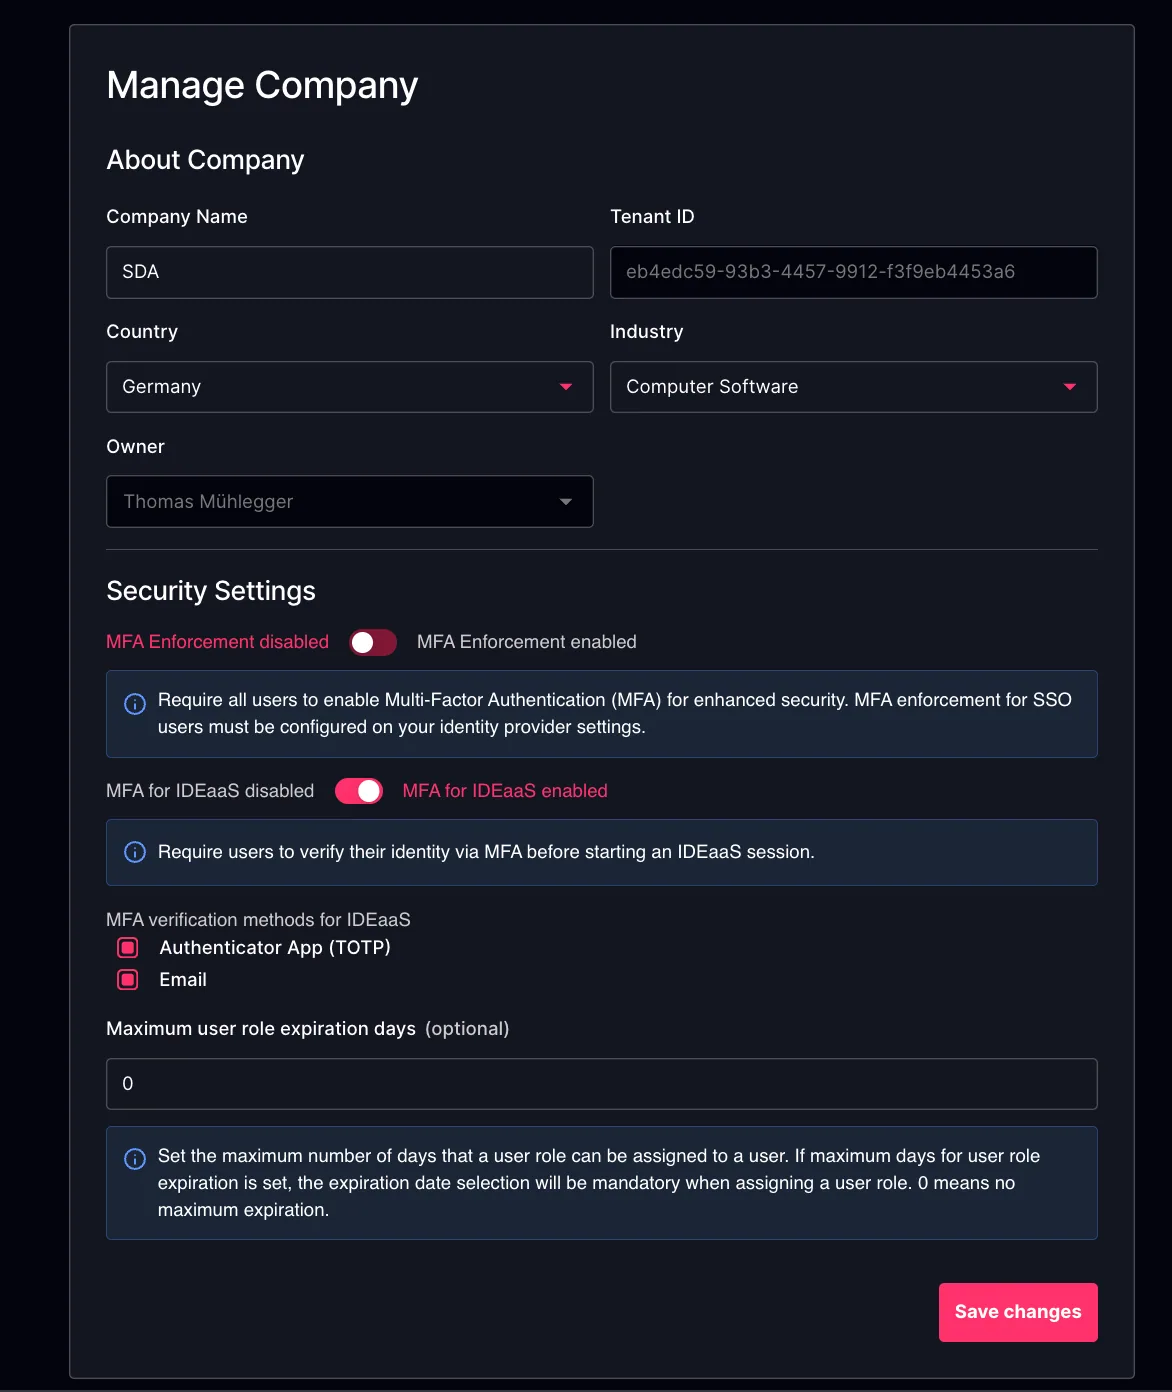
- Giorni massimi di scadenza del ruolo utente: imposta la durata massima (in giorni) per cui l'assegnazione di un ruolo utente può rimanere attiva. Se impostato su 0, i ruoli utente non hanno un limite massimo di scadenza e possono essere assegnati senza data di scadenza (rimanendo attivi a tempo indeterminato).
Off-boarding
La sezione Off-Boarding consente agli amministratori di eliminare in modo permanente un tenant e tutti i dati associati dalla piattaforma SDA. L'avvio del processo di off-boarding rimuove tutte le informazioni dell'account, i progetti, i dispositivi, le configurazioni e gli asset archiviati senza possibilità di recupero. Poiché questa azione è irreversibile, occorre valutare attentamente chi è autorizzato a eseguirla. L'accesso alla funzione di off-boarding è controllato tramite un ruolo configurabile e assegnabile, garantendo che solo gli amministratori adeguatamente autorizzati possano avviare questa azione permanente. I tempi di conservazione dei dati e le politiche di cancellazione seguono le linee guida indicate nei Termini di servizio di SDA, disponibili sul nostro sito web.