会社の管理
会社の管理の概要
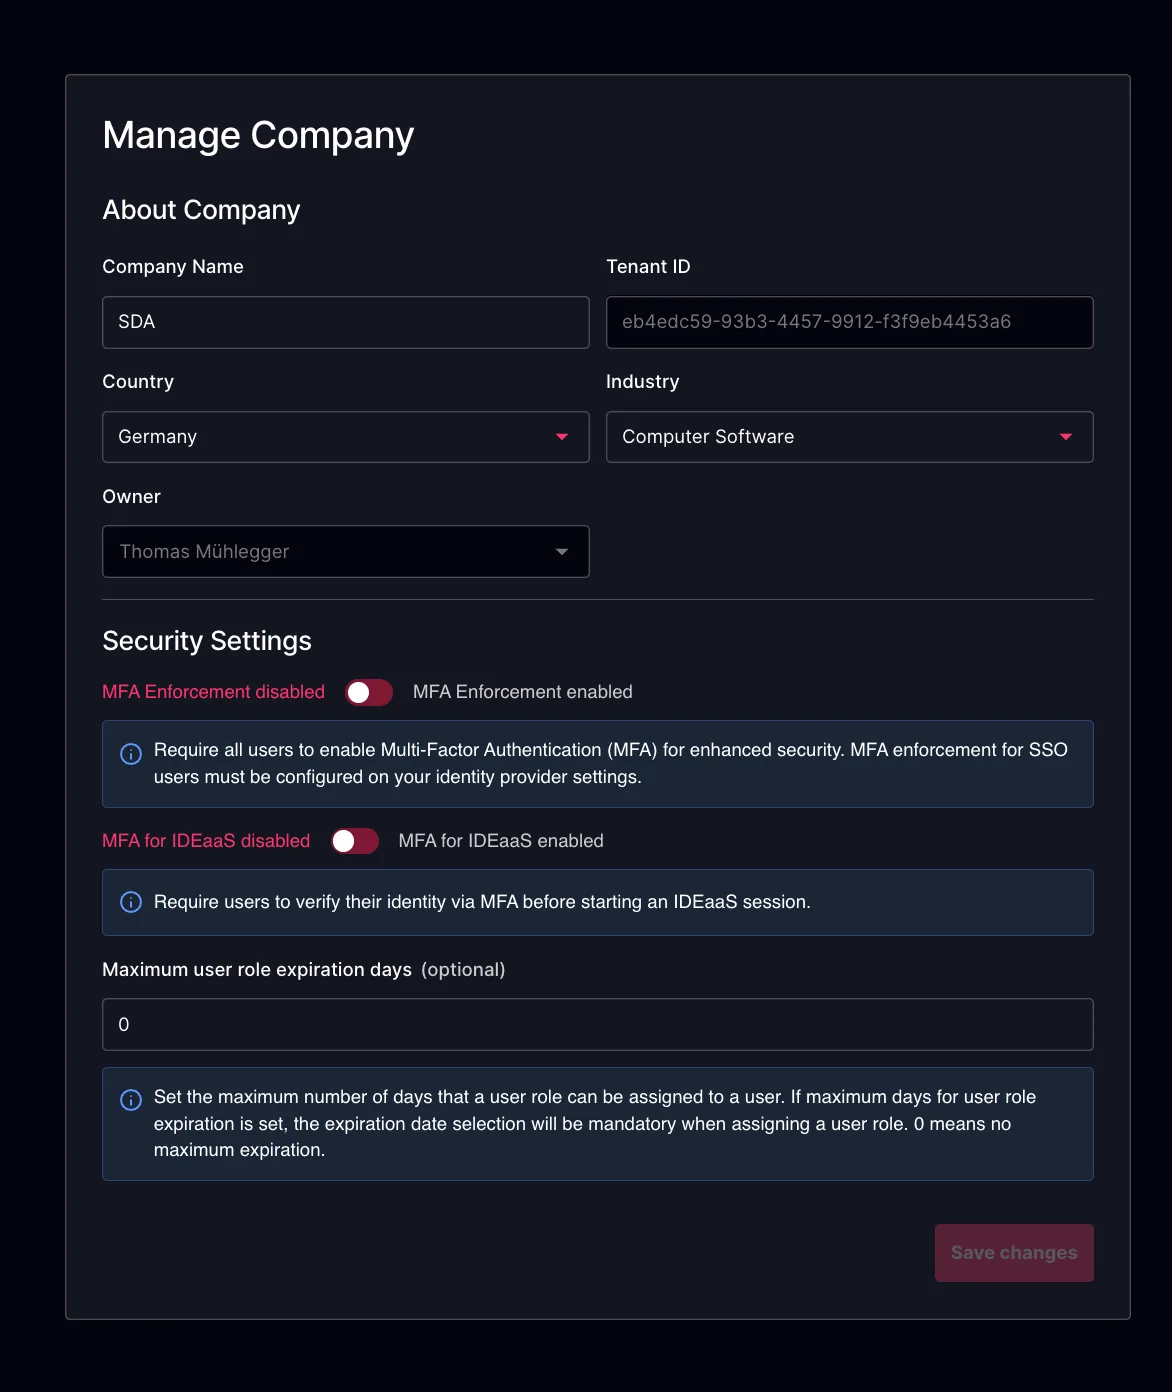
Manage Company(会社の管理)セクションは、テナント全体の中核となる組織設定を構成・維持するための一元的な場所を管理者に提供します。ここでは、自社のプロファイル情報を管理し、シングルサインオン(SSO)や多要素認証(MFA)などの認証要件を含むテナント全体のセキュリティポリシーを適用できます。
このセクションには、テナントのオフボーディング制御機能も含まれます。適切な権限を持つ管理者は、テナントおよび関連するすべてのデータを恒久的に削除でき、必要に応じて完全に管理された不可逆的なオフボーディングプロセスを実行できます。
会社情報
About Company(会社情報)セクションでは、管理者が会社名、国、業種などの重要な組織情報を定義できます。この情報は、SDA プラットフォーム全体でテナントを識別および分類するために役立ちます。また、このセクションには現在のテナントオーナーや一意のテナント ID といった重要なメタデータも表示され、管理上の所有者と、SDA 内でテナントがどのように一意に参照されるかを明確に把握できます。
セキュリティ設定
-
MFA の強制: 有効にすると、アカウント内のすべてのユーザーに多要素認証(MFA)の使用が必須となります。MFA を設定していないユーザーは、ログイン時に自動的に MFA セットアップページへリダイレクトされ、プラットフォームにアクセスする前に MFA を有効にする必要があります。
-
IDEaaS 向け MFA: 有効にすると、ユーザーは IDEaaS セッションを開始する前に MFA による本人確認を行う必要があります。これにより、プラットフォーム全体の MFA 強制設定とは独立して、ブラウザーベースのエンジニアリングアクセスに特化した追加のセキュリティ層が加わります。管理者は、利用可能な検証方法を選択できます。
- 認証アプリ(TOTP) — ユーザーは認証アプリ(例: Google Authenticator、Authy)で生成される時間ベースのワンタイムパスワードを使用して認証します。この方法を使用するには、あらかじめアカウントで TOTP を設定しておく必要があります。
- メール — ユーザーの登録済みメールアドレスにワンタイム検証コードが送信されます。
IDEaaS 向け MFA を有効にする場合、少なくとも 1 つの検証方法を選択する必要があります。
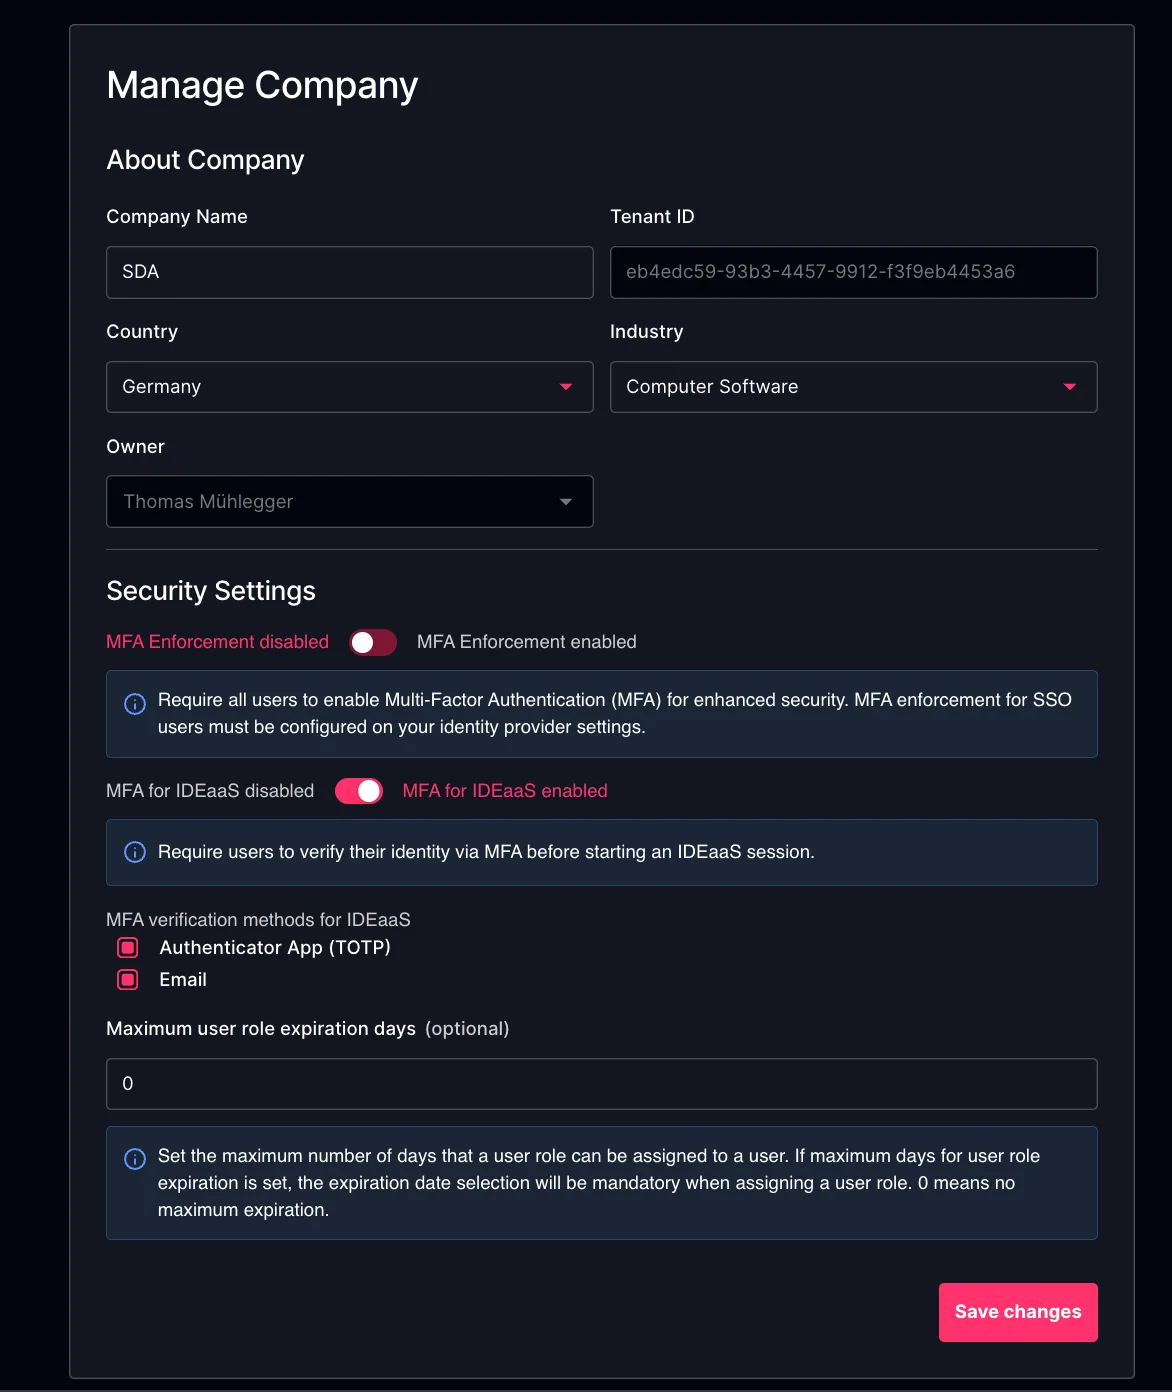
- ユーザーロールの最大有効期限(日数): ユーザーロールの割り当てが有効なまま維持できる最大期間(日数)を設定します。0 に設定した場合、ユーザーロールに最大有効期限の制限はなく、有効期限なしで割り当てることができます(無期限に有効な状態が維持されます)。
オフボーディング
Off-Boarding(オフボーディング)セクションでは、管理者が SDA プラットフォームからテナントおよび関連するすべてのデータを恒久的に削除できます。オフボーディングプロセスを開始すると、すべてのアカウント情報、プロジェクト、デバイス、構成、保存されたアセットが削除され、復元することはできません。この操作は不可逆的であるため、実行を許可する対象者については慎重に検討する必要があります。オフボーディング機能へのアクセスは、構成および割り当てが可能なロールによって制御され、適切に権限を付与された管理者のみがこの恒久的な操作を開始できるようになっています。データ保持期間および削除ポリシーは、当社ウェブサイトで公開している SDA の利用規約に記載されたガイドラインに従います。