Zarządzanie firmą
Przegląd zarządzania firmą
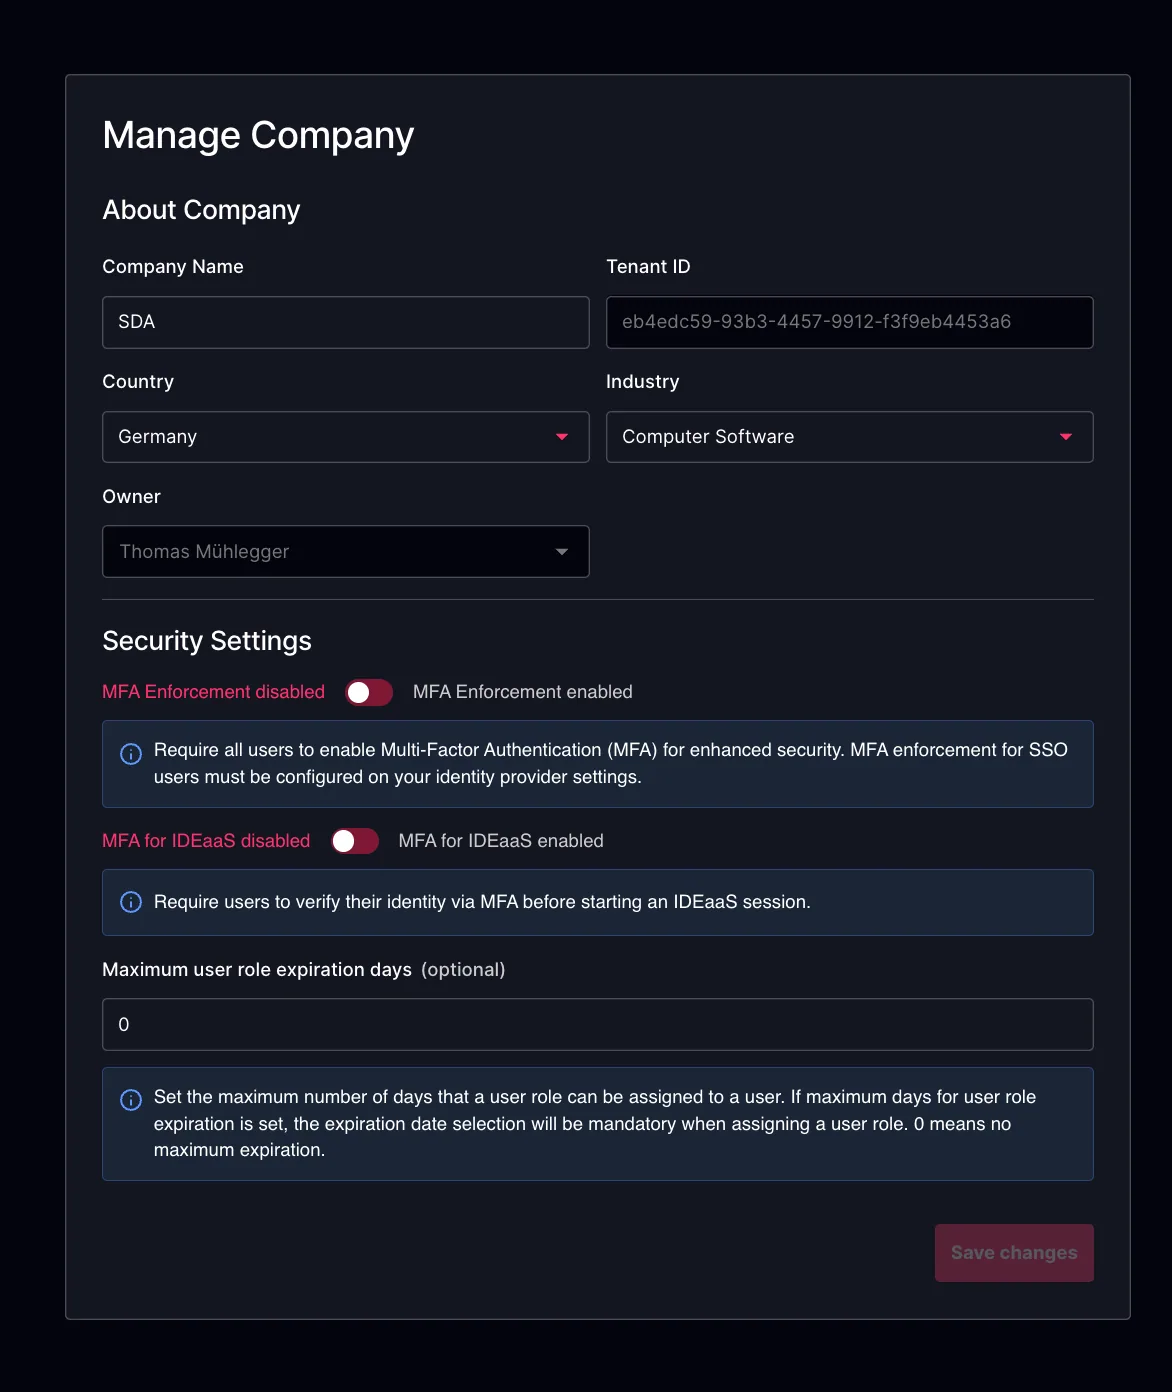
Sekcja Zarządzanie firmą zapewnia administratorom centralne miejsce do konfigurowania i utrzymywania podstawowych ustawień organizacyjnych w całym tenancie. Można tu zarządzać informacjami profilowymi firmy oraz wymuszać zasady bezpieczeństwa obowiązujące w całym tenancie, w tym wymagania dotyczące uwierzytelniania, takie jak Single Sign-On (SSO) oraz uwierzytelnianie wieloczynnikowe (MFA).
Sekcja ta obejmuje również mechanizmy wycofywania tenanta (off-boarding). Administratorzy posiadający odpowiednie uprawnienia mogą trwale usunąć tenant wraz ze wszystkimi powiązanymi danymi, co zapewnia w pełni kontrolowany i nieodwracalny proces off-boardingu, gdy jest on wymagany.
Informacje o firmie
Sekcja Informacje o firmie umożliwia administratorom zdefiniowanie kluczowych danych organizacyjnych, w tym nazwy firmy, kraju i branży. Informacje te pomagają zidentyfikować i skategoryzować tenant w ramach platformy SDA. Sekcja wyświetla również istotne metadane, takie jak aktualny właściciel tenanta oraz unikalny identyfikator tenanta, zapewniając przejrzysty wgląd w to, kto sprawuje administracyjną własność oraz w jaki sposób tenant jest jednoznacznie identyfikowany w SDA.
Ustawienia bezpieczeństwa
-
Wymuszanie MFA: Po włączeniu tego ustawienia wszyscy użytkownicy konta muszą korzystać z uwierzytelniania wieloczynnikowego (MFA). Użytkownicy bez MFA zostaną po zalogowaniu automatycznie przekierowani na stronę konfiguracji MFA i muszą włączyć MFA, zanim uzyskają dostęp do platformy.
-
MFA dla IDEaaS: Po włączeniu tej opcji użytkownicy muszą potwierdzić swoją tożsamość za pomocą MFA przed rozpoczęciem sesji IDEaaS. Dodaje to dodatkową warstwę zabezpieczeń specjalnie dla dostępu do inżynierii w przeglądarce (Browser Based Engineering), niezależnie od wymuszania MFA na poziomie całej platformy. Administratorzy mogą wybrać, które metody weryfikacji są dostępne:
- Aplikacja uwierzytelniająca (TOTP) — użytkownicy uwierzytelniają się przy użyciu jednorazowego hasła opartego na czasie, generowanego przez aplikację uwierzytelniającą (np. Google Authenticator, Authy). Aby korzystać z tej metody, użytkownicy muszą mieć skonfigurowane TOTP na swoim koncie.
- E-mail — jednorazowy kod weryfikacyjny jest wysyłany na zarejestrowany adres e-mail użytkownika.
W przypadku włączenia MFA dla IDEaaS należy wybrać co najmniej jedną metodę weryfikacji.
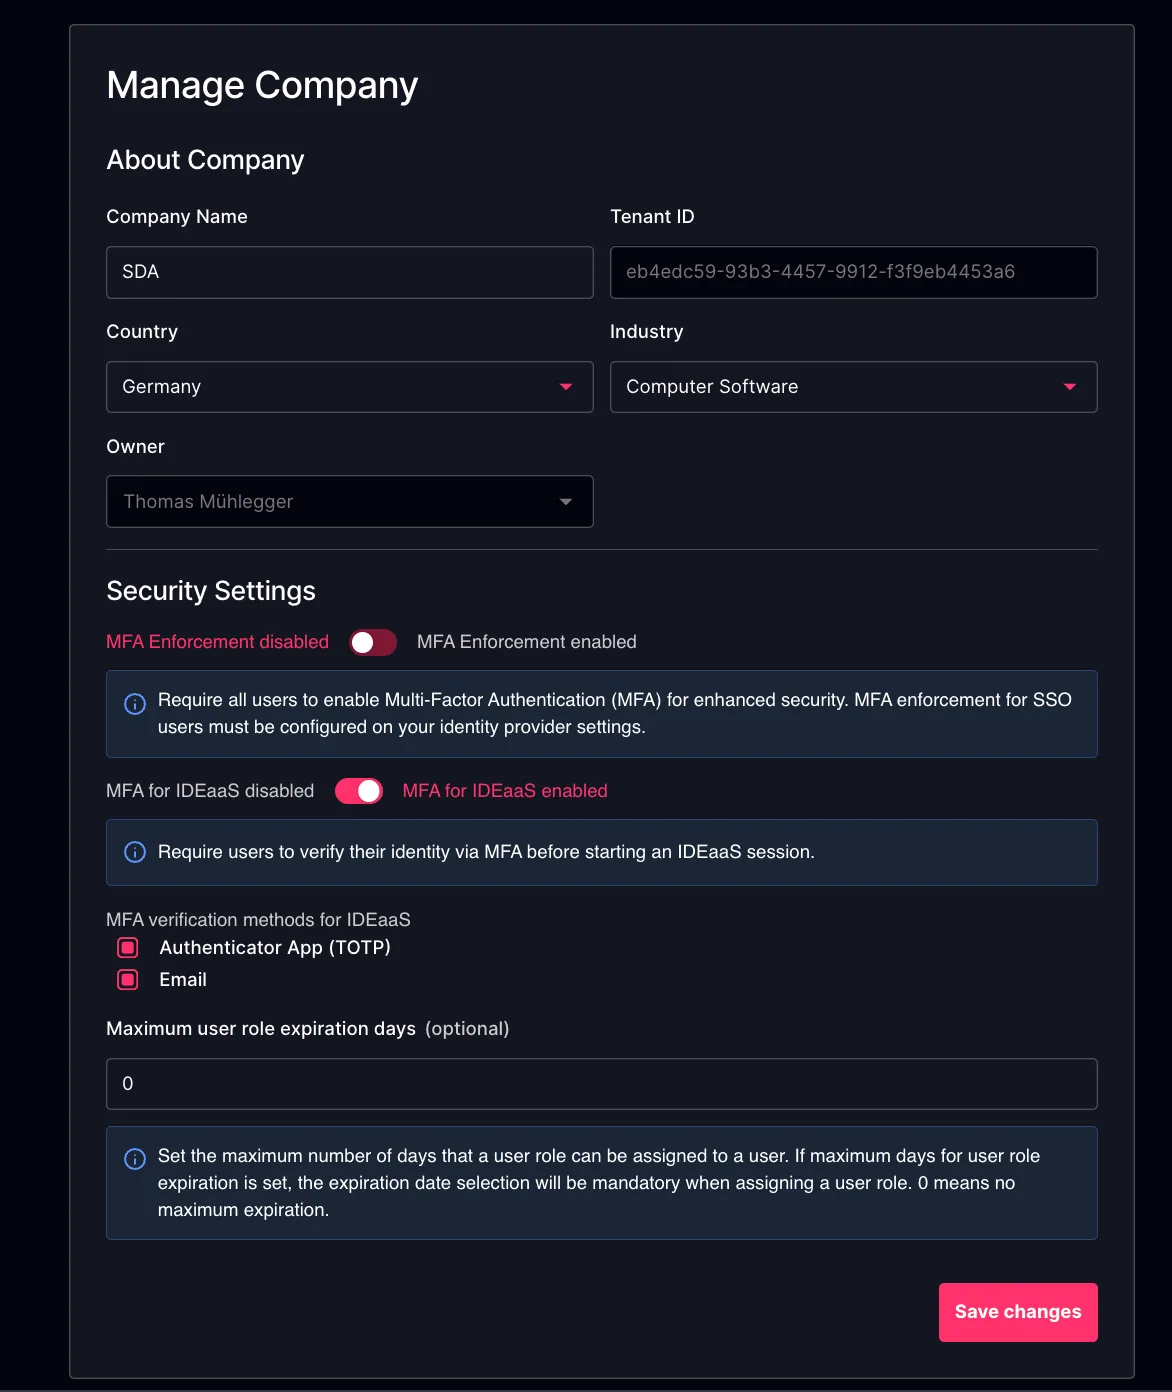
- Maksymalna liczba dni do wygaśnięcia roli użytkownika: Określa maksymalny czas (w dniach), przez który przypisanie roli użytkownika może pozostawać aktywne. Wartość 0 oznacza, że role użytkowników nie mają maksymalnego limitu wygaśnięcia i mogą być przypisywane bez daty wygaśnięcia (pozostają aktywne bezterminowo).
Off-boarding
Sekcja Off-Boarding umożliwia administratorom trwałe usunięcie tenanta oraz wszystkich powiązanych danych z platformy SDA. Rozpoczęcie procesu off-boardingu powoduje usunięcie wszystkich informacji o koncie, projektów, urządzeń, konfiguracji oraz przechowywanych zasobów bez możliwości odzyskania. Ponieważ działanie to jest nieodwracalne, należy starannie rozważyć, komu wolno je wykonać. Dostęp do funkcji off-boardingu jest kontrolowany za pomocą konfigurowalnej, przypisywalnej roli, co zapewnia, że tylko odpowiednio upoważnieni administratorzy mogą zainicjować to trwałe działanie. Terminy przechowywania danych oraz zasady ich usuwania są zgodne z wytycznymi określonymi w Warunkach korzystania z usług SDA, dostępnych na naszej stronie internetowej.